 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Ricerca sul sito
Ransomware, l'Italia nella top 5 mondiale delle vittime
A luglio il ransomware raddoppia su base annua e l'Italia entra tra i primi cinque Paesi colpiti, mentre…
Exposure gap 2026: vulnerabilità e phishing ridisegnano l’attacco
Vulnerabilità più che raddoppiate, phishing in forte crescita e solo il 7,8% degli alert davvero critici:…
Lo standard che regge l'AI agentica è diventato un bersaglio
Un anno fa quasi nessuno nominava MCP, oggi è presente in moltissime notizie sulla sicurezza dell'AI.…
Phantom squatting: quando l'AI allucina il dominio d'attacco
Circa 250.000 domini web inventati dai modelli AI restano liberi e pronti a essere registrati da un…
Cyber risk, la compliance non basta più: tra DORA, NIS2 e nuove clausole assicurative cresce il divario tra aziende conformi e aziende realmente protette
DORA e NIS2 trasformano il cyber risk in tema di governance, ma la compliance non basta: minacce in…
Le PMI nel mirino: AI fasulle, phishing e dark web nel report Kaspersky 2026
Crescono gli attacchi contro le PMI che sfruttano il nome di strumenti AI popolari. Kaspersky ha fatto…
Il perimetro non basta più, gli MSP ridisegnano la soglia minima di sicurezza
Attacchi invisibili, tempi di reazione ridotti a minuti e polizze assicurative sempre più esigenti:…
Cisco Unified CM: la nuova vulnerabilità è già sotto attacco
Una falla critica in Cisco Unified Communications Manager è sotto attacco attivo, a poche settimane…
Quantum computing e crittografia post-quantum: Trump accelera
L’ordine esecutivo firmato dalla Casa Bianca mette una scadenza politica a un passaggio tecnico già…
Un anno di attacchi con l'AI: Anthropic mappa le tecniche su MITRE ATT&CK
Anthropic ha pubblicato un'analisi che indica come gli attaccanti hanno abusato della sua piattaforma…
AI agentica: come le piattaforme di distribuzione diventano vettore di malware
Skill trojanizzate, indirect prompt injection e Shadow AI: analisi del nuovo fronte della supply chain…
Gli attacchi AI escono dalla fase sperimentale
A marzo-aprile 2026 l'AI è diventata il nucleo operativo degli attacchi. Un solo operatore ha compromesso…
Mythos e i modelli di frontiera cambiano la sicurezza
Zscaler ha testato Mythos di Anthropic e GPT 5.5 Cyber di OpenAI su scenari reali di attacco e difesa.…
Claude Code, secondo bypass della sandbox in sei mesi
La seconda falla nella sandbox di Claude Code permetteva l'esfiltrazione di credenziali e dati sensibili.…
Pwn2Own Berlino 2026: record da 1,3 milioni per 47 zero-day
La competizione di hacking etico della Zero Day Initiative ha premiato 47 falle inedite in Windows,…
AI come esca, arma e bersaglio: i tre rischi emersi a Kaspersky Horizons
Dalla campagna malware che sfrutta i brand AI più noti all'attacco supply chain su LiteLLM, fino ai…
PMI al limite: il 91% teme l'AI e si affida agli MSP
Il 91% delle aziende teme gli attacchi AI e tre su quattro hanno già subito un incidente nell'ultimo…
SentinelOne cresce a due cifre, e punta su GenAI e prevenzione proattiva
Crescita superiore al 20% anno su anno, ARR sopra il miliardo e una piattaforma che sposta il SOC dalla…
Attacco alla supply chain colpisce Daemon Tools: vittime anche in Italia
I file di installazione di Daemon Tools, popolare utility per il montaggio di immagini disco, sono stati…
VECT, il ransomware che distrugge i file invece di cifrarli
Tre varianti del ransomware VECT 2.0 sono affette da un bug di cifratura che lo trasforma in un wiper:…
Agenti AI fuori controllo: la sicurezza non tiene il passo
L'86% dei leader IT prevede che gli agenti AI supereranno le misure di sicurezza entro un anno. Solo…
GopherWhisper, nuova APT cinese nascosta nei servizi SaaS
Il gruppo APT GopherWhisper usa Slack, Discord, Outlook e file.io come canali per spiare enti pubblici…
Quando l'AI diventa vettore di supply chain attack, l’analisi dell’esperto
Marco Rottigni di SentinelOne analizza i rischi degli agenti AI con permessi illimitati: una superficie…
Come restare al passo con la compliance
La crescente complessità normativa e le vulnerabilità della supply chain mettono sotto pressione le…
CPU-Z e HWMonitor compromessi: 19 ore di download infetti
Un sito compromesso ha distribuito per 19 ore installer trojanizzati di strumenti usati da decine di…
Le ricadute cyber della guerra in Iran: cosa monitorare secondo ESET
La guerra in Iran alimenta nuove minacce cyber: ESET indica gli attacchi e i gruppi da monitorare per…
In Italia 2.424 attacchi cyber a settimana, il 21,5% in più del dato globale
A marzo 2026 i volumi globali calano del 5% rispetto a un anno fa, ma il ransomware torna a crescere…
Cosa è successo nell'attacco cyber alla Commissione Europea
CERT-EU ha pubblicato i dettagli sull'incidente di cybersecurity che ha interessato la piattaforma web…
Identità sotto attacco: il 2025 ridisegna il perimetro della sicurezza
Manifatturiero bersaglio preferito del ransomware, MFA compromessa con +178% di attacchi ai dispositivi,…
Claude Code, il leak del sorgente apre una nuova kill chain AI
Il leak del codice di Claude Code espone i punti deboli di un agent AI scritto in parte da un LLM: attacchi…

Agenti AI su Google Cloud: permessi predefiniti eccessivi mettono a rischio l'intero ambiente
Un agente AI configurato correttamente può diventare uno strumento di attacco: su Vertex AI Agent Engine,…
L’industrializzazione dei breach e le nuove priorità della difesa
Gli attaccanti puntano sempre più sui dispositivi edge come primo gradino dell’attacco, mentre le identità…
Incidenti gravi in calo, ma gli attacchi non si fermano
Nel 2025 gli incidenti globali ad alta severity rilevati dal servizio MDR di Kaspersky si sono fermati…
API security, shadow IT e threat intelligence: la visione di Akamai sul rischio cyber
Nicola Dalla Vecchia, Solutions Engineer di Akamai Technologies, descrive come superfici esposte non…
In Italia 2.507 attacchi cyber a settimana, il 20% in più del dato globale
Check Point Research: a febbraio 2026 i volumi di attacco restano ai massimi storici. In Italia il 2,4%…
Il parere di ESET Italia
Risponde Samuele Zaniboni, Manager of Sales Engineering di ESET Italia

Italia sotto assedio digitale: hacktivismo, ransomware e spionaggio
Nel 2025 l'Italia ha subìto 2.334 attacchi informatici a settimana, il 18% in più rispetto al 2024.…
Supply chain sotto attacco: casi, costi e linee di difesa
4,91 milioni di dollari di danni medi per incidente: gli attacchi alla supply chain sono il secondo…
Iran, allerta su hacktivisti e attacchi opportunistici
Dopo i raid su Teheran, il rischio cyber legato all’Iran si fa più concreto e articolato: Unit 42, Tenable…
Provate a craccare l’AI, se ci riuscite
Mettetevi alla prova con un chatbot pensato per resistere agli attacchi di prompt injection: tre livelli,…
Conflitto con l’Iran: la cyberwarfare è già iniziata
L’attacco USA‑Israele all’Iran apre il fronte della cyberwarfare. APT legati a Teheran potrebbero colpire…
AI e vulnerabilità: come cambiano gli attacchi alle imprese
La nuova edizione del report IBM X-Force rivela che lo sfruttamento di vulnerabilità è il primo vettore…
AI alleata del cybercrime: il breakout time scende a 29 minuti
L’AI accelera attacchi, ransomware e attività APT, riducendo la finestra di difesa e trasformando identità,…
AI skill, la nuova superficie di attacco nei SOC
Gli AI skill codificano la conoscenza dei team in istruzioni eseguibili. Se compromessi, svelano logiche…
LLM e attacchi web: le pagine pulite diventano trappole in tempo reale
Gli LLM possono generare JavaScript malevolo in tempo reale: una pagina inizialmente innocua chiama…
Kill chain senza exploit: Amnesia RAT e ransomware lavorano in combo
Una campagna dimostra che bastano social engineering, servizi cloud legittimi e strumenti living‑off‑the‑land…
Ransomware, AI e 5G: perché il 2026 mette sotto pressione le telco
APT, ransomware, DDoS e attacchi alla supply chain restano una minaccia mentre automazione AI, crittografia…
Quando il consulente diventa il bersaglio: lezioni dal cyberattacco a Credera
Il caso Credera mostra come consulenti e MSP, con accessi privilegiati e budget limitati, siano diventati…
Speciale Previsioni di cybersecurity per il 2026
Uno sguardo alle principali previsioni di cybersecurity per il 2026: dalla sicurezza delle identità…
Perché i processi di Secure Software Development rappresentano la prima linea di difesa contro gli attacchi alla supply chain OT
Secure Software Development e certificazioni sono la chiave per proteggere la supply chain OT e garantire…
L’Agentic AI sarà il motore del cybercrime automatizzato
L’agentic AI spinge il cybercrime oltre il modello as‑a‑service: attacchi automatizzati, architetture…
AI 2030: l’imminente era dei crimini informatici autonomi
L’adozione massiva dell’AI apre la strada a crimini informatici autonomi: minacce veloci, adattive e…
Senza cybersecurity, l’innovazione industriale si trasforma in rischio
Senza cybersecurity, l’innovazione industriale diventa rischio: nel manifatturiero un attacco può fermare…
Malware, un’email su dieci buca i gateway
Un’email su dieci sfugge ai gateway e quasi metà dei malware viaggia in archivi compressi: catene d’attacco…
Tre esposizioni nascoste che ogni azienda affronta, e come anticiparle
Violazioni sempre più costose e difficili da rilevare: tre esposizioni nascoste minano la sicurezza…
Korean Leaks, quando un MSP diventa un’arma del ransomware
La campagna Korean Leaks trasforma un MSP in una testa di ponte per colpire la finanza sudcoreana, combinando…
ESET: il gruppo cinese PlushDaemon attacca device di rete con un nuovo componente
individuato EdgeStepper, che dirotta gli aggiornamenti verso infrastrutture controllate. PlushDaemon…
Cybercrime in Italia: dati in crescita e nuove minacce
Cybercrime in forte crescita in Italia, con un boom di truffe, infostealer e web skimming. L’AI favorisce…
Ransomware 2025: imprese in affanno davanti agli attacchi AI-driven
Aziende e pubblica amministrazione faticano a reagire alla velocità degli attacchi ransomware potenziati…
Bitdefender: GravityZone PHASR disponibile in versione standalone
GravityZone PHASR arriva come soluzione standalone, offrendo difesa proattiva e integrazione semplice…
C'era un threat actor nei sistemi F5
Un threat actor ha penetrato i sistemi di F5 e ha avuto accesso per molto tempo alla sua supply chain…
Cyber-resilience e business continuity: il ruolo chiave dell’MDR
Considerati i gravi rischi finanziari e reputazionali legati a incidenti in grado di bloccare le attività,…
Gli attacchi orchestrati dall’AI sono già una realtà
La nuova generazione di attacchi cyber sfrutta orchestrazione AI e supply chain, esponendo aziende a…
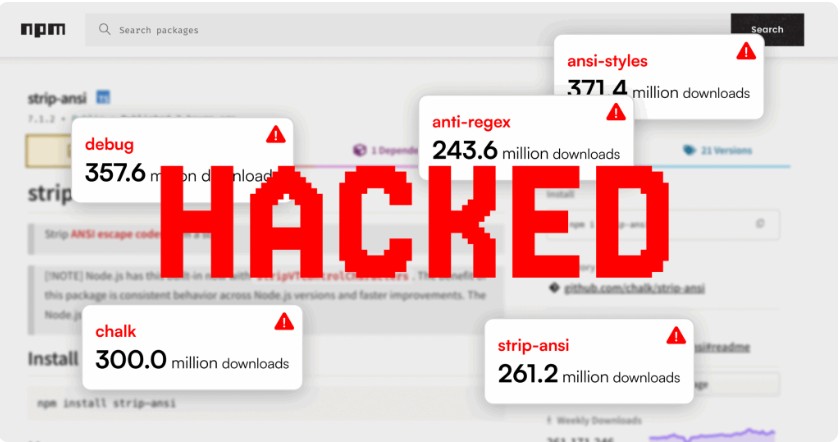
Supply chain attack: colpiti 19 pacchetti npm chiave dello sviluppo open source
Un sofisticato attacco alla supply chain ha infettato 19 pacchetti npm diffusi globalmente, minacciando…
Spie cinesi e accessi nascosti: così TA415 ruba i dati USA
TA415 è il sofisticato threat actor cinese ideatore di una campagna di spear phishing contro target…
The Gentlemen è il ransomware specializzato in attacchi su misura
Un nuovo gruppo ransomware noto come The Gentlemen sfrutta driver legittimi, policy e tecniche evolute…
SafePay, nuovo ransomware mina MSP e PMI: analisi della minaccia
SafePay colpisce MSP e PMI con tecniche evolute, sfruttando attacchi supply chain. Acronis ha analizzato…
Scattered Spider punta su attacchi a catena via fornitori BPO e call center
Noto gruppo criminale sfrutta la compromissione di fornitori BPO e call center per colpire più vittime…
ConnectWise: APT sfrutta una vulnerabilità, 9 mesi di esposizione
Attacco nation-state contro ScreenConnect porta alla compromissione di MSP e clienti strategici per…

ROI, ROSI e ROAI, ovvero come sopravvivere a un lago di dubbi
ROI, ROSI e ROAI: ironico viaggio tra acronimi, budget e sicurezza. Come sopravvivere ai numeri e ai…
Cybercrime in evoluzione: AI, cloud e credenziali nel mirino
Il nuovo report globale di Fortinet rivela come AI, cloud e credenziali compromesse stiano ridefinendo…
Pacchetti NPM malevoli sfruttano PayPal per colpire la supply chain
Una campagna di pacchetti NPM falsi mira agli utenti PayPal, esfiltrando dati sensibili e mettendo a…
La cybersecurity va in orbita
Anche le costellazioni di satelliti sono un cyber bersaglio per i threat actor più organizzati: è l'altra…

Il parere di Trend Micro
Le previsioni di Alex Galimi, Technical Partner Manager di Trend Micro Italia
Test offensivi e continui: una possibile soluzione per la resilienza
Gli esperti di Vectra AI spiegano perché siano vincenti le indicazioni della statunitense CISA sulla…
Attacchi alla supply chain: la compromissione delle email dei fornitori
Si chiama Vendor Email Compromise il nuovo tipo di attacco alla supply chain che sfrutta il fattore…
NIS2: una sfida e uno stimolo all’innalzamento della cybersecurity
Comprendere la normativa NIS2, le novità e gli obblighi che comporta e le sfide che attendono le imprese…
Attacchi via email aumentati del 293% degli nella prima metà dell’anno
Il phishing resta la piaga maggiore per la difesa cyber, grazie anche all’impiego dell’AI da parte dei…
TeamViewer segnala una violazione della sua IT
TeamViewer ha avvisato di un attacco avvenuto ai suoi sistemi IT aziendali, attacco che non pare abbia…
Minacce in evoluzione e aumento delle violazioni di dati senza crittografia
Come evolvono le tecniche di attacco e quali sono gli elementi di cui tenere conto per allestire una…
Chi c’è dietro al ransomware Synnovis che ha bloccato i principali ospedali di Londra
L’ennesimo attacco ransomware ai danni della sanità: colpito un fornitore di analisi dei maggiori ospedali…
Infosecurity Europe 2024: il rapporto tra aziende e sicurezza
Il report 2024 Cybersecurity Trends di Infosecurity Group mostra la vita per i CISO è sempre più complessa,…
Cybersecurity e open source: cosa ci insegna il caso XZ Utils
Ancora una volta l'affidabilità dell'open source è messa in dubbio. Ma il problema è un altro, e di…
Il parere di Hornetsecurity
Risponde Jean Pierre Onorato, responsabile commerciale per l’Italia di Hornetsecurity
CrowdStrike: i rischi per le imprese tra supply chain e AI
Per il CrowdStrike Global Threat Report 2024, la cybersecurity delle imprese si fa sempre più articolata,…
Sicurezza SaaS integrata nella piattaforma Qualys
Qualys include gli ambienti SaaS negli asset monitorati con la sua piattaforma per garantire una visione…
Midnight Blizzard viola i sistemi HPE
Il threat actor russo ha "bucato" la piattaforma di posta di HPE, compresa quella del team di cybersecurity…
Anche il non-profit è nel mirino dei cyber criminali
Cinque motivi per cui le organizzazioni non-profit sono un bersaglio interessante per il cybercrime.…
Due zero-day per le piattaforme Ivanti
Ivanti Policy Secure e Ivanti Connect Secure sono vulnerabili ad attacchi esterni, le patch ufficiali…
Le previsioni 2024 di Check Point
Risponde Pierluigi Torriani, Security Engineering Manager di Check Point Italia
Cybersecurity e sanità: il costo medio di un attacco è 4,99 milioni di dollari
L’interruzione dell’assistenza ai pazienti è uno degli effetti collaterali più diffusi degli attacchi…
L’identità è la nuova superficie di attacco
Per limitare il rischio informatico occorre impedire alle email di phishing di raggiungere le caselle…
Supply chain di Linux sotto attacco da tre anni
Una campagna scovata da Kaspersky riaccende i riflettori sulla necessità di una protezione adeguata…
La percezione della cybersecurity in Italia fra CdA e CISO
Un sondaggio di Proofpoint rivela che cosa preoccupa i CISO e che cosa dà da pensare ai Consigli di…
Come si attacca un sistema OT air-gapped
I ricercatori Kaspersky hanno studiato le tecniche di attacco usate contro diversi impianti OT per violare…
Analisti alle prese con stress e strumenti inadeguati
Gestire la sicurezza informatica delle aziende sta diventando sempre più stressante. Una ricerca mette…
Il parere di Vectra AI
Risponde Massimiliano Galvagna, Country Manager per l’Italia di Vectra AI
In viaggio con Mandiant dentro a un attacco ransomware
Che cosa succede davvero in un’azienda quando viene attaccata da un ransomware? Quali sono le fasi su…
Nella mente dei cyber criminali: le TTP che ogni professionista della sicurezza dovrebbe conoscere
Perché è importante comprendere le TTP degli attaccanti e come usare queste informazioni per una difesa…
Attacchi cyber: la difesa deve fare passi avanti
I dati aggiornati di Mandiant indicano che il dwell time medio globale è sceso e che lo sfruttamento…
Ransomware Rorschach è il più veloce di sempre a cifrare i dati
Il nuovo ransomware Rorschach batte i record di velocità di cifratura grazie a uno schema crittografico…
Industry 4.0 e cybercrime: aumentano i ransomware contro supply chain e infrastrutture critiche
Il 94% degli incidenti di IT security impatta anche gli ambienti OT. Servono strategie su misura, quelle…
Il ransomware passa al cloud
L’analisi di un esperto ripercorre le evoluzioni recenti dei ransomware e approda a uno scenario non…
Tech e manifatturiero più esposti agli attacchi informatici
Il settore manifatturiero è sempre più esposto agli attacchi cyber, quello telco è sfruttato per i supply…
Le imprese manifatturiere dovrebbero usare l'AI contro il ransomware
Le aziende manifatturiere dovrebbero usare l’AI per difendersi dagli attacchi ransomware: l’esperto…
Criticità cyber per il 2023: parla l’esperto
Identità digitali, sicurezza cloud, ransomware e molto altro: ecco le criticità individuate da NTT per…
Cyber attacchi al settore IT non mostrano segni di rallentamento
Cyber criminali e APT sferrano attacchi sempre più veloci, elusivi e devastanti contro le aziende del…

Il parere di WatchGuard
Rispondono Corey Nachreiner, CSO, e Marc Laliberte, Director of Security Operations di WatchGuard
Previsioni di cybersecurity per il 2023
Alla luce di quanto visto quest’anno, quali saranno le insidie principali da cui le aziende dovranno…
Il parere di Nozomi Networks
Risponde Danielle Jablanski, OT Cybersecurity Strategist di Nozomi Networks
Cybersecurity nel 2023 fra metaverso e Intelligenza Artificiale
Processi aziendali, identità e intelligenza artificiale al centro delle previsioni di attacchi cyber…
Piattaforme cloud sotto attacco: motivi e tecniche di difesa
I motivi del moltiplicarsi degli attacchi cyber contro le piattaforme cloud, e soprattutto alcuni suggerimenti…

Il parere di Vectra AI
Risponde Massimiliano Galvagna, Country Manager per l’Italia di Vectra AI
Supply chain security
Gli attacchi alla supply chain si sono rivelati fruttuosi sia per i gruppi criminali che operano per…

Il parere di Proofpoint
Risponde Antonio Ieranò, evangelist cyber security strategy per Proofpoint Italia
Il parere di Palo Alto Networks
Risponde Umberto Pirovano, Senior Manager Systems Engineering di Palo Alto Networks

Il parere di Ivanti
Risponde Marco Cellamare, Regional Sales Director Mediterranean di Ivanti

Il parere di Kaspersky
Risponde Giampaolo Dedola, Senior Security Researcher, GReAT, Kaspersky
Se non avete trovato il risultato corretto,
affinate la ricerca aggiungendo o togliendo
alcuni termini chiave e provate a ripetere la ricerca
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
