 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Ricerca sul sito
APT cinese viola un software per sviluppatori e nasconde un rootkit Linux inedito
Il gruppo cinese Red Heron ha trasformato una falla critica in un’arma per colpire enti di sette paesi,…
L'AI in mano agli attaccanti è la norma, la difesa deve diventarlo in fretta
Quattro episodi recenti mostrano agenti AI che gestiscono da soli intere fasi d'attacco. La notizia…
Patch Tuesday da record per Microsoft: a settembre chiuse 966 falle, 2 zero-day
Un Patch Tuesday monstre frutto dell’impiego dell’AI per la ricerca delle falle: abbondano quelle critiche…
L'AI agentica fa crescere la richiesta di competenze umane
Nei Paesi G7 la domanda di cybersecurity cresce del 9,5% e raddoppiano gli annunci che richiedono competenze…
APT e cybercrime bussano alle stesse porte
Un'analisi incrociata di due dataset indipendenti mostra che gruppi APT e cybercrime colpiscono gli…
Ransomware: dall'accesso alla cifratura in meno di un giorno
Il ransomware-as-a-service The Gentlemen cifra i dati in meno di 24 ore dall’accesso in rete. Finora…
Ransomware nella scuola, l'85% degli attacchi parte da un'identità rubata
L'85% degli attacchi ransomware alla scuola parte da un'identità compromessa; il ripristino costa in…
Il perimetro in espansione: perché i CISO devono proteggere le infrastrutture critiche
Il ruolo del CISO si amplia: norme più rigide, minacce a infrastrutture critiche e convergenza IT/OT…
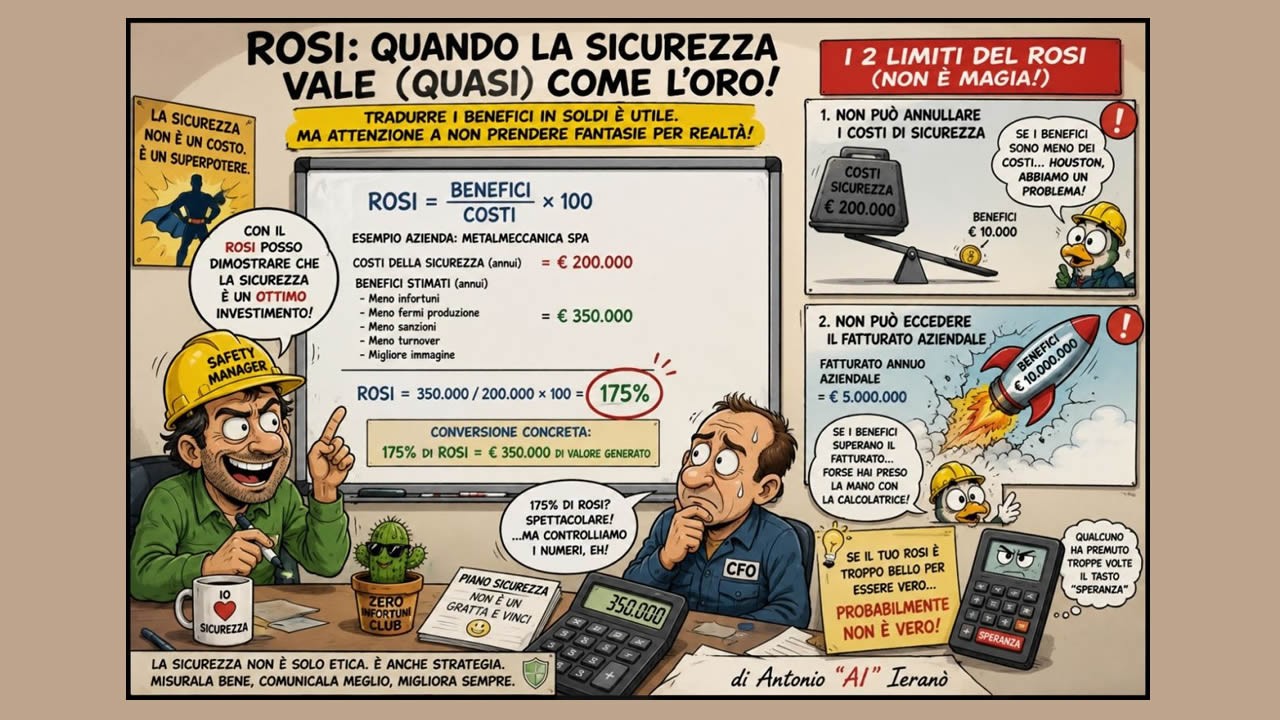
Il ROSI del 4.000%, il farmacista che ti paga e il firewall che mantiene l’azienda
Quando la matematica è esatta, ma le sciocchezze inserite nel foglio Excel lo sono ancora di più
Il parere di TrendAI
Risponde Marco Fanuli, Technical Director di TrendAI Italia, una business unit di Trend Micro.
Datacenter, un asset su cinque è a un passo da un attacco
Un asset su cinque nei datacenter non è connesso a Internet ma comunica con chi lo è: basta questo per…
Manufacturing connesso: la sicurezza OT diventa priorità operativa
Il 59% delle aziende manifatturiere ha subìto impatti finanziari da incidenti cyber. In quasi il 60%…
Scoperta falla critica nel kernel Linux grazie a project Glasswing
Una falla critica nel kernel di Linus permette a un utente locale di ottenere privilegi root senza tracce…
Le aziende europee ora considerano gli USA una minaccia cyber
Il 70% delle organizzazioni EMEA collega le proprie strategie di sicurezza alla geopolitica: gli USA…
TrendAI adotta Claude Opus 5 per priorità vulnerabilità e virtual patching
TrendAI integra Claude Opus 5 nei processi di definizione delle priorità per il patching virtuale negli…
Cyber resilienza, AI e servizi gestiti: la sicurezza entra nell’era dell’automazione
L’AI rende gli attacchi più sofisticati e colpisce email e piattaforme collaborative; automazione e…
Fleet management e audit trail per ridurre i tempi di risposta alle vulnerabilità
Nuovi workflow guidati semplificano gli aggiornamenti su larga scala e introducono controlli di governance…
Italia settimo paese al mondo più colpito da ransomware
Italia settima al mondo per violazioni ransomware con 243 attacchi nel 2025, mentre l'ecosistema criminale…
L'AI da assistente a operatore: cosa cambia negli attacchi
L’AI negli attacchi ha fatto un salto di qualità, passando in almeno un caso dal supporto agli attaccanti…
APT cinese usa nuovi malware per il controllo di router e switch
Un threat actor sponsorizzato dal governo cinese rinnova lo sviluppo di backdoor su misura per i dispositivi…
L’AI cambia le tempistiche di distribuzione delle patch di Windows
Microsoft accelera i tempi di rilascio delle patch Windows e, in parallelo, chiede alle aziende di ridurre…
Qualys: nell'era post-Mythos la priorità è gestire il rischio, non le patch
“Puntiamo su prioritizzazione delle vulnerabilità e remediation differenziate in funzione dell’impatto…
Qualys: nell'era post-Mythos la priorità è gestire il rischio, non le patch
“Puntiamo sulla prioritizzazione delle vulnerabilità e su remediation automatizzate e differenziate…
La security per le PMI
Le piccole e medie imprese italiane continuano ad essere oggetto di attacchi cyber che sfruttano le…

Il parere di Bitdefender
Risponde Sean Nikkel, Team Lead, Cyber Intelligence Fusion Cell di Bitdefender
TrendAI entra in Daybreak, il Cyber Partner Program di OpenAI
TrendAI è tra i primi vendor di cybersecurity selezionati per il programma Daybreak di OpenAI, con accesso…
L'AI crea 457 milioni di problemi di sicurezza nelle organizzazioni
In 30 giorni Tenable ha rilevato 457 milioni di esposizioni legate all'AI su oltre 7.000 organizzazioni.…
Cisco Unified CM: la nuova vulnerabilità è già sotto attacco
Una falla critica in Cisco Unified Communications Manager è sotto attacco attivo, a poche settimane…
La sicurezza OT tra maturità crescente e minacce persistenti
Il settore OT rivaluta lucidamente le proprie lacune: cresce la visibilità sulle intrusioni, aumenta…
TrendAI Academy 2026: la velocità è il nuovo perimetro della cybersecurity
Dalla gestione reattiva alla prevenzione proattiva, TrendAI si propone come abilitatore del business…
AI agentica: come le piattaforme di distribuzione diventano vettore di malware
Skill trojanizzate, indirect prompt injection e Shadow AI: analisi del nuovo fronte della supply chain…
Mythos e i modelli di frontiera cambiano la sicurezza
Zscaler ha testato Mythos di Anthropic e GPT 5.5 Cyber di OpenAI su scenari reali di attacco e difesa.…
Claude Code, secondo bypass della sandbox in sei mesi
La seconda falla nella sandbox di Claude Code permetteva l'esfiltrazione di credenziali e dati sensibili.…
Pwn2Own Berlino 2026: record da 1,3 milioni per 47 zero-day
La competizione di hacking etico della Zero Day Initiative ha premiato 47 falle inedite in Windows,…
La sfida della cyber resilienza in trasporti e logistica
Il 68% delle aziende di trasporti e logistica prevede di completare la digitalizzazione entro due anni;…
Advanced Malware Protection: che cos’è, come funziona e perché è importante
L’AMP è una soluzione di sicurezza proattiva che va oltre i tradizionali strumenti di protezione e utilizza…
Tecnologia quantistica: acceleratore della rivoluzione digitale in Europa
L’UE prepara il passaggio alla sicurezza post-quantistica, cosa cambia per le organizzazioni europee?
OT e IoT nel mirino: minacce, vulnerabilità e reti wireless
Tecniche di attacco, malware, vulnerabilità e rischi wireless negli ambienti OT e IoT nel secondo semestre…
Falla decennale nel kernel Linux concede i privilegi di root
Una falla presente nel kernel Linux dal 2017 permette di ottenere privilegi root su tutte le principali…
Quando una chiavetta USB è il rischio più grande
Il settore produttivo è composto da due mondi che non potrebbero essere più diversi: IT e OT. Per renderlo…
NIS2 in Italia: progressi, criticità e la necessità di una resilienza operativa
La NIS2 spinge le imprese italiane verso una sicurezza più matura: governance, rischio e resilienza…
Il phishing domina gli attacchi grazie anche agli strumenti AI
Nei primi tre mesi del 2026 il phishing è tornato il principale vettore di accesso iniziale. Pubblica…
Vulnerabilità senza patch in alcuni chip Qualcomm
Una vulnerabilità hardware nelle famiglie di chipset Qualcomm più diffuse consente di bypassare il secure…
The Gentlemen, il ransomware in rapida ascesa
Oltre 320 vittime in pochi mesi, una botnet di 1.570 aziende compromesse e un modello di business che…
Da centro di costo ad attivo strategico: come la sicurezza AI centrica abilita il business
La sicurezza AI‑centrica non è più un costo: diventa un asset strategico che abilita continuità operativa,…
SonicWall: NIS2, AI e patch management, la rete si difende così
Paolo Melchiori di SonicWall spiega perché NIS2 impone un approccio di processo e non di prodotto in…
Come restare al passo con la compliance
La crescente complessità normativa e le vulnerabilità della supply chain mettono sotto pressione le…
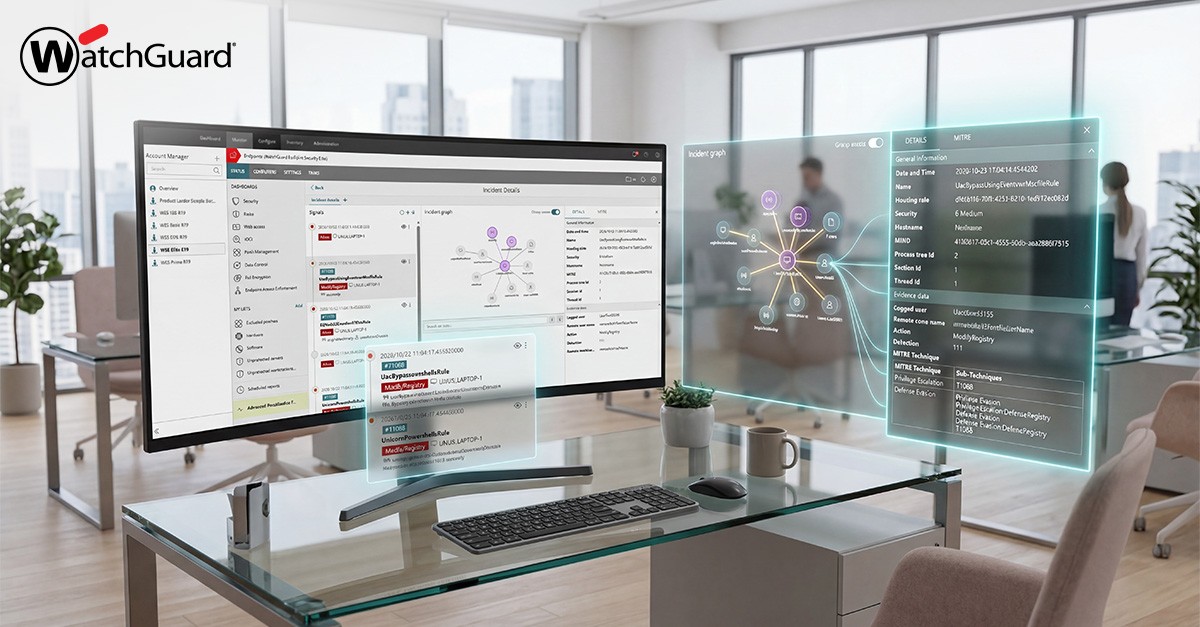
WatchGuard, nuovo portfolio EDR con licenze all-inclusive per gli MSP
Nuovo Endpoint Security Portfolio con quattro livelli di licenza: funzionalità enterprise come AI, vulnerability…
Dal rischio nascosto alla resilienza: come rendere governabili gli ecosistemi OT moderni
Le reti OT moderne sono sempre più complesse e vulnerabili: servono governance, visibilità e strategie…
Ransomware: gruppo specializzato nell’attacco entro 24 ore dalla scoperta di una falla
Il gruppo Storm-1175 sfrutta le vulnerabilità N-day prima che le vittime abbiano il tempo di installare…
Identità sotto attacco: il 2025 ridisegna il perimetro della sicurezza
Manifatturiero bersaglio preferito del ransomware, MFA compromessa con +178% di attacchi ai dispositivi,…
Sette errori fatali nella cybersecurity delle PMI nel 2026
Attacchi ad alta severità in crescita del 20,8% nel 2025; ransomware nell'88% delle violazioni alle…
Qualys Agent Val: validazione delle vulnerabilità basata su prove
Un agente AI integrato nella piattaforma Qualys ETM valida in sicurezza la reale sfruttabilità delle…
Tecnologia quantistica: acceleratore della rivoluzione digitale in Europa
L’UE prepara il passaggio alla sicurezza post-quantistica, cosa cambia per le organizzazioni europee?
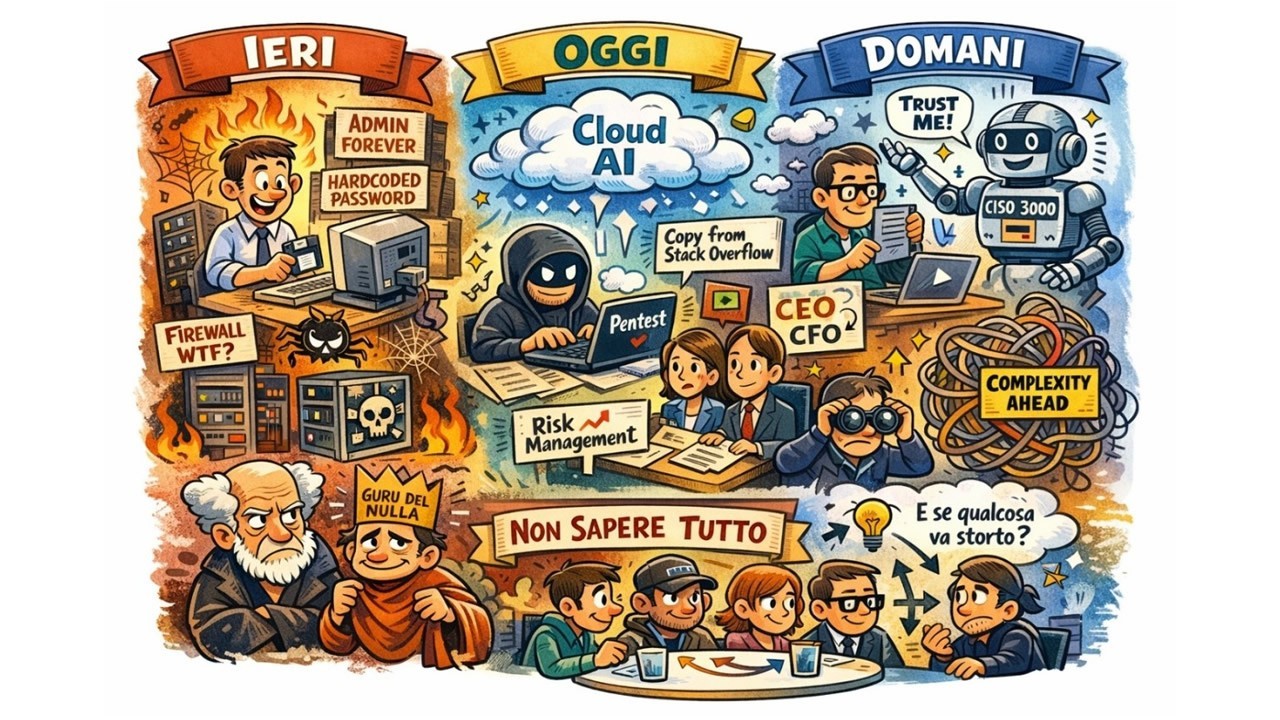
MSP: i tre pilastri dell’iperproduttività
Come combinare persone, processi e piattaforme per automatizzare le operazioni e generare iperproduttività.…
L’industrializzazione dei breach e le nuove priorità della difesa
Gli attaccanti puntano sempre più sui dispositivi edge come primo gradino dell’attacco, mentre le identità…
Cybersecurity & Education: perché le scuole devono innalzare la postura di sicurezza e proteggere al meglio i dati sensibili
Il settore Education è nel mirino dei cybercriminali per i dati sensibili che custodisce. Le strategie…
Microsoft e il futuro dell’agentic cybersecurity
Per Microsoft il ruolo dell’AI agentica nella gestione della cybersecurity aziendale sarà sempre più…
Automotive e sicurezza: uno scenario che cambia
Euro 7 comincia a introdurre, nel proprio specifico ambito, i temi della cybersecurity. Rimandando però…
ManageEngine Endpoint Central fa un ulteriore passo verso l’Autonomous Endpoint Security grazie a EDR e Secure Private Access
Presentata la piattaforma nativa che combina UEM, Endpoint Security (EPP con EDR), Digital Employee…
Palo Alto Networks: AI agentica e identity le sfide per l'Italia
AI agentica, identity security, platformization e pressione normativa: alla quarta edizione di Ignite…
Il parere di ESET Italia
Risponde Samuele Zaniboni, Manager of Sales Engineering di ESET Italia
Patching nelle PMI: 7,7 giorni di media, 38,6 giorni per i ritardatari. Italia fra i peggiori
Nella seconda metà del 2025, nelle PMI il tempo mediano per installare una patch Microsoft è stato di…
IoT fuori dal perimetro: due bug critici riaccendono i riflettori
CISA inserisce nel catalogo KEV due bug CVSS 9.8 di Hikvision e Rockwell Automation. I dispositivi IoT…
Colmare l’execution gap: come Acronis supporta gli MSP nell’implementazione dei controlli Winter SHIELD
L'FBI ha tradotto le best practice in dieci azioni concrete per ridurre la probabilità di compromissione…
Cyber risk nelle PMI: perché la sicurezza viene prima della polizza
PMI sempre più nel mirino del cybercrime, spesso senza difese adeguate: nel 2024 quasi metà ha subito…
AI alleata del cybercrime: il breakout time scende a 29 minuti
L’AI accelera attacchi, ransomware e attività APT, riducendo la finestra di difesa e trasformando identità,…
Vulnerabilità in ExifTool su macOS consente l’esecuzione di codice remoto
Scoperta una vulnerabilità in ExifTool su macOS: permetteva l’esecuzione di codice tramite file PNG.…
Sei tendenze di cybersecurity che definiranno la resilienza aziendale nel 2026
Nel 2026 la cybersecurity diventa asse strategico del business: 6 trend chiave, dall’IA al CTEM, ridisegnano…
Cyber Resilience: le lezioni di una crisi simulata /2
Seconda puntata per il nostro racconto della emergenza cyber simulata alla Cyber Stability Conference…
Falle nella security, fornitori vulnerabili: così i ransomware colpiscono le aziende
Identità abusate, fornitori vulnerabili, endpoint scoperti e firewall mal configurati alimentano un…
Acronis e la fine del supporto a Windows 10: cosa cambia per gli ambienti OT
Fine del supporto a Windows 10? Negli impianti OT non è una corsa a Windows 11, ma l’avvio di una transizione…
Patch Tuesday di febbraio 2026: Microsoft chiude 51 falle, 6 zero-day
Con la tornata di update del mese di febbraio, Microsoft ha corretto 51 vulnerabilità di cui 6 zero-day.…
Pensare globale, proteggere in locale: aiutare le PMI ad affrontare la cybersecurity oltre i confini
Le PMI operano globalmente ma affrontano rischi cyber locali: compliance complessa, norme diverse e…
Avangate Security e Atera, partnership strategica sotto il segno dell'IA
Combinando la piattaforma IA di Atera con i servizi di implementazione e abilitazione di Avangate, gli…
C'è uno standard ETSI per la sicurezza dell'AI
La nuova norma EN 304 223 riconosce che i sistemi di AI costituiscono, lato cybersecurity, un ambito…
Affrontare il deficit di competenze nella cybersecurity: una guida per le PMI
Il deficit di competenze cyber espone le PMI a maggiori rischi e problemi di compliance: formazione…
Quando il consulente diventa il bersaglio: lezioni dal cyberattacco a Credera
Il caso Credera mostra come consulenti e MSP, con accessi privilegiati e budget limitati, siano diventati…

Le Lettere di Babbo Natale – Registro dei Buoni, dei Cattivi e dei Non Documentati
(Ispirato alle “Lettere da Babbo Natale” di J.R.R. Tolkien. Consigliata la lettura: un capolavoro di…
Perché i processi di Secure Software Development rappresentano la prima linea di difesa contro gli attacchi alla supply chain OT
Secure Software Development e certificazioni sono la chiave per proteggere la supply chain OT e garantire…
Cloud e AI, il baricentro della cybersecurity attuale
Con l’AI ormai integrata nei workload cloud, aumentano attacchi ad API, dati e modelli: numeri alla…
Senza cybersecurity, l’innovazione industriale si trasforma in rischio
Senza cybersecurity, l’innovazione industriale diventa rischio: nel manifatturiero un attacco può fermare…
AI, iperautomazione e NIS2: Acronis e l’Italia sopra alla media UE
Nel 2026 Acronis punta su AI e iper‑automazione: Italia focus country in forte crescita, mentre Threat…
Perché le PMI devono aggiornare regolarmente i plugin di WordPress per evitare costosi attacchi informatici
WordPress insicuro, plugin vulnerabili e PMI nel mirino: aggiornamenti regolari e gestione attenta evitano…
WatchGuard offre agli MSP automazione, efficienza e visibilità
I nuovi workflow multi-PSA semplificano la fatturazione e la gestione dei ticket, mentre l’Unified Agent…
Attacchi hardware: nuovi limiti alla sicurezza dei chip server
Due ricerche internazionali e l’analisi di Kaspersky mostrano come sia possibile aggirare le protezioni…
Atroposia, il malware modulare che rivoluziona gli attacchi stealth
Il RAT Atroposia semplifica il lavoro degli attaccanti, anche se alle prime armi: grazie a una spiccata…
Perché la cybersecurity non riguarda solo le grandi aziende
PMI nel mirino dei cybercriminali: crescono data breach, ransomware e minacce supply chain. Investire…
Ransomware 2025: imprese in affanno davanti agli attacchi AI-driven
Aziende e pubblica amministrazione faticano a reagire alla velocità degli attacchi ransomware potenziati…
Cybersecurity industriale: criticità strutturali che espongono ad attacchi informatici
Vulnerabilità, sistemi legacy e assenza di segmentazione tra IT e OT rendono l’industria esposta agli…
C'era un threat actor nei sistemi F5
Un threat actor ha penetrato i sistemi di F5 e ha avuto accesso per molto tempo alla sua supply chain…
Acronis True Image 2026: backup, cyber protection e patch in un’unica soluzione
Acronis presenta True Image 2026, software consumer che integra backup, sicurezza avanzata tramite AI…

Elmec: la cybersecurity è al centro di servizi e resilienza aziendale
Elmec trasforma la sicurezza IT italiana in una strategia di formazione, resilienza e servizi gestiti,…
Cyber-resilience e business continuity: il ruolo chiave dell’MDR
Considerati i gravi rischi finanziari e reputazionali legati a incidenti in grado di bloccare le attività,…
Windows 10 guadagna un anno di Security Update gratuiti
Gli utenti consumer europei potranno attivare gratuitamente e per un anno gli aggiornamenti mensili…
AI, nella sfida per la sicurezza arrivano deepfake e jailbreak as-a-service
Il report Trend Micro rivela che il 93% dei CISO si aspetta minacce AI quotidiane. Crescono attacchi…
GhostRedirector è la nuova backdoor cinese che infetta server Windows
Un gruppo legato alla Cina sfrutta vulnerabilità e frodi SEO per prendere controllo di server aziendali…
Patch Tuesday di Settembre 2025: Microsoft chiude 81 falle, due zero-day
81 vulnerabilità corrette, di cui due zero-day già divulgate pubblicamente: è questo il bilancio del…
Reti industriali 2025: 83% senza difese Wi-Fi
Nel primo semestre 2025 il 35% degli attacchi alle reti OT/IoT è DoS; 95% delle reti WPA2 usa password…
CrowdStrike: AI generativa e APT, il cybercrime scala nuovi livelli
Il Threat Hunting Report 2025 mostra il boom di intrusioni APT, cloud e identità: l’AI diventa un’arma…
Attacchi AI: HexStrike rivoluziona l’automazione delle minacce cyber
La nuova orchestrazione AI consente di sfruttare vulnerabilità e lanciare exploit su larga scala, abbattendo…
Veeam lancia la sua prima software appliance
Le funzioni di backup e replica delle piattaforme Veeam sono state integrate in una immagine ISO da…
Exploit da record: raddoppiano i casi su Linux e Windows
Nel 2025 si registra un forte aumento degli attacchi exploit a Linux e Windows. Oltre 4.000 nuove vulnerabilità…
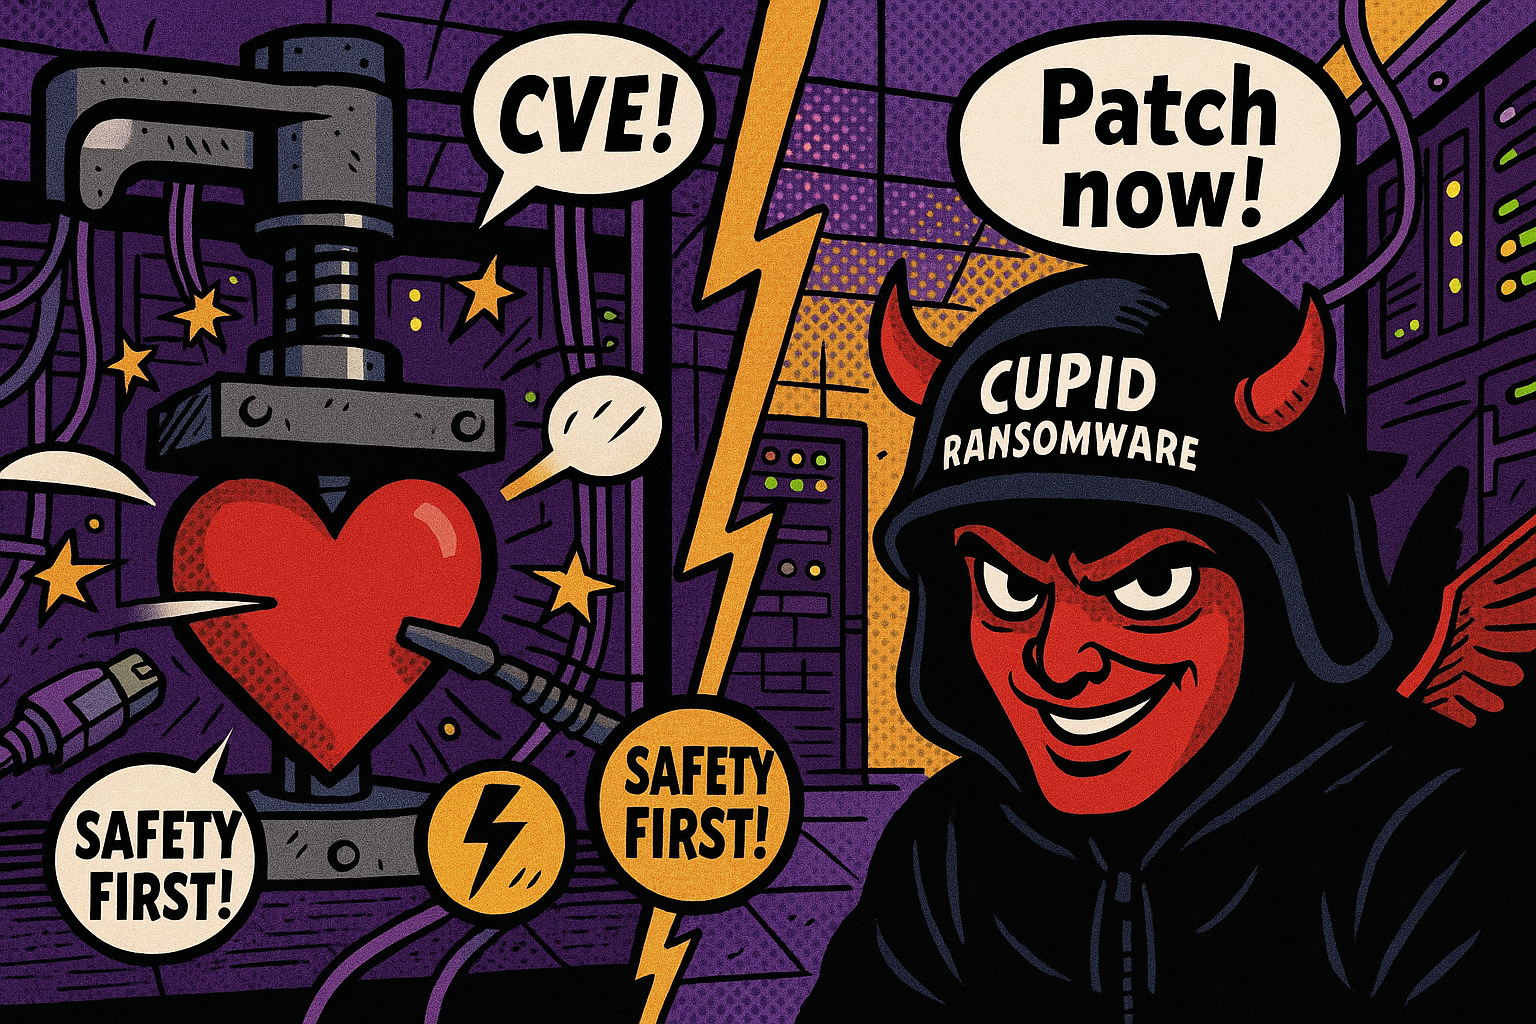
Cuori, bulloni & CVE: la luna di fiele fra IT e OT
Cosa succede quando la server-room incontra l’officina e il Patch Tuesday balla con il turno di notte.…
Password manager: falla zero-day espone 40 milioni di utenti
Una vulnerabilità zero-day che interessa le estensioni per browser di undici gestori di password può…

Il parere di N-able
Risponde Matteo Brusco, Distribution Sales Manager Italy/Spain/PT di N-able
DripDropper: il malware Linux che sfrutta una vulnerabilità, poi la chiude
DripDropper sfrutta una vulnerabilità di Apache ActiveMQ e si garantisce persistenza ed esclusività…
Dizionario Etilogico della Cybersecurity
Volume 1: Dall’Antico IDS all’Evangelizzazione Zero Trust
Splunk: l’observability di nuova generazione
Il tema dell’observability è ormai noto alle aziende potenziali utenti, ma serve un approccio davvero…
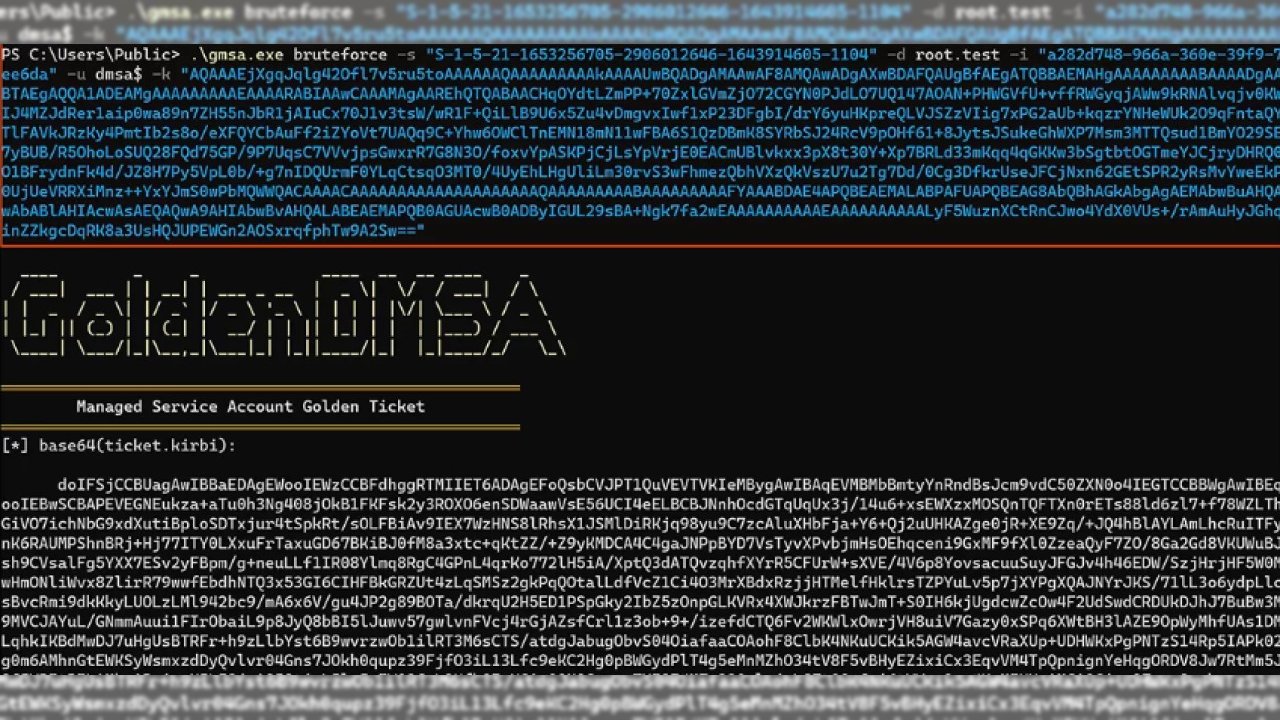
Bug in Windows Server 2025: una chiave può aprire le porte delle aziende
Una vulnerabilità nei dMSA consente agli attaccanti di creare credenziali valide e ottenere accesso…
Acronis, come semplificare il lavoro di MSP e team IT con il patch management
Umberto Zanatta, Senior Solutions Engineer di Acronis, approfondisce come l’automazione del patch management…

Il parere di Acronis
Risponde Irina Artioli, Cyber Protection Evangelist e TRU Researcher di Acronis
Il parere di WatchGuard Technologies
Risponde Ivan De Tomasi, Country Manager Italia e Malta di WatchGuard Technologies
ManageEngine presenta MSP Central
La piattaforma per rafforzare le infrastrutture MSP moderne, sviluppata autonomamente, consente agli…
Ransomware in Italia, fra criticità e segnali incoraggianti
In Italia il ransomware colpisce duro: vulnerabilità sfruttate nel 35% dei casi, riscatti medi da 2,06…
Debito di sicurezza: il 78% delle PA ha falle irrisolte da anni
Oltre tre quarti delle organizzazioni pubbliche convive con vulnerabilità software non sanate da più…
Se non avete trovato il risultato corretto,
affinate la ricerca aggiungendo o togliendo
alcuni termini chiave e provate a ripetere la ricerca
Speciali Tutti gli speciali
Calendario Tutto
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
