 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Ricerca sul sito
Kit di exploit per il cyberspionaggio spopola fra gli attaccanti
Un kit di exploit che sfrutta contemporaneamente falle di Chrome e Windows è stato adottato in pochi…
Phishing sfrutta le difficoltà economiche di 9.000 aziende
Una campagna di phishing basata su falsi programmi di supporto per i debiti accumulati ha colpito migliaia…
Italian Security Awards 2026, è iniziata la fase finale delle votazioni
Riprendono oggi le votazioni per decretare i vincitori degli Italian Security Awards 2026: 21 categorie…
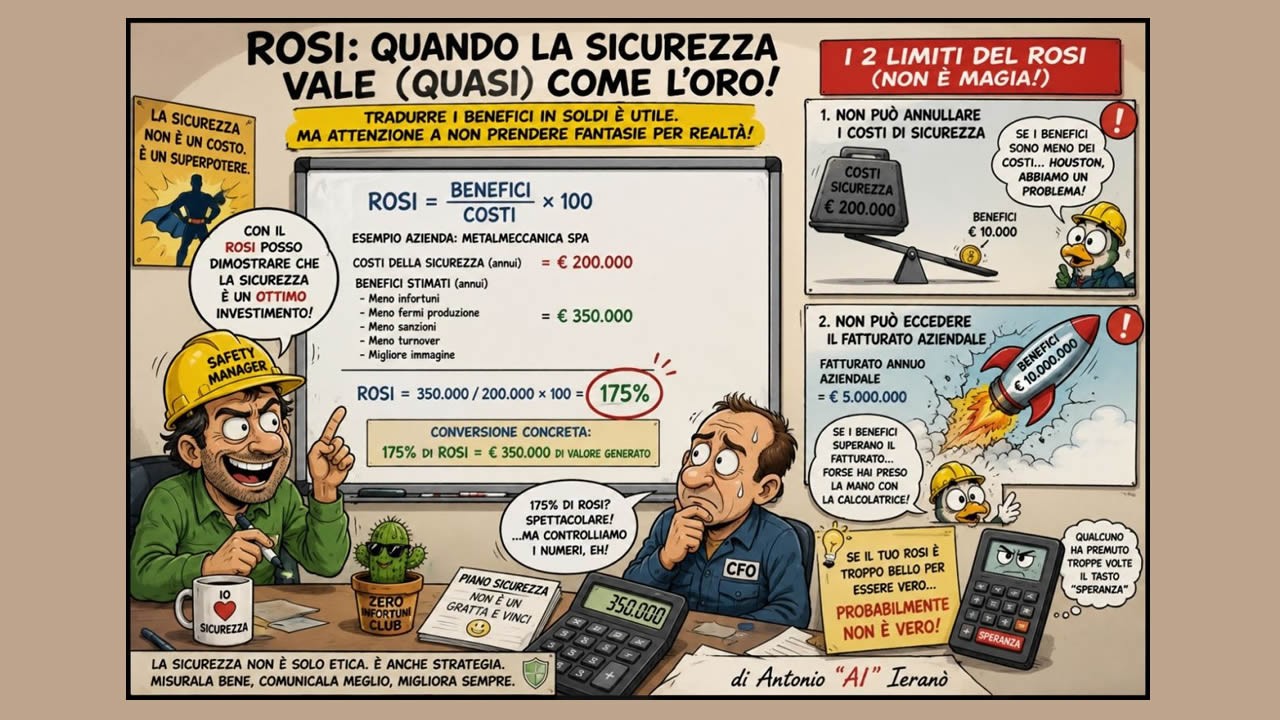
Il ROSI del 4.000%, il farmacista che ti paga e il firewall che mantiene l’azienda
Quando la matematica è esatta, ma le sciocchezze inserite nel foglio Excel lo sono ancora di più
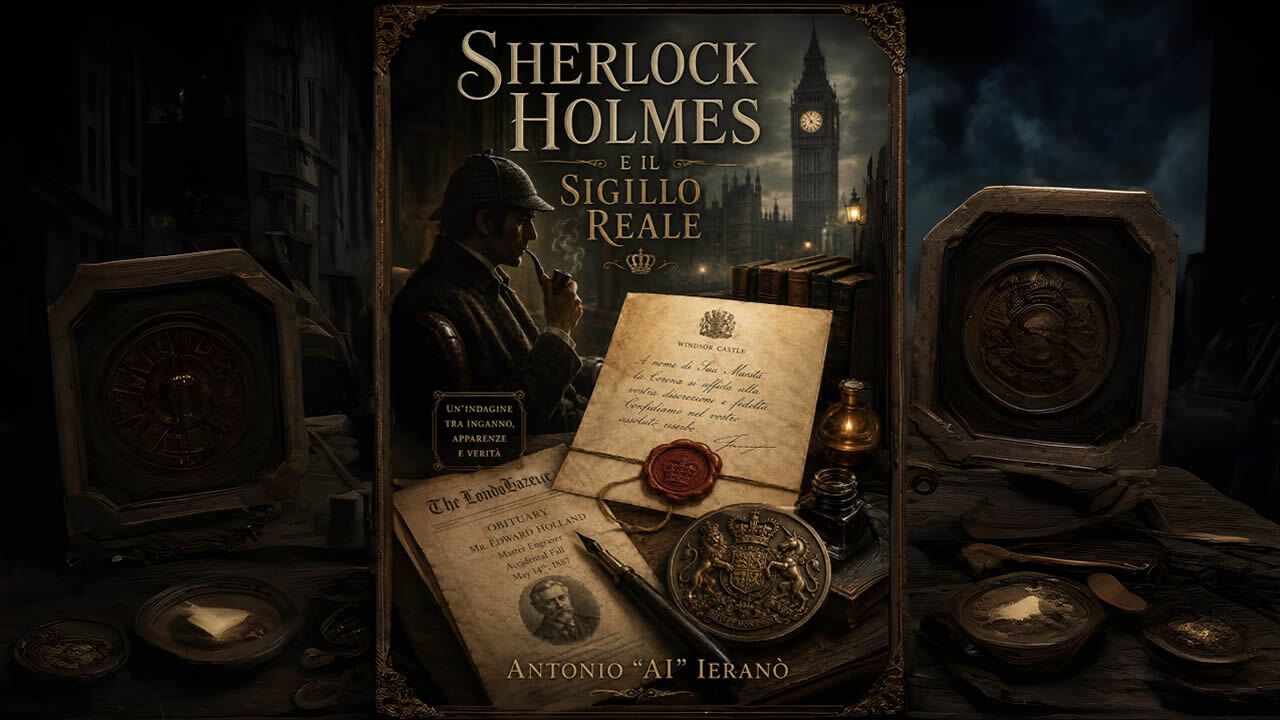
Sherlock Holmes e il sigillo reale
Non tutte le avventure di Sherlock Holmes cominciarono con un grido nella notte, un cadavere riverso…
AI e cloud rendono il phishing invisibile a utenti e difese
Testi nascosti generati con l'AI e servizi cloud legittimi permettono ai cyber criminali di superare…
Gruppo filo russo sfrutta per mesi uno zero-day su Zimbra
Da luglio 2025 il gruppo russo Laundry Bear ha abusato di una falla per sottrarre email e credenziali…
AI, è il momento di utilizzarla solo dove serve
L’adozione indiscriminata dell’AI genera costi, complessità ed errori: serve usarla solo dove crea reale…
Spazio-tempo della tartaruga
Dal paradosso di Zenone alla crittografia quantistica: un percorso filosofico tra Achille, la tartaruga,…
Lo standard che regge l'AI agentica è diventato un bersaglio
Un anno fa quasi nessuno nominava MCP, oggi è presente in moltissime notizie sulla sicurezza dell'AI.…
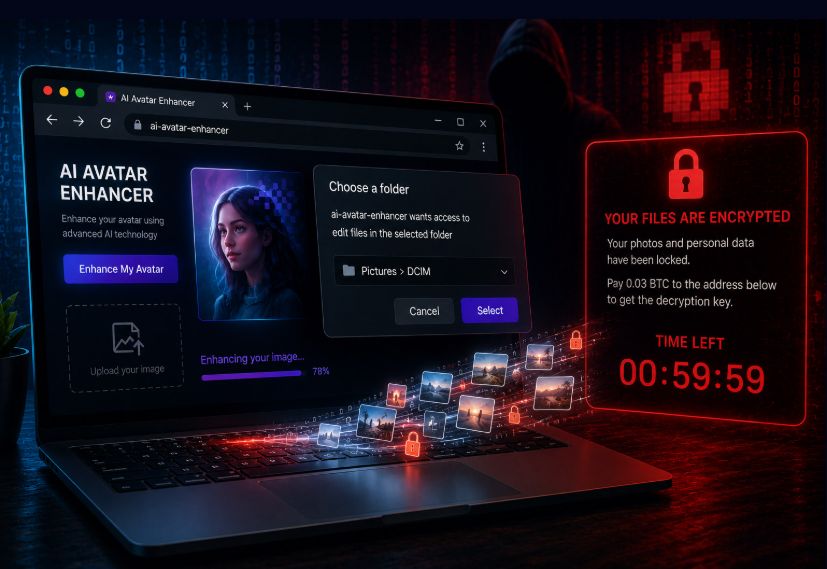
Un'allucinazione dell'AI genera un ransomware nel browser
Un modello di AI ha collegato un rischio teorico dei browser a una tecnica di cifratura funzionante,…

Il parere di Bitdefender
Risponde Sean Nikkel, Team Lead, Cyber Intelligence Fusion Cell di Bitdefender
Minacce fisiche e informatiche legate alla FIFA World Cup 2026
I grandi eventi come i Mondiali 2026 attirano cybercriminali: phishing, Wi‑Fi falsi, app e streaming…
WhatsApp come vettore di attacco: file malevoli, software legittimo e accesso remoto nascosto
Una campagna malware via WhatsApp diffonde software legittimo che permette agli attaccanti di ottenere…
Il phishing si nasconde nel calendario di Outlook
Una campagna sfrutta i Gruppi di Outlook e gli inviti a calendario per superare i filtri antispam e…
Oltre 300 siti falsi sfruttano i Mondiali per colpire i tifosi
Dall'inizio dei Mondiali 2026 sono emersi oltre 336 domini fraudolenti usati per truffe via streaming,…
FortiBleed espone le credenziali admin di 73.000 firewall Fortinet
Un gruppo cybercriminale ha sottratto le credenziali admin di quasi 74.000 firewall FortiGate in 194…
Nuovi agenti AI per validare le esposizioni prima degli attaccanti
Check Point lancia Agentic Exposure Validation, una funzionalità di Exposure Management che usa agenti…
Allucinazioni AI e l’impatto reale nelle operazioni IT
Una indagine di mercato rivela che il 68% dei professionisti IT ha individuato output errati dell'AI…
Threat actor cinese sbarca in Europa grazie all'AI
I ricercatori di Proofpoint documentano l'espansione di un gruppo cybercriminale cinese, che ha avviato…
Falso sito ChatGPT distribuisce malware su Windows e Mac
Un sito contraffatto imita la pagina di download di ChatGPT e infetta Windows con uno stealer e macOS…
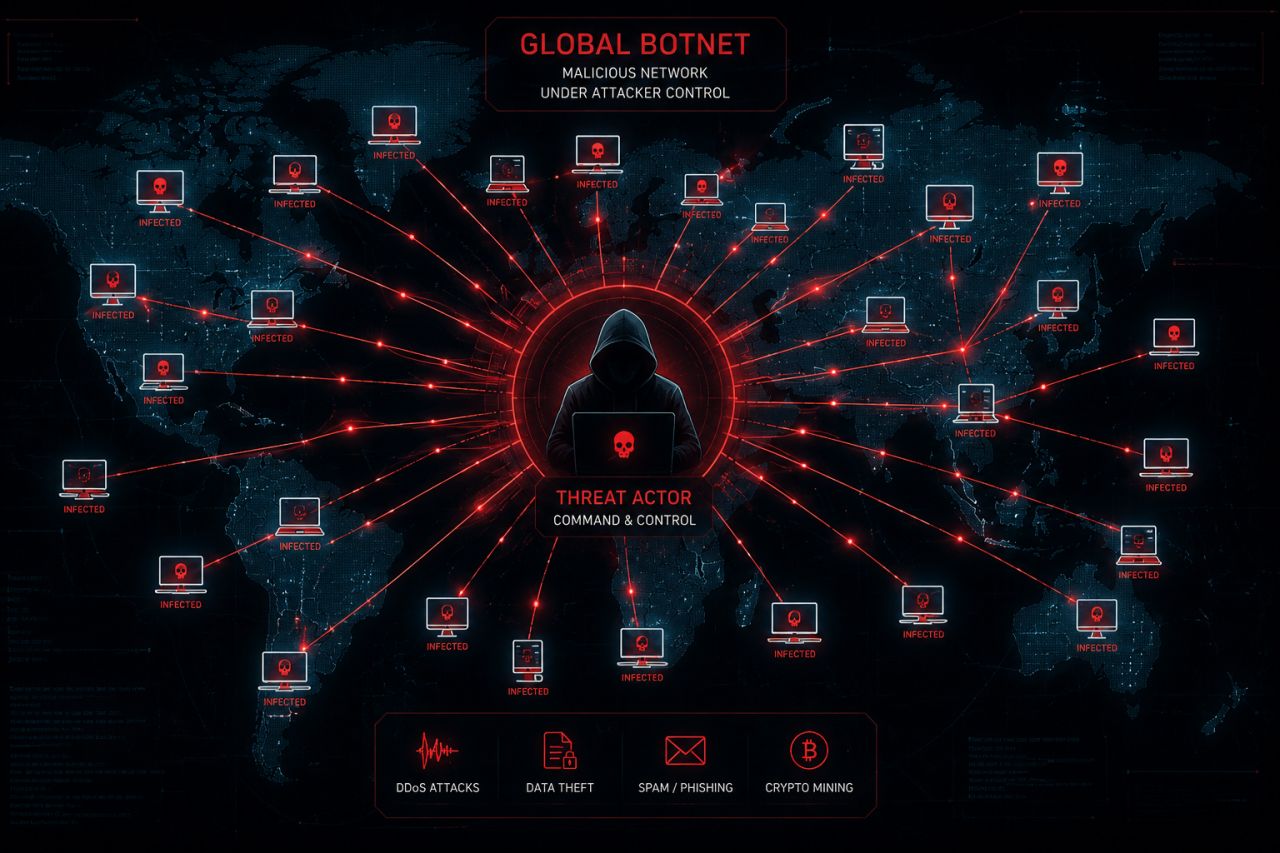
Abbattuta la botnet Glassworm, prendeva di mira gli sviluppatori
La botnet Glassworm è stata smantellata dal team Counter Adversary Operations di CrowdStrike in collaborazione…
APT filocinese colpisce enti governativi in Europa con backdoor inedite
Un gruppo APT riconducibile alla Cina ha spostato le operazioni verso l'Europa: ha colpito enti governativi…
WantToCry, il ransomware che cifra i file da remoto senza toccare i tuoi sistemi
Il gruppo WantToCry sfrutta credenziali deboli su servizi di condivisione file esposti in rete per sottrarre…
Spionaggio cinese: Exchange senza patch apre le porte agli attacchi
Governi, contractor della difesa e aziende di trasporti nel mirino di un gruppo allineato alla Cina…
Un file JPEG trasforma un'app legittima in uno strumento di spionaggio
Una campagna di intrusione multistadio usa un'immagine JPEG contraffatta per distribuire una versione…
CallPhantom: 28 app false su Google Play, 7,3 milioni di download
App Android a pagamento promettono cronologie di chiamate per qualsiasi numero, ma i dati forniti sono…
SentinelOne cresce a due cifre, e punta su GenAI e prevenzione proattiva
Crescita superiore al 20% anno su anno, ARR sopra il miliardo e una piattaforma che sposta il SOC dalla…
Il CAIO e lo Specchio delle parole vuote
Nel mondo ordinario, quello dove le persone fingono di capire i budget e i budget fingono di essere…
Falla decennale nel kernel Linux concede i privilegi di root
Una falla presente nel kernel Linux dal 2017 permette di ottenere privilegi root su tutte le principali…
Quando una chiavetta USB è il rischio più grande
Il settore produttivo è composto da due mondi che non potrebbero essere più diversi: IT e OT. Per renderlo…
Vulnerabilità senza patch in alcuni chip Qualcomm
Una vulnerabilità hardware nelle famiglie di chipset Qualcomm più diffuse consente di bypassare il secure…
The Gentlemen, il ransomware in rapida ascesa
Oltre 320 vittime in pochi mesi, una botnet di 1.570 aziende compromesse e un modello di business che…
APT cinese aggiorna una backdoor e la usa in India e Corea
La backdoor LOTUSLITE dell’APT cinese Mustang Panda evolve tecnicamente e amplia i bersagli dal settore…
Il ransomware non muore, cambia nome
Identificata una nuova ondata di attività ransomware riconducibile a un nuovo gruppo Ransomware as a…
Perché l’attribuzione deve evolvere per aiutare i difensori a comprendere la propria esposizione
Perché il settore della sicurezza informatica deve ripensare l'attribuzione per mettere a punto difese…
Patch Tuesday di aprile: Microsoft chiude 167 falle, 2 zero-day
Microsoft risolve 167 vulnerabilità nel Patch Tuesday di aprile, incluse due zero‑day già rivelate pubblicamente.…
Le regole di posta diventano un’arma: il lato oscuro di Microsoft 365
Una ricerca documenta che le regole email native di M365 vengono usate sempre più spesso dopo una compromissione…
Ransomware: gruppo specializzato nell’attacco entro 24 ore dalla scoperta di una falla
Il gruppo Storm-1175 sfrutta le vulnerabilità N-day prima che le vittime abbiano il tempo di installare…
APT cinese torna a colpire i governi europei con backdoor e catene di infezione evolute
Un APT di matrice cinese ha ripreso le campagne di spionaggio contro governi e diplomatici europei,…
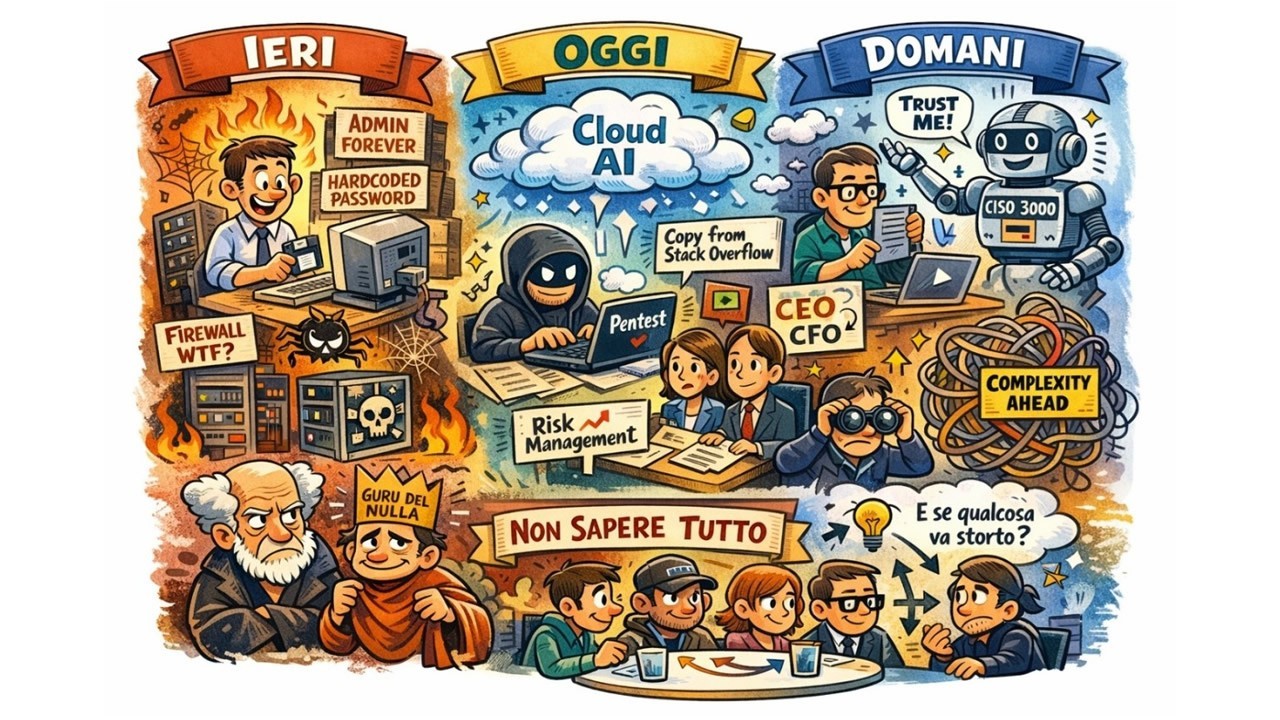
Claude, agenti AI e sicurezza: quando gli LLM diventano un rischio
Gli LLM sono sicuri e affidabili? Tre recenti episodi che riguardano Anthropic suggeriscono che il modello…
Attacchi agli LLM: la backdoor inserita in fase di training
Una nuova tecnica di attacco ai modelli linguistici avvelena i dati di training senza alterarne le etichette.…
Automotive e sicurezza: uno scenario che cambia
Euro 7 comincia a introdurre, nel proprio specifico ambito, i temi della cybersecurity. Rimandando però…
NIS2: 16.000 aziende italiane rischiano l’esclusione dal mercato. La scadenza di aprile da non ignorare
Il 30 aprile 2026 scatta l'obbligo di notifica degli incidenti cyber entro 24 ore per le aziende nella…
Signal e WhatsApp obiettivi dell'intelligence russa
Migliaia di account compromessi da una campagna, già nota dal 2025 nel teatro ucraino, che ha raggiunto…
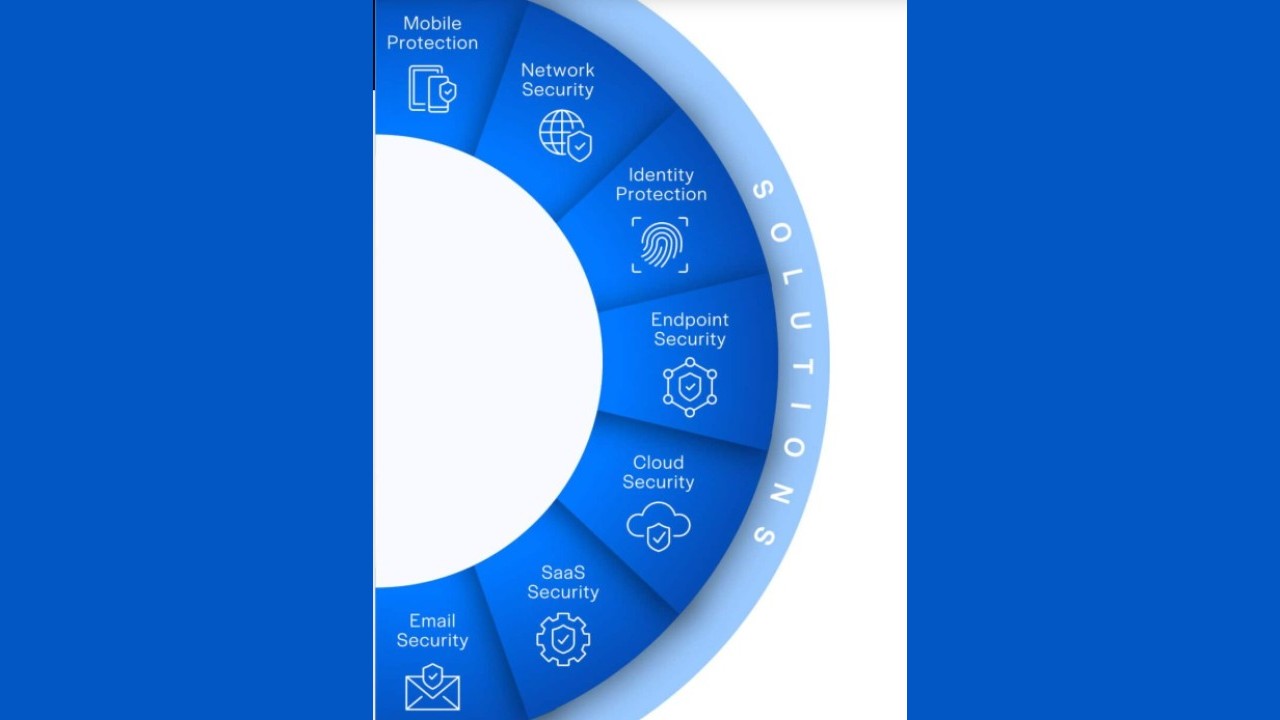
Cynet, nel 2025 crescita record nel canale
Grazie agli MSP che trainano il 64% degli accordi a livello globale nel quarto trimestre, il vendor…
Il conflitto Iran-Israele-USA accelera lo spionaggio cyber in Medio Oriente
Sei campagne documentate in dieci giorni: APT allineati a Cina, Bielorussia, Pakistan e Hamas sfruttano…
Palo Alto Networks: AI agentica e identity le sfide per l'Italia
AI agentica, identity security, platformization e pressione normativa: alla quarta edizione di Ignite…
87 milioni di eventi malevoli registrati in Italia, ma le difese tengono
In Italia, sulla rete Fastweb-Vodafone nel 2025 sono transitati 87 milioni di eventi malevoli. I cyber…
Compliance e NIS2
NIS2 dovrebbe essere pienamente operativa. A che punto siamo? Quali sono i problemi che restano tuttora…
Supply chain sotto attacco: casi, costi e linee di difesa
4,91 milioni di dollari di danni medi per incidente: gli attacchi alla supply chain sono il secondo…
Provate a craccare l’AI, se ci riuscite
Mettetevi alla prova con un chatbot pensato per resistere agli attacchi di prompt injection: tre livelli,…
L’AI ridisegna la difesa, si va verso i SOC autonomi
L’ascesa degli attacchi basati su intelligenza artificiale spinge le aziende italiane a ripensare i…
TrustConnect, il finto RMM che apre la porta ai criminali
TrustConnect si presenta come software di supporto remoto, ma nasconde un RAT in abbonamento: sfrutta…
Dal takedown al rilancio: LummaStealer ritorna grazie a una nuova kill chain
LummaStealer torna dopo il takedown del 2025 grazie a nuove campagne di social engineering e a un loader…
APT russo sfrutta un bug Office per spiare l’Europa
Un APT russo ha sfruttato una vulnerabilità zero‑day di Microsoft Office per colpire Difesa, diplomazia…
Traditi attraverso i fornitori di fiducia: la frontiera del phishing su SaaS
Campagna di phishing su piattaforme SaaS sfrutta le notifiche legittime per indurre le vittime a chiamare…
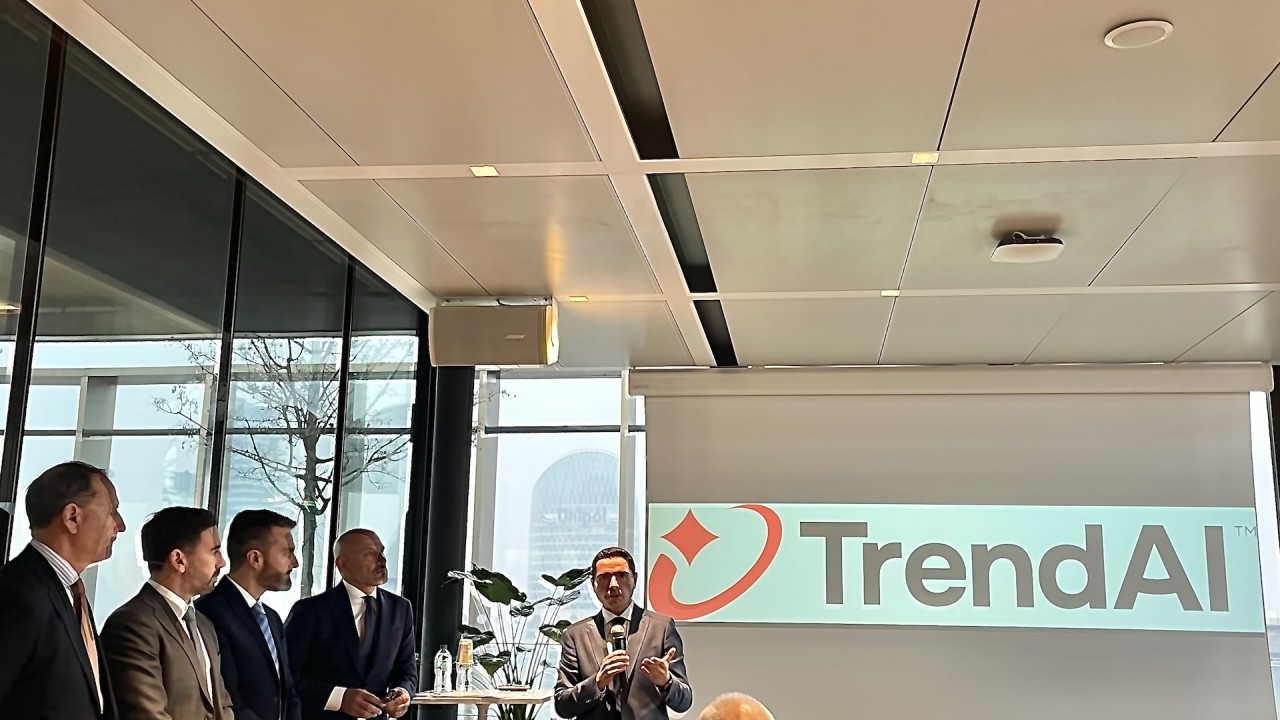
Trend Micro, il brand TrendAI debutta con le previsioni 2026: “L’AI industrializza il cybercrimine”
Presentati a Milano il report “The AI-fication of Cyberthreats” e il nuovo management della filiale…
Staffetta di tecniche di accesso manda fuori giri la difesa
Un gruppo di cybercriminali cambia di continuo tattiche di phishing, infrastrutture e malware per ottenere…
Armis mette i partner al centro e amplia l’ecosistema globale
Il vendo rafforza la propria strategia partner-first, lanciando un nuovo programma per i partner mettendoli…
PDFSIDER, la backdoor che buca EDR con una DLL fasulla
PDFSIDER sfrutta il DLL side loading di PDF24 per infiltrarsi nelle reti aziendali, eludere antivirus…
Wood Wide Web contro World Wide Web: la natura insegna alla tecnologia
Internet ci ha regalato libertà incondizionata, ma anche odio, fake news e l'anello di Gige digitale…
Ransomware, AI e 5G: perché il 2026 mette sotto pressione le telco
APT, ransomware, DDoS e attacchi alla supply chain restano una minaccia mentre automazione AI, crittografia…
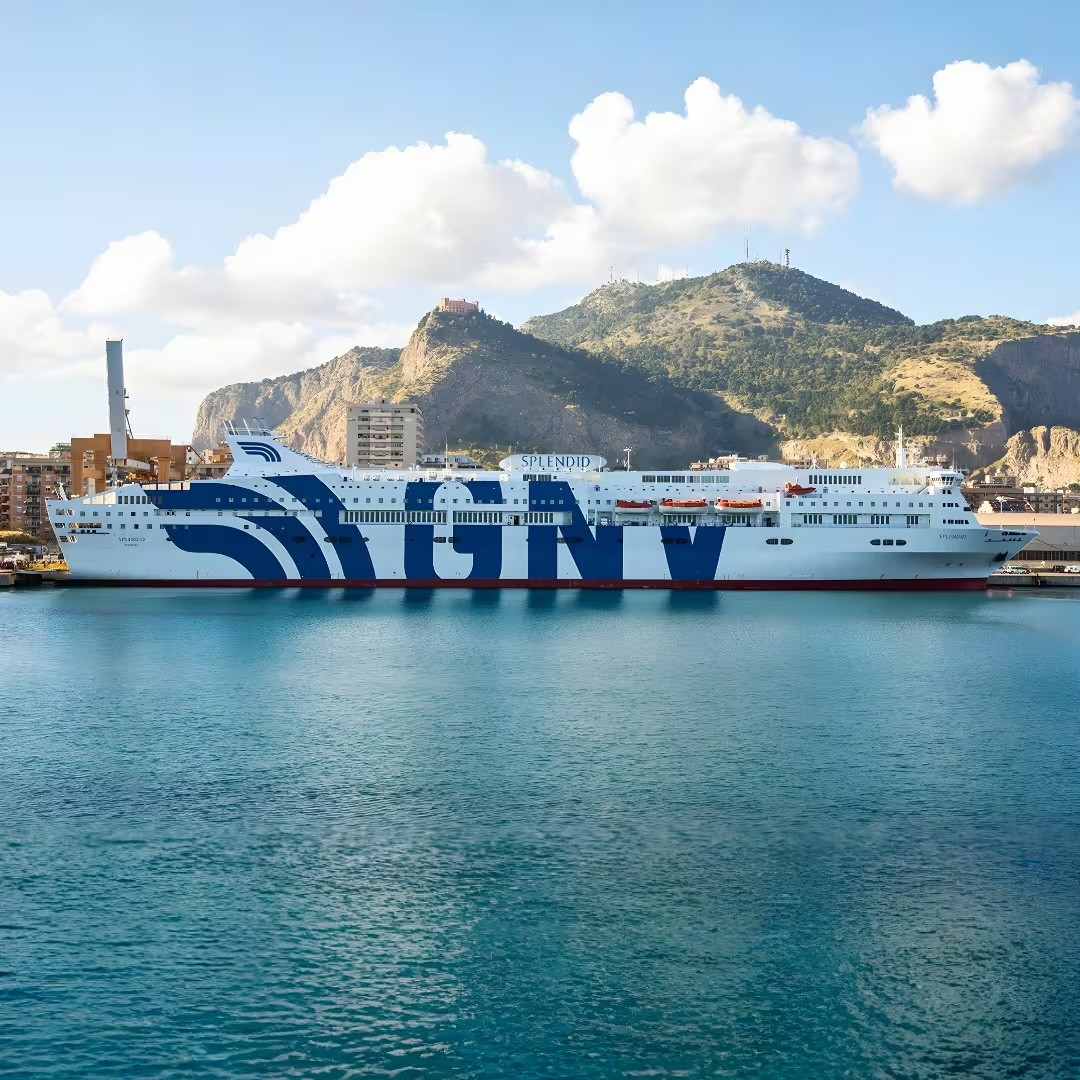
Sicurezza ciberfisica: attacco alla GNV Fantastic
La nave italiana è stata oggetto di un tentativo di violazione cyber eseguito direttamente con un drive…
Malware, un’email su dieci buca i gateway
Un’email su dieci sfugge ai gateway e quasi metà dei malware viaggia in archivi compressi: catene d’attacco…
DeepSeek e trigger politici: c'è una connessione con le vulnerabilità nel codice generato
DeepSeek-R1 può generare codice più vulnerabile se il prompt include termini correlati a temi politici…
GhostFrame, nuovo kit di phishing as-a-service difficile da vedere
GhostFrame è un nuovo kit di phishing as-a-service che ha già permesso di portare avanti oltre un milione…
Malware mobile e IoT: al via l’assalto ai settori critici
Transazioni di malware Android in crescita del 67% e attacchi IoT/OT contro l’energia a +387%: un nuovo…
TamperedChef, firme digitali e manuali fake
TamperedChef sfrutta SEO e certificati EV per diffondere app firmate che installano backdoor JavaScript…
ESET: il gruppo cinese PlushDaemon attacca device di rete con un nuovo componente
individuato EdgeStepper, che dirotta gli aggiornamenti verso infrastrutture controllate. PlushDaemon…
Interazione fra agenti AI: la memoria delle sessioni espone i dati
Le interazioni tra agenti AI celano insidie nuove: sessioni manipolate permettono l’esfiltrazione di…
Cybercrime in Italia: dati in crescita e nuove minacce
Cybercrime in forte crescita in Italia, con un boom di truffe, infostealer e web skimming. L’AI favorisce…
Il cybercrime nordcoreano si evolve: AI e nuove tattiche per i furti digitali
Un’indagine ESET svela l’ascesa di DeceptiveDevelopment, il gruppo che combina social engineering e…
Cina, scoperto un super APT che sferra attacchi avanzati e personalizzati
Phantom Taurus, APT cinese, emerge con tattiche evolute e malware su misura. Gli attacchi mirano dati…
RMM compromessi: attacchi automatizzati con RAT multipli
Una campagna cyber sfrutta installer RMM trojanizzati per distribuire contemporaneamente più RAT, così…
MalTerminal: l’ascesa dei malware potenziati dai modelli LLM
MalTerminal segna la svolta nel cybercrime: è il primo malware che integra LLM, genera codice dannoso…
Spie cinesi e accessi nascosti: così TA415 ruba i dati USA
TA415 è il sofisticato threat actor cinese ideatore di una campagna di spear phishing contro target…
GhostRedirector è la nuova backdoor cinese che infetta server Windows
Un gruppo legato alla Cina sfrutta vulnerabilità e frodi SEO per prendere controllo di server aziendali…
GPUGate, il malware mirato contro professionisti IT europei
Una campagna sofisticata colpisce professionisti IT europei tramite GitHub e Google Ads. Gli obiettivi…
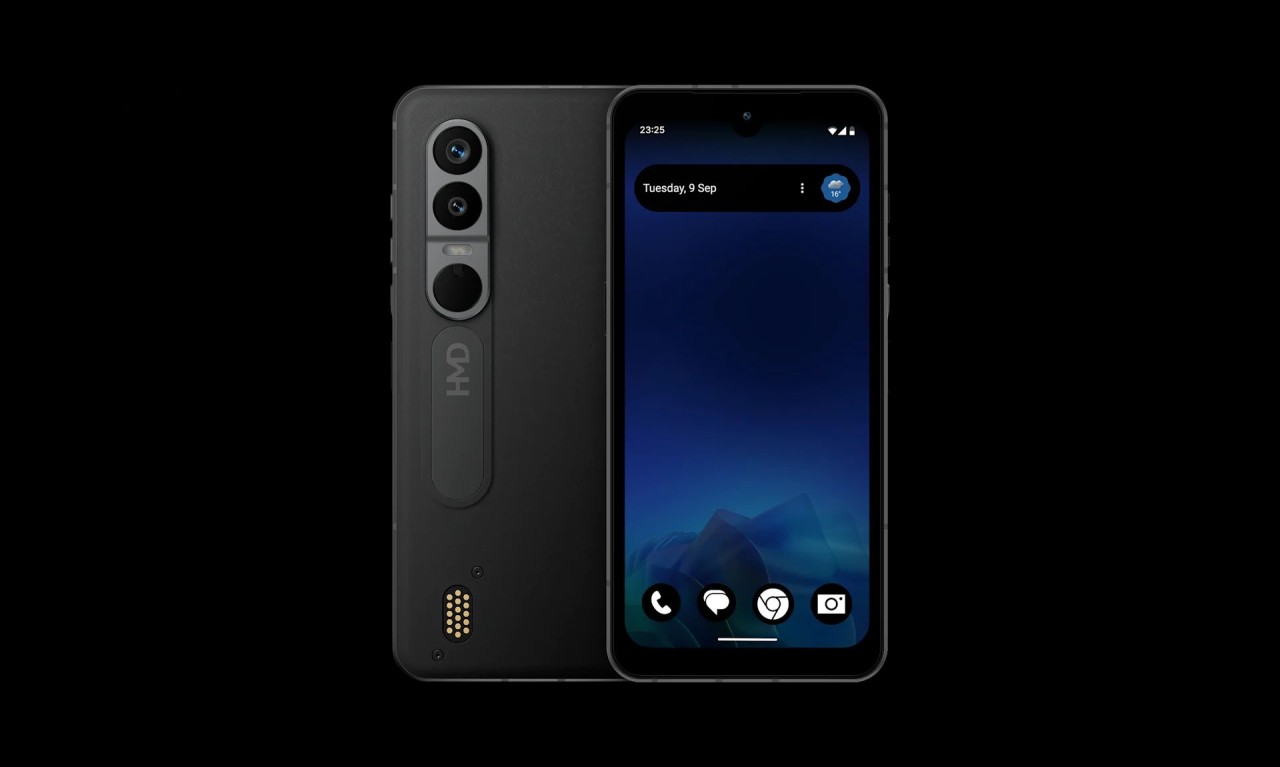
Lo smartphone "sicuro e sovrano" secondo HMD
Gli "eredi" di Nokia propongono HMD Ivalo XE, uno smartphone pensato per la protezione dei dati e l'utilizzo…
APT nordcoreano sviluppa malware in Rust e Python
Il gruppo nordcoreano APT37 adotta tecniche avanzate di attacco e spionaggio con malware complessi per…
Attacco filorusso sfrutta una falla zero-day contro aziende europee
Un gruppo cyber filorusso ha sfruttato una vulnerabilità zero-day per colpire imprese e infrastrutture…
CrowdStrike: AI generativa e APT, il cybercrime scala nuovi livelli
Il Threat Hunting Report 2025 mostra il boom di intrusioni APT, cloud e identità: l’AI diventa un’arma…
Al via la EU Cybersecurity Reserve
La UE ha stanziato i fondi per costituire la "Riserva cyber" da mettere in campo in caso di incidenti…
Password manager: falla zero-day espone 40 milioni di utenti
Una vulnerabilità zero-day che interessa le estensioni per browser di undici gestori di password può…
Dizionario Etilogico della Cybersecurity
Volume 1: Dall’Antico IDS all’Evangelizzazione Zero Trust
SafePay, nuovo ransomware mina MSP e PMI: analisi della minaccia
SafePay colpisce MSP e PMI con tecniche evolute, sfruttando attacchi supply chain. Acronis ha analizzato…
GhostContainer, la backdoor open source contro Microsoft Exchange
Scoperta una sofisticata backdoor che sfrutta codice open source per violare server Exchange di enti…
SharePoint sotto attacco: patch urgente per una grave falla RCE
Due gravi vulnerabilità in SharePoint on-premise sono già sfruttate in attacchi reali. Microsoft invita…
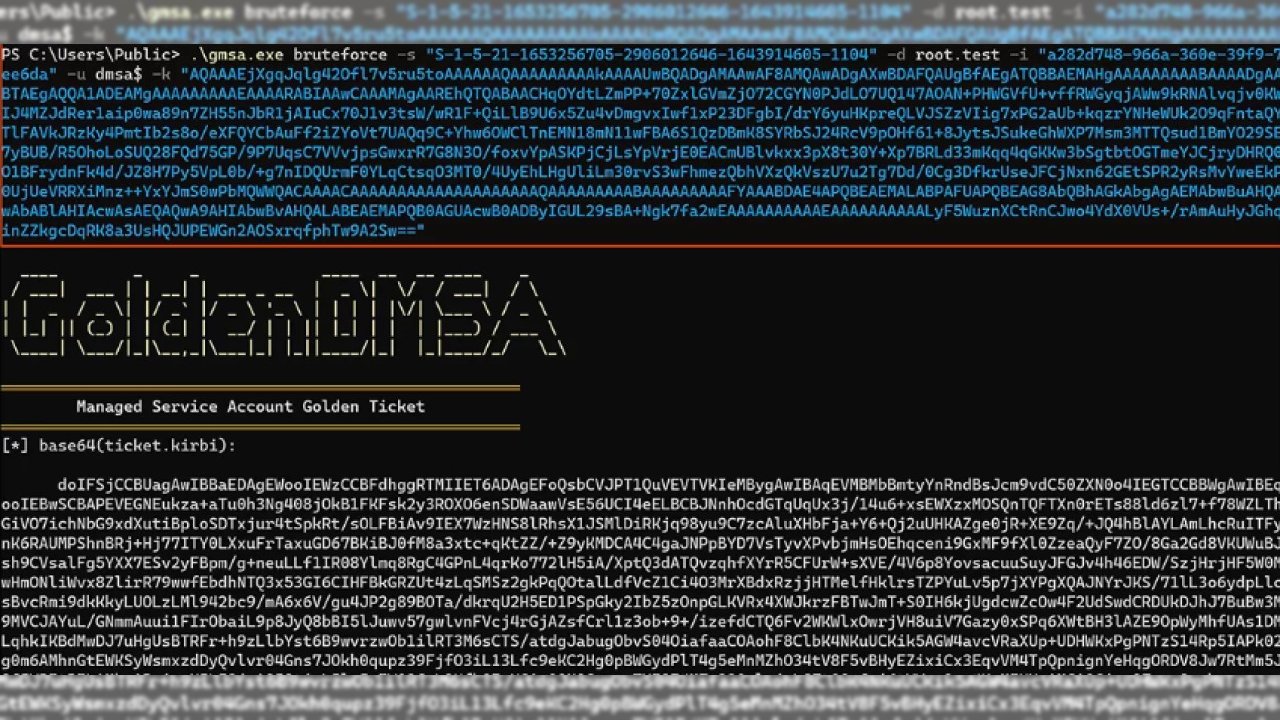
Bug in Windows Server 2025: una chiave può aprire le porte delle aziende
Una vulnerabilità nei dMSA consente agli attaccanti di creare credenziali valide e ottenere accesso…
Cyberspionaggio cinese contro i semiconduttori di Taiwan
Campagne cinesi con backdoor custom e framework AiTM colpiscono la filiera dei semiconduttori taiwanesi.…
AI agent e automazione no-code: la nuova era dei SOC
Agentic AI e automazione no-code: i SOC stanno cambiando faccia. Ecco come workflow intelligenti, integrazioni…
Esiste un malware progettato per manipolare l’AI
Check Point scopre un malware che manipola l’IA tramite prompt injection, aggirando i sistemi di sicurezza…
ChatGPT, Zoom e Microsoft: boom di attacchi alle PMI
Le PMI nel mirino di campagne malware: file dannosi camuffati da Zoom, ChatGPT e Office colpiscono migliaia…
Attacco sfrutta Microsoft Teams e cloud per rubare account aziendali
Individuata una campagna che sfrutta strumenti automatizzati per violare migliaia di account aziendali…
Italia nel mirino: nuova campagna di phishing sfrutta servizi legittimi
Un attacco sofisticato colpisce aziende italiane usando email credibili, tecniche multilivello di evasione…
Il concetto di ROC secondo Qualys per misurare e mitigare il rischio aziendale
Si parte dalla misurazione di un indice di esposizione al rischio fino a calcolarne il suo valore di…
Dynatrace introduce l’AI agentica per l’osservabilità autonoma dei sistemi
La piattaforma Dynatrace recepisce l’AI agentica per spingere automazione, integrazione dei dati e adattamento…
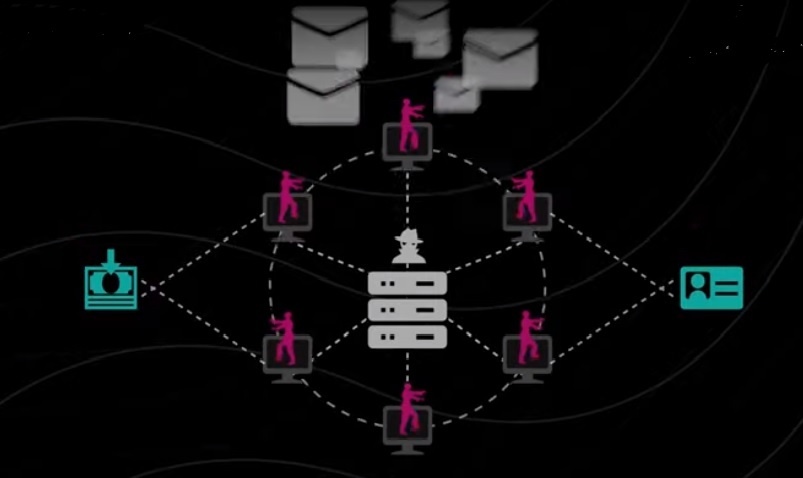
Botnet: domini italiani utilizzati in una campagna Mirai
Akamai rileva campagne Mirai che sfruttano una falla. Gli attaccanti hanno sfruttato falsi domini italiani…
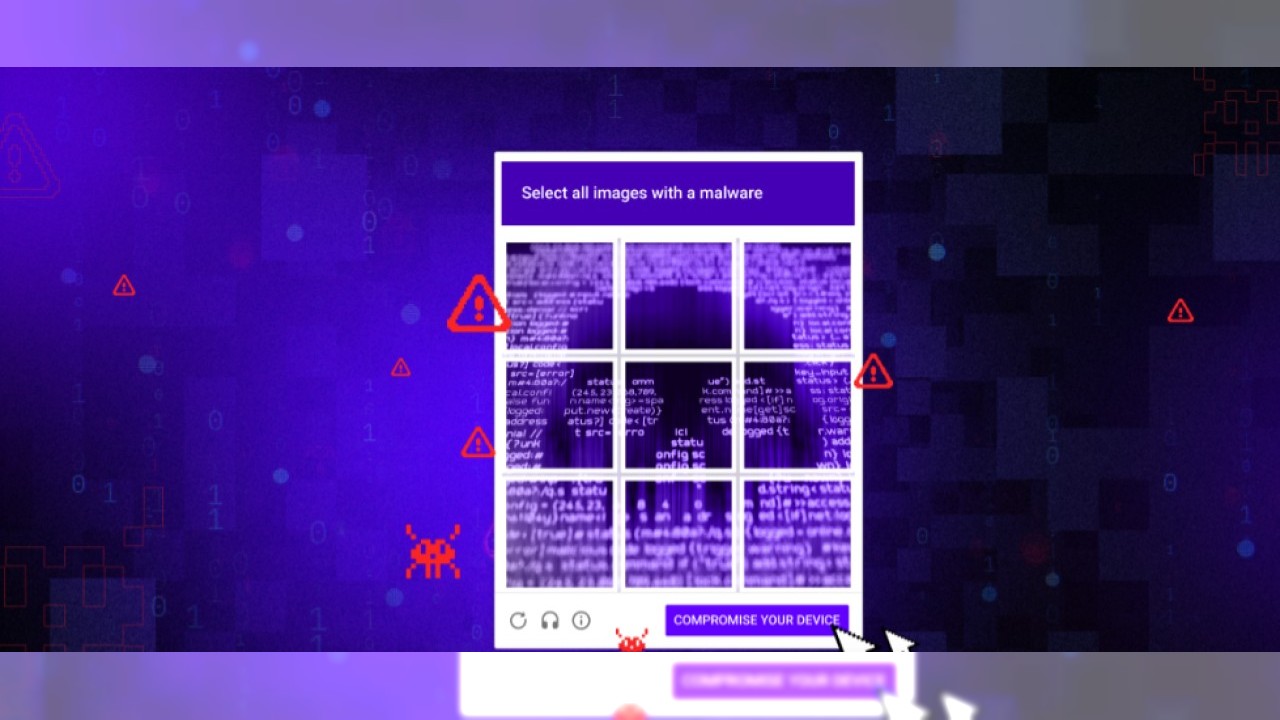
CAPTCHA sfruttati per diffondere malware
ClickFix sfrutta l’approccio pigro degli utenti alla risoluzione dei CAPTCHA per indurli a eseguire…
Violazione di KeePass, ransomware e malvertising: un attacco combinato micidiale
WithSecure scopre una campagna ransomware altamente sofisticata che ha previsto l’alterazione del codice…
Cyberspionaggio: le tecniche evolute che minacciano l’Europa
Il cyberspionaggio si evolve: attacchi sofisticati colpiscono governi e aziende europee sfruttando vulnerabilità…
Velocità e tecniche combinate: l’evoluzione degli attacchi impone un cambio di passo
APT cinesi sfruttano una vulnerabilità zero-day per colpire aziende strategiche anche in Europa. Ecco…
Cybercrime in evoluzione: AI, cloud e credenziali nel mirino
Il nuovo report globale di Fortinet rivela come AI, cloud e credenziali compromesse stiano ridefinendo…
Catena di attacco multilivello: phishing e malware sempre più evoluti
La Unit42 di Palo Alto analizza una campagna di phishing con una catena di attacco multilivello che…
Nuove minacce GenAI: classificazione, impatti e difese efficaci
Le minacce GenAI evolvono: una guida tecnica alle categorie di attacco, ai rischi per le aziende e alle…
ESET amplia la Cyber Threat Intelligence
ESET annuncia nuovi feed, report avanzati e integrazioni per la Cyber Threat Intelligence, ora accessibili…
Vulnerabilità Nvidia e Docker minacciano AI e container
Una patch incompleta di Nvidia e una falla DoS in Docker espongono infrastrutture AI e container a furti…
SimpleCyb, la cybersecurity “made in Parma”
SimpleCyb si è posta l’obiettivo di offrire soluzioni e servizi di sicurezza espressamente progettati…
Patch Tuesday: Microsoft chiude 134 falle, una zero-day
Microsoft risolve 134 falle nel Patch Tuesday di aprile, tra cui una zero-day attivamente sfruttata.…
Water Gamayun, il gruppo russo che sfrutta vulnerabilità Zero Day
Trend Micro ha analizzato Water Gamayun, un gruppo APT russo che usa exploit Zero Day e tecniche avanzate…
Campagne mirate e tecniche avanzate per un nuovo threat actor
Il cluster UNK_CraftyCamel monitorato da Proofpoint usa email dannose, file poliglotti e la backdoor…
Ransomware: il riscatto ora si paga per non divulgare le falle software
Un nuovo schema di estorsione minaccia i vendor software: pagare un riscatto per evitare la divulgazione…
Aumentano gli attacchi alle web app, calano i ransomware
Nell’ultimo trimestre del 2024 è cresciuto l’uso di web shell per sfruttare vulnerabilità online, mentre…
Zscaler: Zero Trust e AI per resilienza e riduzione dei costi
Zscaler combina Zero Trust e Intelligenza Artificiale per ridurre rischi, costi e complessità, puntando…
Falla UEFI Secure Boot espone i sistemi a bootkit
È consigliabile l’installazione della patch realizzata da Microsoft per mettersi al riparo dai rischi…
FunkSec, il gruppo RaaS che scrive il codice con l’AI
FunkSec sfrutta l’intelligenza artificiale per sviluppare il malware e compensare la mancanza di esperienza.…
Se non avete trovato il risultato corretto,
affinate la ricerca aggiungendo o togliendo
alcuni termini chiave e provate a ripetere la ricerca
Speciali Tutti gli speciali
Calendario Tutto
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
