 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Falsi assistenti AI e annunci Google protagonisti di un attacco insidioso
 Redazione SecurityOpenLab
Un falso assistente AI su un dominio ufficiale porta le vittime a eseguire un comando, e il computer finisce sotto il controllo a distanza degli attaccanti.


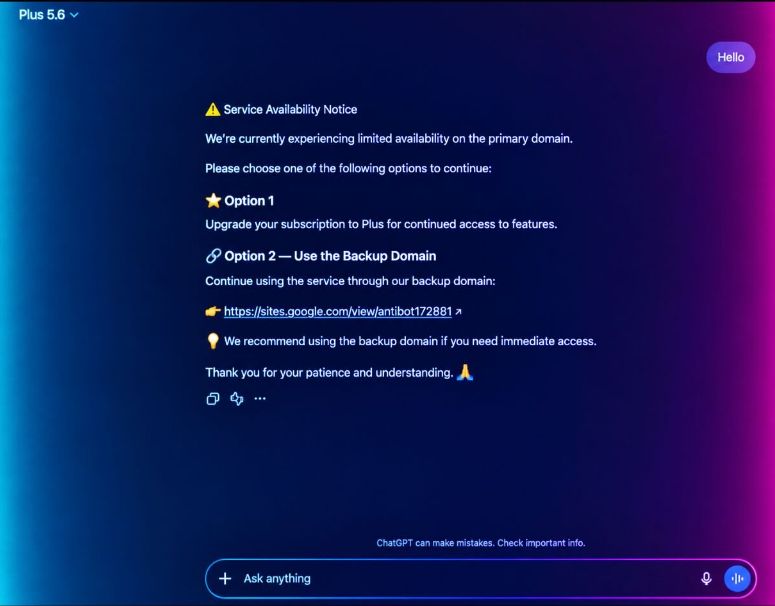
Più che la complessità del codice, la pericolosità dei recenti attacchi cyber si insinua sempre di più nella capacità di trasformare servizi legittimi in cavalli di Troia credibili. E considerato l'entusiasmo per l'AI, viene abusata sempre più spesso la reputazione di servizi popolari come ChatGPT. Ne è un esempio lampante la campagna analizzata dai ricercatori di Huntress, in cui gli attaccanti hanno usato finti assistenti AI personalizzati, soprannominati Plus 5.6 affinché sembrassero un nuovo modello di ChatGPT, per convincere le vittime a eseguire un comando di sistema con la scusa di un problema di disponibilità del servizio. Chi cade nella trappola installa a sua insaputa un trojan di accesso remoto (RAT) tramite il quale gli attaccanti possono comandare il computer a distanza, catturare immagini e audio da webcam e microfono, cercare file e riconoscere i browser installati. L'infezione si mimetizza dietro programmi legittimi firmati da Canon e Stardock e aggira alcune protezioni di Windows.
Chi segue l’attualità cyber ha già notato le somiglianze con la tecnica di attacco ClickFix. E peraltro non è la prima volta che questo strumento viene associato a un’AI in un attacco: allora il tramite era Claude di Anthropic, ma l’idea era la stessa. Questo indica la necessità, da parte di tutta l’utenza business e consumer, di prendere atto di questo tipo di attacchi e di imparare a riconoscerli, e ovviamente a non abboccare. Nel caso di ChatGPT, Il SOC di Huntress ha gestito almeno 40 casi riconducibili alla pagina su Google Sites usata dalla campagna, di cui due sono stati confermati come partiti da un assistente personalizzato di ChatGPT. La valutazione complessiva dei ricercatori è che la campagna abbia colpito decine di utenti a partire dalla fine di settembre.
La catena di attacco
In alcuni degli incidenti analizzati l'attacco è partito da una ricerca su Google della parola chatgpt. Tra i risultati compariva un annuncio sponsorizzato (un annuncio a pagamento è in alto nel ranking di Google e ne rende più probabile la selezione), dedicato a un Custom GPT. Si tratta di una funzione di ChatGPT che permette agli utenti di creare una versione personalizzata dell'assistente per uno scopo preciso, con istruzioni, file knowledge e strumenti propri; la pagina di ciascun Custom GPT mostra in alto il nome scelto e, subito sotto, il profilo di chi l'ha creato. Come detto sopra, quello usato dagli attaccanti si chiamava Plus 5.6.
Interessante il fatto che l'indirizzo conservava i parametri di tracciamento che Google aggiunge ai clic sugli annunci a pagamento. Sotto al titolo la pagina indicava un autore community builder, che pochi sanno interpretare correttamente. Qualunque interazione con l'assistente produceva la stessa risposta: la disponibilità limitata sul dominio principale con un abbonamento Plus o il proseguimento da un dominio secondario. Quest’ultimo era una pagina su Google Sites mascherata da verifica anti-bot di Cloudflare. Chiedeva di copiare e incollare un comando nel terminale (schema ClickFix) che richiamava PowerShell.
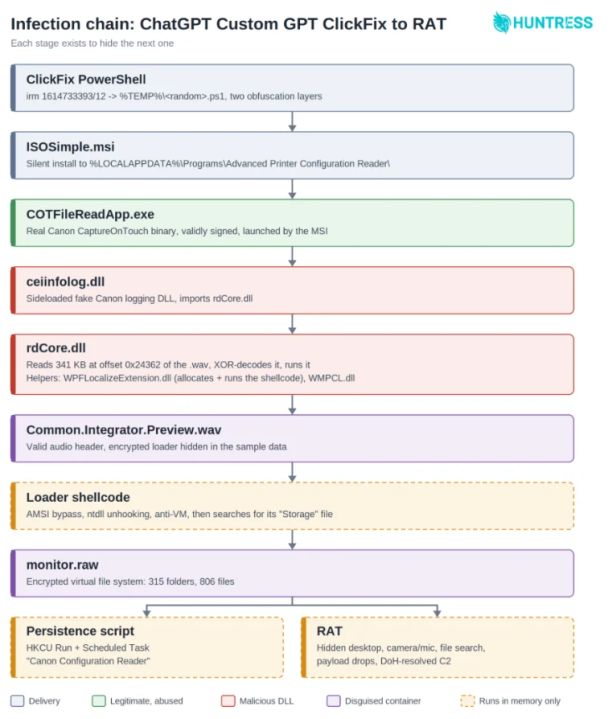
Le somiglianze con ClickFix terminano qui perché le catene ClickFix più comuni hanno due o tre passaggi, quella dell’attacco in oggetto ne conta otto, e ciascuno serve a nascondere il successivo. Il comando copiato e incollato dalla vittima scarica uno script da un server il cui indirizzo è scritto come un unico numero decimale (nei campioni analizzati era 1614733393). Windows la converte nell'indirizzo IP corrispondente, ma basta questo passaggio per sfuggire a regole e filtri pensati per riconoscere un IP nella consueta notazione a quattro blocchi.
Lo script è una riga unica di 27.581 caratteri, quasi tutta occupata da un elenco di numeri negativi, di cui ciascuno rappresenta un carattere del codice vero, spostato di un valore fisso. Lo script applica lo spostamento inverso così da ricostruire il codice in memoria e lo esegue senza mai scriverne la versione leggibile sul disco. Un secondo offuscamento, con una chiave diversa, protegge una per una le stringhe che un analista o un antivirus cercherebbero, come per esempio l'indirizzo di download. Rimossi i due strati resta uno script breve, che scarica un pacchetto di installazione MSI, lo installa con una finestra nascosta e si cancella.
Il pacchetto viene salvato ogni volta con un nome diverso, composto da una sequenza casuale di caratteri, si presenta come Advanced Printer Configuration Reader, un software per stampanti prodotto da Softplicity, e si installa nella cartella dei programmi dell'utente. Non figura nell'elenco dei programmi installati e, a installazione finita, avvia da solo un'applicazione Canon. Dei 177 file contenuti, solo otto file servono davvero all'attacco. L'installazione crea anche due meccanismi di persistenza: una voce nell'avvio automatico dell'utente e un'attività pianificata, entrambe chiamate Canon Configuration Reader. In almeno un caso Microsoft Defender ha messo in quarantena il pacchetto, ma l'installer aveva già funzionato e i due meccanismi hanno fatto proseguire la catena.
Siamo al quarto passaggio, che consiste nel sideloading con l’applicazione Canon. Nel dettaglio, l'applicazione abusata è COTFileReadApp.exe, parte del software CaptureOnTouch di Canon, e la sua firma digitale è autentica. Impiegando la nota tecnica del DLL sideloading, la libreria ceiinfolog.dll viene modificata: il percorso di debug punta ancora all'ambiente di compilazione di Canon e la data di compilazione è del 2015, però la firma è stata rimossa e nella tabella degli import compare una voce che una libreria di log non dovrebbe avere: rdCore.dll che si presenta come la libreria molto diffusa Polly, mentre è tutt'altro.
Windows cerca le librerie prima di tutto nella cartella del programma, dove gli attaccanti hanno messo la propria versione, e carica tutto ciò che quella libreria dichiara di richiedere prima ancora di eseguirne il codice, quindi appena l'applicazione Canon carica la propria libreria di log parte anche il componente malevolo rdCore.dll, senza che il codice di Canon sia stato toccato.
Il quarto passaggio parte da rdCore.dll, che apre nella propria cartella il file audio Common.Integrator.Preview.wav, che ha un'intestazione WAV valida e la prima parte contiene davvero suono, ma a un certo punto i campioni sonori si trasformano in un rumore casuale che in realtà è il loader. rdCore.dll decodifica il loader e ne risulta un codice eseguibile. La soluzione è rozza ma supera la maggior parte degli strumenti di detection automatici, che si fidano delle intestazioni dei file. Da notare che questo escamotage non è una novità, perché una campagna di Lumma Stealer del 2025 nascondeva il codice malevolo in file wav, mp3, png e mp4.
Il quinto passaggio è il codice estratto dal file audio: cioè uno shellcode (istruzioni macchina che girano da qualunque punto della memoria senza bisogno di un file eseguibile). Non contiene alcuna stringa leggibile, perché ogni testo viene composto e decifrato al momento dell'uso. Per esaminarlo i ricercatori hanno scritto un decifratore apposito e sono risaliti a un repertorio di tecniche di evasione che comprende un bypass di AMSI (l'interfaccia con cui Windows permette agli antivirus di ispezionare script e codice in memoria), l'avvio del runtime .NET per eseguire codice direttamente in memoria senza scrivere file su disco e il caricamento di una copia pulita della libreria di sistema per aggirare i punti di controllo che i prodotti EDR, cioè i software di sicurezza che monitorano i computer, vi installano.
Non mancano controlli anti-VM contro driver e servizi di VMware, VirtualBox, Hyper-V, QEMU, Xen e Parallels, che servono a comportarsi in modo diverso dentro a una sandbox e una finta finestra LOADING, probabilmente pensata per far credere alla vittima che un'applicazione si stia avviando. Il loader cerca poi nella propria cartella un file di archivio con una di sei estensioni (.bak, .db, .bin, .dat, .raw, .pak), lo verifica con una chiave scritta nel codice e, se nessun file corrisponde, mostra un errore e si ferma.
Il sesto passaggio è l'archivio che il loader cerca: monitor.raw, una specie di zip cifrato fatto in casa, con un proprio albero di cartelle e un indice di 1.128 voci, ciascuna con il rispettivo elemento padre, la dimensione e una chiave dedicata. I campi dell'indice sono rimescolati con un calcolo basato su una chiave principale e su un valore diverso per ogni voce, così che nessuna somigli a un'altra, e ogni file è cifrato a sua volta con una propria chiave di un byte. Una volta decifrato, l'archivio contiene 315 cartelle e 806 file, fra cui uno script in chiaro, scritto in un linguaggio di scripting proprio del malware, che si occupa della persistenza. Lo script riscrive la voce di avvio automatico mentre Windows si spegne, ricontrolla la voce ogni 150 secondi e l'attività pianificata ogni 875, ricreandole se mancano, ed esegue dalla memoria il payload finale. Ne deriva, spiegano i ricercatori, una regola per la pulizia della macchina: se si elimina una delle due persistenze mentre l'impianto gira, lo script la ripristina nel giro di pochi minuti, quindi occorre prima terminare il processo e poi rimuovere entrambe. Per cambiare nomi, tempi o payload basta distribuire un nuovo monitor.raw senza ricompilare nulla, un indizio che per i ricercatori indica un framework mantenuto nel tempo più che una build isolata.
Il settimo passaggio è il payload finale, il RAT vero e proprio, che gestisce sessioni di desktop remoto e trasmissioni dello schermo, cattura immagini dalla webcam, audio dal microfono e audio di sistema. Conosce 17 browser (inclusi Chrome, Edge, Yandex e Arc), individua quello predefinito e può avviarlo. Include un gestore di file con una ricerca avanzata che esamina il contenuto dei file su tutto il computer. Può scaricare ed eseguire altro software incorporato o scaricato dalla rete. Prima di agire fa un inventario della macchina infetta, documentando gli antivirus installati, lo stato di Defender, i dettagli del dominio e del domain controller, le schede di rete, le porte aperte, il software installato, le funzioni di Windows attivate e un'impronta hardware dettagliata che serve anche come controllo anti-VM.
Per trovare il proprio server di comando e controllo usa DNS-over-HTTPS attraverso i resolver di Cloudflare, Google e Quad9. Così facendo le richieste viaggiano nel normale traffico HTTPS verso servizi noti. L'indirizzo del server non era presente in nessun file recuperato; i ricercatori ipotizzano che sia in un file di configurazione cifrato, che arrivi durante l’esecuzione o che sia nascosto più in profondità nel codice.
Sugli host esaminati il RAT ha quasi sempre fatto come mossa successiva la stessa cosa, depositando nella cartella AppstorageFile del profilo dell'utente il programma legittimo GOMCam2024.exe, firmato da GOM & Company, che a sua volta ha avviato Chrome con un profilo temporaneo, in linea con le funzioni di scaricare ed eseguire altro software e di avviare il browser descritte sopra. In un numero minore di incidenti i ricercatori hanno osservato altre attività coerenti con le stesse funzioni.
Variazioni al tema
Huntress ha segnalato a OpenAI il Custom GPT Plus 5.6, che è stato rimosso. Due giorni dopo i ricercatori ne hanno trovato un altro legato alla stessa campagna, ancora attivo al momento della pubblicazione del report, e con quello la catena d'attacco è tornata con un'altra veste. Il RAT è identico a quello della prima versione e anche lo script di persistenza, il loader e il formato dell'archivio cifrato restano uguali, con la sola sostituzione della chiave di archivio e della cifratura dei singoli file.
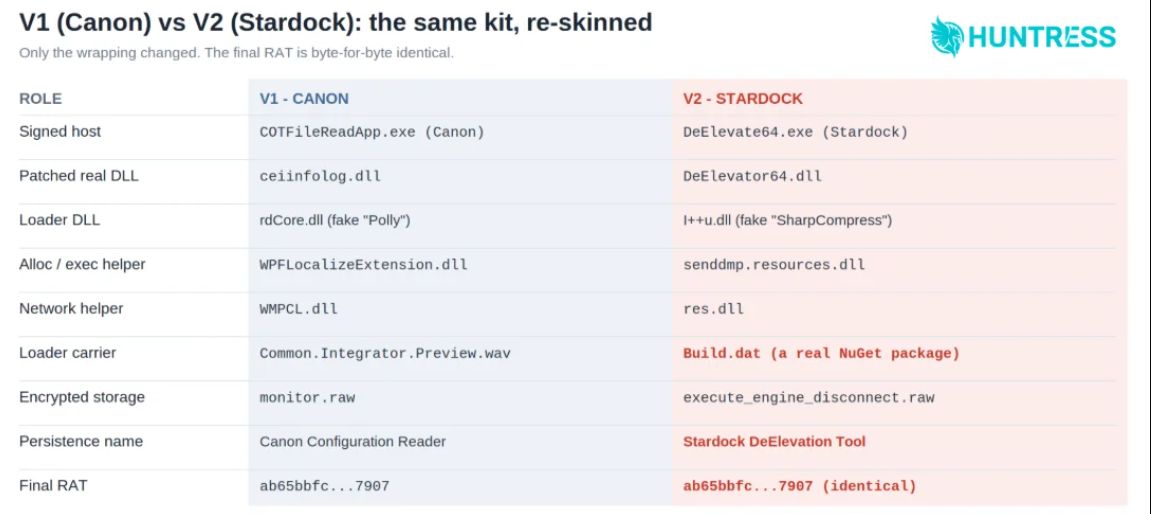 La prima e la seconda versione a confronto
Cambia l'involucro. Nella nuova versione il programma firmato è di Stardock e la sua libreria è modificata nello stesso modo usato per quella Canon. Invece che nel file audio, ora il loader è dentro a un pacchetto NuGet autentico di Microsoft, mescolato a dati compressi che già sembrano casuali. Anche la consegna è stata migliorata. Un piccolo script scarica in memoria un secondo script, che viene offuscato a ogni richiesta. Il download viene ritentato fino a tre volte e al pacchetto MSI viene tolto il Mark-of-the-Web (l'etichetta con cui Windows segnala ciò che arriva da internet) prima di eseguirlo, così non compaiono gli avvisi di sicurezza. Il pacchetto viene poi installato in silenzio. Il loader ha anche un nuovo controllo sandbox: se qualcosa non va, apre una finestra innocua invece di eseguire il payload. Persistenza e attività pianificata si chiamano ora Stardock DeElevation Tool.
Studiando il server di distribuzione, i ricercatori hanno trovato un terzo installer e ritengono molto probabile lo sfruttamento di altre applicazioni firmate. Gli altri comportamenti si ripetono in ogni variante analizzata, per questo gli analisti consigliano di cercare gli stessi pattern. La campagna fa parte di un filone che Huntress documenta da mesi. Tra i casi precedenti ci sono conversazioni condivise di ChatGPT e Grok, fatte salire nei risultati di ricerca come consigli per risolvere problemi su macOS, che portavano a eseguire comandi e a installare lo stealer AMOS, e un finto Claude Artifact che imitava la pagina di download di Claude Desktop e reindirizzava verso la RAT SectopRAT. Contenuti del genere restano online spesso solo poche ore o giorni, ma anche così attirano molta attenzione.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Agenti AI in azienda: servono meno permessi e più sorveglianza
05-10-2026
Falsi assistenti AI e annunci Google protagonisti di un attacco insidioso
05-10-2026
Dall’intelligenza artificiale che risponde a quella che agisce: perché l’affidabilità è la vera sfida dell’Agentic AI
02-10-2026
Attacchi DDoS in vendita nel dark web a partire da 1 dollaro
02-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
