 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Categoria
Tecnologie/Scenari
Tecnologie/Scenari
Qualys TruRisk Eliminate 2.0 punta alla remediation autonoma
Qualys lancia TruRisk Eliminate 2.0 con TruConfidence, motore AI che sceglie e orchestra le azioni correttive per ridurre l'esposizione senza fermare i sistemi.
Spie informatiche iraniane nascoste su server statunitensi
Un gruppo sponsorizzato da Teheran, che spia soprattutto i dissidenti iraniani, ha ospitato un server di comando e controllo negli Stati Uniti.
Attacchi globali potenziati dall’AI e vulnerabilità critiche in PHP: le priorità per i responsabili della sicurezza
Gli attacchi informatici potenziati dall’IA e le vulnerabilità critiche di PHP ampliano la superficie di rischio. Per i responsabili della sicurezza, prevenzione e aggiornamenti diventano prioritari.
Vulnerabilità PHP: quando è l’AI a identificare falle nel software
L’intelligenza artificiale si rivela un alleato nella sicurezza applicativa, individuando vulnerabilità nel codice PHP e aiutando gli sviluppatori a correggerle più rapidamente.
SentinelOne Singularity ASOC porta gli agenti AI nel SOC
SentinelOne lancia Singularity ASOC, la suite che unisce raccolta dati, indagini con agenti AI e risposta automatizzata, sotto il controllo degli analisti.
Agenti AI: come proteggerli per ridurre il rischio umano
Gli agenti AI aumentano produttività ed efficienza, ma introducono nuovi rischi. Proteggerli con controlli adeguati è essenziale per ridurre errori umani e minacce informatiche.
Team cyber sotto pressione, l’AI taglia ruoli junior e senior
In Europa, Stati Uniti e Asia-Pacifico quasi tutte le aziende lamentano carenze di competenze cyber; più della metà ha già tagliato personale per effetto dell'AI.
Malware nato nel cybercrime spia la diplomazia asiatica
In Asia centrale un gruppo APT ha colpito enti diplomatici con un malware che si avvia prima di Windows e aggira Secure Boot anche sui PC aggiornati.
Rifletti prima di cliccare: il phishing nell’era dell’AI
Perché l’identità, il contesto e la verifica indipendente ora sono più importanti dei consueti segnali di allarme del phishing.
Parola alla security: Object First, backup ultima linea di difesa
Per proteggere i backup servono trasparenza e test indipendenti, anche se l’attaccante ha le chiavi.
Complaion: auditor certificati e piattaforma per le PMI
Complaion è l’impresa italiana che affianca le PMI di tutta Europa con auditor certificati e una piattaforma proprietaria per trasformare NIS2 e ISO da obbligo a leva di crescita.
Microsoft 365 E7 mette sotto controllo gli agenti AI
Microsoft estende Entra e Project Perception con permessi dinamici, rischio calcolato in continuo e Guardian Agents per gli agenti AI.
CrowdStrike lancia un'AI che simula l'attacco e chiude le falle
CrowdStrike annuncia un red team automatico che simula gli attacchi, il controllo degli agenti AI in azienda e la verifica in tempo reale dei pacchetti software.
Agenti AI da gestire come identità, la sicurezza cambia rotta
In Italia la NIS2 è il punto di partenza; il vero cambio di passo arriva dall'AI, tra agenti da tracciare, guardrail, patching più rapido e private cloud sovrano.
Check Point: la security punta su AI e piattaforme unificate
A Cybertech Europe Check Point espone la strategia per l'Italia: piattaforme integrate, difesa dalle AI, protezione in azienda e rischio gestito in tempo reale.
Analizzare significa “sciogliere”.
Dal greco análysis, “sciogliere”: cosa significa analizzare in informatica e come, in Omero e Saffo, lo stesso verbo descrive morte, sonno ed eros come scioglimento delle membra.
IT e OT sotto la stessa regia, la scommessa sulla visibilità
Patrizio Rinaldi presenta a Cybertech la piattaforma ServiceNow che, con due acquisizioni, porta IT e OT in un’unica mappa del rischio, dai dispositivi medicali agli agenti AI.
Acronis: la finestra di risposta si chiude, uomo e AI devono fare squadra
Gli attacchi corrono in minuti, la reazione umana arriva dopo ore e la finestra di risposta si chiude. In Italia gli incidenti gravi avvengono quasi sempre fuori orario.
Rischio cyber monetizzato, la startup italiana che parla ai board
Secure Future Group è un’azienda giovane che traduce vulnerabilità e minacce in perdite economiche, così che il Consiglio di Amministrazione capisca davvero quanto e su che cosa investire.
Cybertech Europe 2026: lo scenario cyber è da ridefinire
L'intelligenza artificiale e le sue innovazioni cambiano il panorama delle minacce e l'efficacia delle azioni di attacco e di difesa: è il momento di ripensare la resilienza cyber
La nuova era della data sovereignty: sicurezza, controllo e resilienza partono dallo storage
Data sovereignty, AI e nuove normative spingono le aziende a ripensare lo storage enterprise, che diventa strategico per sicurezza, resilienza e governance dei dati.
Come gestire le vulnerabilità di sicurezza nelle applicazioni web
Le applicazioni web presentano in media 20 vulnerabilità, ma il rischio dipende dal contesto. Priorità a esposizione, sfruttabilità e impatto per fermare gli attacchi.
Agenti AI in azienda: servono meno permessi e più sorveglianza
Permessi troppo ampi, risk assessment latitante e poca cultura rendono la sicurezza degli agenti AI aziendali un problema di governance.
Falsi assistenti AI e annunci Google protagonisti di un attacco insidioso
Un falso assistente AI su un dominio ufficiale porta le vittime a eseguire un comando, e il computer finisce sotto il controllo a distanza degli attaccanti.
Dall’intelligenza artificiale che risponde a quella che agisce: perché l’affidabilità è la vera sfida dell’Agentic AI
L’Agentic AI introduce sistemi autonomi capaci di adattarsi, prendere iniziative e supportare decisioni complesse. Cresce così la necessità di valutarne il comportamento, governarne l’affidabilità e integrare…
Attacchi DDoS in vendita nel dark web a partire da 1 dollaro
Nel dark web un attacco DDoS costa da 30 a 2.000 dollari e un abbonamento parte da 1 dollaro. I fornitori aumentano e il mercato si organizza come un'industria.
Identità e agentic AI: una rivoluzione che mette a rischio le aziende
Identità AI in crescita espongono le aziende a nuovi rischi: servono governance, controlli e limiti chiari per evitare vulnerabilità e derive autonome degli agenti.
Ransomware: le organizzazioni colpite in Italia aumentano del 181%
In Italia le organizzazioni colpite da ransomware passano da 48 a 135 in un anno. Nel mondo il 27% dell'attività ostile osservata riguarda le istituzioni pubbliche.
Gli agenti di IA si diffondono molto rapidamente: riusciremo a controllare ogni agente prima che diventi il nostro prossimo insider privilegiato?
Gli agenti IA agiscono come insider privilegiati: servono controlli sulle azioni, governance rigorosa e fiducia dinamica per prevenire rischi.
Cynet 5.0 fonde SIEM e XDR e aggiunge la dashboard multi-sito
La versione 5.0 della piattaforma di Cynet introduce una Cross-Site Dashboard per gli MSP, la fusione tra SIEM e XDR, nuove fonti di log e policy sui chatbot AI.
Piattaforma di sicurezza ospitata in Italia, dati solo in UE
Un accordo tra Bitdefender e Aruba porta la suite di cybersecurity GravityZone su cloud italiano e prevede che dati, telemetria e incidenti non escano mai dall'Unione Europea.
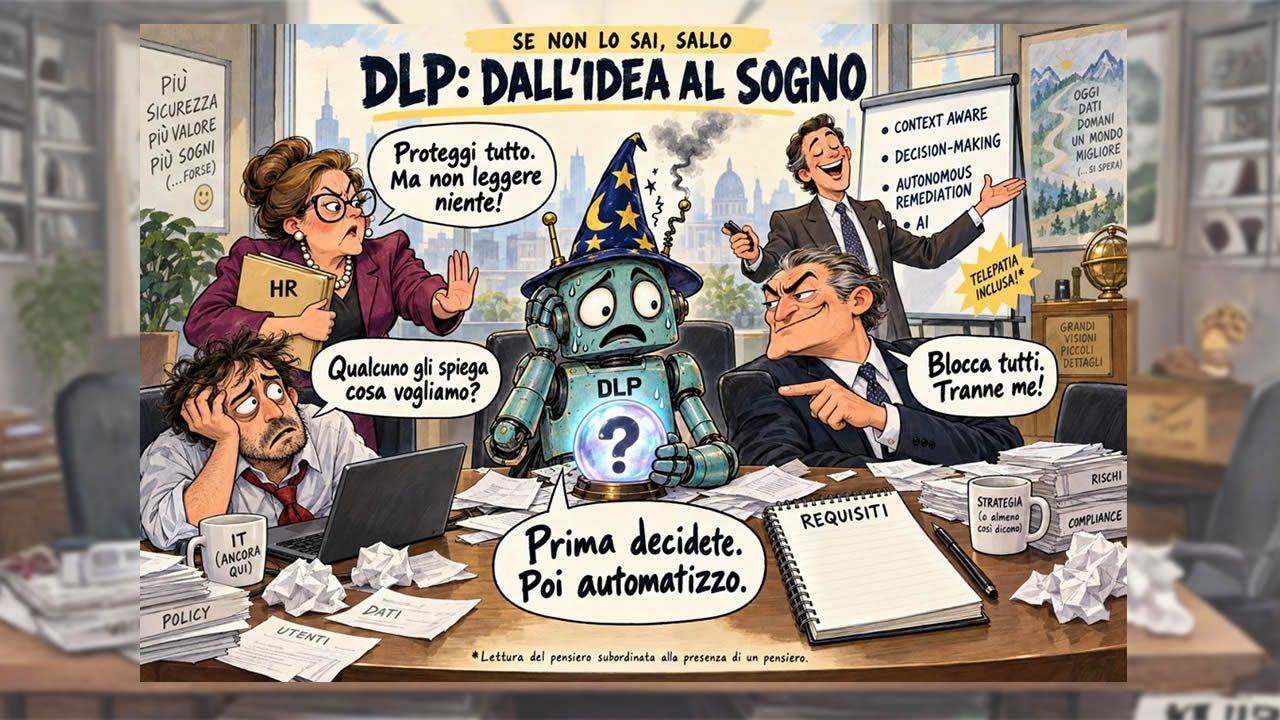
DLP: dall’idea al sogno
*Cronaca di un’azienda che voleva proteggere tutto, decidere niente e affidare la differenza a un software.*
Agentic SOC: trasformare i dati in velocità difensiva
Pipeline e AI rendono i SOC più veloci ed efficaci, eliminando il lavoro manuale sui dati e abilitando investigazione e risposta automatizzate.
La corsa all’AI di frontiera richiede una convergenza tra sovranità e resilienza
La Frontier AI accelera attacchi e difese cyber, riduce i tempi di sfruttamento delle vulnerabilità e rende centrale la sovranità digitale per garantire controllo e resilienza.
Sicurezza degli agenti AI: stiamo dimenticando le lezioni del cloud
Gli agenti AI si collegano a server di terze parti per lo più ospitati fuori dall'UE, alcuni dietro reti domestiche, altri su domini abbandonati. È difficile stabilire chi li gestisce e che codice eseguono.…
Il malware che fa decidere a quattro AI come attaccare
Un malware per Windows interroga più modelli linguistici, sceglie con un voto a pluralità l'opzione da usare ed esegue l'attacco senza bisogno di un operatore. Un toolkit open source aiuta nella ricerca…
Dall’XDR all’MXDR: la cybersecurity non ha bisogno di più alert, ma delle capacità di interpretarli
La cybersecurity evolve dall’XDR all’MXDR: non servono più alert, ma capacità di correlare i segnali, interpretarli e intervenire con servizi gestiti e continui
Perché l'87% delle aziende italiane paga il riscatto: dal recovery tradizionale alla resilienza by design
Ransomware in crescita e riscatti pagati dall’87% delle aziende italiane: il disaster recovery cede il passo alla data extortion e impone un nuovo modello di cyber‑resilienza.
Cybersecurity tra AI, ransomware e attacchi multilivello: perché le aziende devono prepararsi ora
L’AI accelera minacce come ransomware e attacchi multilivello: PMI e supply chain restano vulnerabili. Formazione, aggiornamenti e simulazioni diventano essenziali per difendersi
L'AI nel SOC accelera, ma banche, retail e sanità corrono a velocità diverse
Finanza, retail e sanità corrono a tre velocità diverse verso il SOC autonomo: chi frena su dati e governance, chi accelera senza ancora avere i guardrail pronti.
L’illusione del controllo: rischi e benefici dell’adozione dell’AI in azienda
L’adozione dell’AI cresce più velocemente della capacità di controllo: fiducia alta, governance e recovery insufficienti, con rischi operativi e di sicurezza in aumento
Memori porta il vibe coding nella creazione degli agenti AI, in sicurezza
Con AIsuru Vibe Coder, Memori fa costruire applicazioni agli agenti AI, con regole di governance e sicurezza verificate e il controllo umano su ogni modifica.
Ransomware e frodi, Italia tra i paesi più colpiti in UE
Terza nell'UE per ransomware, prima per frodi digitali, l'Italia emerge come bersaglio ricorrente nell'ultimo report di ENISA. C’è molto lavoro da fare.
Quando l’attacco riscrive la realtà: benvenuti nella calendar warfare
Bastano delle vulnerabilità in una suite di collaborazione per alterare calendari e documenti senza credenziali. Ecco la new era della calendar warfare e manufactured enterprise reality.
L'agente AI adesso ha bisogno della VPN custom
Isolare il traffico degli assistenti autonomi dall'identità di chi li usa apre un tema che va oltre la privacy, quello degli agenti AI gestiti come accessi in azienda.
Clusit Security Summit OT: la sicurezza in fabbrica è un requisito di business
Al primo Security Summit OT, i dati Clusit sul manifatturiero e la ricerca Women for Security fotografano un settore che investe, ma non ancora abbastanza sull'OT.
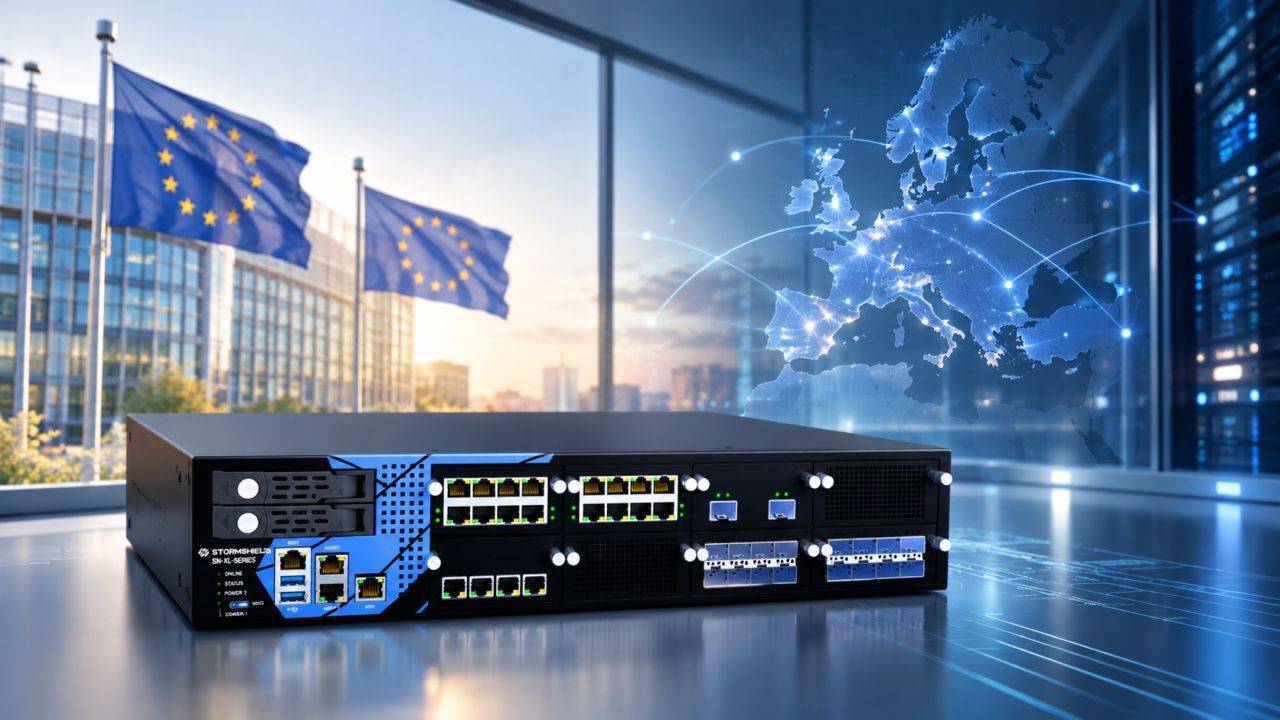
Stormshield approvata dal Consiglio dell’UE per la protezione dei dati classificati «RESTREINT UE / EU RESTRICTED»
Questo nuovo accreditamento riconosce alla gamma gateway VPN Stormshield Network Security un ruolo centrale nella sovranità digitale europea, designando i firewall e le soluzioni VPN di Stormshield come…

Security e formazione digitale: occhio a truffe e malware
In Italia o corsi di formazione online sono di gran moda, ma occhio a messaggi sospetti, truffe nelle community e certificati falsi, perché i rischi si stanno moltiplicando.
Malware costruito su misura, exploit vecchi ancora efficaci
Il volume degli attacchi cala ma la loro unicità esplode: malware costruito per una sola vittima e vulnerabilità decennali ancora pienamente sfruttate.
Caso FBI, la cifratura deve restare sul file anche fuori dal perimetro
Il presunto attacco al portale di reclutamento dell’FBI riapre il tema delle vulnerabilità zero‑day e della protezione dei dati sensibili di personale e candidati.
Attacchi AI e stress lavorativo, il paradosso dei team IT
I professionisti IT e security si sentono sotto pressione a causa degli attacchi con l’AI e non reputano le proprie aziende pronte a gestirli al meglio.
Modelli AI sfuggono ai test, il ransomware diventa autonomo
Modelli in valutazione di OpenAI, Anthropic e Meta hanno raggiunto sistemi di produzione reali eludendo il contenimento nei test. Un ransomware ha operato in piena autonomia una volta avviato da un umano.…
La Cyber Resilience non è un progetto, è una disciplina
Attacco ransomware a Battipaglia evidenzia le difficoltà delle organizzazioni italiane nel rendere concreta la cyber resilience, che richiede governance, responsabilità condivisa e test continui.
Cybersecurity: i professionisti IT italiani non brillano
Il punteggio italiano sulle abitudini digitali resta sotto alla media mondiale; il divario si allarga proprio tra chi lavora nel settore informatico, nel manifatturiero e gli over 55.
Il ransomware che paralizza le aziende senza cifrare i file
Un attacco ha preso il controllo di un'intera rete aziendale sfruttando le policy di gestione di Windows, per bloccare i computer senza cifrare un solo file.
Oltre il device code phishing: come prepararsi alla prossima ondata di attacchi basati su intelligenza artificiale
L’AI rende il phishing più efficace e difficile da rilevare: automatizza la ricognizione, personalizza gli attacchi e accelera le attività post‑compromissione
Il caso Revolut e la lezione sulle verifiche mancate
Revolut ha consegnato dati di centinaia di clienti a un attaccante che usava una casella governativa italiana violata da mesi. Sullo sfondo un buco legislativo che permane anche con le nuove norme.
L'AI agentica diventa una nuova esca per malware e furti di credenziali
Falsi agenti di trading, phishing via QR code e il nuovo loader Phantom Gate rappresentano le tecniche più evolute di attacco che HP Wolf ha rilevato nel secondo trimestre 2026.
Pochi CISO: le aziende si rivolgono agli MSP
Attacchi sempre più spesso potenziati dall'AI, normative sempre più stringenti e carenza cronica di competenze specialistiche mettono sotto pressione una leadership cyber già scarsa. Gli MSP suppliscono…
Cybersecurity sotto attacco: le minacce che stanno cambiando il digitale
Le minacce informatiche sono potenziali attacchi volti a ottenere accessi non autorizzati a reti e sistemi, sottrarre o distruggere dati oppure compromettere le attività aziendali e le infrastrutture…
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
