 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Attacchi DDoS in vendita nel dark web a partire da 1 dollaro
 Redazione SecurityOpenLab
Nel dark web un attacco DDoS costa da 30 a 2.000 dollari e un abbonamento parte da 1 dollaro. I fornitori aumentano e il mercato si organizza come un'industria.


Il DDoS è diventato di fatto una industria cybercriminale consolidata. Un abbonamento per 30 giorni a un servizio di DDoS-as-a-Service parte da 1 dollaro; un attacco commissionato a un broker costa da 30 a 2.000 dollari, a seconda di durata, bersaglio e potenza dichiarata dal fornitore. Sono i prezzi rilevati da Kaspersky Digital Footprint Intelligence nel report OverDDoSe, che descrive i servizi DDoS come un'industria cybercriminale strutturata, con listini, prove gratuite, garanzie di rimborso e concorrenza tra fornitori. Il contenuto del report è utile per tecnici ed esperti di strategie per la cybersecurity.
Per ricostruire il mercato, gli analisti di Kaspersky hanno esaminato più di 256.000 post pubblicati nel dark web e nel deep web e hanno individuato 148 threat actor che offrono servizi DDoS e risultano attivi almeno dal 2024. Andando a ritroso negli archivi fino al 2015, gli esperti hanno confrontato annunci, playbook, offerte e identità ricorrenti. Ne emerge un'economia del disservizio persistente, capace di adattarsi e fortemente organizzata.
Chi compra l'interruzione di un servizio
Fra i profili di committenti individuati dal report, uno è quello dei soggetti che vogliono causare perdite finanziarie interrompendo la disponibilità di un servizio e danneggiandone la reputazione, oppure far crollare il posizionamento nei motori di ricerca ed esaurire i budget pubblicitari con traffico illegittimo. Il secondo gruppo corrisponde ai ransom operator, che interrompono i servizi, o minacciano di farlo, per costringere la vittima a pagare e far cessare o evitare l'attacco. Il terzo è il capitolo degli hacktivisti, che vogliono attirare l'attenzione su un evento o punire organizzazioni per ragioni ideologiche. Chiude la categoria degli opportunisti, che usano l'interruzione come diversivo per coprire altre attività malevole oppure per ottenere un vantaggio personale. Le logiche sono diverse, l'esito è lo stesso: un'interruzione deliberata, con un listino prezzi accessibile a tutte e quattro le categorie.
Propriop riguarda al listino, Kaspersky distingue alcune macro categorie di attacco: L3/L4 e L7. Solo 91 dei 148 fornitori hanno indicato dettagli sufficienti per classificare l'offerta. L7 è la categoria più pubblicizzata, con il 92% dei fornitori, perché esistono molti metodi open source già pronti da adattare e perché per lanciare l'attacco basta poco più dell'indirizzo di un sito. Il 74% cita tecniche L4 come flood TCP ACK/SYN e UDP, DNS amplification o altri metodi a livello di trasporto, mentre solo il 9% offre esplicitamente metodi L3 come flood ICMP, GRE o ESP. Gli attacchi ai server di gioco, trattati come capacità a sé perché richiedono pacchetti specifici, in genere su UDP, sono pubblicizzati dal 23% dei fornitori. Solo il 3% dichiara di saper colpire servizi .onion.
Il listino prezzi
I modelli per procurarsi la capacità di attacco sono tre. Nel brokered DDoS il committente contatta un fornitore e gli chiede di eseguire l'attacco; nel DDoS-as-a-Service il cliente acquista un accesso in abbonamento a un pannello o a un bot; con l'infrastruttura interna si affida a script o botnet propri.
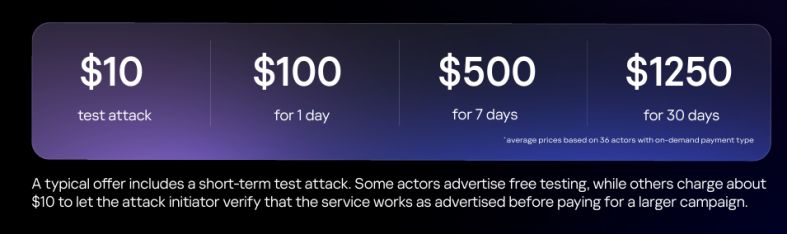
Nel brokered DDoS il prezzo si negozia di volta in volta, dopo che il fornitore ha esaminato il target. Tra i 36 fornitori che adottano questo modello, i prezzi per attacchi da 1 a 30 giorni vanno da 30 a 2.000 dollari. In media si pagano 10 dollari per un attacco di prova, 100 per un giorno, 500 per sette giorni e 1.250 per trenta. La prova è quasi una prassi, perché alcuni la offrono gratis e altri chiedono circa 10 dollari per permettere al committente di verificare che il servizio funzioni prima di spendere di più. Il 65% dei 57 fornitori che offrono questo servizio usa come vetrina principale i forum cybercriminali, mentre il 29% si affida a Telegram e il 6% a Discord. Il primo contatto può avvenire su un forum, ma la conversazione si sposta poi su un'altra piattaforma, per lo più Telegram o Discord. Da lì il fornitore gestisce tutto l'aspetto tecnico, dal metodo da usare alla modulazione del traffico fino al modo di superare le protezioni anti-DDoS.
Un annuncio pubblicato su un forum nel settembre 2025 e riportato nel report mostra come si presenta l'offerta: promette attacchi su qualsiasi bersaglio (siti web, VPS, applicazioni TCP/UDP), un attacco di prova gratuito di 5-10 minuti, rimborso in caso di problemi, pagamento tramite escrow e monitoraggio continuo del bersaglio. C’è poi una distinzione a secondo dell’obiettivo da colpire: per i bersagli semplici la richiesta è di 50 dollari per 24 ore, 250 per sette giorni e 1.000 per trenta; per quelli di difficoltà media le cifre salgono rispettivamente a 75, 500 e 2.000 dollari; per quelli difficili c’è una trattativa caso per caso. Un annuncio su Telegram, citato anch'esso nel report, propone cifre più basse: 7,5 dollari per un'ora e 35 per 24 ore.
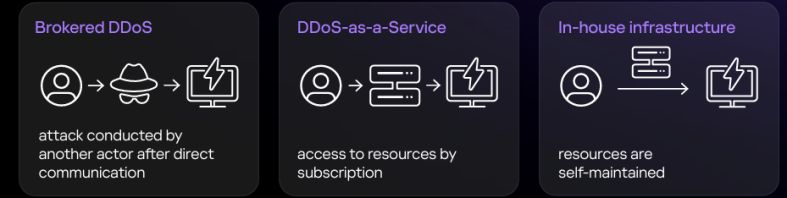
Il DDoS-as-a-Service elimina la trattativa. Il committente compra l'accesso a un pannello web (stresser panel), o a un bot di Telegram, e lancia da sé gli attacchi nei limiti del piano scelto che stabilisce i metodi disponibili, la durata massima del singolo attacco, il numero di attacchi simultanei e l'accesso via API. Alcuni servizi permettono di lanciare un attacco di prova gratuito con un solo comando in chat. Secondo Kaspersky, su 89 fornitori il 73% usa pannelli e il 27% bot di Telegram, e dal 2022 il numero di fornitori che propongono bot con funzioni DDoS dedicate è cresciuto sensibilmente. Una parte del mercato si sta spostando dai siti web verso interfacce più semplici, veloci e rapide da rinnovare.
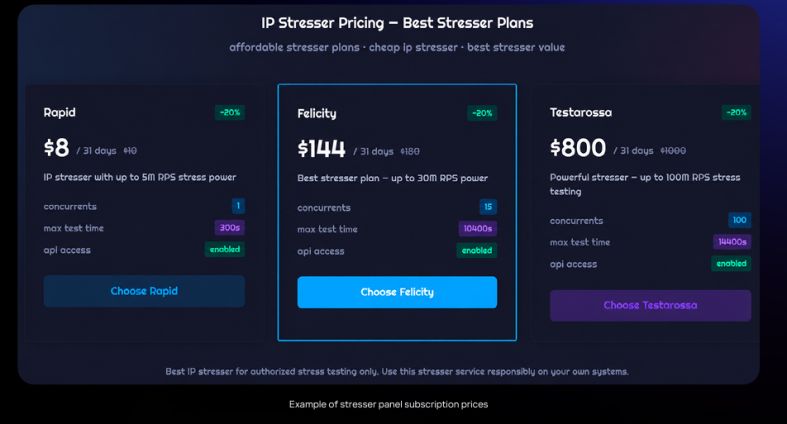
Per un abbonamento di 30 giorni, 64 fornitori hanno dichiarato prezzi tra 1 e 30.000 dollari. In media un mese di accesso costa 20 dollari per piani che consentono attacchi singoli da 1 a 10 minuti, 191 dollari per quelli tra 5 minuti e un'ora, e 2.160 dollari per quelli oltre l'ora. La durata dell'attacco è spesso espressa in secondi.
Un esempio di listino riportato nel report mostra tre piani. Il primo costa 8 dollari per 31 giorni, con uno sconto del 20%, e consente un solo attacco alla volta fino a 5 milioni di richieste al secondo. Il secondo costa 144 dollari, con 15 attacchi simultanei e fino a 30 milioni di richieste al secondo. Il terzo costa 800 dollari, con 100 attacchi simultanei e fino a 100 milioni di richieste al secondo. Tutti prevedono l'accesso API, e la pagina si presenta come un servizio di stress test da usare solo su sistemi autorizzati.
I modelli hanno una convenienza diversa. Il brokered DDoS richiede poco impegno al cliente perché il fornitore gestisce l'attacco, e costa meno per le campagne lunghe e i bersagli complessi. Il DDoS-as-a-Service è più economico per gli attacchi brevi e i bersagli semplici, ma obbliga il cliente a scegliere metodo e potenza e, se serve, a rilanciare l'attacco.
Per quanto riguarda la potenza, le capacità dichiarate compaiono quasi solo negli annunci di DDoS-as-a-Service, perché i broker raramente le indicano e chi ha infrastruttura propria decide da sé. Chi le dichiara promette tra 15 e 7.000 Gbps, con prezzi da 30 a 4.500 dollari, e il 36% dei pannelli che le indicano rivendica attacchi nell'ordine dei Tbps. Kaspersky ricorda però che la capacità è facile da pubblicizzare e molto più difficile da verificare. I pannelli commerciali preferiscono attacchi L3/L4 di fascia media, che garantiscono guadagni rapidi, mentre gli attacchi record nell'ordine dei Tbps in genere sono lanciati da threat actor di matrice statale.
Quanto ai pagamenti, i servizi analizzati accettano 25 metodi diversi, quasi tutti in criptovalute. Bitcoin è accettato dal 92% dei fornitori, Ethereum e Litecoin dal 60%, mentre i metodi diversi dalle criptovalute compaiono nel 7% dei casi perché garantiscono meno riservatezza. Le informazioni esplicite sui pagamenti si trovano soprattutto negli annunci di DDoS-as-a-Service, dove l'accesso va automatizzato, mentre le offerte dei broker le rendono pubbliche molto più raramente. I metodi di pagamento meno comuni sono utili per l'attribuzione.
Chi si affida alla propria infrastruttura non trova un unico listino, perché deve mettere insieme script, server, sistemi di controllo e, nel caso delle botnet, dispositivi infetti. Con gli script il costo è contenuto. Kaspersky ha identificato oltre 1.000 repository su GitHub con script per stresser e altri 500 che dichiarano di contenere codice sorgente di botnet. Uno script costa da 0 a 100 dollari, mentre l'affitto di un VPS costa da 10 a 30 dollari al mese e varia con il numero di server, caratteristiche e la tolleranza del provider alle segnalazioni di abuso.
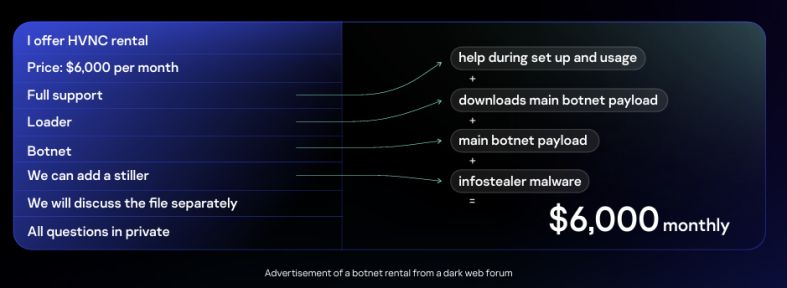
Il codice sorgente di una botnet più capace viene in genere venduto con prezzi a partire da circa 2.000 dollari, e a questa cifra si aggiungono il noleggio dei server di comando e controllo (da 10 a 30 dollari al mese), le installazioni (da 0,1 dollari in su ciascuna), il traffico, l'offuscamento periodico per aggirare gli antivirus e la manutenzione. In genere le botnet sono usate da threat actor con competenze tecniche più alte perché sono infrastrutture che richiedono manutenzione.
Un annuncio di noleggio di botnet su un forum del dark web, citato nel report, chiede 6.000 dollari al mese, comprensivi di botnet, loader, supporto dell'operatore e infostealer aggiuntivo.
Il 64% dei servizi analizzati ha mantenuto le stesse tariffe per lunghi periodi, in alcuni casi per più di dieci anni, mentre il restante 36% mostra oscillazioni imprevedibili. Kaspersky ha rilevato un fornitore che ha dimezzato i prezzi in 20 giorni. In un altro caso, un fornitore ha pubblicato due listini molto diversi su forum diversi.
Per i fornitori la vita è breve. Dei 148 individuati, la durata media dell'attività (misurata tra il primo e l'ultimo annuncio di capacità DDoS), è di circa due anni e mezzo; il più longevo tra quelli ancora attivi lo scorso anno ha compiuto dieci anni di operatività. Il primo aumento visibile di nuovi ingressi è del 2023, e da allora la tendenza è sempre in salita, probabilmente per via della popolarità degli attacchi DDoS, delle tensioni geopolitiche e degli strumenti stresser open source che abbassano la barriera d'ingresso.
In un mercato così affollato la visibilità conta quanto la capacità tecnica. I fornitori si promuovono su più livelli del web: aggregatori di servizi DDoS, forum cybercriminali privati, spam sui canali di messaggistica. Sui forum la reputazione fa parte del pitch commerciale, e molti fornitori pubblicano contemporaneamente su più forum, richiamando i link alle altre piattaforme per rafforzare la propria reputazione o superare i controlli antiscammer.
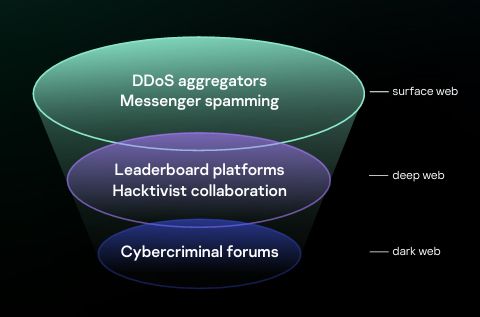
Kaspersky segnala anche un meccanismo di promozione più recente: la classifica pubblica. Siti e bot di Telegram, spesso chiamati DSTAT dal nome di uno strumento di monitoraggio dei server, permettono a un partecipante di scegliere server e metodi di attacco, ricevere un URL bersaglio e lanciare l'attacco. Durante la misurazione la piattaforma registra richieste al secondo o Gbps, e il risultato entra in una classifica pubblica sotto il nome del partecipante. Le classifiche servono ai fornitori per confrontare la propria potenza, competere per la visibilità e fare pubblicità nello stesso spazio. In alcune chat si organizzano competizioni a lungo termine, con premi per chi resta in cima per sei mesi consecutivi.
Un altro canale è la collaborazione con gli hacktivisti. Alcuni gruppi si alleano con fornitori di risorse DDoS per aggiungere capacità esterna alle proprie campagne, e almeno quattro gruppi hacktivisti attivi hanno promosso strumenti DDoS autoprodotti. Per i fornitori l'alleanza vale come prova pubblica di capacità, perché gli attacchi vengono annunciati, i risultati condivisi e il fornitore guadagna visibilità associandosi a una campagna attiva. Nove fornitori del campione mostrano un'affiliazione hacktivista.
Il DDoS è raramente l'unica attività di un fornitore. Il 43% dei fornitori offre anche servizi collaterali, che il report divide in tre gruppi: abuso di massa (33%), riutilizzo di infrastrutture e strumenti (38%) e offerte difensive (19%).
Per restare competitivi i fornitori cambiano continuamente le soluzioni in vendita, e in generale preferiscono metodi DDoS proprietari agli strumenti pubblici. Gli script open source restano disponibili, ma per ottenere attacchi più solidi e maggiori probabilità di superare le protezioni si punta su soluzioni personalizzate, con amplificazione del traffico su misura, gestione più sofisticata delle richieste e tecniche di evasione adattive pensate per imitare il traffico legittimo. Alcuni citano lo sfruttamento di debolezze note del DoS o l'imitazione del comportamento di un browser reale. Il 33% dei fornitori dichiara esplicitamente di saper aggirare le protezioni anti-DDoS, e le loro rivendicazioni coinvolgono 32 vendor di protezione che coprono L4, L7 e server di gioco. Compaiono anche, in numero minore, tecniche basate su AI per superare i CAPTCHA: un annuncio riportato nel report dichiara che l'AI risolve un CAPTCHA testuale bypassando una protezione anti-DDoS con il 95% di accuratezza, un altro presenta un AI Powered DDoS service per simulare fino a 700 Gbit/s.
L’ultima annotazione riguarda le restrizioni sui bersagli. La maggior parte dei fornitori non ne indica, ma una percentuale minore pone confini precisi: alcuni escludono i domini .org, .gov, .edu e .med, altri rifiutano i bersagli tecnicamente inefficienti, come i domini web .r2 e i siti statici, che richiederebbero un traffico sproporzionato, oppure quelli protetti da CAPTCHA cirillici, che i servizi di AI faticano a risolvere. Altri ancora escludono categorie di servizio (server di gioco e risorse .onion) o funzioni (grandi istituzioni e banche). Talvolta la scelta dipende da ragioni pratiche dato che certi servizi sono più difficili o meno redditizi da colpire. La geografia pone raramente limiti, anzi, una copertura mondiale è vista come un plus.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Attacchi DDoS in vendita nel dark web a partire da 1 dollaro
02-10-2026
Identità e agentic AI: una rivoluzione che mette a rischio le aziende
02-10-2026
Ransomware: le organizzazioni colpite in Italia aumentano del 181%
01-10-2026
Gli agenti di IA si diffondono molto rapidamente: riusciremo a controllare ogni agente prima che diventi il nostro prossimo insider privilegiato?
01-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
