 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Cybertech Europe 2026
Agenti AI da gestire come identità, la sicurezza cambia rotta
 Redazione SecurityOpenLab
In Italia la NIS2 è il punto di partenza; il vero cambio di passo arriva dall'AI, tra agenti da tracciare, guardrail, patching più rapido e private cloud sovrano.


In Italia la NIS2 ha dato la scossa, ma a cambiare davvero le priorità di sicurezza delle aziende è l'AI, in particolare gli agenti AI che decidono e agiscono in autonomia. Lo racconta a Cybertec Marco Fanuli, Technical Director di TrendAI Italia, business unit di Trend Micro, che vede un mercato molto più consapevole, ma nel quale il disordine resta, soprattutto sull’adozione non regolamentata dell’AI. Le direttrici su cui ci si muove sono prevalentemente tre: la necessità di trattare gli agenti come identità da tracciare, con privilegi calibrati e con un essere umano che approva le decisioni critiche; il bisogno di proteggere i modelli linguistici con guardrail difficili da smontare e continuamente messi alla prova. E la velocità con cui emergono le vulnerabilità, che riporta al centro dell’attenzione il virtual patching. La roadmap punta poi su sovranità del dato con il private cloud, la semplificazione della piattaforma e l’agente unico.
Nelle conversazioni con i clienti il punto di partenza è la direttiva europea, che Fanuli descrive come uno spartiacque: “da una parte ci sono i clienti che stanno provando a spuntare i requisiti normativi per rendere compliant la propria infrastruttura; dall'altra c’è chi sta usando la normativa come trampolino di lancio per rimettere ordine dove ordine non c'era”. La distinzione, precisa, vale sia per il pubblico sia per il privato, e la buona notizia è che “sono sempre più le aziende che ci chiedono davvero di capire cosa c'è dietro il requisito e come far evolvere l'infrastruttura di sicurezza sulla base di una necessità di compliance”. È in questo senso che la normativa è da vedersi come un punto di partenza e l’AI come un grosso motore di cambiamento che ha reso tutti più efficienti ed efficaci.
Gli agenti hanno un'identità che va governata
Fanuli sottolinea che il cambiamento più profondo riguarda ciò che va protetto: “fino a ieri si parlava di sicurezza degli utenti, sicurezza del perimetro, sicurezza del cloud; oggi guarda anche il mondo degli agenti”, che sono oggi “completamente incontrollati”. Il problema nasce dalla delega di un compito a un agente, e “questo agente può prendere decisioni per conto mio, parlare con altri agenti, con altri LLM e prendere sul momento decisioni che spesso non sono nemmeno tracciate”, spiega.
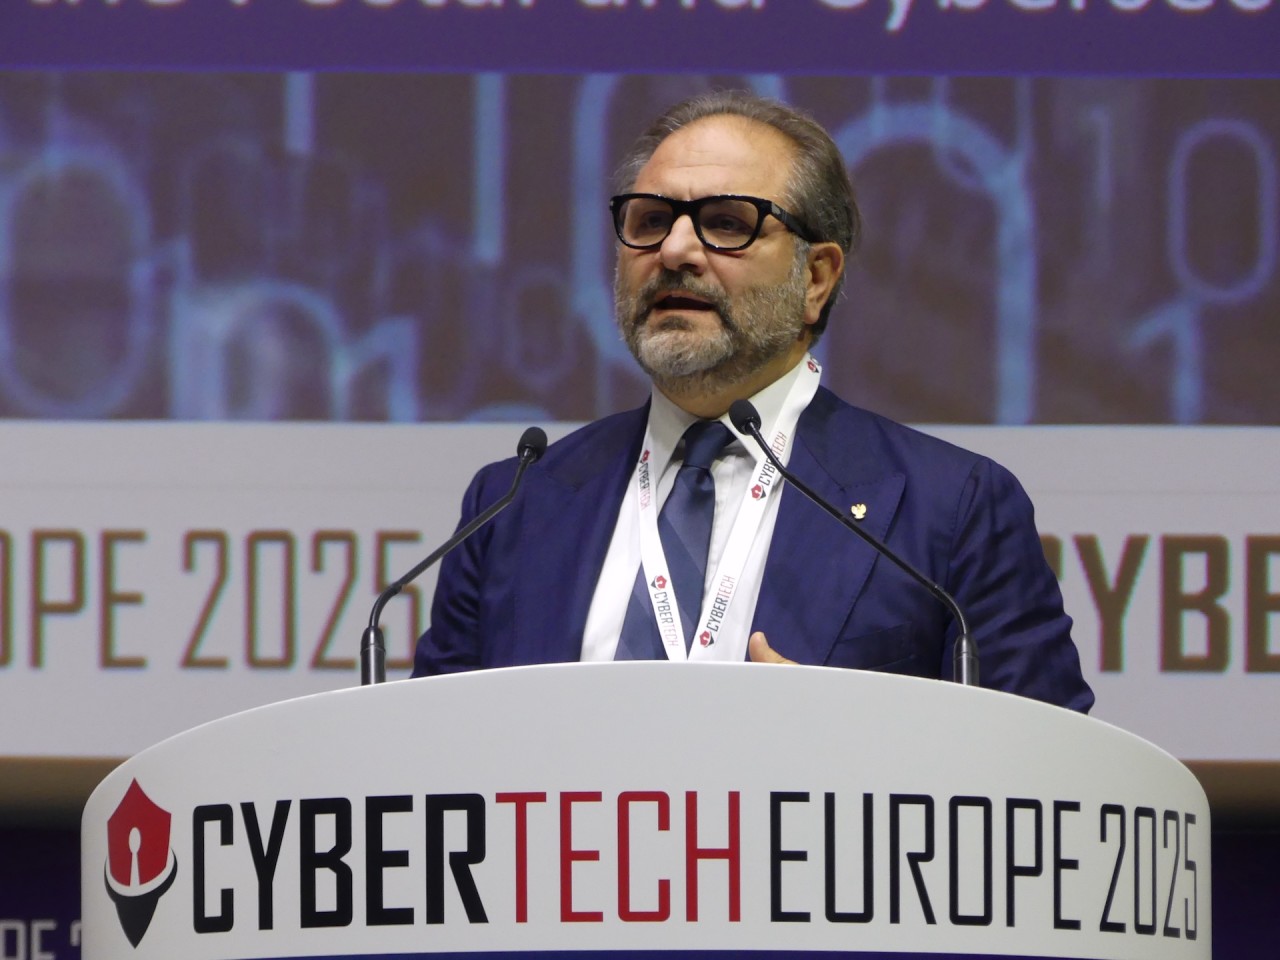
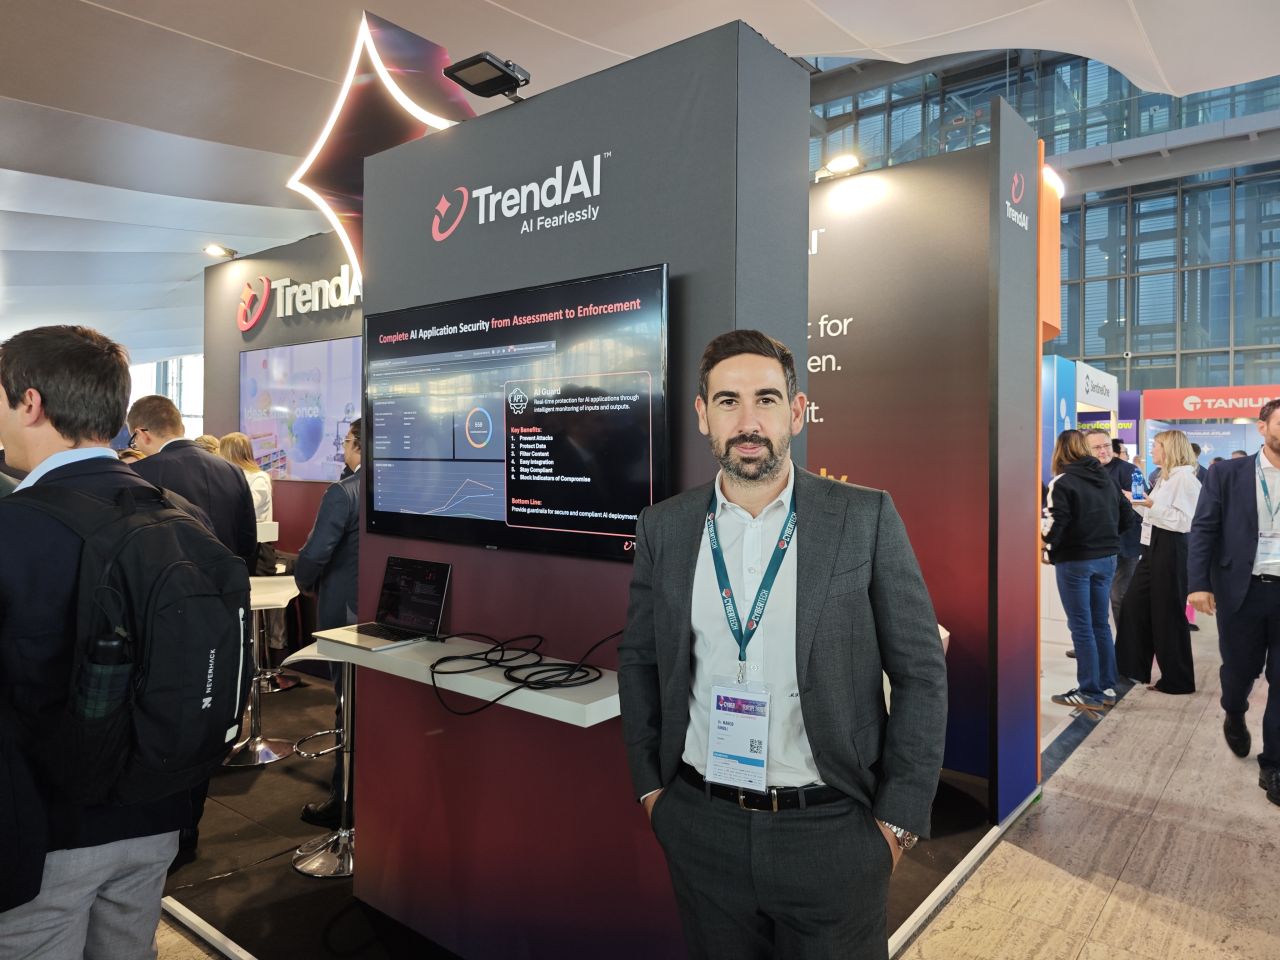 Marco Fanuli, Technical Director di TrendAI Italia, business unit di Trend Micro
Le aziende hanno iniziato a chiedersi se il risultato di quest’attività sia utilizzabile, privo di distorsioni, oppure frutto di una manipolazione malevola o di una knowledge base inaffidabile. Il Technical Director reputa che la risposta parta dalla governance: il primo passo è riconoscere che gli agenti sono identità a tutti gli effetti, e che in quanto tali “ogni azione che svolgono e ogni decisione che prendono deve essere in qualche modo tracciata, cosa che non è sempre vera”. Fanuli ricorda che la visibilità è fondamentale, perché “se non si parte dal tracciare e trattare gli agenti come identità non ci sono i presupposti per una governance dell'AI”.
Il secondo pilastro è l'architettura Zero Trust, che va estesa anche al mondo agentico: “non tutti gli agenti devono poter accedere a tutte le risorse con gli stessi privilegi”, chiarisce. Il terzo è il controllo umano, il cosiddetto human in the loop: “non si può andare avanti fintanto che qualcuno ha dato l'ok”. In questo frangente, il futuro potrebbe vedere una tecnologia in grado di capire quali sono le decisioni che possono essere delegate e quali no, ma resta fermo il fatto che lo human in the loop è fondamentale.
Proteggere chi usa i modelli e i modelli stessi
L'AI a supporto degli analisti non è una novità. Nella piattaforma TrendAI, ricorda Fanuli, è presente “da tantissimo tempo come aiuto e ausilio all'utilizzo”, per esempio nel triage degli eventi e nella riduzione dell'effort. Il fronte nuovo è la sicurezza da costruire attorno all'AI, a cominciare dall'uso che i dipendenti fanno dei modelli pubblici, ossia della visibilità di chi sta usando cosa, per passare allo step successivo che consiste nel blocco all’accesso di determinati modelli e l’ispezione dei dati che vengono dati in pasto agli LLM pubblici. Il motivo di questo approccio è semplice: così come sono out of the box, i modelli di AI fanno continuamente training, quindi “i dati dei clienti, il codice sorgente e le informazioni riservate devono essere bloccate sul nascere” mediante regole Zero Trust e DLP. Il contesto non aiuta. Ogni cliente oggi, spiega Fanuli, deve adottare l'AI per restare competitivo. “la sicurezza arriva dopo, e sul percorso molti non sanno nemmeno esattamente dove stanno andando, perché probabilmente anche i loro dati non sono strutturati per un progetto di AI o agentico”. È questo il momento in cui i clienti si rivolgono al vendor per aggiungere finalmente quella sicurezza.
Il secondo fronte è la difesa del modello, dove entrano in gioco i guardrail, che non devono poter essere rimossi e che nel caso di TrendAI sono parte della soluzione tecnologica e funzionano come “paletti bidirezionali su quello che l'AI può e non può fare, relativi sia alla tipologia di prompt che posso scrivere all'interno di un tool di AI, sia alla risposta dell'LLM” precisa Fanuli.
I vettori d'attacco sono almeno due: la distorsione dei dati che circondano il modello per fargli restituire una risposta che non doveva dare, oppure la scrittura di prompt pensati per estrarre informazioni riservate. Il rischio cresce perché un LLM è collegato a connettori che fanno capo a CRM, sistemi di identità e strumenti di sviluppo software. Morale: “è veramente facile convincere il modello a restituire un risultato che non doveva restituire”, La continuous assessment presente nella piattaforma TrendAI sottopone il modello ad attacchi simulati e verosimili (una forma di red teaming) per verificare l'efficacia del modello e quella dei guardrail stessi. “È un’attività che dev’essere fatta in maniera continuativa 24 ore su 24 perché la velocità con cui evolvono i dati, i modelli e anche i connettori è altissima”, spiega.
Poco tempo per le patch, molte priorità
Il tempo è la variabile che sta più accelerando e Fanuli lo lega al ritorno di attenzione verso il virtual patching, la protezione che copre una vulnerabilità quando la patch vera e propria non è ancora disponibile o applicabile. Per TrendAI il cambio di veste passa anche dalla partecipazione al progetto Glasswing di Anthropic, a cui TrendAI ha aderito a giugno. Nella descrizione di Fanuli, Mythos viene usato per scoprire nuove vulnerabilità, il lavoro si somma a quello della Zero Day Initiative (il programma di ricerca sulle falle del gruppo), e il cerchio si chiude con la protezione anti-exploitation sul sistema di prevenzione delle intrusioni TippingPoint. “Il risultato finale è lo stesso ma la velocità è completamente diversa”, sintetizza Fanuli. Va da sé che il virtual patching sia prezioso anche dove l'aggiornamento è impossibile, come per esempio nell'automazione industriale a tutti i livelli.
La priorità di patching, per Fanuli, non può più seguire l'ordine di annuncio delle vulnerabilità: deve tener conto del contesto dell'azienda, della cyber risk quantification, delle tecniche usate in quel momento dai threat actor e di altri elementi che sono inclusi in una funzionalità efficace di risk and exposure management.
Sovranità del dato e meno complessità
Sul fronte della sovranità del dato, che Fanuli collega al contesto geopolitico, la novità riguarda l'evoluzione di Sovereign and Private Cloud, la componente di private cloud che consente di «mettere Vision One all'interno di una bolla, all'interno del perimetro del cliente». Per ora è quella che Fanuli definisce una soluzione per pochi, che fa fronte a una richiesta proveniente per lo più da realtà governative e non solo.
Le novità tecnologiche più consistenti verranno presentate al kick-off annuale dell'azienda, ma intanto il lavoro riguarda la semplificazione, che “in questo momento è una delle cose che serve di più anche ai clienti” afferma Fanuli. Il consolidamento degli agenti di piattaforma punta all'agente unico, e parallelamente è in corso la semplificazione del modello di gestione delle policy. Inoltre continua l'investimento nell'AI for security, che Fanuli reputa posizionare già l'azienda fra i leader di mercato.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Agenti AI da gestire come identità, la sicurezza cambia rotta
16-10-2026
Analizzare significa “sciogliere”.
15-10-2026
IT e OT sotto la stessa regia, la scommessa sulla visibilità
15-10-2026
Acronis: la finestra di risposta si chiude, uomo e AI devono fare squadra
14-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
