 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Team cyber sotto pressione, l’AI taglia ruoli junior e senior
 Redazione SecurityOpenLab
In Europa, Stati Uniti e Asia-Pacifico quasi tutte le aziende lamentano carenze di competenze cyber; più della metà ha già tagliato personale per effetto dell'AI.


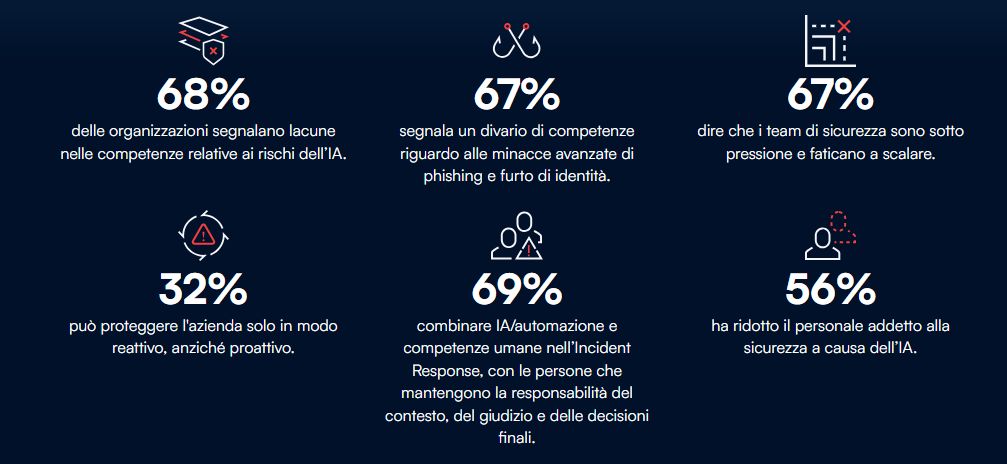
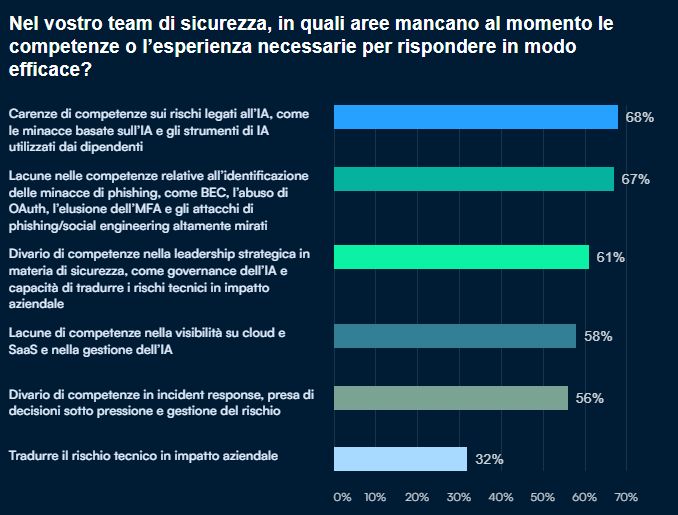
L'Intelligenza Artificiale sta riducendo gli organici della cybersecurity proprio mentre allarga il divario di competenze che quegli stessi team dovrebbero colmare, come documenta il report Cybersecurity Skills Gap di Barracuda. Nel campione di 2.000 responsabili decisionali IT e di sicurezza di livello intermedio e senior, il 56% denuncia l’attuazione di una qualche forma di riduzione del personale di sicurezza legata all'AI; il 68% ammette lacune proprio nella gestione dei rischi connessi all'AI.
Il quadro che esce dalle interviste è quello della professione dell’analista schiacciata fra le minacce che diventano più mirate, e le aziende che ampliano le proprie operazioni digitali più in velocemente di quanto i team di sicurezza riescano a crescere. Secondo gli autori la questione riguarda la capacità complessiva delle organizzazioni, intesa come somma di competenze, tecnologia, organizzazione, leadership e resilienza.
Le lacune seguono l'evoluzione degli attacchi
Il 94% degli intervistati riscontra carenze di competenze nella cybersecurity, e la mappa delle lacune ricalca da vicino quella delle minacce più attuali. Al primo posto ci sono i rischi legati all'AI, citati dal 68% del campione, e che comprende il phishing generato con l'AI, il social engineering e gli strumenti di AI usati dai dipendenti. Subito dopo, con il 67%, vengono il phishing avanzato e le minacce basate sull'identità, fra cui la business email compromise, l'abuso dei protocolli di autorizzazione OAuth e le tecniche per aggirare l'autenticazione a più fattori.
Le carenze toccano anche il piano strategico. Il 61% segnala lacune nella leadership della sicurezza, che include la governance dell'AI e la capacità di tradurre il rischio tecnico in impatto sul business; il 58% indica la visibilità su cloud e applicazioni SaaS e la gestione dell'AI, il 56% la risposta agli incidenti, le decisioni sotto pressione e la gestione del rischio. Un dato più puntuale riguarda gli strumenti di AI adottati in azienda, che il 38% degli intervistati dichiara di non avere le competenze per proteggere e gestire. Fra i leader IT senior la quota sale a quasi la metà, un segnale che il problema è percepito con più chiarezza proprio da chi ha la responsabilità delle scelte. A tale proposito, il report sottolinea la necessità di comprendere come i sistemi di AI accedono ai dati aziendali, come li elaborano e con chi li condividono.
Aspettative maggiori delle risorse
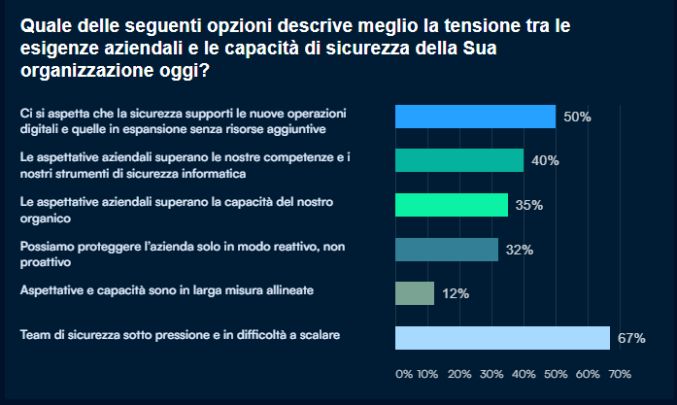
Il secondo fronte è lo squilibrio fra ciò che l'azienda chiede alla security e ciò che la security è in grado di dare. Il 67% degli intervistati afferma che il proprio team è sotto pressione e fatica ad adeguarsi a esigenze di business in continua evoluzione. La metà riferisce che ai professionisti della sicurezza viene chiesto di supportare la crescita delle operazioni digitali senza risorse aggiuntive, il 40% che le aspettative superano le competenze e gli strumenti a disposizione del team, il 35% che eccedono la capacità dell'organico. Il risultato è che il 32% riesce a proteggere l'azienda soltanto in modo reattivo, mentre appena il 12% ritiene che aspettative e capacità siano sostanzialmente allineate.
Gli autori descrivono un circolo vizioso: le aziende hanno più sistemi da proteggere e una visibilità limitata su di essi, i team sovraccarichi passano il tempo a rincorrere gli incidenti e ne resta sempre meno per la prevenzione e la formazione, che sono proprio le attività necessarie per colmare le lacune.
Per Barracuda la via d'uscita passa da un riassetto dei team che tenga insieme automazione e giudizio umano, con un investimento esplicito sulla nuova generazione di professionisti. Infatti, la carenza di personale e di competenze pesa su tutte le fasi della gestione di un incidente. L'area più critica è chiaramente il SOC, indicato dal 77% degli intervistati per il volume degli alert, l'affaticamento degli analisti e i tempi di risposta. Seguono il rilevamento e la visibilità (65%), che comprendono l'individuazione degli attacchi condotti senza malware e la ricostruzione completa di un incidente, poi la risposta agli incidenti e la continuità operativa (51%), la governance degli strumenti di AI e automazione insieme alla pianificazione del rischio di lungo periodo (48%) e infine il recupero e il ripristino dopo l'attacco (46%).
Quando si chiede che cosa servirebbe davvero, l'aumento dell'organico finisce in fondo alla lista. La risposta più citata, con il 33%, è una maggiore visibilità su identità, email, applicazioni, rete, dati, cloud ed endpoint, seguita dal 32% del campione che vorrebbe strumenti di rilevamento e indagine basati sull'AI e affidabili. Il 28% indica l'integrazione fra gli strumenti, lo sviluppo delle competenze, il supporto alla continuità durante gli incidenti e più tempo per la prevenzione, il 27% un maggiore sostegno da parte del vertice aziendale, il 26% un'automazione con una chiara supervisione umana. Personale o risorse aggiuntive sono richiesti dal 23%. Raggruppando le risposte, il 69% degli intervistati indica almeno un miglioramento delle operazioni di sicurezza, il 66% interventi su prevenzione e preparazione e il 64% su personale e competenze.
Sul fronte della risposta agli incidenti si va consolidando un modello ibrido. Il 69% delle organizzazioni adotta un processo decisionale condiviso fra persone e AI: nel 41% dei casi l'AI formula raccomandazioni e gli operatori decidono, nel 28% sono gli analisti a condurre le indagini con il supporto dell'AI. Solo il 15% si affida a una risposta automatizzata con un intervento umano minimo, il 12% gestisce gli incidenti in modo prevalentemente manuale e il 4% non fa un uso significativo di AI o automazione. Nelle aziende più grandi del campione, quelle fra 1.500 e 2.000 dipendenti, le due varianti del modello condiviso quasi si equivalgono, con il 35% che lascia all'AI il ruolo di raccomandare e il 34% che affida la guida delle indagini alle persone.
La conseguenza è uno spostamento delle competenze richieste. Gli analisti devono saper leggere le evidenze su cui si fonda una raccomandazione dell'AI, valutarne l'affidabilità, stimarne l'impatto sul business e decidere se la risposta proposta è proporzionata alla minaccia. Il triage tecnico lascia spazio alla valutazione e alla responsabilità della decisione.
Organici più snelli, profili più esigenti
Il 79% delle organizzazioni riferisce che l'AI sta già influenzando i ruoli o l'organico della security. Il 56% ha registrato qualche forma di riduzione del personale, distribuita in modo uniforme fra i diversi livelli. Il 36% ha visto sostituire o eliminare ruoli entry-level e il 33% ruoli più senior, mentre il 45% ha visto cambiare le mansioni senza tagli e il 18% non ha rilevato alcun impatto.
Gli autori mettono in luce la contraddizione insita in questi numeri. Le aziende usano l'AI per ridurre o riorganizzare i team, ma per governare quella stessa AI, indagare sugli attacchi complessi e prendere le decisioni critiche necessitano di competenze più avanzate di prima. Con l'arrivo di piattaforme di sicurezza integrate e con l'AI che si fa carico delle attività ordinarie di analisi e risposta, il lavoro umano si sposta verso l'indagine sulle minacce, la gestione degli incidenti, la governance dell'automazione e la gestione del rischio aziendale. Le capacità che contano di più sono interpretare attacchi subdoli basati sull'identità, validare l'output dell'AI, decidere in fretta sotto pressione, coordinare la risposta e spiegare l'esposizione tecnica in termini di business.
Il rischio maggiore riguarda il ricambio: se le mansioni entry-level vengono automatizzate senza che nascano percorsi di crescita strutturati per chi entra nel settore, la carenza di esperti senior è destinata ad aggravarsi perché verrà meno la palestra in cui quegli esperti si formano. Inoltre, alla indispensabile preparazione tecnica, si devono affiancare l'alfabetizzazione sull'AI, la conoscenza della sicurezza delle identità, la consapevolezza della continuità operativa, la comprensione della governance e dei rischi organizzativi e solide capacità di comunicazione, dato che la cybersecurity è ormai un tema da Consiglio di Amministrazione, come chiarisce anche la NIS2.
Da qui le indicazioni operative del report: le competenze andrebbero gestite come un portafoglio da far evolvere, gli investimenti in visibilità e integrazione dovrebbero precedere l'introduzione di ulteriori strumenti, per evitare di aggiungere complessità. L'AI va usata per potenziare i team, stabilendo con chiarezza che cosa può fare in autonomia, che cosa richiede l'approvazione di una persona e chi ne risponde. Gli autori raccomandano poi di riservare tempo alla prevenzione, alla preparazione e alla formazione, di costruire la resilienza lungo l'intero ciclo dell'incidente, compresa la fase successiva all'attacco, e di rafforzare il legame fra la funzione di sicurezza e la leadership aziendale.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Qualys TruRisk Eliminate 2.0 punta alla remediation autonoma
26-10-2026
Spie informatiche iraniane nascoste su server statunitensi
26-10-2026
Attacchi globali potenziati dall’AI e vulnerabilità critiche in PHP: le priorità per i responsabili della sicurezza
26-10-2026
Vulnerabilità PHP: quando è l’AI a identificare falle nel software
26-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
