 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Vulnerabilità PHP: quando è l’AI a identificare falle nel software
 Edwin Passarella
L’intelligenza artificiale si rivela un alleato nella sicurezza applicativa, individuando vulnerabilità nel codice PHP e aiutando gli sviluppatori a correggerle più rapidamente.


Se l’intelligenza artificiale contribuisce a rendere il software più sicuro, in realtà fa anche in modo che l’IT sia meno protetto, almeno inizialmente. È una dinamica che è emersa in modo chiaro nel caso recente delle vulnerabilità critiche PHP: l’AI mette in mostra falle nei servizi principali che lasciano esposti milioni di sistemi in tutto il mondo, indipendentemente dalla solidità delle loro difese.
Questo rende più importante che mai concentrarsi sul contenimento dell’impatto degli attacchi andati a buon fine, considerando il rischio di ulteriori vulnerabilità. Sono milioni i siti web creati utilizzando PHP, un linguaggio in uso da oltre due decenni, che però presenta due vulnerabilità critiche che potrebbero consentire agli attaccanti di eseguire codice malevolo, interessando tutte le versioni a partire da PHP 5.
Quando le vulnerabilità sono diventate pubbliche lo scorso mercoledì, i tentativi di sfruttamento hanno registrato un’impennata, come ha affermato su X il CEO di Cloudflare Matthew Prince: “Nelle dieci ore precedenti la divulgazione pubblica, abbiamo registrato attraverso la nostra rete migliaia di tentativi di sfruttare la vulnerabilità, mentre nei 45 minuti successivi quel numero è salito a decine di migliaia, entro due ore a centinaia di migliaia e ora si parla di milioni.”
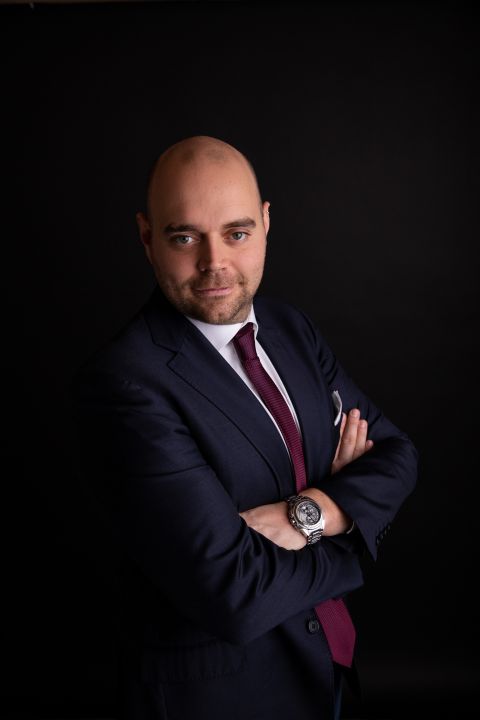 Edwin Passarella, Field CTO, EMEAI di Commvault
Le superfici di attacco si stanno ampliando
Per l’ecosistema di Internet, la scoperta di queste falle è un fatto importante e sicuramente positivo, visto che ci sono patch già disponibili per risolverli: per questo motivo tutti gli utenti dovrebbero installare questi aggiornamenti critici il più rapidamente possibile. L’AI aiuta gli attaccanti a sviluppare rapidamente offensive efficaci mirate a queste vulnerabilità, e il rischio di sicurezza resta di conseguenza elevato.
Questo caso evidenzia tuttavia un problema fondamentale, in quanto i recenti progressi nell’AI di frontiera renderanno notevolmente più semplice per i produttori esaminare i componenti digitali delle loro opere alla ricerca di vulnerabilità, ambito in cui ogni grande pioniere dell’intelligenza artificiale ha sviluppato uno strumento dedicato con risultati impressionanti. I dati di diversi giganti del software illustrano bene questa tendenza, con Microsoft che solo a settembre ha segnalato 974 vulnerabilità, Oracle 1449 e Apple 210, tutte accompagnate dalle relative patch, a dimostrazione di come i modelli di AI stiano già avendo un impatto significativo sul volume di falle e aggiornamenti segnalati.
I team IT delle aziende di tutto il mondo si trovano ad affrontare un carico di lavoro particolarmente gravoso, dovendo testare, dare priorità e implementare le patch durante questa ondata di incidenti, con la possibile conseguenza che alcune vulnerabilità vengano temporaneamente accettate perché altre risultano più gravi e richiedono un intervento prioritario.
Questa dinamica aumenta il rischio di attacchi di successo, con un trend destinato a continuare man mano che l’AI scopre nuove vulnerabilità in software e servizi utilizzati milioni di volte a livello globale, rendendo così insufficiente la sola prevenzione, poiché i criminali troveranno modi per sfruttare queste falle, aggirare le difese e accedere nelle reti aziendali.
La risposta? L’automazione intelligente
In questo mondo guidato dall’AI, è necessario che i team IT accettino che le loro difese potrebbero fallire e gli attacchi avere successo, preparandosi di conseguenza a uno scenario in cui sarà essenziale contrastare offensive automatizzate con flussi di lavoro altrettanto avanzati, in grado di contenere l’impatto di una violazione e ripristinare i sistemi in modo strutturato.
Questi processi volti a garantire una maggiore cyber resilience sono noti come ResOps, una disciplina organizzativa che integra saldamente la resilienza nelle operazioni quotidiane, allontanando le imprese da strategie di backup passive e reattive verso un modello attivo e continuo, incentrato su una domanda chiave: i team sono in grado di ripristinare ogni servizio critico in questo preciso momento, con totale sicurezza e prove dimostrabili?
Si tratta di una disciplina che riunisce i team di sicurezza, infrastruttura, business e operations attorno a un obiettivo condiviso, ovvero l’identificazione del Minimum Viable Business dell’azienda, che comprende sistemi, dati e processi critici essenziali per le operazioni, garantendo che questi servizi possano essere gestiti e ripristinati in modo rapido e pulito a seguito di un’interruzione.
L’AI aiuterà anche ad automatizzare questi flussi di lavoro in modo definitivo, ristabilendo l’equilibrio contro le capacità degli attaccanti. Sarà necessario che i responsabili IT abbraccino le ResOps, poiché un approccio puramente difensivo non è più praticabile da solo, purtroppo. Lavorando di pari passo con difese solide, questo approccio strategico rappresenta la chiave per il futuro successo della continuità operativa.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Qualys TruRisk Eliminate 2.0 punta alla remediation autonoma
26-10-2026
Spie informatiche iraniane nascoste su server statunitensi
26-10-2026
Attacchi globali potenziati dall’AI e vulnerabilità critiche in PHP: le priorità per i responsabili della sicurezza
26-10-2026
Vulnerabilità PHP: quando è l’AI a identificare falle nel software
26-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
