Gli attacchi con gli agenti AI ora costano poco
 Redazione SecurityOpenLab
Oltre 1.600 server ospitano piattaforme di AI che attaccano siti pressoché in autonomia: rubano certificati e account e tentano di sottrarre criptovalute.


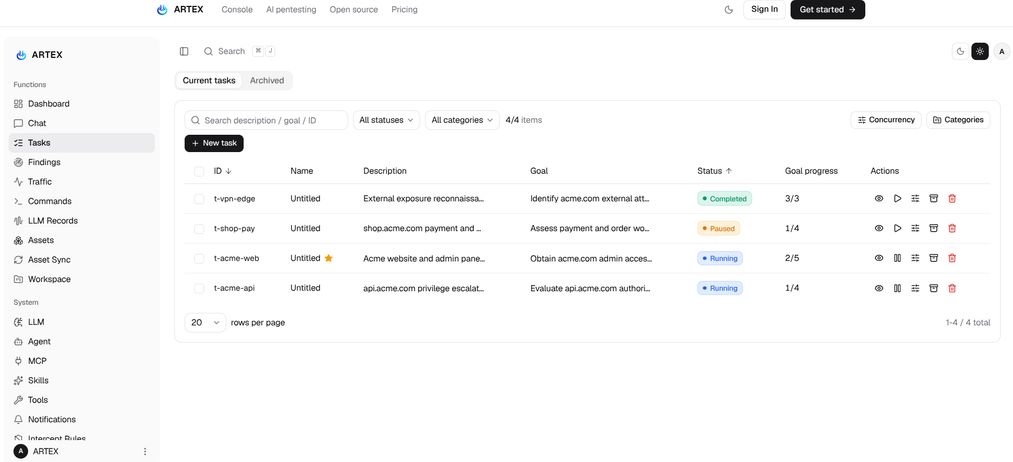
Cyber criminali con competenze tecniche limitate usano piattaforme di AI agentica per condurre attacchi quasi del tutto autonomi, in cui l'operatore si limita a indicare l'obiettivo e a controllare di tanto in tanto i progressi. A portare in luce la novità è una ricerca di Check Point Research dedicata ad ARTEX, una piattaforma open source cinese per il penetration testing assistito dall'AI, di cui i ricercatori hanno individuato 1.608 istanze attive ed esposte su Internet. I ricercatori hanno osservato attacchi opportunistici a scopo di lucro e su larga scala, che in alcuni casi hanno compromesso la supply chain. Fortunatamente dieci delle console degli operatori erano configurate male, quindi esponevano l'intero database, con tanto di prompt, i modelli usati e passaggi compiuti dagli agenti.
Si è così scoperto che ARTEX è stato progettato in origine come strumento legittimo per il red teaming, con appoggio agi LLM per il coordinamento di più agenti che pianificano i test, eseguono strumenti di sicurezza e documentano le vulnerabilità, da una dashboard web. A un certo punto la piattaforma è stata impiegata in attacchi contro banche sudcoreane, motivo per il quale lo sviluppatore ha reso il progetto closed source. Ormai però era tardi e copie del codice erano in circolazione.
Nelle dieci istanze analizzate prevalevano i modelli cinesi, in particolare quelli della famiglia DeepSeek, che nel contesto di penetration test impostato da ARTEX non hanno attuato alcun filtro di sicurezza. I modelli statunitensi erano configurati su tre istanze e Claude Opus 5.5 ha alzato i guardrail per impedire un uso illecito. Per aggirare WAF e blocchi basati sull'indirizzo IP, gli operatori si sono appoggiati a proxy residenziali.
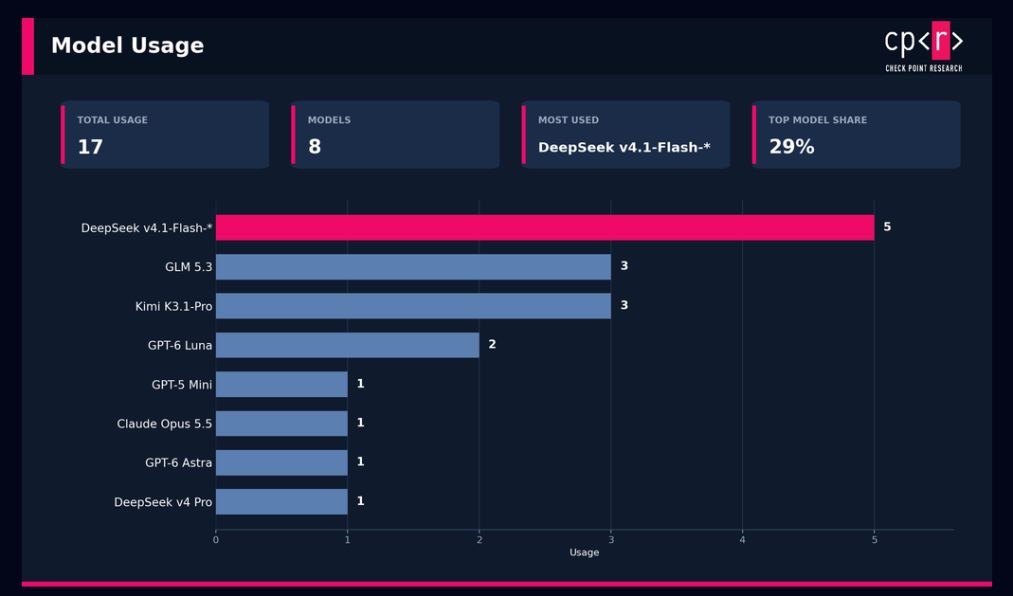
Il primo caso documentato riguarda il mercato dei certificati per firmare le app iOS, che consentono di installare applicazioni al di fuori dell'App Store. Un operatore ha incaricato gli agenti di violare direttamente i negozi che offrono il servizio di firma, per poi rivendere i certificati sottratti. Dal 14 al 29 ottobre hanno lavorato in parallelo due console con i modelli DeepSeek v4.1 Flash e Kimi K3.1 Pro, che hanno consumato complessivamente 36 miliardi di token per un costo stimato fra 700 e 1.500 dollari. Gli agenti hanno attaccato dieci negozi sfruttando password amministrative scritte in chiaro in JavaScript, API web prive di autenticazione, esecuzione di codice remoto tramite command injection e server-side template injection, vulnerabilità IDOR e credenziali deboli.
In un caso gli attaccanti hanno persino ottenuto i privilegi di root su un server Linux. Il bottino ammonta a oltre 300 certificati con le relative password, che gli agenti hanno poi sottoposto a una verifica automatica per scoprire che solo tre erano rivendibili. Le istruzioni dell'operatore erano minime e consistevano per lo più in richieste sullo stato di avanzamento.
Un secondo operatore ha chiesto agli agenti di procurarsi criptovalute, senza riuscirci. In una prima ondata gli agenti hanno preso di mira 292 domini di infrastrutture di pagamento crypto, con l'obiettivo di svuotare i fondi in USDT e di impiantare un indirizzo di ricezione controllato dall'attaccante. Le vulnerabilità trovate hanno portato a dump di database e all'esposizione di dati personali, senza però arrivare ai fondi. Nella seconda ondata l'operatore ha lasciato agli agenti la scelta dei bersagli, fra siti di gioco, piattaforme OTC e backend di custodia. Alcuni agenti hanno dichiarato di aver messo a segno exploit funzionanti, ma il portafoglio dell'attaccante non mostra alcuna transazione, segno che i presunti successi erano allucinazioni basate su risposte "success" restituite dalle API.
La terza operazione puntava a un portafoglio TRON con circa 600.000 dollari, di cui i ricercatori non hanno identificato il titolare. Gli agenti hanno trovato una API non autenticata che esponeva credenziali AWS S3 con permessi di scrittura su un bucket contenente app iOS e landing page di un servizio crypto. I legittimi proprietari hanno ripristinato il bucket e il portafoglio dell'attaccante è rimasto vuoto. In quattro giorni l'operatore ha consumato 167,5 milioni di token con DeepSeek v4 Pro, per un costo stimato fra 145 e 300 dollari.
Il terzo caso riguarda il mercato grigio cinese dei cosiddetti data account, in cui gli account di giochi per dispositivi mobili venduti sotto forma di token QQ-Connect da usare con APK non ufficiali. L'operatore ha preso di mira i server di backend che raccolgono queste credenziali, puntando a tredici siti per circa cinque giorni con DeepSeek V4.1 Flash. Hanno ottenuto oltre 190.000 set di credenziali di Honor of Kings.
Sul fronte dell'infrastruttura, i nuovi server di comando e controllo sono aumentati a metà ottobre, in coincidenza con la copertura mediatica dedicata ad ARTEX. Dei server attivi, 882 (il 54%) si trovano negli Stati Uniti, 295 (il 18%) a Hong Kong e 103 (il 6%) in Cina.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate


Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Treni olandesi, video e accessi gestiti da una sola piattaforma
16-11-2026
ServiceNow Autonomous CRM Engine accelera la migrazione del CRM
16-11-2026
Gli attacchi con gli agenti AI ora costano poco
16-11-2026
Ma quale colpa?
15-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
