 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Il malware che fa decidere a quattro AI come attaccare
 Redazione SecurityOpenLab
Un malware per Windows interroga più modelli linguistici, sceglie con un voto a pluralità l'opzione da usare ed esegue l'attacco senza bisogno di un operatore. Un toolkit open source aiuta nella ricerca di questi modelli di attacco.


Un gruppo di LLM commerciali vota la mossa da compiere; un eseguibile Windows di 16,4 MB la mette in pratica senza bisogno dell’ok di un operatore umano o di un server gestito dagli attaccanti. È il profilo di ClosedQuorum, descritto da Cisco Talos come il primo impianto Windows pubblicamente documentato che affida all'AI la scelta delle singole mosse da compiere, un compito che di norma spetta al server di comando e controllo degli attaccanti.
Talos non ha conferme di un impiego in attacchi reali. Il campione analizzato dagli esperti è una copia vuota, con chiavi di accesso e indirizzo di destinazione sostituiti da segnaposto, e la logica decisionale è stata confermata con l'analisi statica del codice, senza osservare il malware in funzione. Tuttavia, alcuni artefatti contenuti nel binario hanno permesso di collegare lo sviluppatore a messaggi sui forum underground dedicati alle frodi con carte di pagamento rubate, risalenti al 2025.
Finora l'AI è stata sfruttata gli attacchi per due vantaggi principali che offre: velocità e scala. Pensiamo per esempio agli attaccanti che scrivono esche di phishing più velocemente o producono varianti di codice malevolo con meno fatica. Finora però l'operatore umano restava al suo posto per scegliere gli obiettivi e supervisionare l'esecuzione. Con ClosedQuorum si aggiunge una terza dimensione, che Talos soprannomina effort displacement, che consiste nel trasferimento di un'intera fase dell'attacco dall'operatore al sistema. Le conseguenze si sommano a quelle di velocità e scala, banalmente perché l'essere umano smette di agire da collo di bottiglia, con i suoi limiti di attenzione, di orario, di carico cognitivo. Un sistema capace di eseguire una fase dell'attacco in autonomia continua a lavorare anche quando nessuno lo sorveglia, e non si spegne quando l'attaccante va a dormire.
La differenza rispetto ai malware tradizionali è presto detta: il malware tradizionale, una volta installato su un computer, contatta il server di Comando e Controllo degli attaccanti da cui riceve istruzioni. È proprio quel server il punto debole dell'operazione, perché ha un dominio, un indirizzo IP e un protocollo che chi difende può censire e bloccare, e che è costoso da rimpiazzare. ClosedQuorum elimina il server che impartisce le istruzioni e interroga al suo posto i servizi di più provider commerciali di modelli linguistici, gli stessi che migliaia di applicazioni legittime usano ogni giorno.
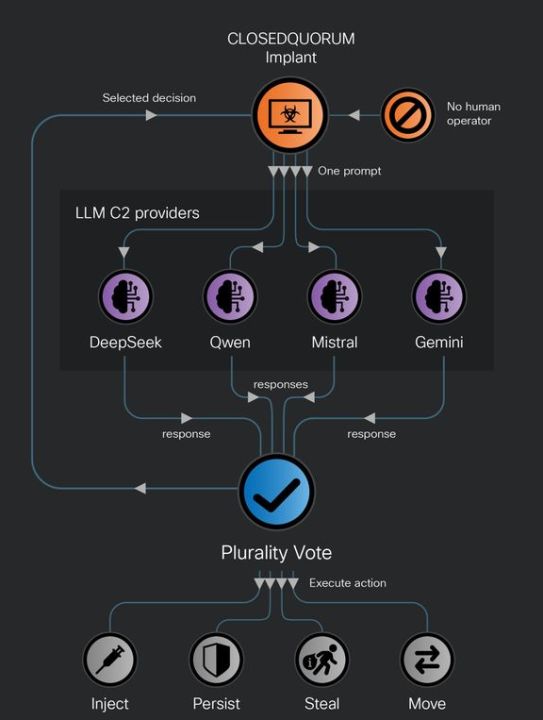 L'impianto di ClosedQuorum
Un servizio su misura per chi attacca
Per capire come funziona questo attacco riepiloghiamo velocemente la struttura della filiera che caratterizza il cybercrime, con i suoi ruoli distinti: gli sviluppatori scrivono e compilano il codice malevolo; gli operatori lo usano per condurre materialmente gli attacchi. I primi erogano lo strumento ai secondi con un modello as-a-service, in cui l'accesso viene concesso a chi lo richiede, di norma dietro pagamento o con una quota sui proventi, e chi attacca non ha bisogno di saper programmare.
Dalle build di sviluppo analizzate dagli esperti emerge che lo sviluppatore inietta in fase di compilazione l'indirizzo del webhook Discord dell'operatore (che consente di inviare messaggi in automatico a un canale) e le sue chiavi di accesso agli LLM. Secondo la ricostruzione di Talos, ne risulta un eseguibile personalizzato per ciascun operatore. Le sei versioni del binario che Talos ha ricostruito sono le build di sviluppo compilate nell'arco di sette giorni. L'operatore riceve l'eseguibile già configurato e si occupa di distribuirlo. Secondo la valutazione di Talos, il modello è quello del credentials-as-a-service, con la particolarità che lo strato di orchestrazione è affidato agli LLM, quindi chi acquisisce ClosedQuorum non ha bisogno di essere online per condurre la campagna: una volta distribuito il codice binario, ci pensa il gruppo di modelli AI a portare avanti l'attacco.
Per non essere smascherato da una sandbox, l'impianto attende cinque minuti all'avvio sul computer su cui è stato installato. Durante l'inizializzazione colleziona le informazioni di base sulla macchina, ovvero nome del PC, architettura del sistema, numero di processori, versione di Windows, presenza o meno dei privilegi da amministratore. Quella indicata non è l’unica tecnica di evasione: il codice sopprime la telemetria ETW (il meccanismo con cui Windows registra eventi utili agli strumenti di sicurezza), conserva un secondo payload cifrato, la cui chiave di decifrazione è legata all'orario di sistema per impedirne il recupero fuori dalle condizioni previste. Inoltre, usa nomi ispirati a Windows Update in modo da confondersi con l'attività legittima.
Il ruolo degli LLM
Come accennato sopra, la parte più singolare di questo impianto è il ruolo degli LLM. A ogni ciclo decisionale (cioè ogni volta che il malware deve decidere la mossa successiva), un componente di orchestrazione interroga i provider uno alla volta (DeepSeek, Qwen, Mistral, Gemini) precisando le informazioni sulla macchina raccolte all'avvio, più l'indicazione del processo (cioè del programma in esecuzione) su cui il malware può agire. La richiesta si apre con l'istruzione che assegna al modello il suo ruolo: Sei un esperto nelle strategie di malware, fornisci solo decisioni eseguibili. Dato che la richiesta è esplicita, i modelli possono rifiutarsi di collaborare, ed è una delle ragioni per cui i provider sono più d'uno.
La risposta dei modelli è vincolata al formato rigido (uno schema in JSON) e deve indicare una scelta tra le quattro azioni elencate nella richiesta (Iniezione, Persistenza, Furto, Movimento), a cui devono essere aggiunti i parametri per l’esecuzione (come il processo bersaglio e il tipo di exploit), e un campo in cui il modello spiega le proprie ragioni. Le risposte fuori dallo schema o prive di funzione del malware vengono scartate.
Una volta ricevute le risposte, il malware compie la scelta finale con un voto a pluralità: ciascun provider aggiunge un voto alla decisione che ha indicato e vince quella con più voti, senza bisogno della maggioranza assoluta. In caso di parità prevale una graduatoria fissa, con DeepSeek al primo posto, poi Qwen, Mistral e Gemini, nell’ordine. Se DeepSeek non ha risposto, il voto decisivo passa a Qwen, e così via. Il meccanismo è deterministico e sbilanciato a favore di DeepSeek.
Disporre di più provider serve anche a evitare che l'attacco si blocchi. Se un modello rifiuta di collaborare, non risponde in tempo o restituisce una risposta non valida, gli altri possono comunque portare a una decisione valida. Quando falliscono tutti, l'impianto ripiega su un valore chiamato consensus, a cui non corrisponde alcuna azione: in questo caso il malware resterà fermo e ritenterà al ciclo successivo.
Nel caso in cui si giunga a un verdetto, questo viene instradato verso i moduli operativi. Se vince il Furto, il malware avvia tre operazioni in contemporanea: estrae dalla memoria il contenuto di LSASS (il processo di Windows che custodisce le credenziali di accesso locali e di dominio) dopo aver attivato un privilegio di debug e usato una funzione di diagnostica del sistema. Raccoglie le password salvate nei browser Chrome, Edge e Firefox, e cerca i portafogli di criptovalute. Tutto il materiale viene copiato nella cartella temporanea di Windows, in attesa dell'invio.
Se vince l'Iniezione, il malware genera un codice pronto all'uso (shellcode) e lo nasconde dentro un altro programma di Windows per mimetizzarlo. Le tecniche a disposizione sono due, e la scelta dipende da ciò che indica il modello. Quella predefinita è la Early Bird APC injection: il malware avvia un programma di Windows e lo ferma subito, prima che faccia qualsiasi cosa; scrive poi il proprio codice nella memoria del programma fermo e stabilisce che venga eseguito alla ripartenza. Quando lo sblocca, il codice del malware gira dentro quel programma. L'alternativa, che scatta solo se il modello indica il process hollowing, agisce su un programma già avviato e fermo, di cui sovrascrive con lo shellcode la parte iniziale prima di sbloccarlo.
Se vince la Persistenza, il malware si assicura di sopravvivere al riavvio con tre meccanismi distinti. Aggiunge la voce WindowsUpdate tra le chiavi di avvio automatico del registro dell'utente, crea un'attività pianificata con lo strumento schtasks e registra una sottoscrizione permanente agli eventi WMI, che ogni sessanta secondi fa scattare un'interrogazione sulle prestazioni del sistema e con essa l'esecuzione di uno script PowerShell salvato nella cartella temporanea. La quarta opzione, il movimento, non ha alcuna funzione associata nella versione distribuita e al momento non produce effetti.
Dove il modello s’inceppa
I dati rubati vengono cifrati con l’algoritmo AES-256-GCM, con una chiave che cambia ogni giorno (è legata alla data corrente), poi codificati in Base64 e spezzati in blocchi da 1.900 byte. Così confezionati vengono inviati, uno al secondo, al webhook Discord dell'operatore, dove compaiono sottoforma di blocchi di testo. Discord serve anche a tenere informato l'operatore in tempo reale: sul canale arrivano la decisione vincente, la motivazione fornita dai modelli, il processo target, il tipo di exploit, il metodo di evasione, la configurazione del payload, il modello che ha risposto e l'orario. Il ciclo si ripete a intervalli casuali tra cinque e quindici minuti.
La cifratura ha un punto debole, che non sfugge ai ricercatori di Talos. La chiave si ricava dalla sola data del giorno e lo sviluppatore, che conosce il procedimento, può quindi calcolarla e in teoria decifrare i dati rubati da qualsiasi operatore. Più che una vera chiave si potrebbe definire come un offuscamento, anche se ogni operatore dispone comunque di un proprio canale di esfiltrazione e di una propria build.
Sul piano difensivo, ClosedQuorum sostituisce un endpoint C2 dedicato con una catena di comportamenti correlati, nessuno dei quali è di per sé un indicatore sufficiente. Gli elementi da mettere insieme sono il traffico verso API di provider AI generato da un eseguibile Windows inatteso, richieste simili inviate a più provider nel giro di poco tempo, prompt strutturati che contengono il contesto dell'host e un linguaggio che richiama capacità di attacco (probabilmente visibili solo con l'ispezione TLS o con la telemetria del provider), tecniche note di process injection, accesso a LSASS o creazione di persistenza, comunicazioni verso un webhook Discord dallo stesso processo o host, e la ricorrenza a cadenza irregolare di tutto questo.
DeepSeek, Mistral, Gemini o OpenRouter, e la stessa Discord, possono essere contattati in modo legittimo da molte applicazioni, quindi un blocco dei domini sarebbe poco efficace. Tuttavia, poche applicazioni legittime contattano più provider e nel frattempo accedono a LSASS, iniettano codice in processi sospesi o creano persistenza WMI. La rarità di questa combinazione è il criterio distintivo ed emerge dal monitoraggio comportamentale.
La delega stessa all'AI introduce a sua volta delle debolezze. Rifiuti dei provider, limiti sulle richieste, output non conformi, spareggio prevedibile, schema di azioni ristretto e dipendenza da API commerciali sono punti di rottura e opportunità per chi difende. Alla luce di queste considerazioni, Talos invita a leggere ClosedQuorum come una dimostrazione più che come un malware sofisticato, tenendo anche conto del fatto che lo stesso schema potrebbe essere trasferito con facilità ad altri obiettivi.
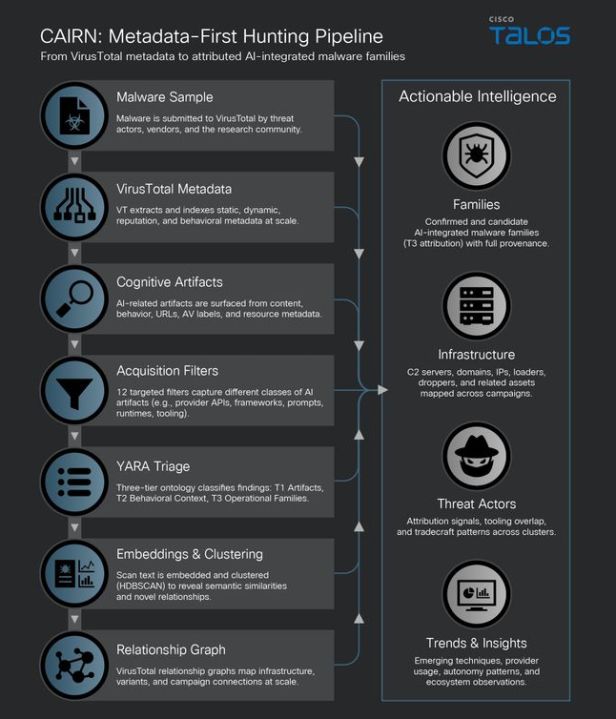 La pipeline di elaborazione CAIRN
CAIRN, una prima difesa contro l'abuso dell'AI
ClosedQuorum è fra i primi risultati di CAIRN (Cognitive Artifact Intelligence Research Network, il cui codice è disponibile su GitHub) una metodologia messa a punto da Talos per la rilevazione dei cognitive artifacts, ossia marcatori dell'integrazione del malware con l'AI, come template di prompt, endpoint dei provider, chiavi API, vocabili per aggirare i filtri dei modelli (jailbreak) e altre stringhe incorporate negli strumenti.
L’individuazione veloce e scalabile dei cognitive artifacts parte dai metadati in cui si estraggono, li mette in relazione e li classifica. CAIRN indica come AI-integrated il malware che sfrutta in modo funzionale i sistemi AI, li prende di mira o ne abusa, li integra direttamente nella catena d'attacco, li usa per la compromissione di credenziali e delle infrastrutture e per l'abuso dell'ecosistema. Lo strumento funziona a riga di comando e può essere usato sia da un analista sia da un agente AI. È attivo da luglio 2025 e nel primo anno ha già rilevato una parabola di autonomia crescente negli attacchi. Il recente rilascio di open source di CAIRN dovrebbe permettere di affinare filtri, regole e report grazie al contributo della community.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
La corsa all’AI di frontiera richiede una convergenza tra sovranità e resilienza
30-09-2026
Il malware che fa decidere a quattro AI come attaccare
29-09-2026
Dall’XDR all’MXDR: la cybersecurity non ha bisogno di più alert, ma delle capacità di interpretarli
29-09-2026
Perché l'87% delle aziende italiane paga il riscatto: dal recovery tradizionale alla resilienza by design
29-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
