Partito da una botnet di 70.000 dispositivi in Asia e Stati Uniti, l'attacco DDoS era rivolto contro un cliente europeo di Azure ed è stato mitigato con successo.


A fine agosto il servizio cloud Azure di Microsoft ha mitigato un attacco DDoS di 2,4 terabyte al secondo (Tbps). L'azienda di Redmond non ha rivelato chi fosse la vittima, si sa solo che si trattava di un cliente europeo di Azure.
Gli esperti di Microsoft che hanno condotto le indagini hanno concluso che l'attacco è stato lanciato da una botnet composta da circa 70.000 dispositivi, la maggior parte dei quali si trovava nella regione Asia-Pacifico (Malesia, Vietnam, Taiwan, Giappone e Cina), e solo una minima parte negli Stati Uniti. Gli esperti hanno riferito che l'attacco è stato di tipo UDP reflection ed è durato per più di 10 minuti, con raffiche di durata molto breve e tre picchi principali, rispettivamente a 2,4 Tbps, 0,55 Tbps e 1,7 Tbps.
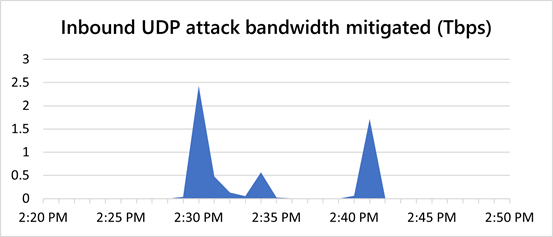
Nel blog ufficiale Microsoft spiega che l'attacco in questione è stato "superiore del 140%rispettoall'attacco da 1 Tbps registrato nel 2020,e superiore a qualsiasi evento di rete precedentemente rilevato su Azure". In linea assoluta, AWS in passato si è trovata a fronteggiare un attacco DDoS da 2,3 Tbps, mentre a Google era spettato gestire un attacco DDoS da 2,5 Tbps rivelato solo di recente, ma risalente al 2017.
Fortunatamente, il denominatore comune di questi eventi dal potenziale devastante è che i gestori sono riusciti a mitigarli con successo. Microsoft ha spiegato che il merito nel suo caso è stato della piattaforma di protezione DDoS di Azure, basata su pipeline distribuite di rilevamento e mitigazione DDoS, capaci di assorbire attacchi DDoS da decine di terabit.
In particolare, le risorse di mitigazione vengono allocate dinamicamente nelle posizioni più ottimali, che idealmente sono quelle più vicine alle fonti di attacco. Nel caso specifico il traffico di attacco ha avuto origine nella regione Asia-Pacifico e negli Stati Uniti e non ha raggiunto la regione del cliente (Europa) perché è stato mitigato nei paesi di origine.
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
19-11-2026
19-11-2026
19-11-2026
19-11-2026

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.

 Redazione SecurityOpenLab