 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Pochi CISO: le aziende si rivolgono agli MSP
 Redazione SecurityOpenLab
Attacchi sempre più spesso potenziati dall'AI, normative sempre più stringenti e carenza cronica di competenze specialistiche mettono sotto pressione una leadership cyber già scarsa. Gli MSP suppliscono alla mancanza di CISO.


Nel mondo c’è mediamente un CISO ogni 10.000 organizzazioni: una carenza fortissima di skill, che il 46% dei clienti supplisce affidandosi ai managed service provider. I dati emergono dal report MSP Perspectives 2026 di Sophos, basato su interviste condotte da Vanson Bourne su 800 MSP distribuiti fra Stati Uniti, Regno Unito, Germania, Francia, Singapore, Australia e Brasile.
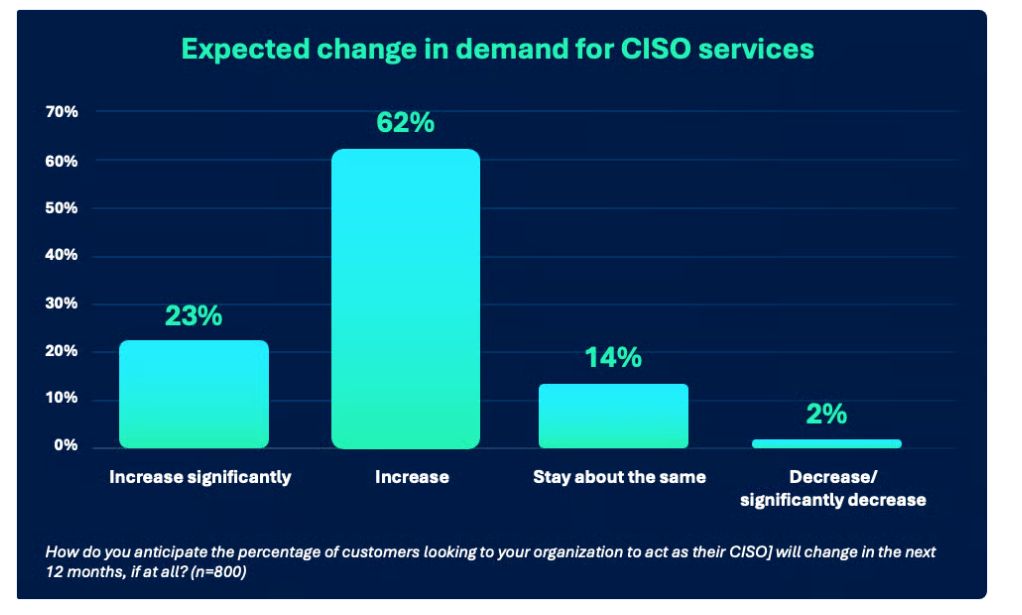
Quello che ne emerge è una vera e propria trasformazione di ruolo, causata dalla convergenza di attacchi sempre più spesso potenziati dall'AI, normative sempre più stringenti e carenza cronica di competenze specialistiche. A mancare, nella maggior parte dei casi, sono le figure interne che dovrebbero dare vita a un programma di cybersecurity coordinato per far fronte alla situazione. Invece, il ruolo sta passando di mano agli MSP, che ormai sono partner strategici di consulenza. Anzi, lo spostamento è già maturo dato l'88% degli MSP dichiara di agire come CISO per più del 20% della propria base clienti e 20 MSP su 100 supplisce al ruolo di CISO per il 70% dei clienti. La traiettoria è tutta in salita: l'84% degli MSP ha messo i preventivo un aumento della domanda di servizi CISO nei prossimi dodici mesi.
Sopra abbiamo accennato alla compliance normativa. Il motivo è che riveste un ruolo di primo piano: il 99% degli MSP fornisce oggi qualche livello di servizio di compliance, e l'81% degli MSP sottolinea che la compliance incide su almeno un quarto degli acquisti dei clienti (il 51% arriva a superare la metà).
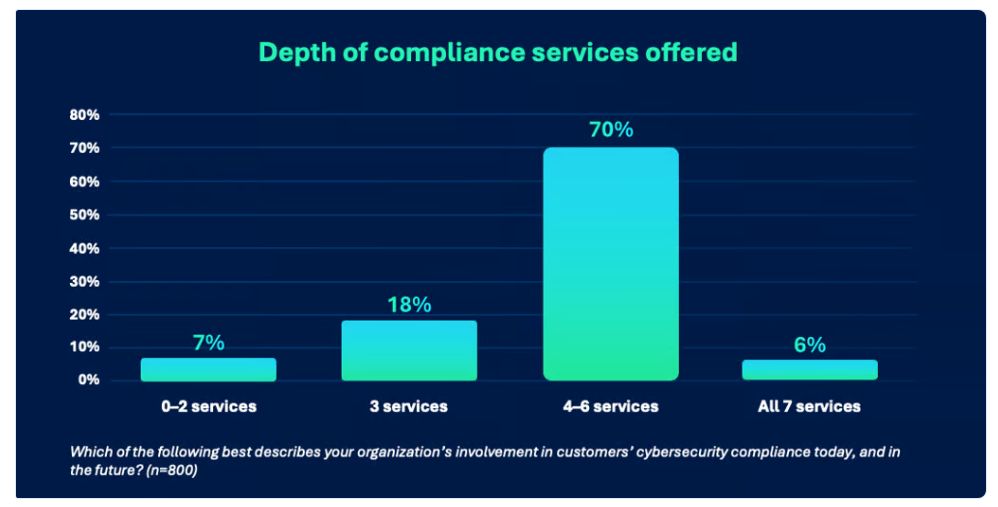
Nonostante i facilitatori citati, la maturità dell'offerta MSP non tiene ancora il passo con la sua diffusione. È vero che il 99% degli MSP eroga almeno un servizio di compliance, ma solo il 6% copre l'intero ciclo delle sette attività misurate dal report, fra cui raccolta delle informazioni di compliance, gestione dell'intero programma, progettazione di soluzioni, valutazioni documentali, presentazione di risposte e risultati alle terze parti. Il 70% degli MSP si colloca nella fascia intermedia, con quattro o sei attività su sette coperte. Anche fra chi gestisce l'intero programma di compliance per i propri clienti, solo il 10% offre in parallelo tutti gli altri servizi di supporto, come a dire che molti MSP si stanno assumendo la responsabilità a livello di programma prima ancora di aver costruito uno stack di servizi realmente completo. A dispetto di quanto si possa pensare, la dimensione dell'MSP conta relativamente poco: le realtà più piccole (fino a cinque dipendenti) sono addirittura più propense a coprire quattro o sei attività su sette rispetto ai player più grandi.
La fiducia degli MSP nelle proprie capacità di assistere i clienti nella compliance continua è alta (il 95% si sente "molto" o "completamente" sicuro di gestire la compliance continua), ma l’effettiva capacità di trovare e sistemare davvero le lacune di compliance non è così diffusa. Le percentuali variano da paese a paese, con il Regno Unito all'89% e Singapore al 72%. Qui emerge il vero collo di bottiglia operativo: l'89% degli MSP utilizza già uno o più strumenti per gestire in modo centralizzato le attività di compliance e le funzioni di tipo CISO, ma l'adozione della tecnologia non ha portato a un consolidamento degli strumenti stessi. Lo conferma il fatto che il 53% degli MSP lavora con piattaforme multiple, contro il 36% che si affida a una soluzione unica, con la conseguenza che produrre un report consolidato per il cliente non è scontato. L'86% degli MSP utilizza processi totalmente o parzialmente automatizzati per generare i report sulla postura di sicurezza, ma solo il 31% riesce a farlo con un processo pienamente automatizzato; il 55% deve ancora ricorrere a un intervento manuale per combinare i dati provenienti da strumenti diversi, aggiungere contesto e finalizzare il documento. Molti degli strumenti in uso, spiega il report, semplicemente non colloquiano fra loro e non alimentano una piattaforma di reporting centrale.
Questa frammentazione ha anche un costo. Gli MSP stimano che una piattaforma unica e pienamente unificata potrebbe far risparmiare, in media, il 53% del tempo attualmente dedicato alla gestione e al reporting della postura di sicurezza e della compliance dei clienti. L'81% prevede un risparmio superiore al 30%, il 22% addirittura oltre il 70%. Il dato più interessante riguarda chi già gestisce l'intero programma di compliance per i propri clienti: l'84% ha messo in preventivo risparmi superiori al 30%, contro il 64% di chi non offre né prevede di offrire quel servizio. Sono proprio gli operatori più avanzati, quelli che hanno già assunto un ruolo di responsabilità end-to-end verso i clienti, a beneficiare del margine di guadagno più ampio dal consolidamento tecnologico.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
L'AI agentica diventa una nuova esca per malware e furti di credenziali
17-09-2026
Pochi CISO: le aziende si rivolgono agli MSP
17-09-2026
Cybersecurity sotto attacco: le minacce che stanno cambiando il digitale
17-09-2026
World Patient Safety Day: l'identità digitale come pilastro della sicurezza dell'assistenza e della cura
17-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
