 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
L'AI agentica diventa una nuova esca per malware e furti di credenziali
 Redazione SecurityOpenLab
Falsi agenti di trading, phishing via QR code e il nuovo loader Phantom Gate rappresentano le tecniche più evolute di attacco che HP Wolf ha rilevato nel secondo trimestre 2026.


Il 40% delle minacce intercettate da HP Wolf Security nel secondo trimestre 2026 è stato recapitato sotto forma di eseguibile; il 10% delle email malevole ha superato almeno un gateway di sicurezza aziendale. Sono i due dati più significativi del nuovo Threat Insights Report presentato oggi da HP Wolf, basato sulla telemetria degli endpoint protetti con le soluzioni HP Sure Click.
Patrick Schläpfer, Principal Threat Researcher di HP Security Lab, ha sottolineato che nel periodo in oggetto gli attaccanti stanno sfruttando in misura sempre maggiore gli strumenti di AI agentica per costruire esche sempre più credibili. Un fenomeno che secondo i ricercatori si somma all’arsenale di armi già consolidate e che consente di assemblare rapidamente nuove campagne.
Una delle maggiori novità introdotte da HP Wolf è lo spostamento del phishing dal PC al telefono, con il quishing. Lo abbiamo già visto in altri report ed è una tecnica efficace perché permette di bypassare agevolmente le soluzioni di security sui computer aziendali e perché i gateway email tradizionali sono in grado di verificare i codici QR, che sono sostanzialmente immagini con dati codificati incorporati. Inoltre, il cambio di dispositivo fa sì che un dominio già bloccato su un browser desktop possa caricarsi senza ostacoli su un cellulare.
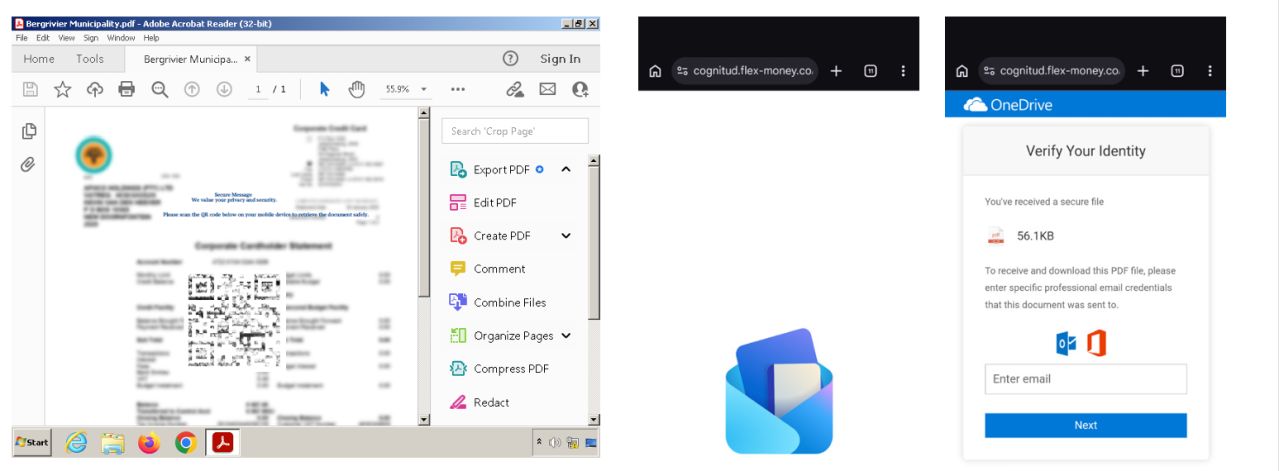 Quishing: dopo una serie di redirect, la vittima viene indirizzata a un modulo per la raccolta di credenziali del tutto simile alla pagina di login di OneDrive
Anche HP Wolf ha intercettato campagne partite da email con un allegato PDF che mostrava un documento sfocata sullo sfondo e, in primo piano, un QR code. Il messaggio testuale invitava a inquadrare il PR con lo smartphone per poter leggere il documento. Da qui in poi l’attacco ritorna nell’ambito delle tecniche ben note: chi abbocca approda a una pagina che si finge uno scanner di sicurezza email e dichiara di verificare l'attendibilità del link. Segue una sfida Cloudflare Turnstile (l'alternativa al CAPTCHA, che serve per capire se a cliccare è un utente reale o un sistema di analisi), quindi la vittima raggiunge il sito di phishing vero e proprio, che promette l’accesso al suddetto documento previo inserimento delle credenziali Microsoft. Queste ultime ovviamente vengono consegnate direttamente agli attaccanti.
Phantom Stealer e Phantom Gate
Un secondo fronte su cui gli esperti richiamano l’attenzione è quello della specializzazione del cybercrime. Uno strumento che stana andando per la maggiore è Phantom Stealer, un infostealer venduto online e presentato candidamente come strumento di penetration testing, con tanto di disclosure sul non utilizzo per scopi malevoli. Il venditore propone due componenti separati: lo stealer vero e proprio e un crypter per proteggere il payload da analisi e reverse engineering, con tanto di benchmark prestazionali, aggiornamenti continui e supporto 24 ore su 24 (uno schema ormai comune nel malware-as-a-service).
Nelle campagne osservate Phantom Stealer è stato distribuito tramite email con allegato un archivio che include un file Visual Basic Script da cui parte la catena d'infezione: costruisce ed esegue un comando PowerShell che scarica un'immagine da un URL specifico ed estrae il payload nascosto al suo interno tramite steganografia.
 Immagine con un payload nascosto tramite steganografia
L'elemento distintivo è l'integrazione, all'interno dello script PowerShell, di un loader dinamico battezzato Phantom Gate, che secondo i ricercatori è realizzato dallo stesso autore di Phantom Stealer. Phantom Gate istanzia un loader estratto dall'immagine, richiama una funzione specifica, scarica il payload tramite WebClient, lo decodifica e lo esegue tramite process injection all'interno di un processo legittimo. Il loader lo avvia, alloca memoria nel nuovo processo, vi scrive il malware e rimappa il thread esistente sul codice iniettato. A seconda della configurazione, il malware stabilisce anche la persistenza, così da sopravvivere a un riavvio. Il payload finale eseguito è Phantom Stealer stesso.
Uno schema simile, ma con altri payload è quello che ha caratterizzato altre campagne che si sono servite di fatture e documenti finanziari come esca. In una prima ondata gli attaccanti hanno inviato email con allegati HTML che imitavano conferme di pagamento bancario. In parallelo, altri utenti sono stati reindirizzati tramite motori di ricerca verso domini di recente registrazione con nomi che richiamano fatture o software di contabilità.
In entrambi i casi l'archivio scaricato contiene uno script offuscato che decodifica ed esegue un comando PowerShell, il quale a sua volta scarica un'immagine da un URL predefinito e la analizza alla ricerca di stringhe marcatore nascoste. Una volta individuate, il loader ne estrae una sottostringa e la decodifica in un eseguibile che viene caricato all'interno di PowerShell e richiama una funzione predefinita con diversi argomenti che definiscono l'URL del payload finale, l'eventuale persistenza e il processo di destinazione dell'injection.
I ricercatori HP hanno identificato circa 400 immagini distinte collegate a queste campagne nell'arco di tre mesi. Tutti i payload finali appartengono alla categoria degli infostealer o dei Remote Access Trojan e includono XWorm, PureLogs Stealer e Formbook, con XWorm che offre in aggiunta funzionalità estese di controllo remoto.
Siti sospetti e finanza
Il team di Threat Research di HP Wolf ha analizzato anche progetti software scaricati da siti di recente registrazione, con reputazione scarsa e vita breve, che non erano dichiaratamente malevoli ma destavano legittimi sospetti. Un caso emblematico è quello degli utenti alla ricerca di editor PDF o strumenti di archiviazione, che sono stati reindirizzati verso siti controllati dagli attaccanti, dal design curato e quasi identico a quello di prodotti legittimi. Sono stati realizzati rapidamente e su larga scala grazie ad agenti di coding basati su AI e a chi si collegava scaricavano sul sistema installer firmati con certificati di code signing, che consentivano di aggirare le protezioni native di Windows.
Le due varianti UltraZip e AllFiles si camuffavano rispettivamente da strumento ZIP e da utility PDF. Entrambe scaricavano una configurazione remota e dirottavano il motore di ricerca predefinito del browser: UltraZip tramite keystroke injection su Firefox, AllFiles sovrascrivendo le impostazioni protette di Chrome con firme contraffatte fornite dal server. Il dirottamento avveniva senza preavviso o era nascosto da una casella. Lo scopo era monetizzare le query di ricerca delle vittime tramite un provider controllato dagli attaccanti.
Chiude il quadro una campagna che sfrutta l'interesse per l'AI agentica applicata al trading. Il sito tradingclaw[.]pro promuove un finto bot crypto con un nome che richiama un noto assistente AI, attivo 24 ore su 24, e distribuisce tramite ZIP un eseguibile che in realtà è un file binario Microsoft legittimo usato solo per aggirare SmartScreen. La DLL che lo accompagna carica il payload reale ed esegue il codice malevolo tramite process hollowing in un processo legittimo appena avviato. Il payload è Needle Stealer, un infostealer scritto in linguaggio Go che scansiona il browser alla ricerca di estensioni di sette wallet crypto noti e le sostituisce con versioni infette identiche nell'aspetto alle originali, così da intercettare ID e password digitati dalla vittima e svuotare i fondi.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
L'AI agentica diventa una nuova esca per malware e furti di credenziali
17-09-2026
Pochi CISO: le aziende si rivolgono agli MSP
17-09-2026
Cybersecurity sotto attacco: le minacce che stanno cambiando il digitale
17-09-2026
World Patient Safety Day: l'identità digitale come pilastro della sicurezza dell'assistenza e della cura
17-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
