 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Cybersecurity sotto attacco: le minacce che stanno cambiando il digitale
 Redazione SecurityOpenLab
Le minacce informatiche sono potenziali attacchi volti a ottenere accessi non autorizzati a reti e sistemi, sottrarre o distruggere dati oppure compromettere le attività aziendali e le infrastrutture critiche


Nel 2025 gli attacchi informatici hanno continuato a evolversi rapidamente. Lo sfruttamento delle vulnerabilità ha superato gli attacchi basati sulle credenziali come principale vettore iniziale di accesso, risultando coinvolto nel 31% delle violazioni (Verizon, 2026 Data Breach Investigations Report), mentre il ruolo di terze parti e supply chain è emerso nel 48% dei casi. Il fattore umano resta centrale: phishing, social engineering ed errori sono presenti nel 62% delle violazioni. Parallelamente, cresce anche l’impiego dell’AI generativa, utilizzata per rendere più efficaci campagne di phishing e attacchi basati su deepfake (IBM, Cost of a Data Breach Report 2025). A questo si aggiungono l’aumento delle vulnerabilità zero-day sfruttate attivamente e l’impatto economico del ransomware, le cui perdite dirette segnalate all’FBI hanno raggiunto 32,3 milioni di dollari nel 2025, senza considerare i costi indiretti legati a interruzioni e attività di ripristino.
Qualsiasi organizzazione, indipendentemente dalle dimensioni, può essere colpita da queste minacce. Sebbene il guadagno economico rimanga una delle principali motivazioni degli attaccanti, le conseguenze di un incidente possono estendersi alla continuità operativa, ai ricavi e alla fiducia dei clienti. Comprendere come evolvono le minacce e quali tecniche vengono utilizzate per infiltrarsi nelle reti aziendali è quindi essenziale per costruire una strategia di cybersecurity più efficace e rafforzare le difese dell’organizzazione.
Le principali tipologie di attacco informatico
Le minacce informatiche possono assumere forme molto diverse ed è quindi fondamentale conoscerne le caratteristiche per poterle prevenire e contrastare. L’Acronis Global Cyber Threat Catalog raccoglie e approfondisce numerose tipologie di minacce, tra cui alcune particolarmente rilevanti per le organizzazioni.
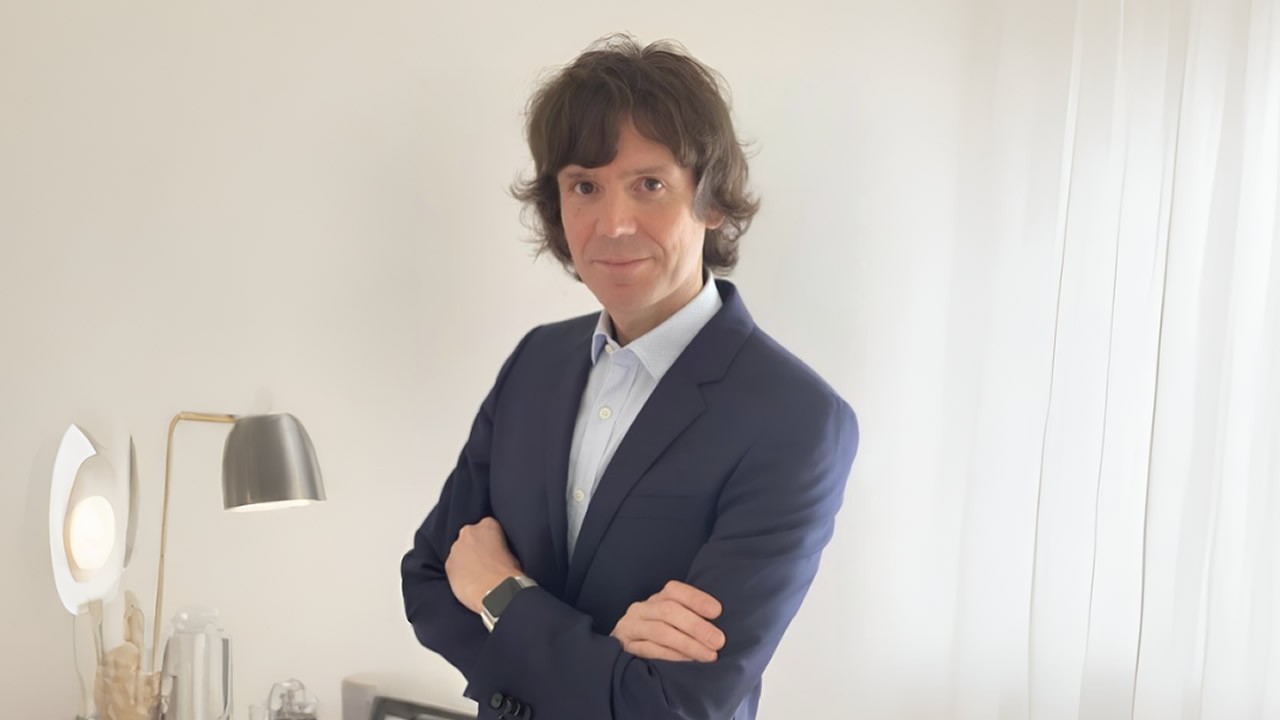 Umberto Zanatta, Senior Solutions Engineer di Acronis
Tra queste rientra il malware, software malevolo progettato per compromettere dispositivi e reti, danneggiare dati o prendere il controllo dei sistemi. Una delle sue varianti più pericolose è il ransomware, che blocca l’accesso a dati e infrastrutture fino al pagamento di un riscatto e, sempre più spesso, combina la cifratura con il furto preventivo delle informazioni. Un altro vettore molto comune è il phishing, che utilizza email, messaggi, telefonate o siti fraudolenti per convincere le vittime a condividere credenziali e dati sensibili, scaricare malware o compiere azioni rischiose. A queste tecniche si affianca il social engineering, basato sulla manipolazione psicologica degli utenti attraverso leve come urgenza, paura o fiducia.
Tra gli attacchi più sofisticati figurano invece le Advanced Persistent Threats (APT), operazioni mirate e di lunga durata in cui gli aggressori cercano di mantenere un accesso nascosto ai sistemi per attività di spionaggio, furto di informazioni o sabotaggio. Altre minacce puntano direttamente alla disponibilità delle infrastrutture, come gli attacchi DoS e DDoS, che sovraccaricano sistemi e reti rendendoli inaccessibili agli utenti legittimi.
Completano il quadro gli attacchi ai sistemi DNS, utilizzati per deviare il traffico o sfruttare configurazioni e credenziali compromesse, e il furto di proprietà intellettuale, che può riguardare brevetti, segreti industriali, opere creative e informazioni riservate. Nel complesso, la varietà di queste minacce rende fondamentale un approccio alla cybersecurity capace di proteggere non solo dati e sistemi, ma anche continuità operativa, reputazione e patrimonio informativo aziendale.
Come gli attaccanti riescono ad accedere alle reti aziendali
Gli attaccanti possono sfruttare numerosi punti deboli per penetrare nelle reti aziendali. Tra le tecniche più comuni rientrano gli attacchi man-in-the-middle, che intercettano le comunicazioni tra due soggetti per sottrarre o manipolare informazioni sensibili, e le SQL injection, che sfruttano vulnerabilità nelle applicazioni per accedere, modificare o cancellare dati contenuti nei database.
Un ruolo importante è giocato anche dalle vulnerabilità di terze parti e della supply chain. Fornitori, partner e service provider che hanno accesso a sistemi o dati aziendali possono infatti diventare un punto di ingresso indiretto per gli aggressori. Il fenomeno è in crescita: secondo il Verizon Data Breach Investigations Report, il coinvolgimento di terze parti è stato rilevato nel 48% delle violazioni analizzate.
Anche il fattore umano continua a rappresentare un rischio. Errori involontari, come inviare informazioni al destinatario sbagliato, aprire allegati di phishing o cliccare su link malevoli, possono esporre l'organizzazione a una violazione. A questo si aggiungono i rischi legati a software non aggiornato e vulnerabilità zero-day, per le quali non esiste ancora una patch disponibile. Nel 2025 Google ha rilevato 90 vulnerabilità zero-day sfruttate attivamente, quasi la metà delle quali riguardava tecnologie enterprise.
Un ulteriore elemento di complessità è rappresentato dall’AI generativa, che consente ai criminali informatici di creare campagne di phishing più convincenti, deepfake, codice malevolo e attacchi automatizzati più sofisticati. Nel 2025 l’AI è risultata coinvolta nel 16% delle violazioni analizzate da IBM, soprattutto in attività di phishing e impersonificazione tramite deepfake.
Infine, stanno emergendo minacce più difficili da individuare, come la manipolazione dei dati, in cui gli attaccanti alterano in modo mirato le informazioni senza necessariamente bloccare o distruggere i sistemi. Questo tipo di attacco può compromettere l’integrità dei dati e produrre conseguenze operative o finanziarie senza essere rilevato immediatamente.
Rischi informatici: come possono proteggersi le imprese
Per ridurre l’impatto delle minacce informatiche, le aziende devono adottare un approccio strutturato che combini prevenzione, protezione e capacità di risposta. Tra le misure fondamentali rientrano la cifratura dei dati, backup regolari e sicuri, l’aggiornamento costante di sistemi e software e una corretta gestione del rischio legato a fornitori e terze parti. È altrettanto importante investire nella formazione dei dipendenti, soprattutto contro phishing e social engineering, utilizzare password lunghe e uniche abbinate all’autenticazione multifattore e ridurre il più possibile la superficie di attacco, sia digitale sia fisica.
A questi approcci devono affiancarsi strumenti di sicurezza affidabili, come firewall e sistemi di monitoraggio, oltre a una policy di cybersecurity chiara che definisca procedure di disaster recovery, controllo degli accessi, test di sicurezza e risposta agli incidenti. L’obiettivo è limitare il rischio di compromissione e, soprattutto, garantire continuità operativa e tempi di ripristino più rapidi in caso di attacco.
Come utilizzare il NIST Risk Management Framework
Il NIST Risk Management Framework (RMF) offre alle organizzazioni un modello strutturato e flessibile per gestire i rischi legati alla sicurezza delle informazioni e alla privacy. Il framework accompagna l’intero processo, dalla preparazione e classificazione dei sistemi fino alla selezione e implementazione dei controlli di sicurezza, alla loro valutazione e autorizzazione. L’ultima fase prevede un monitoraggio continuo, necessario per verificare l’efficacia delle misure adottate e individuare tempestivamente nuovi rischi.
Le soluzioni da adottare per la protezione informatica
Lo scenario attuale richiede di affidarsi a una protezione informatica integrata in un’unica soluzione, riunendo rilevamento delle minacce, protezione dei dati, backup e ripristino all’interno di una dashboard centralizzata. Questo consente di semplificare la strategia di cybersecurity, evitando di dover gestire più strumenti separati.
Servono indubbiamo soluzioni multipiattaforma capaci di proteggere dispositivi Windows, macOS, Linux, iOS e Android, come soluzione Acronis Cyber Protect, che consente di supportare anche ambienti di lavoro ibridi, mobili e da remoto. Le sue funzionalità di backup riducono inoltre la necessità di mantenere infrastrutture dedicate on-premise, mentre il disaster recovery in cloud aiuta a limitare i tempi di inattività e a garantire la continuità operativa in caso di attacco.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Cybersecurity sotto attacco: le minacce che stanno cambiando il digitale
17-09-2026
World Patient Safety Day: l'identità digitale come pilastro della sicurezza dell'assistenza e della cura
17-09-2026
Post-Quantum Cryptography: perché la sicurezza digitale del futuro si prepara oggi
17-09-2026
Cybertech Europe 2026 torna a Roma, biglietti scontati per i nostri lettori
16-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
