 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
SentinelOne Singularity ASOC porta gli agenti AI nel SOC
 Redazione SecurityOpenLab
SentinelOne lancia Singularity ASOC, la suite che unisce raccolta dati, indagini con agenti AI e risposta automatizzata, sotto il controllo degli analisti.


SentinelOne ha presentato ASOC (Autonomous Security Operations Center), una suite integrata che riunisce acquisizione dei dati in real time, indagini condotte da agenti AI e risposta automatizzata. Alla base c'è Purple Security Superintelligence, il sistema di modelli AI con cui, dati del vendor alla mano, sono state completate oltre 400.000 indagini su alert critici, con un risparmio stimato per i clienti pari a circa 332.000 ore di lavoro degli analisti.
Nella lettura di SentinelOne, i team SecOps hanno raggiunto il limite di quanto si può gestire a velocità umana. Il volume degli alert supera i piani di staffing, le indagini si accumulano e la copertura cala di notte, nei fine settimana e nei periodi di picco, cioè proprio quando agiscono gli attaccanti, che con l'AI agentica individuano nuove vulnerabilità e accorciano i tempi delle operazioni. Molti team di difesa lavorano invece con strumenti isolati, architetture SIEM e SOAR legacy e passaggi di consegne manuali che impediscono all'AI di accedere a dati interconnessi.
Purple è la ricetta che SentinelOne propone per superare le prestazioni dei team umani in compiti mirati come la rilevazione, indagine e blocco gli attacchi, e indirizza ogni attività al modello più adatto alla fase del processo decisionale. Sugli endpoint e sui workload operano modelli di AI comportamentale e statica che analizzano le attività alla fonte e intervengono localmente, nel rispetto delle policy, senza passare ogni volta dal cloud; i modelli specializzati nella sicurezza e i modelli AI più avanzati aggiungono contesto e ragionamento a livello aziendale. Fra gli obiettivi dichiarati ci sono decisioni in millisecondi dove l'applicazione locale delle policy lo consente, l'analisi di ogni alert anche fuori orario e conclusioni supportate da evidenze che gli analisti possono verificare e contestare. Sono le persone a stabilire missione, livello di rischio accettabile e poteri operativi concessi a Purple, che secondo SentinelOne non può ampliare in autonomia la propria autorità.
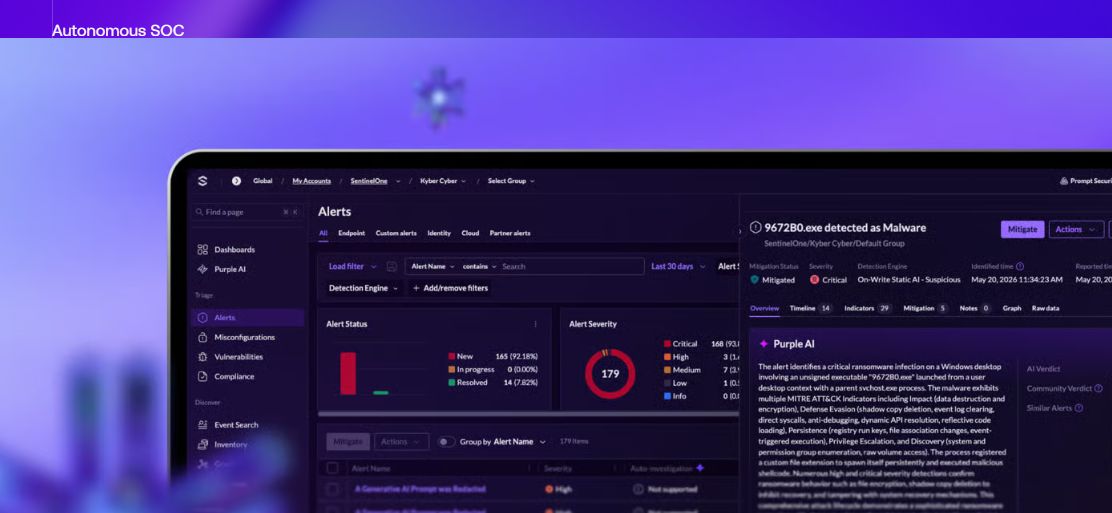
La suite poggia sulla Singularity Platform e affida a Purple triage la correlazione degli eventi e le prime azioni di risposta, lasciando agli analisti le decisioni rilevanti. Comprende Agentic Investigation, che analizza gli alert dall'inizio alla fine con dati nativi e di terze parti fino a una valutazione conclusiva; Hyperautomation, che automatizza azioni di risposta e workflow fino alla correzione; AI Data Pipelines, che convoglia nel SOC i dati di sicurezza dell'intero ambiente; AI SIEM, che applica l'AI ai dati per individuare le minacce e integra la gestione di incidenti e casi; un modulo di threat intelligence e gestione centralizzata degli IOC. Chi vuole affiancare competenze umane può aggiungere i servizi di MDR, threat hunting e incident response degli esperti di Wayfinder, attivi 24 ore su 24.
La telemetria nativa di AI, endpoint, cloud e identità confluisce nel Singularity Data Lake, mentre AI Data Pipelines mette a disposizione oltre 50 connettori pronti all'uso verso fonti di terze parti (cloud, identità, posta elettronica, reti, SaaS, piattaforme dati, gestione delle vulnerabilità), compresi gli strumenti di altri vendor di sicurezza. Altre fonti, anche on-premise, si integrano già via syslog e Kafka, mentre è in via di sviluppo il supporto a OpenTelemetry e alla raccolta tramite API generiche. I dati possono anche essere filtrati e instradati verso SIEM e archivi di terze parti, lasciando alle organizzazioni il controllo su dove risiedono.
Il consumo delle funzionalità AI passa dai Singularity Credits, il sistema di crediti unificato della piattaforma, su cui gli amministratori possono fissare limiti per mantenere indagini, azioni automatizzate e future funzionalità agentiche entro i confini decisi dall'organizzazione.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Qualys TruRisk Eliminate 2.0 punta alla remediation autonoma
26-10-2026
Spie informatiche iraniane nascoste su server statunitensi
26-10-2026
Attacchi globali potenziati dall’AI e vulnerabilità critiche in PHP: le priorità per i responsabili della sicurezza
26-10-2026
Vulnerabilità PHP: quando è l’AI a identificare falle nel software
26-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
