Data leak per Intel: online 20 GB di documenti tecnici
 Redazione SecurityOpenLab
È iniziata la pubblicazione di numerosi documenti riservati Intel, ottenuti in un data leak del suo Design Center


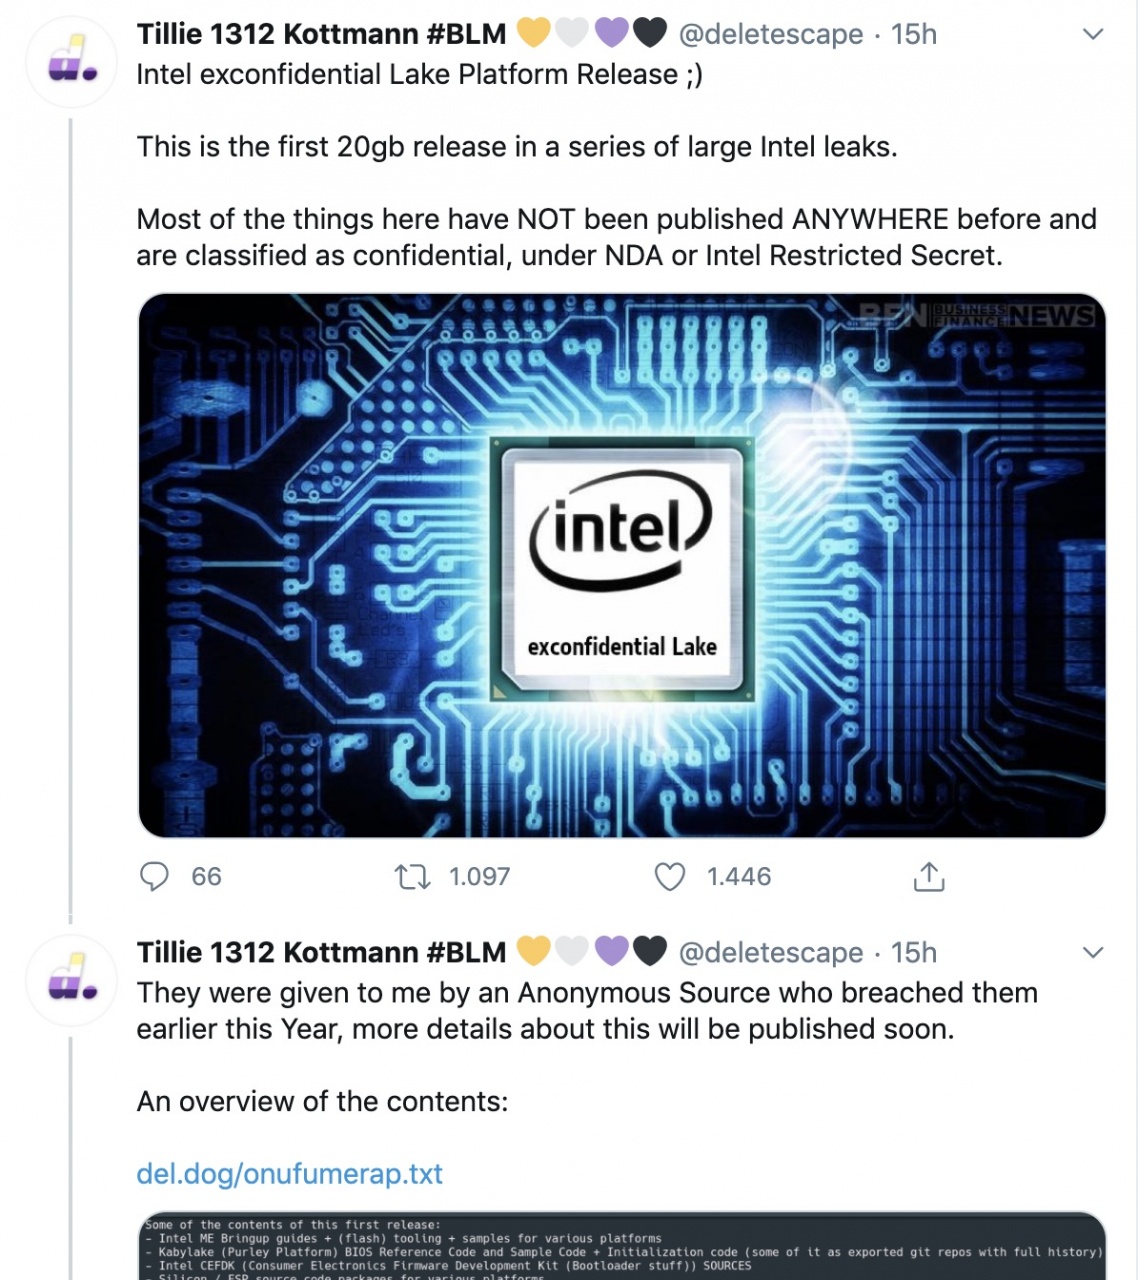
È stato messo in circolazione, sulla piattaforma di file sharing Mega, un file da 20 GB che contiene numerosi documenti tecnici riservati di Intel. È stato pubblicato dallo sviluppatore Tillie Kottmann, che già in passato aveva reso pubblici i dati provenienti da altri data leak. La fonte originale dei documenti Intel non è Kottmann, ma un anonimo che li avrebbe ottenuti attraverso un data breach di quest'anno.
A quanto spiega Kottmann, il file pubblicato è solo il primo di una serie che comprenderà altri documenti riservati Intel. Al momento la documentazione pubblicata riguarda la progettazione e lo sviluppo di diverse famiglie di processori. Nel data leak ci sono progetti, codice sorgente, tool, risultati di simulazioni, roadmap di sviluppo, documenti di marketing. Tutto materiale confidenziale.
La fonte della documentazione, ossia l'hacker ostile che ha violato il sistema che la conteneva, ha spiegato a Kottmann come è avvenuto il data leak. Non sono stati violati i sistemi di Intel: la documentazione è stata sottratta da un server della Content Delivery Network di Akamai. Server che, a quanto è stato raccontato, non era stato messo adeguatamente in sicurezza. Una volta entrati nel server, poi, una non adeguata configurazione dei controlli di accesso ai file permetteva di consultare - e scaricare - qualsiasi documento.
 Secondo Intel, che sta investigando sull'accaduto, i documenti coinvolti nel data leak provengono dal suo Resource and Design Center. Un repository di informazioni tecniche che viene consultato da clienti e partner. Ad esempio da chi crea sistemi basati sui chip Intel. O le aziende che devono fisicamente realizzarli. L'accesso al Resource and Design Center avviene ovviamente previa registrazione.
È anche possibile che il data leak non sia stato causato da una violazione dei sistemi. Ma semplicemente da qualcuno che ha accesso al Resource and Design Center - o ha sottratto o scoperto le credenziali giuste per accedervi - e ha scaricato parte del materiale disponibile per poi pubblicarlo online.
In ogni caso il data leak non dovrebbe comprendere informazioni sensibili personali. Un po' per la natura della documentazione sottratta. Un po' perché abitualmente Kottmann, prima di pubblicare i documenti che riceve dalle sue fonti anonime, cerca di eliminarle.
A quanto spiega Kottmann, il file pubblicato è solo il primo di una serie che comprenderà altri documenti riservati Intel. Al momento la documentazione pubblicata riguarda la progettazione e lo sviluppo di diverse famiglie di processori. Nel data leak ci sono progetti, codice sorgente, tool, risultati di simulazioni, roadmap di sviluppo, documenti di marketing. Tutto materiale confidenziale.
La fonte della documentazione, ossia l'hacker ostile che ha violato il sistema che la conteneva, ha spiegato a Kottmann come è avvenuto il data leak. Non sono stati violati i sistemi di Intel: la documentazione è stata sottratta da un server della Content Delivery Network di Akamai. Server che, a quanto è stato raccontato, non era stato messo adeguatamente in sicurezza. Una volta entrati nel server, poi, una non adeguata configurazione dei controlli di accesso ai file permetteva di consultare - e scaricare - qualsiasi documento.
Secondo Intel, che sta investigando sull'accaduto, i documenti coinvolti nel data leak provengono dal suo Resource and Design Center. Un repository di informazioni tecniche che viene consultato da clienti e partner. Ad esempio da chi crea sistemi basati sui chip Intel. O le aziende che devono fisicamente realizzarli. L'accesso al Resource and Design Center avviene ovviamente previa registrazione. È anche possibile che il data leak non sia stato causato da una violazione dei sistemi. Ma semplicemente da qualcuno che ha accesso al Resource and Design Center - o ha sottratto o scoperto le credenziali giuste per accedervi - e ha scaricato parte del materiale disponibile per poi pubblicarlo online.
In ogni caso il data leak non dovrebbe comprendere informazioni sensibili personali. Un po' per la natura della documentazione sottratta. Un po' perché abitualmente Kottmann, prima di pubblicare i documenti che riceve dalle sue fonti anonime, cerca di eliminarle.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Nov 23
Cisco Connect
Nov 24
WPC 2026
Ultime notizie Tutto
Ma quale colpa?
15-11-2026
Mettere in sicurezza gli agenti AI: una sfida che l'industria può affrontare
13-11-2026
Manifattura, l'AI aziendale raddoppia e i criminali la imitano
13-11-2026
Deepfake, in Italia solo il 36% dei dipendenti verifica sempre
13-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
