 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Il caso Revolut e la lezione sulle verifiche mancate
 Redazione SecurityOpenLab
Revolut ha consegnato dati di centinaia di clienti a un attaccante che usava una casella governativa italiana violata da mesi. Sullo sfondo un buco legislativo che permane anche con le nuove norme.


Revolut non è stata bucata. Nessun sistema informatico dell'azienda è stato violato, i fondi dei clienti non sono stati toccati, ma da settimane il caso è al centro della cronaca internazionale di cybersecurity, con nuovi dossier che continuano a comparire su Telegram e una richiesta di riscatto di circa 673 milioni di euro per fermarne la pubblicazione. Perché, se Revolut non è stata hackerata? Perché l’hacking ha colpito altrove, a monte della catena che porta un'autorità a chiedere dati a un'azienda. E da lì si è aperto un problema di processo, di governance e di un vuoto normativo che nessuno, a oggi, ha colmato. Ricostruiamo la sequenza degli eventi dal punto zero per capire con che cosa abbiamo a che fare.
La timeline
Il 12 settembre 2026 Revolut ha confermato di aver divulgato informazioni sensibili di un gruppo limitato di clienti a un soggetto non autorizzato. I dati sono stati inviati in adempimento a una serie di richieste provenienti da un indirizzo email attivo su un dominio governativo autentico, che solo successivamente si scoprirà essere alla mercé di un attaccante. Tra i dati in questione figurano nomi, date di nascita, indirizzi postali ed email, numeri di telefono, copie di documenti d'identità e possibili selfie di verifica, oltre a estratti conto e cronologie complete delle transazioni, incluse quelle in Bitcoin.
Un portavoce di Revolut ha dichiarato all’agenzia di stampa Reuters che, non appena rilevata l'anomalia, l'azienda ha bloccato immediatamente l'indirizzo, ha allertato l'agenzia governativa coinvolta, le Forze dell'Ordine, le autorità per la protezione dei dati e i regolatori finanziari. Intanto il danno era fatto.
Il 13 settembre la narrazione ha cambiato registro. Chi ha ottenuto illegalmente i dati ha iniziato a pubblicarli. Su un canale Telegram, i dossier dei clienti di Revolut hanno iniziato a comparire uno al giorno, accompagnati dalla minaccia di proseguire con le pubblicazioni finché la stessa Revolut non avesse pagato. Tra le prime vittime nominate figurano il tennista Alexander Shevchenko e Felix Römer, CEO del casinò online Gamdom.
Il giorno successivo la vicenda si è ampliata ulteriormente. Un soggetto che si è firmato IAmNotAVillain ha rivendicato la responsabilità dell'attacco e ha sostenuto di aver compromesso più dipartimenti delle Forze dell'Ordine italiane, mantenendo l'accesso per sei mesi prima di essere scoperto. L’attaccante in questione ha rivendicato altresì la sottrazione di 147 gigabyte di dati dai sistemi italiani, comprensivi di documenti interni, calendari e materiale personale dei dipendenti. È a questo punto che è comparsa la richiesta di riscatto da 10.000 bitcoin (circa 673 milioni di euro al cambio) per la cancellazione di tutto il materiale.
Nel frattempo, è emerso un dettaglio che ha complicato la timeline. Le testate giornalistiche BankInfoSecurity e GovInfoSecurity hanno riferito che Felix Römer ha ricevuto tentativi di estorsione basati su quegli stessi dati diffusi da Revolut, ma due mesi prima della notifica ufficiale da parte di Revolut. Non solo: ha uno screenshot di una conversazione Discord datato 26 luglio che dimostra la sua versione. Le due fonti segnalano inoltre la comparsa di un secondo canale Telegram, Revolut Smilik, che rivendica anch'esso la paternità dell'attacco.
Secondo il Financial Times i clienti coinvolti sarebbero circa 680, un numero che Revolut non ha mai confermato ufficialmente, ma che è diventato il riferimento più citato nella copertura del caso.
Le responsabilità
Unendo i puntini, il quadro è chiaro: non c'è mai stata una falla tecnica, c'è stato un processo organizzativo che ha miseramente fallito e più fattori umani che hanno aperto un varco nella sicurezza. Tutto è partito molto prima del caso Revolut: stando a quanto dichiarato dall’attaccante, per lo meno sei mesi prima, quando una gestione lacunosa di un account ha consegnato nelle mani dei cybercriminali l’accesso e l’uso di una casella di posta elettronica di una non meglio precisata autorità italiana. Autorità che, fra parentesi, è così rilevante da poter chiedere e ottenere con urgenza dati sensibili di decine di persone senza destare sospetti. Non sappiamo come sia stato ottenuto questo accesso, ma i canali sono i soliti noti, non c’è nulla di straordinario.
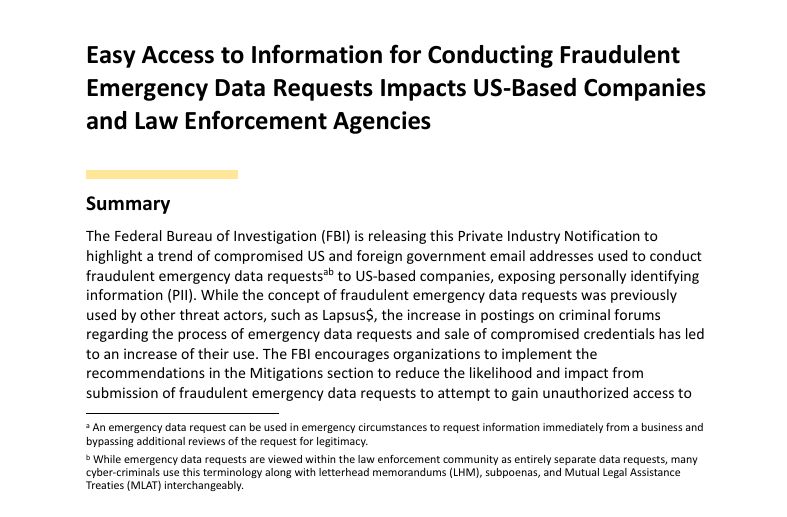
Peccato che questo modus operandi non sia stato un inedito: l’attaccante ha usato un sistema rodato e noto da anni: nel 2021 e 2022 il gruppo Lapsus$ ha usato account delle forze dell'ordine compromessi e richieste di emergenza contraffatte contro diverse aziende IT, fra cui Apple, Meta e Discord. Per questo l'FBI ha emesso un alert pubblico su questo tipo di frode nel lontano 2024.
Abbiamo appurato di chi è stato il peccato originale. Ma Revolut non è esente da colpe, perché quando è arrivata la richiesta l’attacco avrebbe potuto ancora essere bloccato, da una governance interna fatta come si deve. Ma il fatto che la richiesta provenisse (all’apparenza, perché nessuno ha fatto una controverifica) dall'autorità giudiziaria, unita a un concetto di urgenza (che peraltro è un noto indicatore di attacco cyber) ha fatto sì che venisse evasa con superficialità.
Denis Calderone di Suzu Labs ha sottolineato a TechTarget che nessuno trasferirebbe una somma a sei cifre solo perché l'email arriva da un dominio autentico. Eppure è esattamente ciò che è successo con dati che, per i clienti coinvolti, sono più dannosi di una perdita finanziaria diretta. Nello stesso articolo, Eric Capuano di Black Hills Information Security ha usato un'immagine efficace per descrivere quanto accaduto: le organizzazioni fanno ingenti investimenti di security sulla porta principale, mentre i dati sensibili escono dalla porta sul retro. In questo caso preciso dalle caselle di posta condivise che gestiscono le richieste delle autorità senza alcuna supervisione da parte dei team di sicurezza. La dura verità è che nessuno riceve un alert quando il team compliance invia scansioni di passaporti, selfie di verifica e cronologie complete delle transazioni a un indirizzo esterno, perché per quel team è una prassi quotidiana.
Tutti gli esperti interpellati concordano su un punto: i flussi di dati sensibili dovrebbero essere sottoposti agli stessi controlli riservati ai bonifici milionari, ossia una verifica out-of-band, una conferma tramite un canale separato e indipendente, come una telefonata all'agenzia richiedente. E questa abitudine dovrebbe essere parte integrante dei processi con cui un'organizzazione gestisce dati sensibili, proprio per proteggersi da compromissioni di account o deepfake.
Perché questo non è accaduto e continuerà a non accadere? Perché c’è un buco nella cornice normativa europea. Il regolamento e-Evidence in vigore dal 18 agosto 2026 standardizza finalmente il processo con cui un'azienda deve verificare la legittimità di una richiesta ufficiale prima di consegnare dati agli inquirenti. Peccato che i servizi finanziari (bancari, assicurativi e riassicurativi) siano esplicitamente esclusi dal perimetro del regolamento. Revolut è una fintech con licenza bancaria, quindi è svincolata dalla nuova legge, mentre ne sono coinvolte le piattaforme social o i cloud provider. Morale: non c’è alcuna legge che impedisca il ripetersi di un caso identico a quello Revolut.
Questo però non implica che non ci sia un responsabile di quanto accaduto. È, tanto per cambiare, il fattore umano, che è il più difficile da correggere sia con i regolamenti che con gli strumenti di sicurezza. E la formazione può essere di aiuto, se associata a procedure interne ben definite. In particolare, il personale deve avere l'autorità di fermarsi e fare tutte le verifiche del caso prima di evadere richieste di questo tipo, senza temere ripercussioni sul proprio lavoro. Serve una formazione specifica per riconoscerle e gestirle correttamente, insieme a responsabili chiaramente individuati che se ne facciano carico, anche fuori orario. In assenza di questi presìdi, chi riceve la richiesta la gestisce da solo, sotto la pressione della scadenza indicata nell'email e nell’ambito di un una prassi quotidiana che appiattisce l’attenzione.
In tutta questa vicenda manca un elemento fondamentale: la novità. L'hacking c'è stato, ma non ai danni di Revolut, e non ha richiesto niente di sofisticato: gli attaccanti hanno semplicemente sfruttato una porta lasciata socchiusa, con un metodo già visto e documentato. Resta la consapevolezza che Revolut non è un'eccezione, ma il campione rappresentativo di un problema sistemico che sembra difficile da risolvere.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Il caso Revolut e la lezione sulle verifiche mancate
18-09-2026
L'AI agentica diventa una nuova esca per malware e furti di credenziali
17-09-2026
Pochi CISO: le aziende si rivolgono agli MSP
17-09-2026
Cybersecurity sotto attacco: le minacce che stanno cambiando il digitale
17-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
