Un bug zero-day risolto solo parzialmente mette a rischio gli utenti di macOS.


Una nuova vulnerabilità nel Finder di macOS consente ai cyber criminali di eseguire comandi sui sistemi Apple Mac che eseguono qualsiasi versione di macOS. La falla è stata scovata dal ricercatore di sicurezza indipendente Park Minchan ed è riconducibile al modo in cui il sistema operativo elabora i file inetloc.
I filecon estensione .inetloc sono segnalibri usati per accedere sia a risorse online che a file locali. La falla in questione consente ai file con tale estensione di eseguire comandi arbitrari. Il problema è che possono essere incorporati all'interno di email di phishing: se il destinatario apre l'allegato, eseguirà i comandi predisposti senza alcuna evidenza di quello che sta accadendo.
Apple non ha assegnato un numero di identificazione CVE alla vulnerabilità, in compenso ha pubblicato una patch che inizialmente sembrava avere risolto il problema. Tuttavia, lo stesso ricercatore che ha segnalato la falla si è reso conto che l'aggiornamento di sicurezza ha risolto solo parzialmente il bug. Un attaccante può ancora sfruttare la stessa falla modificando il codice utilizzato per eseguire i comandi incorporati, cambiando la dicitura file:// in quella FiLe://.
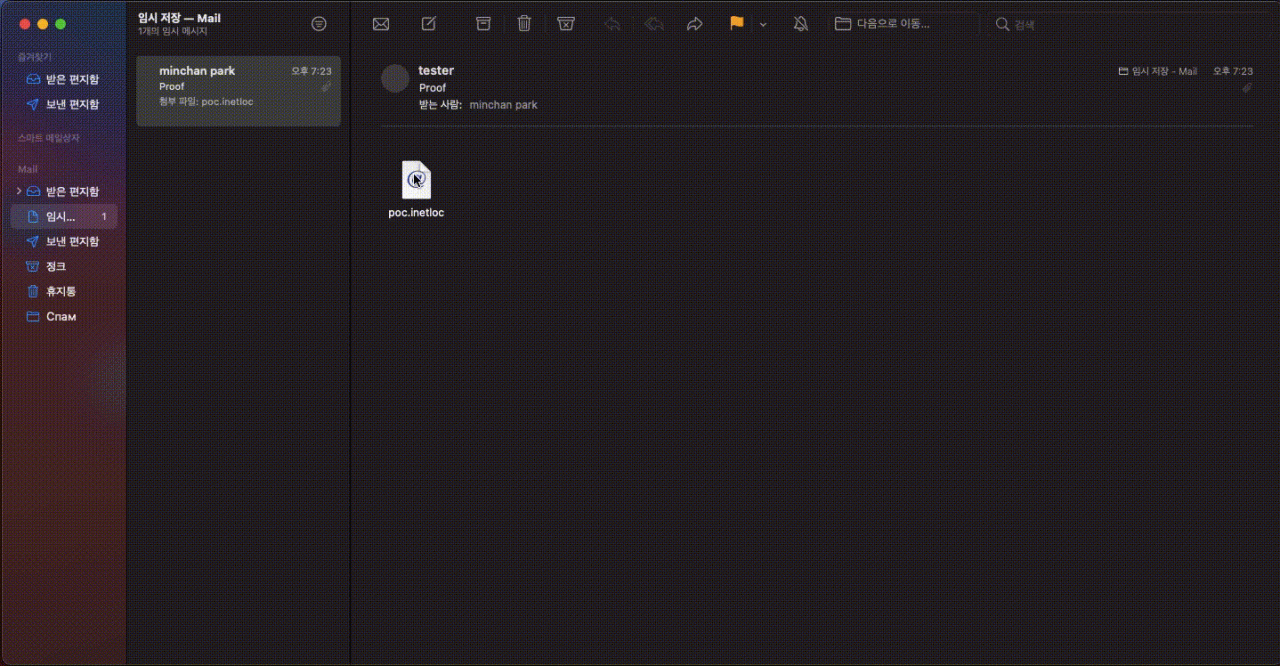
La differenza sembra banale, in realtà il ricercatore ha spiegato che nella versione più recente, macOS blocca il prefisso file:// ma non ha incluso la corrispondenza della variante FiLe://, che quindi può essere ancora usata per bypassare questo controllo. Ovviamente Minchan ha notificato a Apple questo dettaglio importante.
Per tutelare le potenziali vittime il ricercatore non ha pubblicato alcuna informazione tecnica sulle modalità per sfruttare la vulnerabilità, e non ha divulgato l'exploit proof-of-concept che ha creato per dimostrare la validità della sua tesi. Tuttavia, ha passato tale codice ai giornalisti di Bleeping Computer, che ne hanno confermato l'efficacia. Non solo: alcuni test condotti con i motori antimalware presenti su Virus Total confermano che il codice PoC in questione non viene rilevato come malevolo. Significa che in caso di attacchi non ci sarebbe alcuna protezione per gli utenti.
Fino a quanto la falla non sarà definitivamente risolta, gli utenti correranno il rischio di subire attacchi informatici di vario tipo. Gli attaccanti potrebbero infatti creare allegati malevoli per scaricare payload di malware di vario genere.
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
19-11-2026
19-11-2026
19-11-2026
19-11-2026

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.

 Redazione SecurityOpenLab