 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
HWG Sababa investe in HyperSOC e Pulse per alzare il livello della sicurezza gestita
 Redazione SecurityOpenLab
Competenze eterogenee, tecnologia proprietaria e investimenti su AI e AI security: HWG Sababa costruisce la propria offerta di sicurezza gestita con personale altamente specializzato e copertura di ambienti IT, OT e cloud.


Il numero di aziende italiane che affidano la propria security, parzialmente o in toto, a servizi gestiti di terze parti è in forte aumento a causa degli attacchi cyber sempre più pressanti ed evoluti, alla necessità di copertura H24/7/365 e a costi di gestione che crescono sia sul fronte tecnologico sia su quello del personale. A distinguersi nel panorama italiano è HWG Sababa, azienda con sede a Verona, che serve clienti in oltre 20 Paesi con oltre 260 professionisti. Il merito è di investimenti continuativi in ricerca e sviluppo, dell'esperienza quindicennale nell'erogazione di servizi SOC e di un'eterogeneità di competenze che va oltre le certificazioni vendor. A questi si aggiungono gli investimenti su automazione e intelligenza artificiale, e il posizionamento dell'azienda come partner made in Italy, che è un elemento importante nel contesto di sovranità digitale che si sta affermando nel Vecchio Continente.
Sul fronte squisitamente tecnologico, l'azienda dichiara una riduzione dell'80% dei tempi di gestione sugli incidenti più critici rispetto al processo pre-automazione grazie all'automazione integrata nella piattaforma proprietaria Pulse, con le prime azioni di contenimento da parte dell’HyperSOC che si attivano in media in 7-8 minuti dal rilevamento di una minaccia. Il posizionamento di HWG Sababa è stato riconosciuto anche da IDC, che l’ha inserita tra i principali player mondiali nel quadrante dedicato ai servizi di MDR. Approfondiamo con Marco Fattorelli, Chief Technology Officer dell'azienda, che cosa c'è dietro a questi numeri.
Un modello a tre pilastri
HyperSOC nasce per ampliare le capacità dei SOC tradizionali e dei servizi di MDR. Un percorso iniziato a fine 2024, quando l’azienda si è resa conto che clienti e organizzazioni stavano affrontando nuove sfide. La prima è la crescente convergenza dei domini da monitorare e proteggere, che oggi spaziano fra IT, OT, cloud e identity; in secondo luogo, c’è la spinta normativa legata a NIS2 e, per il settore finanziario, a DORA, che hanno costretto molte organizzazioni ad accelerare sugli investimenti per adottare soluzioni che soddisfacessero i requisiti del legislatore. Terzo e non ultimo elemento di novità è la maturità dei clienti, che oggi chiedono un modello di servizio costruito attorno al rischio, che consenta al management di capire dove direzionare i propri investimenti.
 Marco Fattorelli, Chief Technology Officer di HWG Sababa
HWG Sababa ha risposto a queste sfide mettendo a sistema le competenze maturate in quindici anni di erogazione di servizi SOC, combinate con verticali che spaziano dalla consulenza OT all'offensive security, passando per la sicurezza infrastrutturale e perimetrale. È proprio l'eterogeneità di queste competenze, ha rimarcato il CTO, a fare la differenza quando si tratta di affiancare al servizio la necessaria attività di advisory con lo specialista di security o con quello di infrastruttura.
Alla competenza umana HWG Sababa affianca Pulse. l'architettura proprietaria su cui poggia l'erogazione dell'intero servizio. A questi due elementi si affianca poi l'intelligence proprietaria, alimentata da tutti i dati anonimizzati che l'azienda osserva ogni giorno nelle operation, e di cui si serve per contestualizzare il cyber threat landscape specifico di ogni cliente e settore. "HyperSOC è il modello di servizio, alla base del quale ci sono la componente umana (che è un elemento differenziante non da poco grazie a competenze eterogenee), l'operating model (cioè la piattaforma virtuale che integra esperienza e tecnologie proprietarie) e infine il pillar dell'intelligence, che alimenta in maniera trasversale tutti i servizi", riassume Fattorelli.
Competenze italiane, copertura globale
HWG Sababa invita chi si affida a un servizio MDR a guardare oltre la definizione di base e valutare due elementi in particolare: la qualità delle competenze e la reale continuità del presidio. Sul primo fronte, Fattorelli rivendica competenze italiane, distribuite secondo un modello follow-the-sun che garantisce una copertura effettiva sulle 24 ore. Questo non preclude, su richiesta del cliente, la possibilità di lavorare in italiano, soprattutto quando si tratta di infrastrutture critiche e pubblica amministrazione, a cui sono indirizzati un punto di contatto e di un security manager dedicati che parlano italiano. Allo stesso modo, per i brand esteri l'azienda adegua la lingua ai requisiti richiesti.
Sul piano geografico, la parte operativa si distribuisce tra Verona, Milano, Genova e Roma; a queste sedi italiane si aggiunge Dubai, da cui vengono serviti i clienti del Middle East, con un centro operativo dedicato a quell'area. HWG Sababa lavora, tra gli altri, con istituti bancari in Giordania e a Dubai, contesti in cui è richiesta anche una presenza on site.
OT, cross correlation e la convergenza dei domini
Uno dei domini di maggiore interesse è quello OT, che spesso i SOC tradizionali trascurano a favore della sola offerta IT. Si tratta di un fronte su cui HWG Sababa ha costruito il servizio verticale HyperSOC OT, che si sviluppa dal playbook e dai processi maturati nel mondo IT, integrati con competenze specifiche di chi ha lavorato in ambienti industriali e operational technology. Fattorelli sottolinea che HWG Sababa è stata tra le prime realtà a erogare in Italia un servizio di questo tipo. Le procedure di contenimento OT, argomenta, non possono essere le stesse adottate in un contesto IT o cloud, perché in ambito OT entrano in gioco anche implicazioni di sicurezza fisica per le persone che operano in quei contesti.
La chiave è far convergere la visibilità tra IT, OT e cloud, perché la killchain di un attacco tipicamente si muove dal perimetro esterno verso una macchina in ambiente industriale, per poi spostarsi su sistemi IT interni. Mettere insieme tutti gli elementi non è scontato e richiede, secondo Fattorelli, un modello operativo e competenze dedicate. A tale proposito il supporto arriva anche dall'intelligenza artificiale e dall’hyperautomation, impiegate per fornire agli analisti e ai clienti una vista complessiva e granulare di quanto accade nelle operations. Ecco il motivo per il quale l’HyperSOC OT può funzionare anche in modalità stand-alone, ma il massimo valore si ottiene quando il SOC ha piena visibilità sull'intero contesto aziendale.
Un altro tassello fondamentale per completare il quadro della visibilità end-to-end è l'offensive security, integrata nel modello organizzativo di HWG Sababa insieme alle attività del team che si occupa di governance, gestione del rischio e conformità normativa (GRC). Su questo fronte Fattorelli spiega che le evidenze raccolte da attività di offensive e di security assessment confluiscono nel servizio SOC, alimentando i processi decisionali. Questo permette una evoluzione della security proattiva in un approccio più moderno di preemptive security, che ha l’obiettivo di anticipare le falle che un attaccante potrebbe sfruttare. Inoltre, il SOC svolge attività di continuous exposure management volte a identificare le vulnerabilità sul perimetro esterno e interno e a correlarle con i pattern d'attacco riconducibili a misconfigurazioni di rete, così da permettere al SOC di concentrarsi sugli aspetti più critici.
L’architettura Pulse
Come accennato in apertura, Pulse è la piattaforma su cui poggia l'erogazione tecnologica di HyperSOC e in cui confluiscono anche i dati provenienti da soluzioni di terze parti. Fattorelli sottolinea che Pulse non è in competizione con le soluzioni terze di SIEM, MDR o XDR sul mercato. Pulse è un'architettura proprietaria che si compone di diversi livelli, fra cui workflow, tecnologie, front-end, knowledge base, use case e connettori.
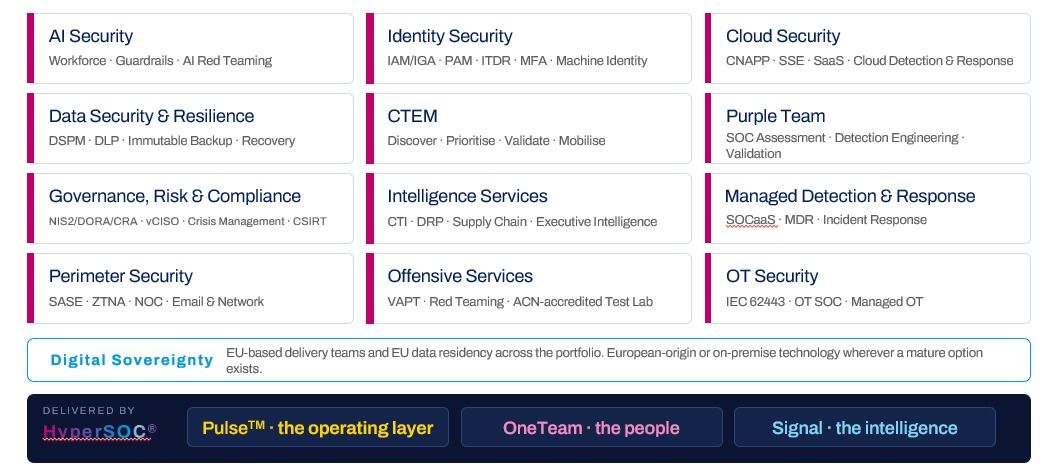 L'infografica di Pulse
Il primo livello è il front-end, cioè un portale dedicato al cliente che raccoglie in un unico punto le informazioni sul servizio: genera report in automatico e mostra in tempo reale a che punto sono le richieste aperte e se i tempi di intervento concordati vengono rispettati. Il secondo livello è il motore, cioè l'insieme di tecnologie proprietarie e soluzioni di terze parti che fa girare il servizio. Ne fa parte il case manager, che correla gli alert generati dalle diverse piattaforme collegate e, quando rileva una minaccia, attiva in automatico la risposta: secondo i dati dell'azienda, servono in media 7-8 minuti dal rilevamento alla prima azione di contenimento. Questa velocità è resa possibile da playbook e procedure che HWG Sababa ha costruito e affinato negli anni, e che il case manager applica in automatico. Questi stessi processi sono alla base della riduzione dell'80% dei tempi di gestione sugli incidenti più critici che abbiamo citato in apertura.
Il terzo livello è quello dei connettori, ossia strumenti sviluppati nel tempo che si collegano alle tecnologie di sicurezza già presenti presso il cliente e ne traggono informazioni, convertendole in un formato che la piattaforma può leggere e mettere a sistema. Al contrario, se il cliente parte da zero HWG Sababa predispone direttamente le tecnologie che ritiene più adatte alle sue esigenze.
A questo approccio si aggiunge un catalogo che l'azienda stima ormai in circa 300 regole di correlazione mappate su MITRE ATT&CK, testate e adattate settore per settore: un lavoro certosino di personalizzazione che fa la differenza rispetto a chi si limita a installare una soluzione chiavi in mano che genera un eccesso di alert inutili.
Il ruolo dell’AI integrata
Un capitolo a parte riguarda gli investimenti sull'intelligenza artificiale applicata alle operation. Fino a pochi mesi fa HWG Sababa usava l’AI per supportare gli analisti in modalità on demand, al di fuori del workflow di gestione di un incidente: supporto al detection engineering nella traduzione delle regole, agenti per la gestione automatica della mailbox, AI a disposizione degli analisti per le analisi, eccetera. Oggi l'azienda ha compiuto un passo avanti fondamentale: l'AI è integrata direttamente nel processo operativo del SOC attraverso agenti verticali dedicati a specifiche tecnologie, pensati per supportare il triage. Il punto chiave è che l'agente AI opera all'interno di un flusso deterministico, in cui l'analista resta un gate di validazione obbligatorio: nessuna azione verso il cliente viene eseguita senza la sua supervisione.
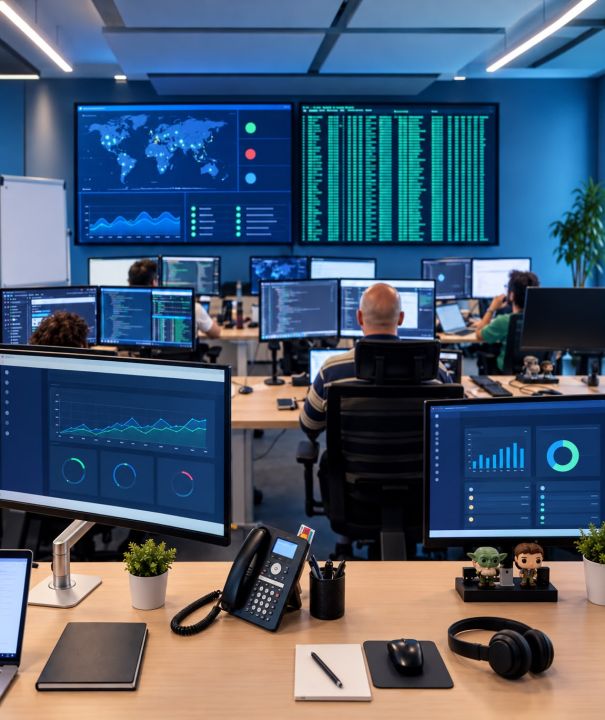 Il SOC di HWG Sababa
HWG Sababa ha già rilasciato agenti di auto triage che contestualizzano e arricchiscono informazioni provenienti da ambienti eterogenei, assegnando gradi di confidenza alle evidenze: una severity 5 segnalata da un EDR, arricchita con dati da un secondo EDR e da un NDR, assume un peso diverso rispetto agli stessi alert presi singolarmente. Un altro set di agenti supporta invece le operation su attività più semplici, ma dispendiose in termini di tempo, come la classificazione delle e-mail in arrivo dai clienti e la loro associazione ai ticket. Fattorelli sottolinea che l'obiettivo è liberare gli analisti dalle attività ripetitive per reinvestire il tempo su threat hunting e detection engineering.
Questa evoluzione nell’impiego dell’AI non è il preambolo a un SOC completamente autonomo nel breve periodo, che è un tema su cui il CTO resta scettico: HWG Sababa predilige l’inserimento dell’AI in maniera chirurgica all'interno dei processi del SOC, dove può portare valore agli analisti e ai clienti.
Governance e sicurezza degli agenti
Con l'aumento del ricorso all'AI nelle operation si pone anche il tema della sicurezza degli agenti stessi. Fattorelli spiega che in HWG Sababa il lavoro sull’accountability e la tracciabilità delle azioni compiute dagli agenti AI in contesti critici è partito di pari passo con il percorso di adozione degli agenti. Sono stati implementati, in allineamento a OWASP Top 10 for LLM Applications, MITRE ATLAS e NIST AI RMF, framework appositi che regolano guardrailing e il monitoraggio degli agenti.
L’esperienza interna ha permesso di mettere a punto un modus operandi testato ed efficiente, tanto da essere stato trasformato in una linea di offerta a sé stante: il portafoglio AI security, che oggi è parte integrante del servizio HyperSOC. Mette a disposizione dei clienti use case, tecnologie, processi e procedure per monitorare e proteggere gli agenti e le soluzioni basate su AI che le organizzazioni stesse sviluppano o adottano al proprio interno. L’approccio è lo stesso degli altri ambiti monitorati dal SOC: dato che il cliente si confronta con un ecosistema già integrato con soluzioni AI, è imperativo monitorare, rispondere e agire, facendo sì che le evidenze raccolte da questi sistemi diventino parte integrante della visibilità complessiva.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Furto d'identità: un dipendente su tre colpito nell'ultimo anno
16-09-2026
HWG Sababa investe in HyperSOC e Pulse per alzare il livello della sicurezza gestita
16-09-2026
Che cos'è davvero un'immagine? Da Omero a Platone, oltre il significato informatico
15-09-2026
APT cinese viola un software per sviluppatori e nasconde un rootkit Linux inedito
14-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
