 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Furto d'identità: un dipendente su tre colpito nell'ultimo anno
 Redazione SecurityOpenLab
Password riutilizzate, credenziali condivise e accessi poco protetti continuano a esporre persone e organizzazioni. In occasione dell’International Identity Day facciamo il punto sulla distanza tra gli strumenti di sicurezza disponibili e i comportamenti quotidiani.
Fonte: https://www.fortinet.com/resources/reports/threat-landscape-report


Quasi un dipendente su tre ha subìto un furto d'identità negli ultimi dodici mesi; il 76% ricicla le password su più account, vanificando qualsiasi barriera di sicurezza aziendale. Sono questi i due dati più significativi inclusi nel Cybersecurity Hygiene Report 2026 di WatchGuard, un'indagine indipendente condotta su 684 dipendenti di piccole e medie imprese in Stati Uniti, Regno Unito, Germania, Francia, Spagna, Australia, Messico e Brasile.
Il contenuto assume particolare valenza nell'International Identity Day, che ricorre il 16 settembre per sottolineare il valore dell'identità e l'importanza di proteggerla da furti e abusi. Un compito quest’ultimo che, oltre alla custodia dei documenti personali fisici, oggi impone anche la protezione altrettanto attenta di credenziali, account, dispositivi e di tutte le informazioni che consentono di dimostrare chi siamo quando utilizziamo un servizio online.
Le password restano il punto debole
I dati sulla gestione delle credenziali confermano un problema strutturale: il 76% degli intervistati ammette di riciclare le password su più account per una ricerca di semplificazione. Peccato che così facendo si amplifica il raggio d'azione di ogni singola compromissione, perché quando un account viene violato, gli strumenti di credential stuffing provano automaticamente le stesse credenziali su decine di piattaforme, comprese quelle aziendali. Inoltre, le regole di cyber igiene imporrebbero il cambio di password a cadenza temporali, ma dal sondaggio risulta che il 34% dei rispondenti cambia le password soltanto quando costretto da una policy di scadenza, da un reset forzato o da un incidente sospetto. Questo lascia attive per mesi le credenziali potenzialmente compromesse, data la scoperta postuma di molti incidenti.
Un altro problema grave è che il 30% condivide le proprie password con altre persone, neutralizzando qualsiasi policy di autenticazione forte. A questo si aggiunge il fatto che l'adozione dell'autenticazione a più fattori è tutt’altro che universale: solo il 22% degli utenti la utilizza su tutti gli account, il che significa che il 78% ha almeno un servizio protetto solo dalla password. Nel contesto di un tasso di riutilizzo al 76%, questo divario diventa critico, perché l'MFA rappresenta spesso l'unica barriera residua tra una credenziale sottratta e un accesso non autorizzato.
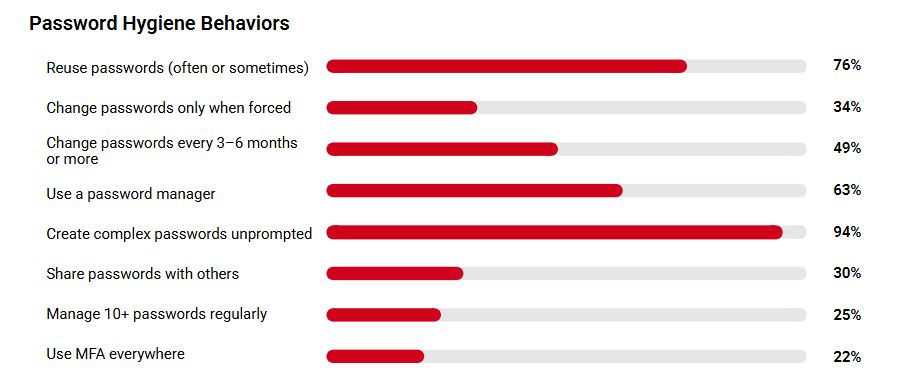
Fortunatamente c’è anche un segnale positivo: il 63% degli intervistati dichiara di utilizzare un password manager e il 94% crea password complesse senza che venga richiesto esplicitamente. La disponibilità degli strumenti, però, non si traduce automaticamente in comportamenti sicuri, come dimostra il persistere del riutilizzo delle credenziali anche tra chi possiede già un gestore di password installato.
Dispositivi e reti, il perimetro dissolto
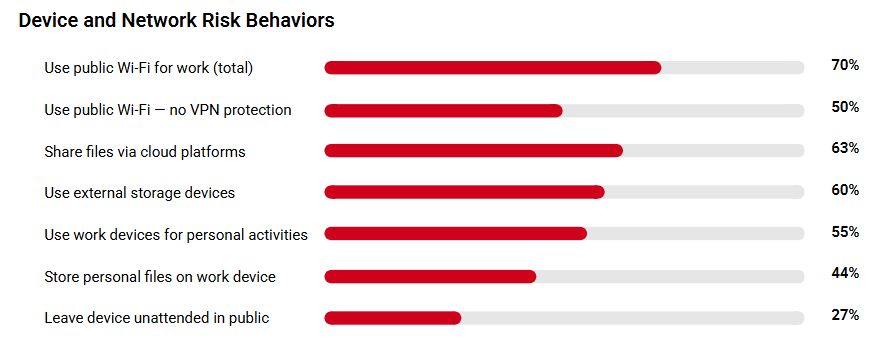
Il lavoro ibrido ha esteso l'esposizione al rischio ben oltre i confini dell'ufficio tradizionale. Il 70% dei dipendenti si connette a reti Wi-Fi pubbliche per attività lavorative e solo il 20% lo fa utilizzando una protezione VPN o ZTNA, senza considerare che le reti pubbliche espongono il traffico dei dispositivi ad attacchi man-in-the-middle e intercettazioni passive.
Oltre la metà dei partecipanti al sondaggio ha infatti confessato di usare i dispositivi di lavoro anche per attività personali, come lo shopping online e la fruizione di social media, con rischi che gli strumenti di sicurezza aziendale non sempre riescono a intercettare quando il dispositivo opera fuori dalla rete gestita. Un altro punto di attenzione è dato dal cloud: il 63% condivide file tramite piattaforme cloud e il 60% utilizza dispositivi di storage esterni. Il 44% conserva file personali sul dispositivo di lavoro, e il 27% ammette di aver lasciato un dispositivo aziendale incustodito in un luogo pubblico.
Uno dei capitoli più rilevanti del report riguarda l'adozione non autorizzata di strumenti di intelligenza artificiale, la cosiddetta Shadow AI. Il 64% dei dipendenti utilizza AI consumer per svolgere attività lavorative quali per esempio la stesura di documenti, la sintesi di informazioni sui clienti o la gestione di comunicazioni interne. Questi contenuti possono essere assorbiti da pipeline di addestramento dei modelli, conservati su sistemi di terze parti o esposti in modi che violano requisiti normativi e obblighi di riservatezza verso i clienti.
Il rischio si aggrava per l'assenza di visibilità: solo il 61% degli intervistati conferma che la propria azienda mantiene un inventario accurato di tutto il software in uso, il che significa che per il 39% delle aziende l'adozione di strumenti AI da parte dei dipendenti resta sostanzialmente invisibile a IT e security team fino al verificarsi di un incidente. In assenza di policy di utilizzo accettabile, piattaforme AI approvate a livello enterprise o controlli di data loss prevention, molte organizzazioni si trovano di fatto a operare con un canale non monitorato che collega il lavoro interno a sistemi esterni fuori controllo.
La formazione questa sconosciuta
Il phishing resta una delle cause principali delle violazioni aziendali, ma quasi un dipendente su quattro non ha mai ricevuto formazione su phishing o social engineering. Un ulteriore 49% riceve formazione con cadenza almeno annuale, mentre solo il 29% la riceve mensilmente; considerata la velocità con cui evolvono le tecniche di attacco, soprattutto con contenuti generati tramite AI, una formazione a cadenza annuale pare inadeguata.
I dati comportamentali confermano questa insufficienza: il 26% dei dipendenti apre allegati o link provenienti da mittenti sconosciuti; solo il 25% dichiara di adottare sistematicamente precauzioni prima di cliccare su un link ricevuto via email. Sul fronte della protezione degli endpoint, il 48% dei dipendenti ha un antivirus installato sia su PC che su smartphone, il 33% soltanto sul PC e il 7% su nessuno dei due dispositivi. Il 63% degli antivirus si aggiorna automaticamente in tempo reale o secondo una pianificazione regolare, ma l'8% dei dipendenti non ha impostato alcuna pianificazione di aggiornamento e il 5% non aggiorna mai il software.
Interessante è anche la parte del report che traccia il profilo demografico maggiormente a rischio. Il campione è composto in larga parte da professionisti maturi: il 46% degli intervistati ha tra 30 e 44 anni, il 30% tra 45 e 60, e il 76% possiede almeno una laurea quadriennale. Questo significa che le mancanze descritte in questo articolo non possono essere associate a personale junior, ma a professionisti senior a cui in genere si riconosce un alto livello di responsabilità e attenzione.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Furto d'identità: un dipendente su tre colpito nell'ultimo anno
16-09-2026
HWG Sababa investe in HyperSOC e Pulse per alzare il livello della sicurezza gestita
16-09-2026
Che cos'è davvero un'immagine? Da Omero a Platone, oltre il significato informatico
15-09-2026
APT cinese viola un software per sviluppatori e nasconde un rootkit Linux inedito
14-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
