BECè la truffa che impersona contatti fidati per ottenere pagamenti, credenziali o dati sensibili. Formazione, verifiche e MFA sono le difese più efficaci.


La Business E-mail Compromise (BEC) è una forma di frode informatica che il cybercrime utilizza per indurre qualcuno a inviare denaro, fornire credenziali oppure divulgare informazioni sensibili. Nel primo caso l’attaccante ottiene direttamente un vantaggio economico. Nel secondo acquisisce le chiavi di accesso a un account o a un sistema aziendale. Nel terzo entra in possesso di dati riservati che possono essere utilizzati per preparare o alimentare ulteriori frodi. Per riuscirci, l'hacker assume le sembianze digitali di un interlocutore che la vittima conosce e considera affidabile (ad esempio un collega, un fornitore o un partner) per formulare una richiesta che appare coerente con il ruolo e con il contesto della relazione. Come lo fa? Può compromettere un account e-mail reale e usarlo per inviare messaggi a nome del legittimo proprietario, oppure imitarne l’identità falsificando l’indirizzo del mittente, utilizzando un dominio molto simile a quello autentico o creando un account che appaia riconducibile alla persona o all’organizzazione impersonata.
A rendere insidiosi questi attacchi è il fatto che non richiedono necessariamente malware, link o allegati malevoli. Una richiesta urgente dell’amministratore delegato, la comunicazione di nuove coordinate bancarie da parte di un fornitore o la modifica dell’IBAN di un dipendente possono inserirsi in comunicazioni e processi aziendali apparentemente normali. La BEC lavora di psicologia, sfruttando soprattutto la fiducia che governa le relazioni professionali: il cybercriminale studia il contesto e interviene nel momento opportuno per rendere plausibile la propria richiesta. Gli aggressori possono utilizzare tecniche differenti per preparare o condurre l’attacco, compresi il phishing e il whaling, ovvero una forma di phishing mirata specificamente a dirigenti e altre figure di alto profilo che, metaforicamente, sono definiti i pesci grossi dell’organizzazione.
 Sabrina Curti, Marketing Director di ESET Italia
In ogni caso, una BEC non dipende necessariamente da queste tecniche manipolatorie. Può essere realizzata compromettendo un account e-mail legittimo, falsificando un dominio o un indirizzo oppure costruendo un’identità credibile. Per questo la Business E-mail Compromise non coincide con il phishing. Mentre il phishing può essere utilizzato per sottrarre le credenziali necessarie a compromettere un account e preparare l’attacco, nella BEC il passaggio determinante è l’impersonificazione di un’identità affidabile per indurre la vittima a compiere un’azione che ritiene legittima.
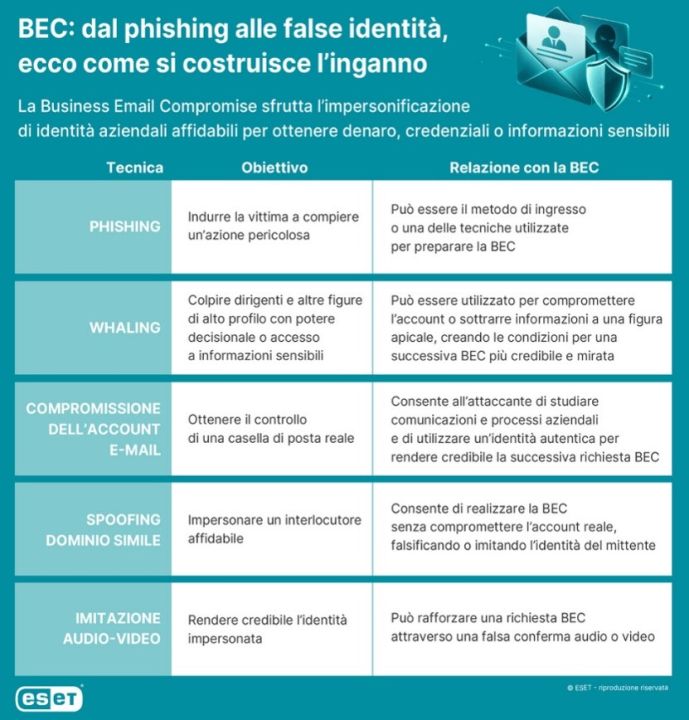
Alla base di molti attacchi BEC c’è l’ingegneria sociale, una modalità in cui si cerca di aggirare le misure di sicurezza facendo in modo che sia una persona, inconsapevolmente, a compiere l’azione necessaria. Di fatto, per un aggressore convincere qualcuno a concedere un accesso, condividere un’informazione o autorizzare una transazione può essere più semplice che sfruttare una vulnerabilità tecnica.
Il punto, infatti, non è necessariamente creare da zero una transazione fraudolenta. In molti casi l’attaccante si inserisce in un processo reale e si limita a modificarne un elemento determinante: le coordinate bancarie riportate su una fattura, il conto sul quale accreditare uno stipendio, il destinatario di un documento o le istruzioni relative a un pagamento. Quanto più la richiesta è coerente con ciò che la vittima si aspetta di ricevere in quel momento, tanto più diventa difficile riconoscere l’inganno.
L’attacco è solo l’atto finale di una preparazione. Il cybercriminale può impiegare settimane o mesi per ricostruire progressivamente il contesto nel quale dovrà inserirsi: individua dirigenti, personale amministrativo e finanziario, fornitori, operazioni in corso e cicli di pagamento; osserva linguaggio, interlocutori e tempistiche delle comunicazioni; compromette o imita l’identità più funzionale al proprio obiettivo. Solo quando dispone degli elementi necessari per rendere credibile l’inganno passa all’azione, inserendosi nel momento più favorevole del processo e introducendo la variazione fraudolenta. A quel punto può fare leva su urgenza, riservatezza o autorità per indurre la vittima a superare i normali controlli. Se l’obiettivo è economico e il pagamento viene effettuato, i fondi vengono poi rapidamente trasferiti attraverso altri conti per renderne più difficile il recupero.
A seconda dell’identità impersonata, della vittima e dell’obiettivo della frode, gli attacchi BEC possono assumere varie forme. Ma con l’avvento dell’AI il cybercrime ha ampliato ulteriormente le possibilità di costruire identità credibili: oltre a generare comunicazioni scritte sempre più verosimili, può utilizzare i deepfake per riprodurre digitalmente l’identità di una persona reale, clonandone la voce o sintetizzandone volto, espressioni e movimenti fino a farle apparentemente dire o fare cose mai dette o fatte. Ecco perché, per le aziende è ancora più importante verificare l’identità di chi formula una richiesta e non affidarsi soltanto alla sua apparente plausibilità. Tra le tipologie più comuni di BEC rientrano:
La BEC è oggi una delle forme di frode informatica più redditizie per il cybercrime. Secondo l'Internet Crime Complaint Center (IC3) dell'FBI, nel 2025 ha causato oltre 3 miliardi di dollari di perdite denunciate negli Stati Uniti, confermandosi tra le minacce informatiche economicamente più impattanti per le imprese.
Nel caso della BEC non esiste un’unica tecnologia in grado di prevenire tutte le forme di attacco. La protezione richiede una combinazione di controlli, procedure aziendali e consapevolezza delle persone: dalla protezione degli account con l’autenticazione a più fattori (MFA, Multi-Factor Authentication) al monitoraggio degli accessi e dei comportamenti anomali. A questi toolss si aggiungono i protocolli di autenticazione delle e-mail SPF, DKIM e DMARC: SPF verifica che il server che invia il messaggio sia autorizzato a farlo per quel dominio, DKIM utilizza una firma crittografica per verificarne l’autenticità e l'integrità, mentre DMARC combina questi controlli e permette al proprietario del dominio di stabilire come gestire i messaggi che non li superano.
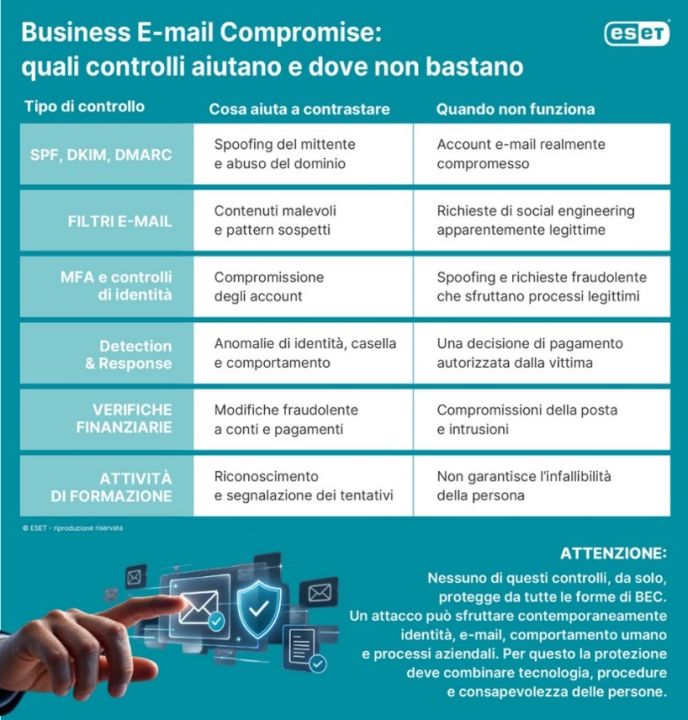
Tuttavia, le difese più efficaci sono di natura culturale: formare i dipendenti sui segnali comuni che potrebbero indicare una truffa in corso. Tra le migliori azioni da insegnare a colleghi e collaboratori che aiutano a ridurre sensibilmente il rischio si ricorda di identificare e verificare le possibili modifiche contenute nel messaggio. Se una comunicazione introduce nuove coordinate bancarie, modifica un conto, richiede un pagamento insolito o cambia improvvisamente una procedura, la verifica deve avvenire attraverso un canale indipendente e utilizzando recapiti già conosciuti o provenienti da una fonte affidabile. Questo significa, ad esempio, telefonare direttamente al fornitore per verificare nuove coordinate bancarie oppure contattare il collega o il dirigente che sembra aver richiesto un’operazione insolita. È importante non utilizzare numeri di telefono, link o altri recapiti indicati nello stesso messaggio che si sta cercando di verificare: potrebbero essere parte dell’inganno.
Anche i processi aziendali possono ridurre il margine d’azione dell’attaccante. Soglie per le transazioni, doppia autorizzazione per i pagamenti più rilevanti e procedure specifiche per le funzioni maggiormente esposte come amministrazione e finanza, HR e figure apicali, introducono un secondo livello di verifica prima che una richiesta anomala produca conseguenze. Altrettanto importante è predisporre un percorso semplice e rapido per segnalare comunicazioni sospette e coinvolgere tempestivamente chi si occupa di sicurezza e dei processi finanziari. Nel caso in cui la frode ha già portato a effettuare un pagamento, è fondamentale avvisare immediatamente la banca, fornendo tutte le informazioni disponibili e chiedendo, quando ancora possibile, il richiamo o l’annullamento della transazione. La tempestività dell’intervento può aumentare le possibilità di recuperare le somme trasferite e contribuire a limitare ulteriori conseguenze.
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
18-11-2026
18-11-2026
17-11-2026
17-11-2026

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.

 Sabrina Curti