VMware ESXi, il ransomware per prendere il controllo di tutte le VM
 Redazione SecurityOpenLab
In Europa un gruppo legato a un ransomware entra dalle VPN e usa un nuovo malware per controllare i server VMware ESXi, le macchine virtuali e le loro credenziali


Un framework di post-exploitation finora non documentato permette di controllare tutte le macchine virtuali ospitate su un hypervisor VMware ESXi a chi ha già ottenuto i privilegi di root. Inoltre, l’attaccante in questione può raccogliere credenziali ed estendere l'accesso alla rete interna. Il framework si chiama GhostFrame ed è stato analizzato dall'Insikt Group di Recorded Future, che lo collega al gruppo TAG-218, che si sovrappone a sua volta alle operazioni del ransomware Settra. Gli analisti reputano che il punto di forza dello strumento sia il livello a cui opera, perché dopo avere compromesso un singolo host, l'operatore raggiunge tutti i sistemi guest da un unico punto, senza doverli attaccare uno per uno. Per questo motivo i ricercatori invitano a considerare l'infrastruttura di virtualizzazione un bersaglio di alto valore.
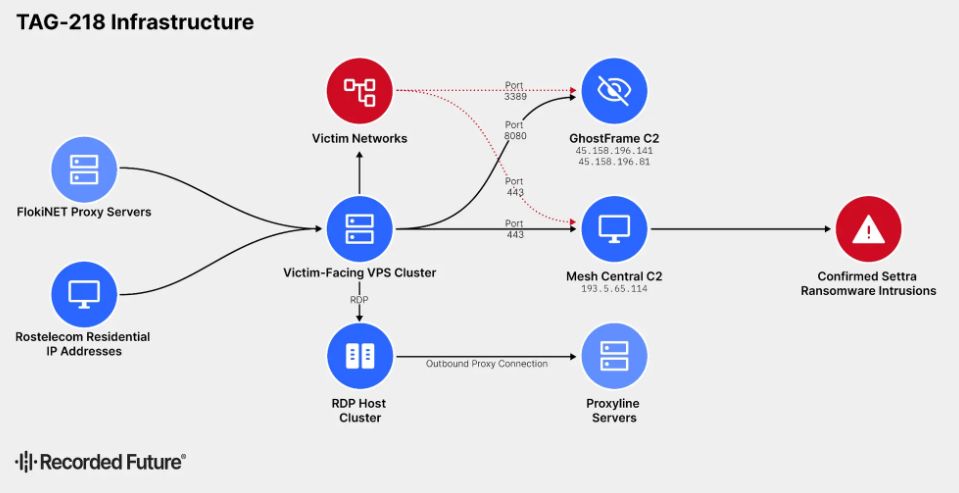
Fra la fine di agosto e ottobre 2026, i server del gruppo TAG-218 hanno preso di mira appliance VPN SonicWall, Palo Alto Networks e Fortinet, di organizzazioni negli Stati Uniti e in Europa. Gli stessi server risultavano collegati ad altri strumenti del gruppo, fra cui due server di comando e controllo di GhostFrame e una piattaforma MeshCentral di monitoraggio e gestione remota usata per la persistenza e già associata in passato alle intrusioni di Settra. L'infrastruttura del gruppo ricostruita dai ricercatori comprende server proxy, cluster di VPS e server C2, e il report ne pubblica gli indicatori, fra cui gli indirizzi IP dei due server di GhostFrame e del server MeshCentral e l'hash SHA-256 del campione analizzato.
L’attività di TAG-218 presenta analogie con gli attacchi che sfruttano la vulnerabilità CVE-2026-0257 di authentication bypass in GlobalProtect di Palo Alto Networks, che consente l’avvio di una sessione VPN senza credenziali valide e senza autenticazione a più fattori. Nelle indicazioni aggiornate di Palo Alto Networks si descrivono attaccanti che dall’appliance VPN compromessa passano al livello di virtualizzazione, dove usano uno strumento personalizzato per disattivare i controlli di sicurezza di ESXi e raccogliere credenziali.
Gli analisti di Recorded Future hanno riscontrato funzioni simili in GhostFrame, che non sfrutta vulnerabilità di ESXi, quindi presuppone che l'operatore disponga già dell'accesso root all'host. Per questo motivo gli esperti raccomandano di limitare l'accesso privilegiato a ESXi ai soli sistemi fidati e di indagare su accessi o modifiche inattese.
I ricercatori hanno recuperato alcuni file del pannello web degli attaccanti, che comprende due sezioni: Builder che genera l'implant per ESXi e Sessions che serve a monitorare i sistemi connessi e a usare le funzioni di post-exploitation. A partire da questi file si è potuto ricostruire il pannello, che permette all’operatore di generare il programma iniziale dell’infezione indicando soltanto l’indirizzo IP del server di controllo e di scaricarlo con un clic.
L’analisi di un campione recuperato dai ricercatori mostra come gli attaccanti si garantiscono la resilienza. Il malware installato sull’host ESXi copia sé stesso in una cartella di sistema, poi modifica lo script che ESXi esegue a ogni accensione, così da ripartire automaticamente dopo ogni riavvio. Lo stesso script disattiva il firewall di ESXi e il controllo che impedisce di eseguire programmi privi di firma digitale. Il malware lancia poi uno script di sistema che salva la configurazione, in modo che le modifiche non vadano perse al riavvio successivo. Per non dare nell’occhio, infine, cambia il nome del proprio processo in vmhostd, simile a quello del componente legittimo di VMware vmware-hostd.
Le protezioni vengono disattivate ogni cinque secondi circa, quindi se un amministratore le riattiva, si disattivano quasi subito. Per questo gli analisti raccomandano di cercare e rimuovere il meccanismo di persistenza, perché limitarsi a ripristinare le impostazioni è poco utile.
Per contattare il server di comando e controllo il malware tenta connessioni TCP sulle porte 53, 2222, 3389, 4444, 8443 e 9443, mantiene la prima che va a buon fine e chiude le altre. Se nessuna delle opzioni riesce entro trenta secondi, ritenta dopo un intervallo casuale compreso fra cinque e dodici secondi: questo approccio secondo gli esperti è un importante indicatore di attacco, perché crea una raffica di pacchetti SYN quasi simultanei da un host infetto verso un solo indirizzo IP, e resta invariato anche qualora gli operatori cambiassero l’infrastruttura di comando e controllo.
Stabilita la connessione, il malware funziona soprattutto come loader di shellcode in memoria. Riceve codice macchina dal server degli attaccanti, alloca memoria eseguibile e avvia il payload senza scriverlo su disco. Se l'allocazione della memoria eseguibile non riesce, ripiega su una normale reverse shell. A quel punto l'operatore può gestire dal pannello le macchine virtuali registrate sull'host, di cui vede nome e stato di alimentazione: può accenderle o spegnerle e creare o eliminare snapshot. Può attivare VNC sulle singole VM e ottenere l'accesso grafico remoto tramite sessioni inoltrate al pannello, senza bisogno di una connessione diretta con il sistema guest. Può anche esporre l'interfaccia web di gestione di ESXi attraverso un tunnel controllato. Per muoversi nella rete, il framework include un proxy che instrada il traffico attraverso l'host verso sistemi interni altrimenti irraggiungibili da Internet.
Ci sono due componenti dedicati alle credenziali: sdkmon, descritto come un intercettore di credenziali con la capacità di modificare la configurazione dei servizi di ESXi e di intercettare il traffico di autenticazione, catturando nomi utente e password degli accessi successivi all'host. Il secondo è VMkatz, uno strumento open source che estrae credenziali dagli snapshot di memoria delle VM, dai dischi virtuali, dalla combinazione di memoria e disco oppure scansionando in modo ricorsivo tutte le VM presenti in un datastore. Secondo i ricercatori, chi controlla un host ESXi può ottenere le credenziali delle VM Windows senza installare malware per il furto di credenziali all'interno di ciascuna. È questo che rende GhostFrame particolarmente rilevante per le intrusioni ransomware e per quelle a scopo di lucro.
Il report non descrive le fasi di cifratura ed estorsione di Settra. Sappiamo che quattro delle organizzazioni prese di mira da TAG-218 sono state in seguito pubblicate sul sito dei leak del ransomware, ma non ci sono elementi per confermare l’esclusività di Settra per l’uso di GhostFrame. Alla luce di questo, i ricercatori reputano molto probabile che altri threat actor, fra cui affiliati ransomware e initial access broker, adottino GhostFrame o strumenti analoghi per gli attacchi contro sistemi ESXi.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
VMware ESXi, il ransomware per prendere il controllo di tutte le VM
17-11-2026
CrowdStrike Agentic SOC contro gli AI agent fuori controllo
17-11-2026
Citrus, ransomware esordiente che sfrutta la supply chain
17-11-2026
Treni olandesi, video e accessi gestiti da una sola piattaforma
16-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
