AI e dati sensibili: innovare senza compromettere la sicurezza
 Umberto Zanatta
L’adozione dell’AI aumenta produttività e rischi. Per proteggere dati sensibili serve combinare governance, policy chiare, visibilità e controlli sui flussi informativi.


L’intelligenza artificiale sta entrando nei processi aziendali, e non solo delle Big Company, con una velocità che rende sempre più difficile distinguere tra sperimentazione e utilizzo operativo. È sufficiente considerare che secondo i dati Istat già nel 2025, il 16,4% delle imprese con almeno 10 addetti utilizzava almeno una tecnologia di AI, il doppio rispetto all’anno precedente e tra queste quasi il 60% sfruttava strumenti di AI generativa.
L’uso di chatbot e assistenti AI per scrivere documenti, analizzare informazioni, sintetizzare conversazioni o supportare attività quotidiane può aumentare indubbiamente la produttività, ma introduce anche un nuovo fronte attraverso cui le informazioni aziendali, anche critiche, possono uscire dagli ambienti normalmente sottoposti a controllo, quello dello Shadow AI.
Dove si concentra il rischio?
Va prima di tutto evidenziato che il rischio non dipende dal formato del dato, ma dal suo contenuto e dal contesto in cui viene utilizzato. Di conseguenza un testo inserito in un prompt può essere tanto sensibile quanto un documento allegato.
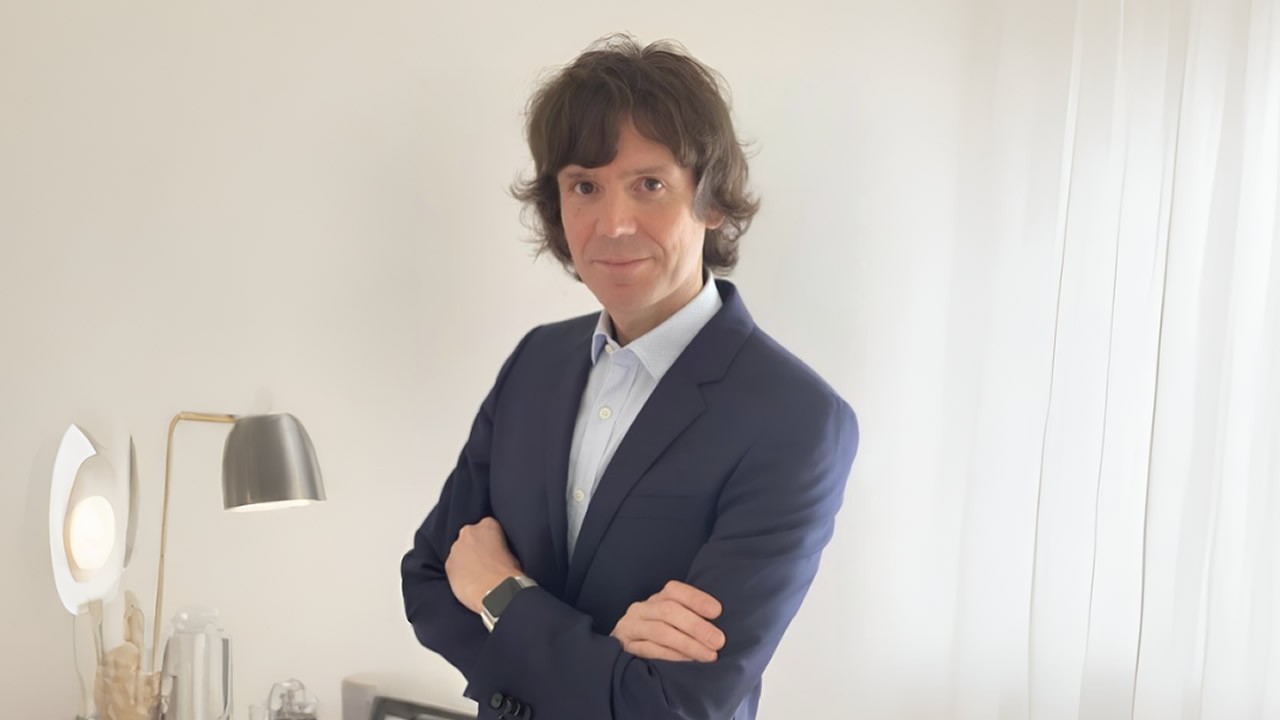 Umberto Zanatta, Senior Solutions Engineer di Acronis
Tra le informazioni che richiedono maggiore attenzione rientrano:
- Dati personali, come informazioni relative a clienti, dipendenti o fornitori, numeri identificativi, recapiti o dati finanziari, che possono essere inseriti in una richiesta apparentemente legittima, per esempio per riassumere un caso di assistenza o preparare una comunicazione;
- Dati soggetti a specifici requisiti di protezione, come informazioni sanitarie o dati relativi ai pagamenti. Il loro utilizzo per analizzare o sintetizzare informazioni può trasformare un’attività operativa in un trasferimento di dati senza che sia stato preventivamente valutato e autorizzato;
- Informazioni riservate dell’azienda, tra cui listini non pubblici, contratti, previsioni finanziarie, informazioni sui clienti, piani di prodotto, strategie marketing/commerciali e altri contenuti che, pur non essendo necessariamente dati personali, possono avere un valore commerciale e competitivo significativo;
- Codice sorgente e informazioni tecniche, perché una richiesta di debugging può contenere porzioni di codice proprietario, ma anche segreti incorporati nel codice. Lo stesso vale per password, chiavi API e token di accesso. inserirli in un prompt può esporre non soltanto il contenuto della conversazione, ma potenzialmente l’accesso ai sistemi a cui quelle credenziali danno diritto;
- File caricati negli strumenti AI, come documenti, fogli di calcolo, presentazioni e archivi, che possono contenere una quantità di informazioni molto superiore a quella che l’utente intende effettivamente analizzare. Un file caricato per ottenere una singola informazione può quindi trasferire anche dati che non erano necessari per svolgere quell’attività.
Per le organizzazioni italiane, questo tema si inserisce inoltre nel quadro delle responsabilità previste dalla direttiva per la protezione dei dati personali (GDPR) che ha visto già più volte il Garante richiamare l’attenzione sui rischi legati all’utilizzo dell’AI e sulla necessità di adottare misure tecniche e organizzative adeguate.
Andare oltre l’illusione del controllo
L’AI data security richiede visibilità non solo sugli strumenti adottati, ma anche sulle informazioni che vengono effettivamente condivise. Sapere che un dipendente utilizza un determinato servizio GenAI autorizzato, non significa infatti sapere quali dati abbia inserito nei prompt o nei file caricati.
Ciò mette in evidenza un limite dei sistemi di Data Loss Prevention (DLP) tradizionali, spesso progettati per controllare principalmente file ed email. Un testo copiato e incollato in un tool di GenAI può infatti sfuggire ai controlli in essere, anche quando contiene informazioni riservate o critiche. La diffusione di questi strumenti richiede quindi di estendere la capacità di controllo anche alle nuove modalità con cui i dati vengono condivisi, assicurandosi che i sistemi DLP siano in grado di rilevare prompt, testi inseriti e file caricati nelle soluzioni di GenAI, identificando informazioni personali, dati riservati e altri contenuti sensibili, consentendo così all’organizzazione di intervenire quando il loro utilizzo non è autorizzato.
Questo controllo deve però partire dalla definizione di regole chiare sull’utilizzo dell’AI. È necessario stabilire quali strumenti sono approvati, per quali attività possono essere utilizzati e quali categorie di informazioni possono essere condivise. La distinzione non deve quindi riguardare soltanto i tool autorizzati o meno, ma anche il tipo di dati che possono essere utilizzati al loro interno. Un dipendente potrebbe infatti utilizzare uno strumento approvato per un’attività legittima, ma inserire informazioni che l’organizzazione non ha autorizzato a condividere.
Per questo i controlli dovrebbero inizialmente mirare a rilevare e analizzare le modalità di utilizzo, così da individuare i comportamenti a rischio e definire regole più precise ed eventualmente introdurre blocchi automatici mirati.
L’AI data security è anche (soprattutto) una questione di governance
La gestione del rischio legato ai dati utilizzati con l’AI non può (e non deve) quindi essere separata dalla governance di queste tecnologie. Stabilire quali informazioni possono essere utilizzate con gli strumenti AI significa definire responsabilità e regole, identificare i rischi, misurarne l’esposizione e stabilire come gestirli, come anche indicato nell’“AI Risk Management Framework” del National Institute of Standards and Technology (NIST).
Questo approccio assume particolare rilevanza anche alla luce dell’AI Act, che attribuisce alle organizzazioni responsabilità specifiche di governance nella gestione dei rischi, nella definizione delle modalità di utilizzo e nella supervisione dei sistemi.
La tecnologia con soluzioni come Acronis GenAI Protection, può indubbiamente supportare queste decisioni attraverso visibilità sui flussi di dati, classificazione dei contenuti, rilevazione delle interazioni a rischio e, quando necessario, un blocco, ma il controllo tecnologico deve comunque essere parte di un modello più ampio, nel quale siano definite anche responsabilità, procedure e criteri per verificare che l’utilizzo dell’AI sia coerente con le regole aziendali.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
AI e dati sensibili: innovare senza compromettere la sicurezza
12-11-2026
Furto d'identità, in Italia le frodi sul credito crescono del 23,8%
12-11-2026
Cybersecurity strategica per tre aziende italiane su quattro
12-11-2026
Sophos: l’AI spinge verso una nuova cybersecurity
11-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
