 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
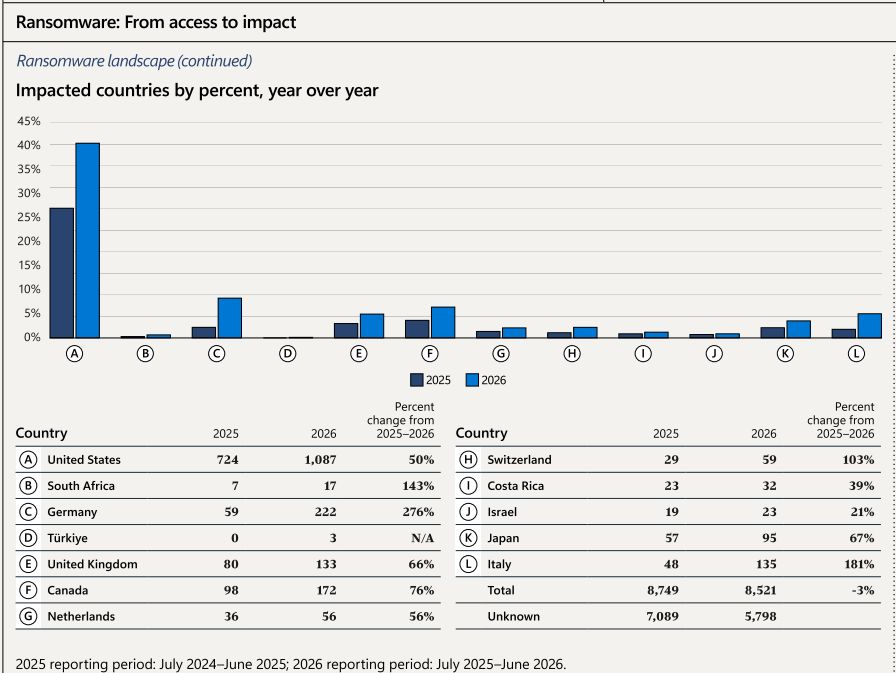
Ransomware: le organizzazioni colpite in Italia aumentano del 181%
 Redazione SecurityOpenLab
In Italia le organizzazioni colpite da ransomware passano da 48 a 135 in un anno. Nel mondo il 27% dell'attività ostile osservata riguarda le istituzioni pubbliche.


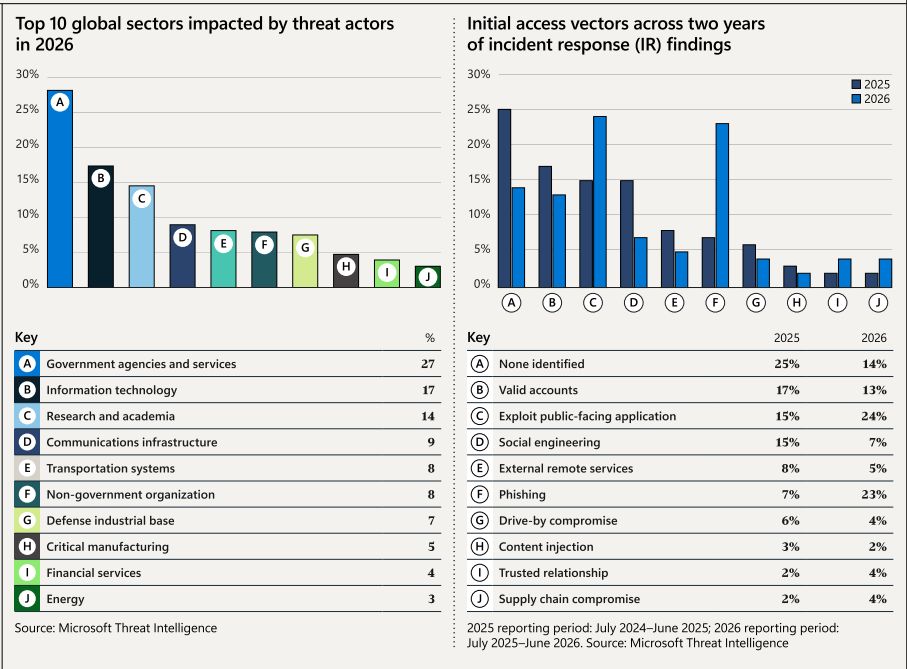
Nel mondo, le istituzioni pubbliche sono il settore più colpito dalle minacce cyber. Secondo il Microsoft Digital Defense Report 2026, l'attività osservata da Microsoft Threat Intelligence nel periodo da luglio 2025 a giugno 2026 vede il 27% delle minacce concentrato sulle istituzioni pubbliche, mentre il phishing sale al 23% degli accessi iniziali.
L'Italia compare nelle statistiche in una posizione intermedia: nella prima metà del 2026 si è classificata al quattordicesimo posto mondiale e al quinto in Europa tra i Paesi in cui i clienti Microsoft sono stati colpiti più di frequente da attività informatiche malevole.
Il dato più netto riguarda il ransomware. Nei conteggi di Microsoft Threat Intelligence le organizzazioni italiane colpite sono passate da 48 a 135 tra l'ultimo anno e quello precedente, con un aumento del 181%. Il totale globale, nello stesso confronto, è sceso del 3% (da 8.749 a 8.521 casi). Tra i paesi europei più colpiti solo la Germania (+276%) ha registrato una crescita più marcata.
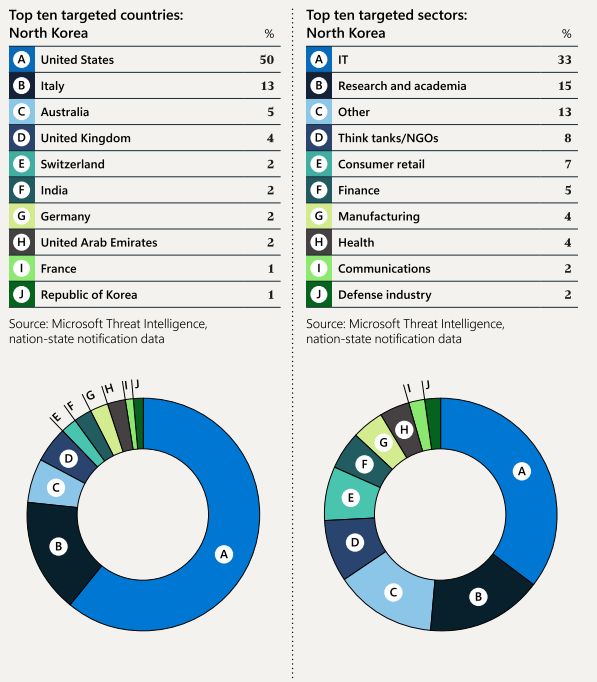
Sul fronte delle operazioni APT, il report registra 25 eventi osservati in Italia nel periodo analizzato, che fanno del Belpaese il quinto nella classifica europea a pari merito con la Spagna, dopo Regno Unito (76), Germania (45), Ucraina (42) e Francia (28). Nelle notifiche di attività APT, il 13% dei bersagli degli APT nordcoreani è in Italia, che è seconda solo agli Stati Uniti (50%); per i threat actor cinesi la quota scende al 2%.
Passiamo al fronte caldo degli accessi illegali. Secondo i rilevamenti di Intel 471 citati nel report, gli Initial Access Broker hanno messo in vendita 2.591 accessi che riguardano organizzazioni di almeno 117 Paesi; l'anno precedente erano 4.356 perché alcuni broker di primo piano hanno ridotto le offerte in blocco. Per numero di vittime l'Italia è terza, dopo Stati Uniti e Canada, e prima di Brasile e Regno Unito. Il 45% delle offerte sfrutta credenziali legittime compromesse; il 37% abusa di portali di accesso remoto aziendali, come i dispositivi VPN. Il report cita inoltre casi giudiziari emersi in Italia, Spagna, Grecia e Polonia a testimonianza di quanto i governi siano tra i principali clienti dei cyber mercenary, e dei problemi persistenti di trasparenza e controllo sul loro impiego.
La situazione globale
Se guardiamo al quadro globale, più di un quarto dell'attività ostile osservata da Microsoft riguarda le amministrazioni pubbliche (27%). Seguono l'information technology con il 17%, la ricerca e il mondo accademico con il 14%, le infrastrutture di comunicazione (9%), i trasporti e le organizzazioni non governative con l'8% ciascuno. Secondo il report questi settori restano nel mirino perché custodiscono informazioni di grande valore e molti dati personali, hanno infrastrutture estese e spesso poco monitorate, e non possono permettersi di fermarsi. Inoltre, gli enti pubblici erogano servizi essenziali e stanno al centro di reti fatte di agenzie, fornitori, aziende tecnologiche e gestori di infrastrutture critiche.
Se si considerano solo le notifiche di attività APT, il quadro cambia, con information technology e ricerca accademica al 20% ciascuna e la pubblica amministrazione al 10%. Cina, Iran, Corea del Nord e Russia puntano tutte a mantenere accessi duraturi e riutilizzabili nel tempo; i threat actor cinesi e russi sfruttano sempre più spesso l'infrastruttura di identità (per esempio con la tecnica del token replay, cioè il riutilizzo di token di autenticazione già intercettati).
Cambia anche il modo in cui gli attaccanti entrano nelle infrastrutture. Nel confronto tra le indagini di incident response dei due anni, gli exploit contro applicazioni esposte su Internet sono saliti dal 15% al 24%, il social engineering è sceso dal 15% al 7%, gli account validi compromessi sono calati dal 17% al 13% e i casi in cui l'accesso iniziale non è stato identificato sono passati dal 25% al 14%. Supply chain e relazioni di fiducia con terzi sono raddoppiate, entrambe dal 2% al 4%.
Un secondo osservatorio, quello delle notifiche di Microsoft Defender Experts ai clienti, descrive proporzioni diverse perché il campione è differente. L'esecuzione di codice a cui l’utente viene indotto (per esempio tramite falsi aggiornamenti del browser o esche generate con l'AI) rappresenta il 30% degli accessi iniziali; gli account validi valgono per il 20%, il copia e incolla malevolo (ClickFix) per il 13% e il phishing per l'11%. Quando gli attaccanti entrano con credenziali legittime, l'intrusione si allarga in fretta. In più della metà dei casi (52,2%) sono state rubate subito altre credenziali; nel 18,4% dei casi è stata lanciata una campagna di password spray. Per i movimenti laterali poi vengono usati strumenti di amministrazione legittimi, come SMB (condivisione di file), WMI (gestione di Windows) e RDP.
Vale la pena soffermarsi su ClickFix: l'anno scorso pesava per il 47% dell'attività osservata di accesso iniziale, quest'anno per il 12,8%, ma tra dicembre e maggio le attività sono cresciute di circa 23 volte e nel 96,3% dei casi il passo successivo è stato l'installazione di malware.
Gli allegati malevoli, ormai, servono quasi solo a rubare credenziali, perché ogni mese tra l'89% e il 96% di quelli rilevati da Microsoft Defender for Office 365 indirizzava a pagine di phishing o a finte schermate di accesso. Dopo sei mesi di calo il volume dei PDF malevoli è cresciuto del 38% a febbraio 2026 e di un altro 50% a marzo, mentre gli SVG sono scesi dal 23% al 7% degli allegati malevoli. Cresce anche il voice phishing sulle piattaforme di collaboration; se la telefonata riesce, la vittima viene convinta a concedere l'accesso tramite uno strumento di gestione remota e gli attaccanti completano la ricognizione in meno di un paio di minuti prima di scaricare il payload.
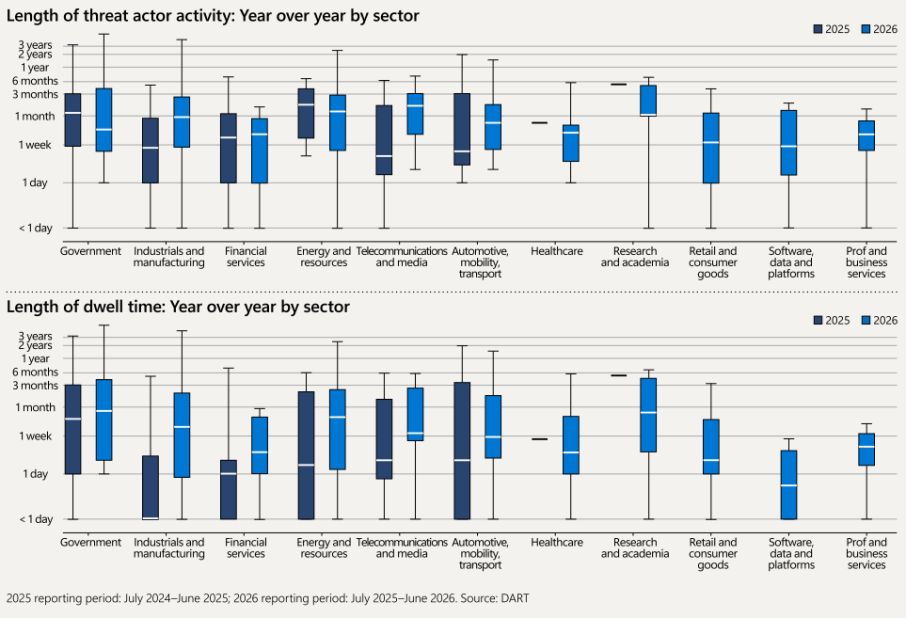
È interessante il fatto che aumenta il dwell time . Il confronto annuale dei dati dei team di incident response di Microsoft mostra un incremento statisticamente significativo, coerente in più settori e più marcato nell'industria e nella manifattura, mentre la durata complessiva dell'attività degli attaccanti è rimasta sostanzialmente stabile. Fortunatamente le organizzazioni hanno reagito più rapidamente una volta identificata l'intrusione, anche se continua a pesare la difficoltà di scoprire per tempo comportamenti che imitano l'attività legittima.
Come hanno sottolineato diversi report nel corso di quest’anno, la finestra per intervenire si accorcia. Il tempo mediano tra la scoperta di una vulnerabilità e il suo sfruttamento per condurre attacchi reali è ormai ben sotto le 24 ore. Le falle scoperte toccano numeri record (se ne stimano circa 72mila per il 2026) anche perché l’AI ne accelera l’identificazione. Per avere un’idea delle tempistiche, basta un esempio: in alcuni casi il gruppo Storm-1175 è passato dallo sfruttamento di un servizio esposto al ransomware Medusa in appena 24 ore. Detto questo, è doveroso sottolineare che a dominare i rilevamenti sono falle vecchie. Tra le cinque CVE più rilevate da Microsoft Defender tra luglio 2025 e giugno 2026, quella di Netlogon del 2020 da sola pesa per il 58%.
Sul fronte ransomware, Qilin guida le classifiche basate sui siti di rivendicazione con il 16,4% delle vittime (+386% rispetto all'anno scorso), davanti ad Akira (8,3%). I rilevamenti di Microsoft Defender sulle imprese raccontano un'altra storia, con Akira al 22% (+150%) e Qilin al 14% (+111%), segno che le pubblicazioni sui siti possono essere gonfiate per attirare attenzione sulle nuove offerte.
Il capitolo AI
Sul versante dell'AI, il report documenta il passaggio dall'assistenza all'autonomia. Nelle valutazioni di laboratorio i modelli Mythos e GPT-5.5 sono stati i primi a dimostrare di poter orchestrare da soli un attacco in 32 passaggi contro un ambiente aziendale emulato, ottenendo il controllo completo del server principale e di tutti gli account. Il test è avvenuto senza alcun difensore. I modelli open-weight, quelli con i parametri scaricabili pubblicamente, restano indietro di circa sette mesi rispetto ai modelli chiusi.
Fuori dai laboratori si vedono i primi segnali di questa transizione. All'inizio di luglio 2026 è stato documentato il primo attacco di estorsione con ransomware condotto in modo automatizzato. Microsoft ha osservato intrusioni orchestrate dall'AI che condividono alcuni elementi con quell'attività. Per ora i volumi restano bassi, ma è da sottolineare che il pattern riguarda più settori e aree geografiche, e l'accesso iniziale arriva costantemente da servizi esposti su Internet che usano software con vulnerabilità note.
L'AI è anche un bersaglio. Il report segnala il furto di capacità di calcolo AI rivenduta a clienti cybercrime e APT, oltre a servizi MCP esposti e privi di autenticazione adeguata che usano le credenziali dello sviluppatore per accedere a risorse sensibili.
Come mitigare il rischio
Per le organizzazioni il report indica la gestione delle identità come principale piano di mitigazione, con passkey e autenticazione a più fattori resistente al phishing, riduzione dei privilegi e gestione delle identità non umane, correlazione dei segnali di endpoint, identità, cloud, applicazioni, email e rete per individuare prima le intrusioni. Microsoft raccomanda agli utenti di proteggere la propria identità digitale, verificare le informazioni prima di fidarsi e segnalare le attività sospette.
Per i governi i consigli prioritari sono cinque. Il primo è prepararsi a reagire più velocemente agli eventi, con responsabilità definite e relazioni di fiducia costruite prima dell'incidente. In secondo luogo, gli esperti consigliano di far rientrare la sicurezza dell'AI nelle strategie di protezione delle infrastrutture critiche, integrandola mediante secure-by-design, test e valutazioni, protezione della supply chain, trasparenza e cooperazione internazionale.
Terzo: prepararsi a gestire incidenti che si propagano e valutarli in base a dove possono arrivare, oltre a come cominciano, perché cybercrime e APT spesso usano gli stessi punti d'ingresso, come per esempio identità compromesse, applicazioni esposte, ingegneria sociale e strumenti amministrativi legittimi. Il quarto consiglio è la condivisione bidirezionale di informazioni tra pubblico e privato: non basta che le aziende segnalino le minacce al governo: le agenzie pubbliche devono anche restituire intelligence, indicazioni e alert alle organizzazioni, sulla base di standard comuni di anonimizzazione e investimenti in threat intelligence condivisa. Il quinto è preparare i servizi essenziali a funzionare durante le interruzioni, con esercitazioni tabletop periodiche che coinvolgano decisori, responsabili operativi, Forze dell'Ordine, gestori di infrastrutture critiche e partner privati. Occorre anche una mappa dei servizi più critici, con le identità, i sistemi, i fornitori e le infrastrutture che li sostengono, e percorsi di escalation definiti. I modelli di servizio condiviso possono estendere capacità di sicurezza e risposta agli enti locali e alle istituzioni pubbliche che non riescono a costruirle da sole.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Ransomware: le organizzazioni colpite in Italia aumentano del 181%
01-10-2026
Gli agenti di IA si diffondono molto rapidamente: riusciremo a controllare ogni agente prima che diventi il nostro prossimo insider privilegiato?
01-10-2026
Cynet 5.0 fonde SIEM e XDR e aggiunge la dashboard multi-sito
01-10-2026
Piattaforma di sicurezza ospitata in Italia, dati solo in UE
01-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
