 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
AI agentica e attacchi a velocità macchina: la ricetta di Fortinet
 Redazione SecurityOpenLab
Le aziende usano già l'AI e quasi mai la governano; i cyber criminali la sfruttano per attaccare più in fretta e con meno intervento umano. Fortinet risponde con visibilità, piattaforma e AI difensiva, e rivendica un ruolo che va oltre la tecnologia.
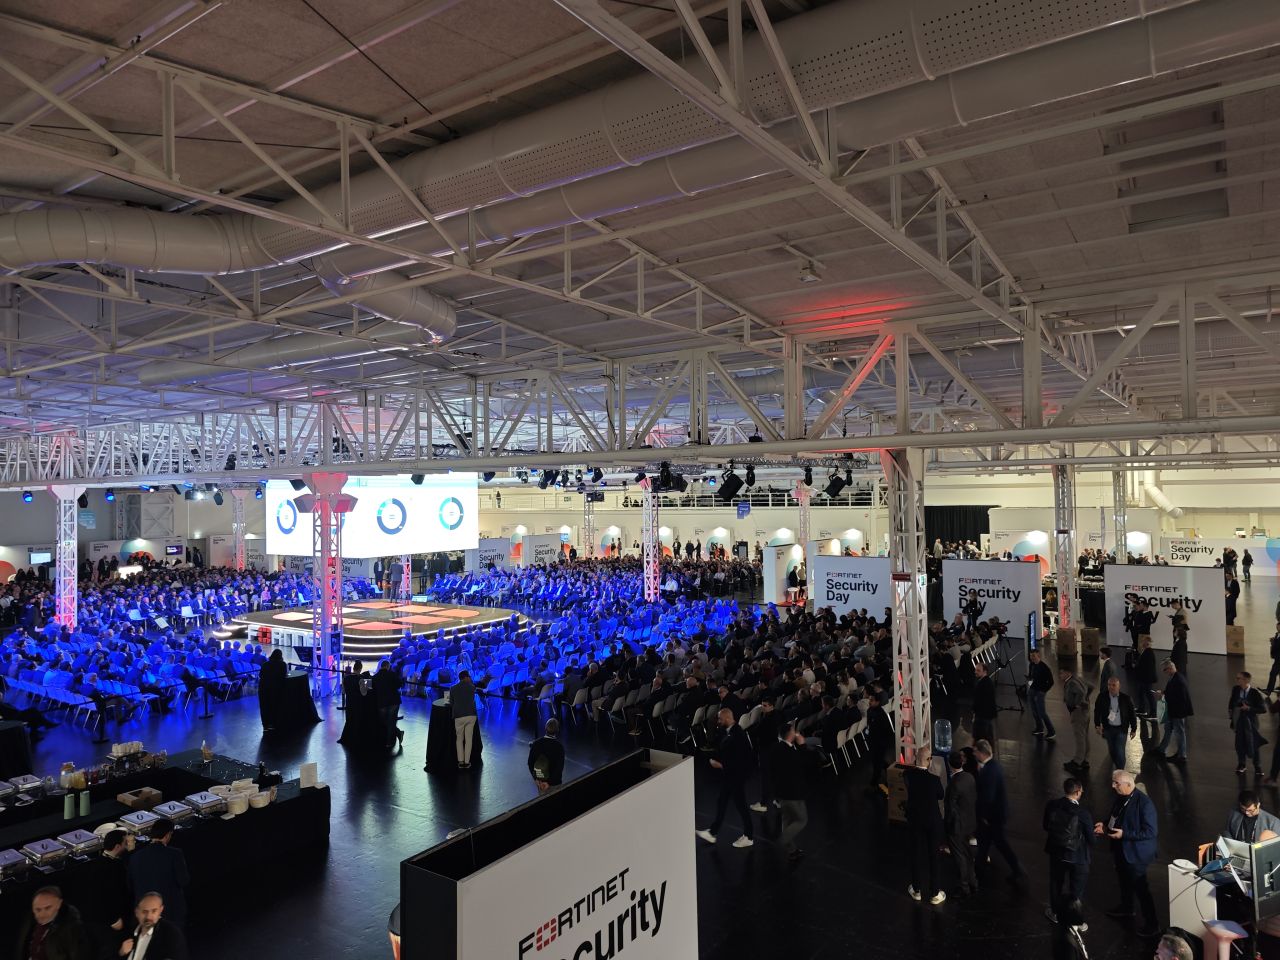


"L'AI non è qualcosa a cui le aziende stanno guardando, è qualcosa con cui stanno già lavorando, consapevolmente o inconsapevolmente", è il punto da cui parte Massimo Palermo, Country Manager Italia e Malta di Fortinet in occasione dei Fortinet Security Day di Milano.
Il primo fronte è quello che parte dall’iniziativa personale, "quello che c'è sui nostri telefonini e sui nostri laptop: non è un tool autorizzato, non è testato, non è monitorato e controllato. È il fenomeno della Shadow AI, e di fatto significa che ognuno di noi, con il proprio pezzettino di utilizzo dell'AI, espone l'azienda a rischi potenziali. Per guadagnare produttività, per fare prima e meglio il lavoro, posso essere tentato di copiare dati sensibili aziendali, dati dei clienti, proprietà intellettuale, brevetti" argomenta Palermo.
C'è poi l'uso legittimo, con la corsa a individuare e industrializzare i casi d'uso, ma "quasi mai c'è un'unica regia: ci sono i vari dipartimenti, ciascuno dei quali cerca di capire in maniera disarticolata che cos’è più adatto alle proprie necessità" spiega Palermo, che cita anche due dati del World Economic Forum: "l'83% delle aziende ha già implementato almeno un caso d'uso di AI, ma solo il 37% ha messo in piedi processi per monitorarla. Qui c'è la dimensione del problema: da un lato l'opportunità, dall'altro un gap già ben visibile, quello che chiamiamo governance". Il rischio più temuto è che "soprattutto l'AI agentica si muova autonomamente, con un minimo di supervisione umana o senza alcuna supervisione, e produca danni all'azienda stessa cancellando file e dati, oppure che gli agenti, come ulteriore estensione della superficie di attacco, diventino essi stessi un bersaglio dei criminali informatici e un vettore di attacco" afferma Palermo.
 Massimo Palermo, Country Manager Italia e Malta di Fortinet
Alessandro Piva, Senior Director degli Osservatori Digital Innovation del Politecnico di Milano, osserva che l'AI generativa "ha in qualche modo democratizzato l'intelligenza artificiale. Se prima, per approcciarla in maniera matura, era necessario mettere in fila una serie di passaggi, dalla governance del dato alle competenze interne, l'AI generativa ha portato un grandissimo interesse e quindi una diffusione anche non controllata di strumenti di tipo consumer". Nelle grandi imprese italiane l'adozione di progetti di AI è intorno al 70-71%, mentre per gli strumenti di AI generativa a febbraio era intorno all'84% e oggi, secondo Piva, "probabilmente siamo ancora più vicini al 100%".
Circa il 70% dei CISO teme un aumento dei rischi legati all'AI e il 60% segnala rischi derivanti dall'uso di strumenti consumer, come sottolinea Piva: "il governo di questi strumenti, accanto a tutte le altre sfide di cybersecurity che già esistevano, diventa forse uno dei focus principali. Non è semplice: servono modelli organizzativi, strumenti operativi e tecnologia che permettano di ridurre e governare il più possibile i rischi che derivano da queste tecnologie, che nella pratica aiutano molto la produttività individuale e iniziano a entrare nei processi" conclude Piva.
Attacchi a velocità macchina
Sul fronte opposto, Aldo Di Mattia, Director of Specialized Systems Engineering and Cybersecurity Advisor Italy and Malta di Fortinet, è netto: "Sta cambiando tutto. Un tempo gli attacchi li facevano gli attaccanti, oggi li fanno gli agenti, e chi sta dietro diventa una sorta di team leader, perché attraverso l'AI ha la capacità di portare avanti dieci, trenta attacchi". A questo si aggiunge l'autonomia: in un caso di ransomware il cyber criminale si è limitato a rispondere a due domande tramite prompt, e tutto il resto l'ha fatto l'agente.
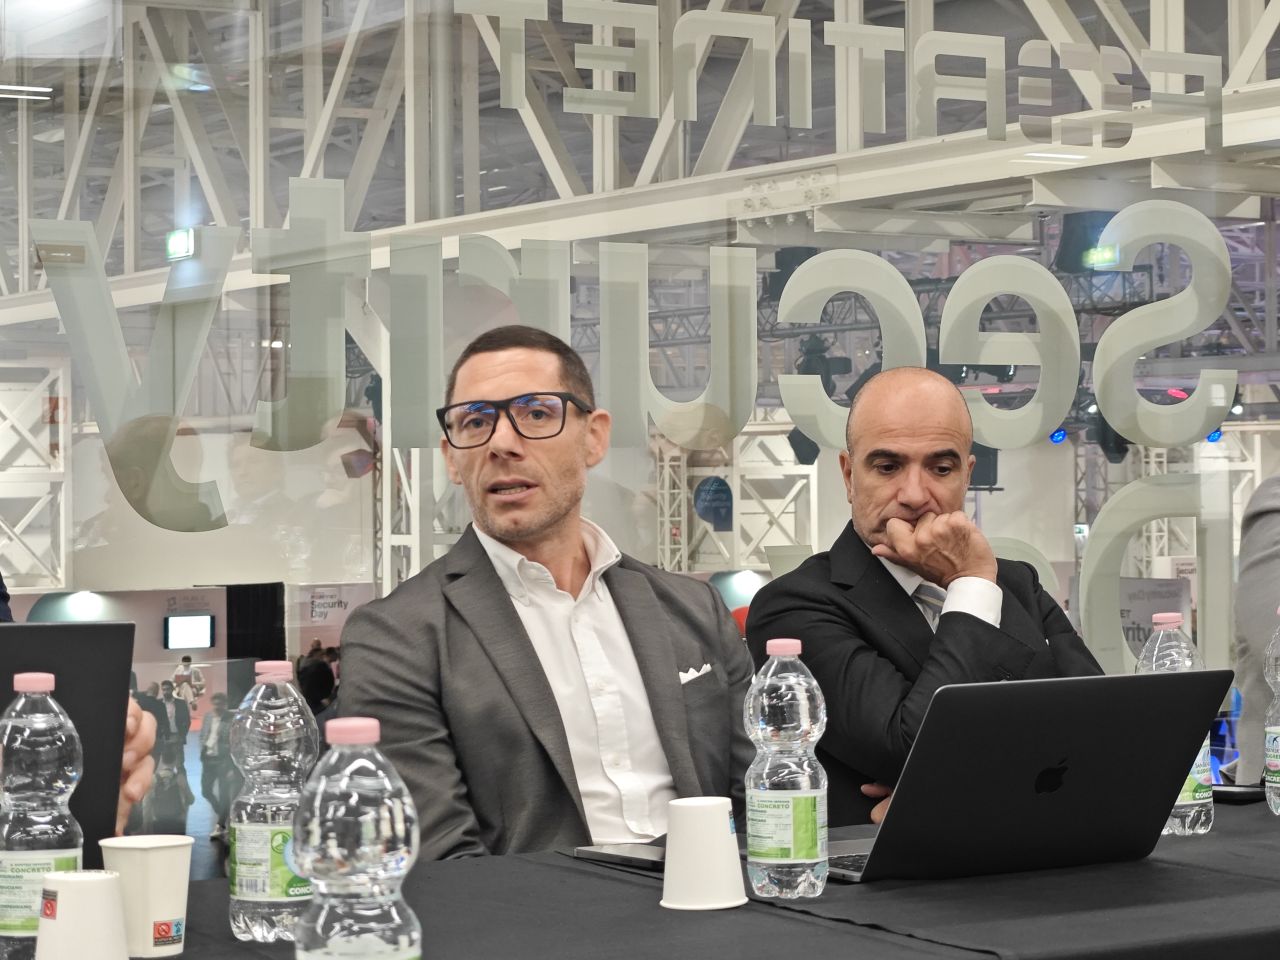 Aldo Di Mattia, Director of Specialized Systems Engineering and Cybersecurity Advisor Italy and Malta di Fortinet
Il tema che fa più rumore è quello delle vulnerabilità: "l'intelligenza artificiale le scopre sempre più velocemente e in numero sempre maggiore: ne sono uscite centinaia che erano lì da sempre, alcune da decenni", spiega Di Mattia. "E a machine speed non solo le scopre, ma le sfrutta con una velocità incredibile". In un caso presentato all'evento, un agente ha superato in pochi secondi ostacoli che avrebbero richiesto settimane o mesi. C'è poi la clonazione della voce: "soprattutto nelle aziende enterprise, dove i dirigenti fanno molti filmati e molte interviste, diventa facilissimo per l'AI studiarli e riprodurne la voce. Qui si introducono nuovi rischi che devono essere assolutamente gestiti".
La conseguenza è che sempre più attacchi si giocano prima ancora di cominciare, nella “fase di preattacco: la nostra intelligence a livello mondiale individua più della metà dei tentativi di attacco, il 52%, proprio in questa fase, e in Italia addirittura due terzi", sottolinea Di Mattia. "Gli attaccanti studiano sempre di più le aziende e la superficie di attacco esposta, cioè sistemi e servizi che si trasformano poi in vulnerabilità, di modo da poter colpire con la certezza che l'exploit raggiunga il bersaglio, e generare meno rumore per i sistemi che cercano di individuare questi attacchi" aggiunge Di Mattia. Le aziende italiane hanno investito molto, anche grazie al PNRR e alle nuove norme, eppure i dati Clusit mostrano che gli attaccanti raggiungono il bersaglio con più facilità.
Difendersi con l'AI, alla stessa velocità
Per Di Mattia la prima risposta è il virtual patching, che "risponde a velocità macchina: loro attaccano a quella velocità e noi dobbiamo difenderci con la stessa velocità". Invece, contro gli attacchi basati sulla voce servono procedure: "non è più possibile fare nulla, anche se è il CEO dell'azienda a chiedercelo, senza verifiche da più parti. Le procedure ci consentono di essere sicuri che la richiesta sia stata fatta davvero da quella persona". Nella fase di preattacco gli strumenti sono l'intelligence e la deception, cioè "esche create per cercare di capire come ci stanno studiando", il red team e il vulnerability assessment, con un obiettivo chiaro: scoprire le vulnerabilità prima che le trovi un attaccante. Resta poi il fattore umano, perché gli utenti che non hanno capito come si partecipa alla sicurezza restano l'anello debole.
Il punto centrale, però, è che "l'AI si protegge con l'AI, alla stessa velocità". Di Mattia cita l'AI generativa e agentica integrata da Fortinet nelle soluzioni per il SOC, "un'innovazione che secondo me cambia lo scenario e può bilanciare i vantaggi che l'AI dà agli attaccanti è il triage fatto dall'AI su decine o centinaia di migliaia di log settimanali, che ci permette di ristabilire le priorità".
 Alessandro Piva, Senior Director degli Osservatori Digital Innovation del Politecnico di Milano
Palermo descrive l'approccio dell'azienda a partire dal principio che "non posso controllare quello che non vedo, per questo Il primo elemento è la visibilità su tutti gli asset che afferiscono all'AI in azienda, con un unico punto di controllo, un inventario completo, un controllo costante e la messa in sicurezza di tutto lo stack applicativo dell'AI, dall'ambiente fisico dei data center che lo ospitano all'infrastruttura, passando per i chip, fino al monitoraggio dei modelli LLM e delle applicazioni stesse". A questo riguardo Fortinet ha una partnership con NVIDIA, e una recente acquisizione rafforza le capacità di visibilità, controllo e guardrail "proprio per evitare che l'AI faccia danni, oltre alla promessa di fare bene", insieme ad attività di penetration test e stress test sugli agenti e sugli ambienti infrastrutturali. C'è infine il controllo dei costi: "non c'è solo la governance, ci sono anche gli economics e i token, che spesso rischiano di sfuggire di mano alle aziende".
A proposito di datacenter, Piva aggiunge che AI factory, gigafactory e data center sono "di per sé una notizia positiva anche per il nostro Paese": sono stati annunciati 83 progetti per i prossimi tre anni, per un potenziale di 5 miliardi di investimenti, anche se probabilmente se ne realizzerà circa la metà. Ma concentrare grandi centri di calcolo significa "sommare una serie di rischi, rendendoli quantomeno più evidenti e più sostanziali". Piva elenca la continuità operativa e l'approvvigionamento di energia, la sicurezza dei dati concentrati in un unico luogo e dei modelli che vi vengono addestrati, la supply chain dei fornitori di tecnologia che entrano nel data center, la giurisdizione a cui i dati sono sottoposti.
Proteggere l'AI che si usa
Filippo Cassini, Global Technical Officer e Senior Vice President of Engineering di Fortinet, riparte dalla visibilità sottolineando che "la base di ogni strategia di cybersecurity è sapere che cosa gira, che cosa succede, chi è collegato a cosa, chi sta utilizzando cosa". E avverte che il problema non riguarda solo le grandi organizzazioni, perché chiunque può caricare un modello su un piccolo computer e cominciare a usarlo con le stesse funzionalità dei modelli più sofisticati. "Esiste una proliferazione dell'AI che passa sotterranea", osserva. "L'AI che avete probabilmente sul vostro telefono è gratuita per una ragione chiara: sono comunque terminali che possono far uscire dati, e io devo sapere che cosa fanno uscire".
Il livello successivo sono gli agenti, che collegano l'AI ad altre applicazioni attraverso il protocollo MCP: "dobbiamo avere visibilità anche su questo, perché creiamo un ulteriore livello di complessità", spiega Cassini. C'è poi una questione ancora aperta, quella della responsabilità quando un agente compie un'azione, e qui "si inserisce il discorso dello Zero Trust, delle regole che bisogna mettere attorno all'AI. Il punto di partenza è la consapevolezza". Per chi espone l'AI all'esterno, come le aziende che usano un chatbot sul sito per aiutare i clienti, il rischio cambia ancora e la nuova interfaccia di potenziale rischio diventa “il prompting. Qualcuno si inserisce nel mio chatbot e comincia a usare tecniche di linguaggio che aggirano le salvaguardie presenti, e gli fa fare cose completamente diverse. Ci sono casi in cui questi chatbot vengono usati per scrivere script e sviluppare software". Su questa nuova superficie di attacco, Fortinet ha sviluppato prodotti dedicati.
Di Mattia aggiunge che strumenti come ChatGPT, Copilot o gli LLM privati delle grandi aziende hanno ampliato la superficie di attacco e vanno protetti da attacchi specifici come prompt injection e data poisoning.
A complicare il quadro c'è la frammentazione degli strumenti: "negli anni passati l'approccio delle enterprise è stato quello di risolvere ogni problema con un prodotto, un approccio orientato alla tecnologia e non alla soluzione", spiega Cassini. Il risultato è che i clienti gestiscono in media 35 prodotti di sicurezza diversi, e alcuni arrivano a 110. "Bisogna costruire una roadmap in cui questi prodotti possano lavorare in piattaforma: razionalizzare quello che si compra, dare priorità ai prodotti che hanno API native e aprire il tutto, per poter automatizzare completamente il processo di risposta". L'approccio di Fortinet, assicura, è aperto, in grado di lavorare con vari tipi di AI e di inserirsi in un ecosistema.
 Filippo Cassini, Global Technical Officer e Senior Vice President of Engineering di Fortinet
C'è poi il quantum computing, che "dal punto di vista dell'adozione è un problema di medio periodo, ma dal punto di vista della sicurezza è già un tema centrale", spiega Piva, perché qualcuno potrebbe già raccogliere oggi dati cifrati per decifrarli in futuro. Per questo dotarsi di strumenti e policy sulla crittografia è importante già nel brevissimo periodo.
Oltre alla tecnologia
Palermo evidenzia anche che il ruolo del vendor si sta evolvendo, perché "se siamo tutti d'accordo che la cybersecurity non è il problema di una funzione specialistica, ma è multistakeholder e riguarda diversi aspetti della vita di un'azienda, non solo quelli tecnologici, è chiaro che il ruolo richiesto a noi vendor, in un contesto di tensioni geopolitiche, accelerazione digitale e minacce crescenti, non è semplicemente fornire tecnologia", afferma. "Ci viene richiesto di dimostrarci affidabili, trasparenti, di essere accountable, cioè di avere senso di responsabilità. Significa contribuire a progettare architetture sicure e resilienti". Il primo passo è l'apertura, "lavorando di squadra con un ecosistema integrato da subito tramite API e connettori con le soluzioni di altri vendor".
Il secondo è la condivisione delle informazioni: "chi, come noi, ha un punto di osservazione privilegiato, ha il dovere di mettere a disposizione di chiunque nel mondo la minaccia che ha visto in Estremo Oriente o in Africa, per dare un warning". Da qui la collaborazione con il World Economic Forum, Europol e Interpol.
Il terzo è il fattore umano, non per retorica, ma perché " anche nell'era dell'intelligenza artificiale il bersaglio è sempre uno solo, l'uomo, con la sua fretta, le sue debolezze, la sua superficialità", sottolinea Palermo. Fortinet offre da anni formazione e certificazioni gratuite, prima a università e scuole superiori, oggi anche a chi si affaccia per la prima volta sul mercato del lavoro o si sta riqualificando, in collaborazione con fondazioni, Forze dell'Ordine e istituzioni come ACN e Polizia Postale. Da sei o sette mesi in Italia c'è anche un programma di Security Awareness and Training per le scuole medie e gli ultimi due anni delle elementari, portato in classe da dipendenti volontari. "C'è un periodo di esposizione troppo lungo tra il momento in cui i nostri figli cominciano a vivere la vita digitale, senza essere consapevoli dei rischi, e il momento in cui qualcuno spiega loro come muoversi rispetto al social engineering e ai social media", spiega il manager.
Infine, per affrontare lo skill shortage, insieme alla Cyber Security Foundation Fortinet ha avviato un progetto per i detenuti a fine pena: finora sono state rilasciate solo dieci certificazioni, ma per Palermo è "l'inizio di qualcosa che vogliamo fare per contribuire a formare una forza lavoro più ampia, ma anche il più possibile inclusiva".
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
AI agentica e attacchi a velocità macchina: la ricetta di Fortinet
30-10-2026
Sovranità digitale e cyber immunity contro i rischi dell'AI
29-10-2026
Leonardo: dalla cybersecurity alla resilienza operativa
29-10-2026
Qualys TruRisk Eliminate 2.0 punta alla remediation autonoma
26-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
