 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Sovranità digitale e cyber immunity contro i rischi dell'AI
 Redazione SecurityOpenLab
Alla Partner Conference di Kaspersky a Milano, Cesare D'Angelo e Fabio Sammartino descrivono un'AI che moltiplica le minacce e tracciano la strada per una risposta efficace: progettazione sicura, governance dell'AI, controllo del dato e servizi gestiti.


L'AI è diventata un motore di business, ma anche il nuovo terreno di caccia dei cyber criminali, del resto "oggi molto del vostro business e del mercato ruota intorno agli agenti AI, cioè a un utilizzo dell'Intelligenza Artificiale che oltre ad analizzare i dati compie azioni, ed è quindi proattiva nei confronti dell'infrastruttura, dei dati e della tecnologia", ha spiegato ai partner Cesare D'Angelo, General Manager Italy, Mediterranean & France di Kaspersky in occasione della Partner Conference di Milano. "[l’AI] è un'ottima opportunità di business, ma rappresenta anche un rischio addizionale, legato a minacce quali la fuga di dati, la manipolazione delle informazioni, le allucinazioni dell'intelligenza artificiale e la compromissione dei componenti software".
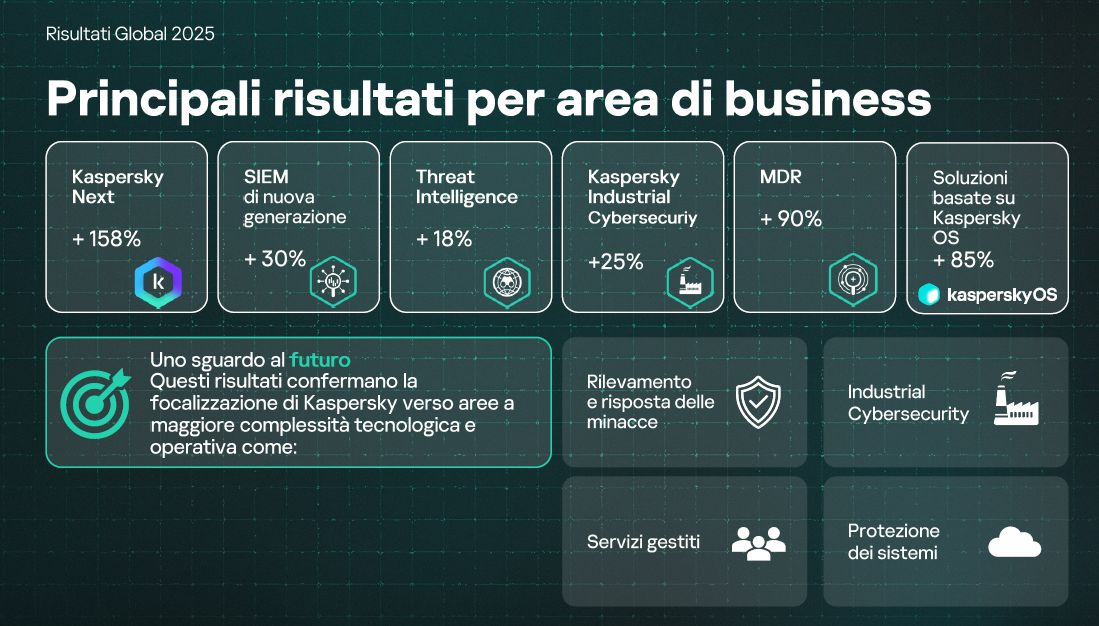
Una sfida che Kaspersky affronta forte di risultati in crescita, come ha ricordato D’Angelo: nel 2025 il fatturato globale di Kaspersky è cresciuto del 4% a cambi costanti e del 15% a cambi correnti, con il segmento B2B a +16%. I servizi gestiti sono cresciuti del 90%, l'Industrial Cybersecurity del 25%. In Italia, nel terzo trimestre 2026, la crescita è stata del 33% anno su anno. "Non siamo più, ormai da anni, solo l'azienda dell'endpoint protection o, come qualcuno dice ancora, dell'antivirus: stiamo crescendo molto e investendo moltissimo sui servizi ad alto valore", ha detto D'Angelo, ricordando che i dipendenti sono passati in un anno da 5.500 a 6.400, "quasi tutti tecnici che sviluppano, fanno ricerca e ampliano ulteriormente il portafoglio". Sull'ambito industriale il manager ha aggiunto che "sta crescendo molto, anche sulla spinta di normative come la NIS2, ma i dati sugli attacchi al mondo industriale basterebbero da soli a giustificare un investimento".
Progettare partendo dalla diffidenza
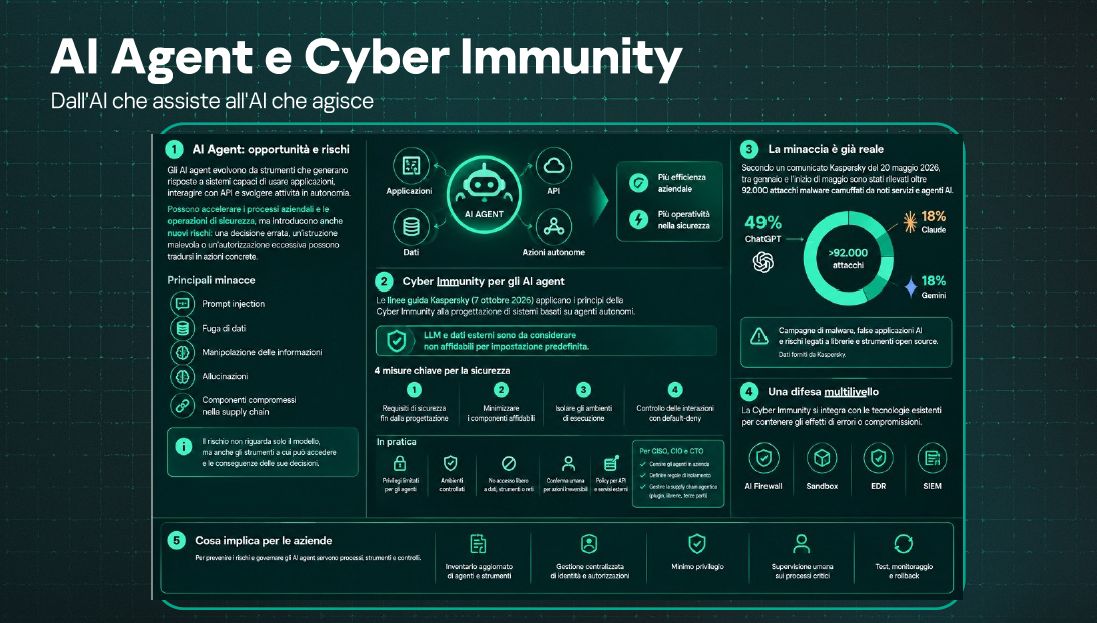
Per D'Angelo la risposta è " partire dal presupposto che niente sia sicuro, anche quando si sviluppano agenti AI, quindi alzare il livello di diffidenza", tenendo sempre ben presente che "servono requisiti di sicurezza fin dalla progettazione; bisogna ridurre al minimo i componenti ritenuti affidabili e isolare gli ambienti di esecuzione, in modo che un attacco non possa spostarsi da un ambiente all'altro in maniera autonoma".
Il principio è quello del default deny, ossia la negazione predefinita di ogni interazione non autorizzata: "tutto è pericoloso o sbagliato per definizione: sono io a decidere che cosa l'agente AI potrà fare e che cosa no", ha sintetizzato D'Angelo, ricordando che "nei primi sei mesi dell'anno le nostre tecnologie hanno rilevato più di 90.000 attacchi portati attraverso vettori di Intelligenza Artificiale, che nella maggior parte dei casi erano mascherati da strumenti noti". Circa la metà si presentava come ChatGPT, il 18% come Claude e un altro 18% come Gemini. "L'AI che tutti stiamo cavalcando come opportunità di business nasconde al suo interno rischi enormi, e sta a noi mitigarli con una progettazione sicura dell'infrastruttura e dell'agente AI stesso".
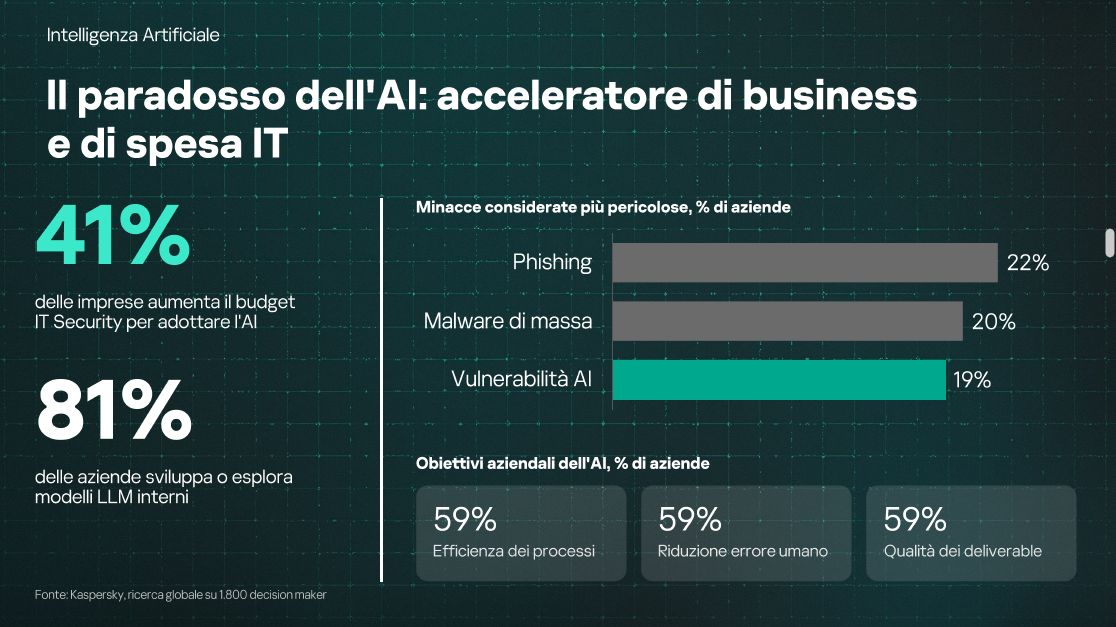
Fabio Sammartino, Head of PreSales di Kaspersky, aggiunge i dati emersi da una ricerca globale condotta da Kasperksy su 1.800 decision maker. Il primo dato interessante che emerge è che le minacce considerate più pericolose sono il phishing (22%), il malware di massa (20%) e le vulnerabilità dei sistemi di AI (19%). In tutti e tre i casi l'intelligenza artificiale cambia le regole, perché rende molto più credibili e precisi i contenuti del phishing e supporta la creazione di campagne malware più impattanti".
C'è poi un fronte del tutto nuovo, relativo alle "vulnerabilità intrinseche dei sistemi di AI, che includono la prompt injection, la necessità di verificare che i guardrail messi dai fornitori vengano rispettati e capire se sia possibile estrarre le informazioni che l'utente ha inserito nel modello". Un’altra tendenza da parte degli attaccanti è lo sfruttamento della popolarità dell'AI come esca: la telemetria di Kaspersky ha registrato oltre 33.300 attacchi contro le PMI mascherati da finti strumenti di Intelligenza Artificiale tra gennaio e aprile 2026, con un aumento del 400% rispetto al 2025. Gli esperti dell'azienda hanno individuato più di 1.100 campioni unici di trojan (+21%) nascosti dietro falsi Claude o OpenClaw. "Gli attaccanti sanno come sfruttare questi nuovi trend e usano gli stessi strumenti per le loro campagne", ha sottolineato Sammartino.
Shadow AI, il rischio sommerso
I partner presenti in sala hanno indicato come principali rischi legati all'uso dell'AI in azienda la perdita o la divulgazione di dati sensibili, che D'Angelo riconosce come "uno dei rischi fondamentali che le aziende corrono, in assenza di politiche di governance adeguate", problema che si verifica piuttosto spesso perché le regole non hanno tenuto il passo con l'adozione: "quasi tutte le aziende vogliono investire nell'Intelligenza Artificiale e quasi tutte la usano, ma pochissime l'hanno già normata e regolamentata al proprio interno. Questo è un fattore di rischio enorme, su cui è necessario fare sensibilizzazione e formazione" ha sottolineato D’Angelo.
Anche Sammartino parla di una fase ancora acerba, e più precisamente di “una generale immaturità nell'adozione degli strumenti di AI. Adottare uno strumento di AI significa creare limiti e politiche di protezione del dato, e dire agli utilizzatori che cosa si può condividere e che cosa no. Ormai c'è una proliferazione di agenti AI e chatbot di ogni tipo, e orientarsi è molto complicato. Molto spesso gli utenti vanno dove capita, seguendo il trend dell'ultimo video su TikTok".
Detto questo, Sammartino precisa che “impedire l'uso degli strumenti di AI in azienda è controproducente e praticamente impossibile. Se si impone un divieto, il dipendente prende lo smartphone e usa l'AI dal telefono invece che dal computer aziendale, e a quel punto si perde completamente il controllo". Come muoversi, quindi? "servono strumenti che siano governabili e controllabili, e non è per niente semplice: il 23% delle aziende intervistate lascia ai dipendenti libero accesso agli strumenti di AI senza controlli. Non è una percentuale bassa, e ci dice che c'è ancora molto da fare", ha concluso il manager.
PMI al centro della bufera
Secondo la ricerca di Kaspersky, l'86% delle PMI con meno di 500 dipendenti ha subìto almeno un incidente informatico nell'ultimo anno, e in media ogni organizzazione ha affrontato tre tipologie di attacco differenti. Solo il 14% dichiara di esserne uscito indenne, il che significa che o non si è reso conto di essere stato attaccato, o sarà preso nel novero delle vittime. Quello che è certo è che gli attaccanti non fanno più differenza, come sottolinea Sammartino: “le piccole e medie imprese vengono colpite esattamente come le grandi, perché c'è un ecosistema di attaccanti che entra dove trova porte vulnerabili, molto semplicemente. Non si fanno più sconti a nessuno, tanto che la richiesta di riscatto viene commisurata alla dimensione e al fatturato dell'azienda. Ormai da qualche anno è la normalità".
I vettori d'attacco, invece, restano quelli di sempre: phishing (20% degli incidenti), vulnerabilità software (17%) e accessi remoti (16%), "non è cambiato niente, è cambiata soltanto la dimensione, cioè la quantità e la qualità degli attacchi” spiega Sammartino.
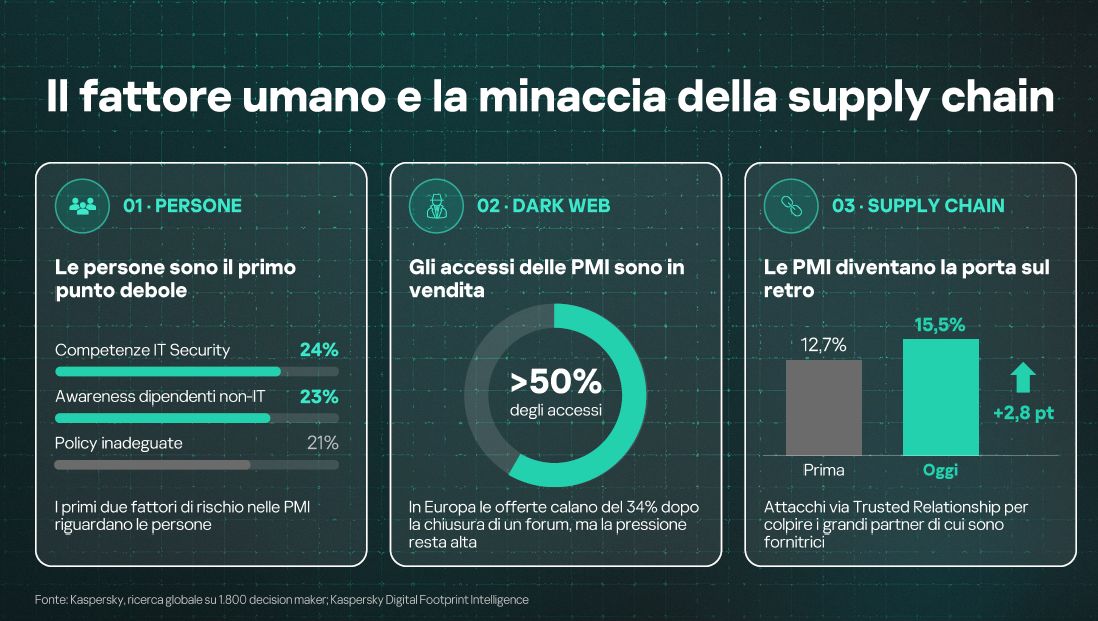
L'anello debole resta il fattore umano, tant’è vero che tra i rischi indicati dalle PMI, al primo posto ci sono le competenze di sicurezza IT (24%), seguite dalla scarsa consapevolezza dei dipendenti non IT (23%) e da policy inadeguate (21%). Sammartino commenta questo dato ricordando che "anche le competenze degli operatori IT sono inadeguate rispetto al nuovo livello degli attacchi", e questo è un problema grave nel momento in cui dall'altra parte ci sono “gli attaccanti che lavorano in un ecosistema che funziona molto bene. È un mercato di servizi: un gruppo viola l'azienda e ottiene l'accesso, un altro lo sfrutta e chiede il riscatto, un altro ancora si occupa della transazione finanziaria", ha spiegato il manager. "Sono ben attrezzati, e nel dark web gli accessi alle PMI sono in vendita esattamente come quelli delle grandi aziende". Secondo i dati di Kaspersky Digital Footprint Intelligence, in Europa le offerte di accessi sono calate del 34% dopo la chiusura di un forum, ma la pressione resta alta.
Le PMI, poi, sono spesso l’entrata di servizio per attaccare la grande azienda, che "spende molto per difendersi, quindi è più difficile da attaccare. Ma ha una catena di fornitura, dei partner e in generale una rete di trusted relationship che gli attaccanti sfruttano la per colpire il bersaglio grande", ha osservato Sammartino. Il trend non è verto nuovo, ma si consolida, come confermano i numeri di Kaspersky, secondo cui gli attacchi via trusted relationship sono passati dal 12,7% al 15,5% del totale.
Sovranità digitale: scegliere, verificare, costruire
In questo scenario Kaspersky rilancia il tema della sovranità digitale, che Cesare D’Angelo spiega così: "per noi sovranità digitale non significa avere l'autonomia tecnologica per sviluppare internamente nuove tecnologie. Significa controllo, verificabilità e una supply chain sicura e verificabile in ogni momento. Controllo del dato vuol dire sapere quali dati vengono utilizzati, come vengono movimentati e dove sono depositati".
In questo ragionamento rientra anche la compliance normativa, che non dev’essere "un questionario da riempire con le crocette, quanto punto di partenza: devo partire da una posizione di sicurezza su ciò in cui ho investito e su come gestisco i dati, e costruire tutto l'ecosistema intorno". Un concetto ripreso anche da Sammartino, quando sottolinea che "la compliance non può essere il driver principale. È solo il primo gradino, quello che permette di rispondere alla prima necessità, dopodiché bisogna passare alla cybersecurity".
Verificabilità, inoltre, “significa poter accedere regolarmente allo stato di salute della mia tecnologia e degli aggiornamenti, anche nei confronti di audit esterni rispetto sia alla singola azienda, sia a tutta la catena di fornitura" ricorda D’Angelo, che come esempio cita la Global Transparency Initiative di Kaspersky: "abbiamo dei centri in cui i clienti possono ispezionare il codice sorgente dei prodotti. Abbiamo certificazioni esterne, rinnovate ogni sei mesi o ogni anno, che verificano che i processi con cui sviluppiamo e distribuiamo gli aggiornamenti siano conformi e al massimo livello di sicurezza. Questa è la verificabilità che portiamo in dote ai nostri partner e ai nostri clienti. La sovranità digitale non è isolarsi, non è costruirsi un'infrastruttura staccata dal resto del mondo, è essere padroni di ciò che si sceglie, poterlo verificare in maniera costante e costruirci sopra".
Cyber immunity, la sicurezza come principio
Il tassello finale è la cyber immunity, il paradigma su cui Kaspersky ha costruito anche le soluzioni basate su KasperskyOS e che "è la vera security by design: significa progettare infrastrutture e investimenti partendo dalla sicurezza, invece di affrontarla come ultimo anello della catena", ha spiegato D'Angelo. La buona notizia è che le aziende sembrano averlo capito. Per il 99% dei decision maker intervistati da Kaspersky, la cybersecurity è una funzione aziendale fondamentale, con un “ruolo di abilitatore del business. Rispetto a quanto era ritenuta un costo è un cambio di paradigma importante, perché oggi le scelte tecnologiche in cybersecurity sono guidate da diversi driver", ha spiegato Sammartino.
La prima voce che guida gli investimenti in sicurezza è la protezione dei dati (35%), seguita dall'adozione sicura di cloud, AI e automazione (27%) e dalla riduzione dei rischi e resilienza finanziaria (24%). Il 23% indica invece la prevenzione, che è un’ottima opzione perché “è un elemento cardine per essere resilienti dal punto di vista finanziario: costa meno prevenire che rispondere a un attacco quando l'incidente è già avvenuto", ha commentato Sammartino.
L'AI pesa anche sui budget: il 41% delle imprese aumenta la spesa in sicurezza IT per adottare l'Intelligenza Artificiale. "È facile immaginarlo, perché nella cybersecurity c'è una carenza cronica di competenze ed è sempre più difficile trovare personale qualificato", ha spiegato Sammartino. "Inoltre gli attacchi vengono fatti con l'AI, quindi il metodo migliore per rispondere è utilizzare lo stesso strumento per proteggersi. Il dato ancora più interessante è che il nuovo trend è l'adozione di LLM interni all'azienda, e questo si ricollega al discorso della sovranità digitale. È un trend già affermato nella fascia alta del mercato, soprattutto negli Stati Uniti, e dobbiamo immaginare che arriverà anche qui. Ed è la traiettoria corretta, perché utilizzare un LLM pubblico in cloud significa anche condividere i dati aziendali con il fornitore".
Servizi gestiti per le PMI
Un’altra importante tendenza è quella degli investimenti in SOC esterni e servizi gestiti anche da parte di aziende piccole e medio-piccole. D’Angelo sottolinea che "queste aziende spesso non hanno team interni con competenze elevate, ed è qui che entrano in gioco i partner, anche con un supporto locale". I numeri confermano la tendenza: secondo la ricerca Kaspersky, il 75% delle PMI ha aumentato il budget per la sicurezza e il 30% investe per passare a soluzioni avanzate come XDR, NDR e SIEM. Sammartino indica come soluzione per loro Kaspersky Next MXDR Optimum, "la soluzione di managed detection and response che rappresenta per le PMI la risposta migliore per indirizzare tutti i principali vettori d'attacco, perché contiene una prevenzione estremamente efficace e solida, il livello di detection avanzata dell'MDR e altri strumenti come la protezione del cloud e della posta elettronica e la formazione dei dipendenti, tutto in un'unica proposta commerciale".
Accanto all'MDR c'è il SIEM di Kaspersky, cresciuto del 30% nel 2025; "il mercato sta rispondendo molto bene e i clienti sono soddisfatti, soprattutto perché è una soluzione modulare ed economicamente sostenibile, che in prima battuta permette di rispondere anche a esigenze di compliance", ha aggiunto Sammartino. Completano il portafoglio i servizi di threat intelligence, come Digital Footprint Intelligence e i Threat Data Feeds, che "aiutano partner e clienti ad ampliare il proprio raggio d'azione: migliorano la postura di sicurezza e la capacità di rilevamento anche sulle soluzioni non Kaspersky", ha spiegato il manager.
Il prossimo passo, preannuncia Sammartino, sarà la protezione dei modelli linguistici adottati dalle aziende, atteso indicativamente per il prossimo anno.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Sovranità digitale e cyber immunity contro i rischi dell'AI
29-10-2026
Leonardo: dalla cybersecurity alla resilienza operativa
29-10-2026
Qualys TruRisk Eliminate 2.0 punta alla remediation autonoma
26-10-2026
Spie informatiche iraniane nascoste su server statunitensi
26-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
