Categoria
Tecnologie/Scenari
Tecnologie/Scenari
Dynatrace e AWS, nuovo accordo di collaborazione strategica
La partnership intende offrire ai clienti comuni un accesso migliorato alle funzionalità della piattaforma Dynatrace per aiutarli a trasformare la complessità degli ecosistemi digitali moderni in potenti…
Truffe di sextortion: Italia tra i Paesi più colpiti nel 2025
L'Italia è al quinto posto per campagne mirate di sextortion. L'uso di AI e dati personali rende queste truffe sempre più manipolatorie e difficili da contrastare.
PDF come veicolo per le minacce, una ricerca approfondita
I PDF rappresentano il 22% degli allegati email dannosi. La loro diffusione li rende obiettivi privilegiati per i cyber criminali, con tecniche sempre più sofisticate.
Attacchi alle infrastrutture critiche: acqua ed energia nel mirino
Le utility idriche ed elettriche affrontano crescenti cyberattacchi, con il 62% delle aziende colpite nel 2024. Identità e sistemi legacy tra i punti deboli principali.
Rubrik, alleanza con Deloitte per la resilienza IT
L’accordo mira a fornire soluzioni integrate che aiutino a semplificare i processi di gestione dei dati, fornendo backup e ripristino efficienti
ESET aggiorna la protezione ransomware e strumenti AI avanzati
ESET introduce Ransomware Remediation per contrastare la cifratura dei dati e migliora AI Advisor e Cloud Office Security per una gestione cyber più efficace.
Splunk migliora l'integrazione OpenTelemetry per resilienza digitale
Splunk introduce Service Inventory e nuove funzionalità Kubernetes per semplificare l'adozione di OpenTelemetry e ottimizzare la gestione IT aziendale.
Fortinet aggiorna la sicurezza OT per le infrastrutture critiche
Fortinet introduce firewall rugged, soluzioni 5G e strumenti AI per migliorare la protezione OT, garantendo visibilità, segmentazione e connettività sicura.
Attacchi cyber: tempi record e strategie sempre più sofisticate
Nel 2024 gli attaccanti hanno compromesso Active Directory in sole 11 ore. L'84% degli attacchi ransomware avviene fuori orario lavorativo.
NTT DATA, in partnership con Rubrik per una protezione completa dal ransomware
L’ampliamento dell’accordo strategico globale potenzierà sicurezza e cyber recovery per le aziende Fortune 500
Palo Alto Networks punta su AI e semplificazione della cybersecurity
Durante la tappa milanese del tour Ignite, Palo Alto Networks fa il punto della lotta alle minacce cyber: gli ingredienti vincenti sono AI avanzata, centralità del dato e semplificazione.
Water Gamayun, il gruppo russo che sfrutta vulnerabilità Zero Day
Trend Micro ha analizzato Water Gamayun, un gruppo APT russo che usa exploit Zero Day e tecniche avanzate per attacchi mirati contro aziende e governi.
Sicurezza dell'IA: 5 passi per un’adozione responsabile dell'IA generativa
Adottare l'IA in sicurezza richiede trasparenza, protezione dati, prevenzione bias, scelta oculata dei casi d’uso e integrazione nei processi aziendali.
L’uso improprio degli strumenti RMM: una nuova arma per i cybercriminali
Gli strumenti RMM, essenziali per la gestione IT remota, sono sempre più sfruttati dai cybercriminali per attacchi mirati. Scopri le minacce e le contromisure.
AI: impennata dell’uso in azienda, occhio ai rischi
L'uso aziendale dell'AI è esploso, ma con esso anche i rischi. Il report Zscaler analizza l'adozione dell'AI e le sfide di sicurezza emergenti.
Troppi alert, gli analisti si stressano per niente
Da un nuovo report emerge che solo il 2-5% degli alert di sicurezza richiede azioni urgenti, mentre il resto sovraccarica inutilmente gli analisti.
Nuove vulnerabilità nei sistemi solari
Una ricerca di Forescout rileva 46 vulnerabilità nei sistemi solari che possono compromettere la rete elettrica, causando blackout e manipolazioni energetiche.
ESET estende il servizio MDR ai Managed Service Provider
Gli MSP sono sempre più esposti a minacce informatiche, con un impatto diretto su risorse e budget. Il servizio ESET MDR offre una protezione avanzata, potenziando la sicurezza interna e ampliando al…
CrowdStrike annuncia il Services Partner Program per trasformare il SOC
Partner di servizi, tra cui Deloitte, Echelon, eSentire, EY, NETbuilder, Wipro e altri, aderiscono al nuovo modello di servizi partner di CrowdStrike per sviluppare il proprio business sulla piattaforma…
PlayBoy Locker, il RaaS che minaccia Windows, NAS ed ESXi
PlayBoy Locker è un ransomware avanzato che si diffonde su Windows, NAS ed ESXi, facilitando attacchi su larga scala grazie a un modello RaaS.
Cloud security: crescono gli attacchi contro le identità
Non si può più rinviare l’attuazione di misure evolute per la cloud security: ecco i numeri che descrivono l’emergenza.
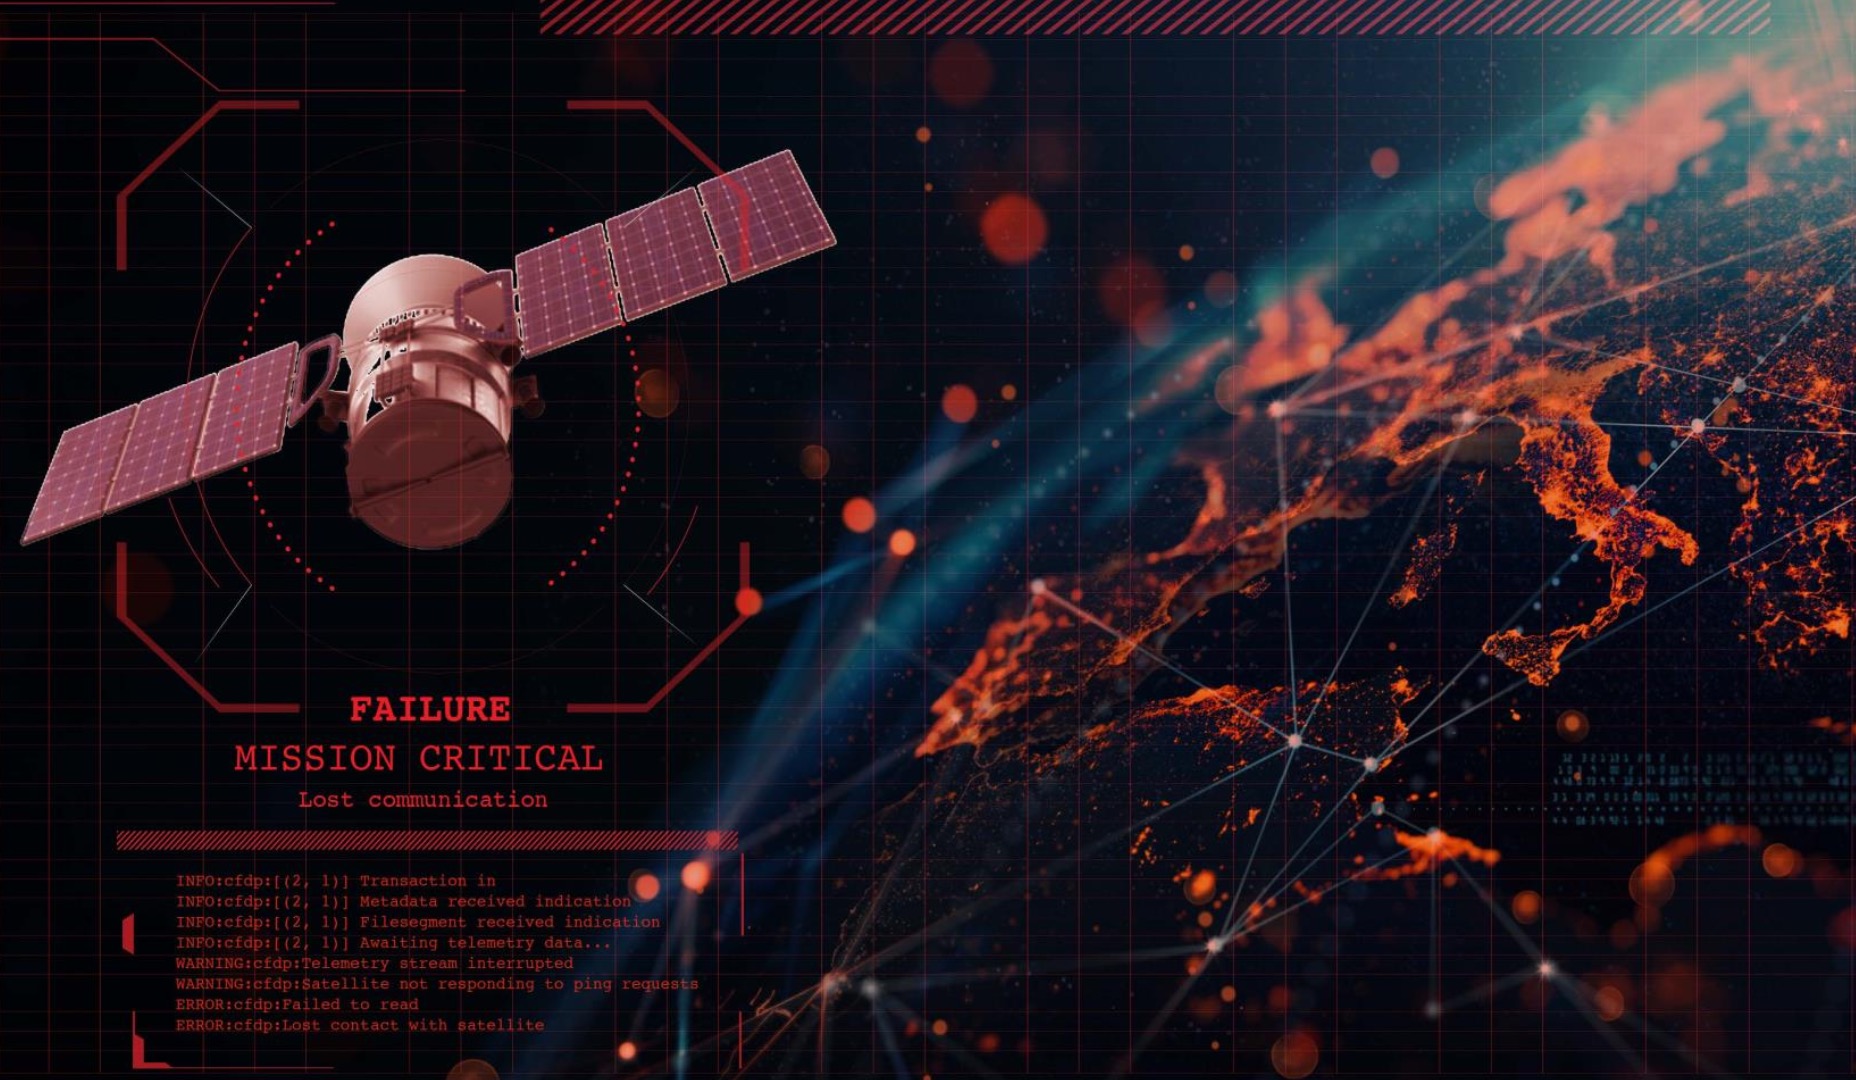
La cybersecurity va in orbita
Anche le costellazioni di satelliti sono un cyber bersaglio per i threat actor più organizzati: è l'altra faccia della medaglia della digitalizzazione
RedCurl QWCrypt, nuovo ransomware altamente mirato
Scoperto RedCurl QWCrypt, ransomware avanzato che colpisce obiettivi mirati. Evade i controlli e cifra dati con crittografia AES-256. Le origini e gli obiettivi sono ancora da chiarire.
La maggior parte degli ospedali ha vulnerabilità critiche
Il 96% delle strutture sanitarie con vulnerabilità note subisce attacchi ransomware. Alcune indicazioni per proteggere dispositivi medici e dati dei pazienti.
World Backup Day 2025: le strategie moderne per proteggere i dati
In occasione del World Backup Day, gli esperti indicano le soluzioni oggi più efficaci per proteggere i dati aziendali, tra backup immutabili, AI e nuove strategie di sicurezza.
Telsy: competenze al servizio di ACN
Il nuovo Futuring Technology Center di Telsy è Laboratorio di Prova accreditato dall’Agenzia per la Cybersicurezza Nazionale
Sicurezza IoT: quando l’errore umano richiede endpoint più intelligenti
Gli errori umani e i limiti delle soluzioni tradizionali richiedono nuove strategie per la sicurezza IoT che includono tecnologie emergenti come l’AI e lo Zero Trust.
Attacchi cyber sempre più lunghi: il 35% supera i 30 giorni
Il 35,2% degli attacchi analizzati da Kaspersky nel 2024 ha superato la durata mensile: un segnale della crescente complessità delle minacce cyber.
Cloud security: perché non basta correggere le misconfigurazioni
Metriche ingannevoli e bias delle configurazioni perfette distolgono dal corretto approccio alla cloud security. Ecco il suggerimento di un esperto per una riduzione effettiva del rischio.
Crittografia: prepararsi alla minaccia quantistica
I computer quantistici potrebbero decifrare le attuali tecniche crittografiche. Ecco perché serve agire con crittografia post-quantum, evitando sia il panico ingiustificato sia l'indifferenza.
VanHelsingRaaS: il ransomware multipiattaforma che cresce in 48 ore
Operativo dal marzo 2025, VanHelsingRaaS colpisce Windows, Linux e ESXi, con affiliazioni per 5.000 dollari. In pochi giorni sono già state segnalate tre vittime e due varianti.
Identità come perimetro di sicurezza: rischi e soluzioni post-autenticazione
Gli attacchi alle identità crescono: CyberArk spiega perché e propone un focus su session hijacking e cookie rubati, oltre a indicare alcune strategie per una protezione efficace.
Sicurezza OT: nuove sfide e soluzioni per la resilienza digitale
La sicurezza OT è sempre più critica per la continuità operativa. Crescono i rischi informatici e le soluzioni per mitigare le minacce e ridurre i tempi di inattività.
Minacce informatiche in evoluzione: oltre la conformità normativa
La cybersecurity richiede strategie proattive: non basta la conformità, servono difese unificate, intelligenza sulle minacce e collaborazione tra settori.
Attacchi alla supply chain: la minaccia invisibile per MSP e MSSP
Gli attacchi alla supply chain colpiscono MSP e MSSP, sfruttando vulnerabilità e software fidati per compromettere aziende su larga scala. Strategie difensive avanzate.
Fortinet e ACN insieme per una cybersecurity migliore
L'accordo tra Fortinet e l'Agenzia per la Cybersicurezza Nazionale mira a migliorare la resilienza informatica del Paese attraverso collaborazione e formazione.
DORA e cybersecurity: il divario tra necessità e investimenti
Il 71% dei CISO italiani denuncia pressioni per DORA e budget IT non allineati agli obiettivi del board, con un rischio cyber ancora elevato.
Come NIS2 rivoluzionerà la cybersecurity, fra regole e responsabilità
Denis Cassinerio di Acronis interviene al Security Summit per parlare della NIS2: responsabilità dei vertici aziendali, impatto sugli MSP, gestione della supply chain e nuove sfide per la cyber resilience…
False applicazioni OAuth minacciano gli account Microsoft 365
Applicazioni OAuth fasulle imitano Adobe e DocuSign per rubare dati sensibili dagli account Microsoft 365 e diffondere malware tramite phishing.
Le identità macchina crescono del 150%, ma restano vulnerabili
Le identità macchina superano quelle umane e sono sempre più bersagliate dai cyber attacchi, ma solo il 23% delle aziende le protegge adeguatamente.
Un attacco informatico ogni 14 secondi: imprese sempre più a rischio
Gli attacchi cyber crescono senza sosta: 772 incidenti in tre mesi. Piccole imprese vulnerabili, rilevazione lenta e password deboli amplificano il rischio.
Data immaturity, ovvero immaturità dei dati: un ostacolo all’AI avanzata
L'immaturità dei dati frena l'adozione dell'AI generativa, limitandone il potenziale. Qualità, accessibilità e governance inadeguate ostacolano lo sviluppo di soluzioni avanzate e autonome.
ITALIAN CHANNEL AWARDS 2024, i premiati dell'11° edizione
Nel corso di una serata esclusiva alla presenza di oltre 270 persone, premiate le Eccellenze del mondo ICT del 2024 in molteplici categorie. Assegnati anche i Premi della Redazione - Miglior Distributore…
Google acquisisce Wiz per 32 miliardi di dollari
Google acquisisce Wiz per 32 miliardi di dollari. L’operazione rafforza Google Cloud nella sicurezza, ribilanciando il mercato. Resta da sciogliere il nodo dell’approvazione da parte dell’antitrust.
Attacchi ransomware: febbraio è il mese dei record
Febbraio 2025 è stato il mese peggiore per gli attacchi ransomware. Clop è stato il gruppo più attivo, l’abuso delle vulnerabilità nei dispositivi edge la tecnica più usata.
Maxi campagna di phishing colpisce migliaia di utenti anche in Europa
Un attacco phishing globale ha coinvolto 7.300 aziende e 40.000 individui, sfruttando email ingannevoli per rubare credenziali e diffondere malware.
Prepararsi al futuro con il Continuous Threat Exposure Management (CTEM)
Il Continuous Threat Exposure Management (CTEM) offre un monitoraggio continuo della sicurezza aziendale, prevenendo le minacce informatiche e migliorando la resilienza.
Kaspersky aggiorna KATA 7.0 con nuove funzionalità NDR
La nuova versione di KATA migliora la visibilità di rete, il rilevamento delle minacce interne e introduce strumenti avanzati per la sicurezza aziendale.
Campagne mirate e tecniche avanzate per un nuovo threat actor
Il cluster UNK_CraftyCamel monitorato da Proofpoint usa email dannose, file poliglotti e la backdoor Sosano per eludere i sistemi di sicurezza e colpire obiettivi mirati.
WatchGuard FireCloud Internet Access, la soluzione per le reti ibride
La nuova soluzione combina FWaaS e SWG, integrandosi con WatchGuard Cloud per una gestione centralizzata delle policy di sicurezza.
Patch Tuesday marzo 2025: chiuse 57 falle, sei Zero Day
Microsoft ha corretto 57 vulnerabilità di cui sei Zero Day presentate come critiche.
Cyberattacchi al manifatturiero, urgente proteggere l’OT
Il settore manifatturiero italiano è sempre più nel mirino dei cybercriminali. La sicurezza OT è la chiave per proteggere impianti, dati e reputazione aziendale.
Ripensare la sicurezza per gli ambienti di lavoro moderni
Il lavoro ibrido cresce, ma porta rischi per la sicurezza. Le aziende devono bilanciare flessibilità e protezione dei dati con strategie più integrate.
FakeUpdates domina in Italia anche a febbraio 2025
FakeUpdates resta il malware più diffuso in Italia, mentre AsyncRat e Formbook guadagnano terreno. A livello globale emerge Androxgh0st.
SentinelOne sfida il cybercrime con una difesa basata su AI e automazione
Il cybercrime accelera con AI e credenziali compromesse. L'Italia è avanti sulla compliance, ma le PMI restano indietro. La risposta di SentinelOne.
Finance: rischio cyber in aumento per GenAI e Shadow IT
Nel settore finanziario l’ampio uso della GenAI, lo Shadow IT, il phishing e malware in aumento ampliano il rischio cyber e richiedono l’implementazione di strategie DLP più sofisticate.
Sicurezza informatica e infrastrutture critiche, la situazione in Italia
Minacce in crescita, AI e nuove tecniche caratterizzano gli attacchi alle infrastrutture critiche italiane, che sono aumentati drasticamente.
Il paradosso dell’industria: le infrastrutture invecchiano e gli attacchi informatici si fanno sempre più sofisticati
Le infrastrutture OT sono sempre più vulnerabili. Minacce cyber in crescita, attacchi geopolitici e IoT espandono i rischi, rendendo urgente una difesa avanzata.
Cisco formerà 1,5 milioni di europei per le competenze digitali
Entro il 2030, Cisco formerà 1,5 milioni di persone e 5.000 istruttori in UE su AI, cybersecurity e networking per colmare il divario digitale.
Attacchi non interattivi: la nuova minaccia all'autenticazione
Gli attaccanti sfruttano accessi automatizzati per eludere l'autenticazione multi-fattore e le difese tradizionali. Cinque consigli degli esperti per una difesa efficace.
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
