>
▾ G11 Media: | ChannelCity | ImpresaCity | SecurityOpenLab | Italian Channel Awards | Italian Project Awards | Italian Security Awards | ...

Italian Security Awards

Campagna phishing Enel Energia in atto

Criminali utilizzano un finto sito Enel per portare le vittime ad effettuare inconsapevolmente un pagamento a loro favore

Campagna phishing Enel Energia in atto
Business Consumer
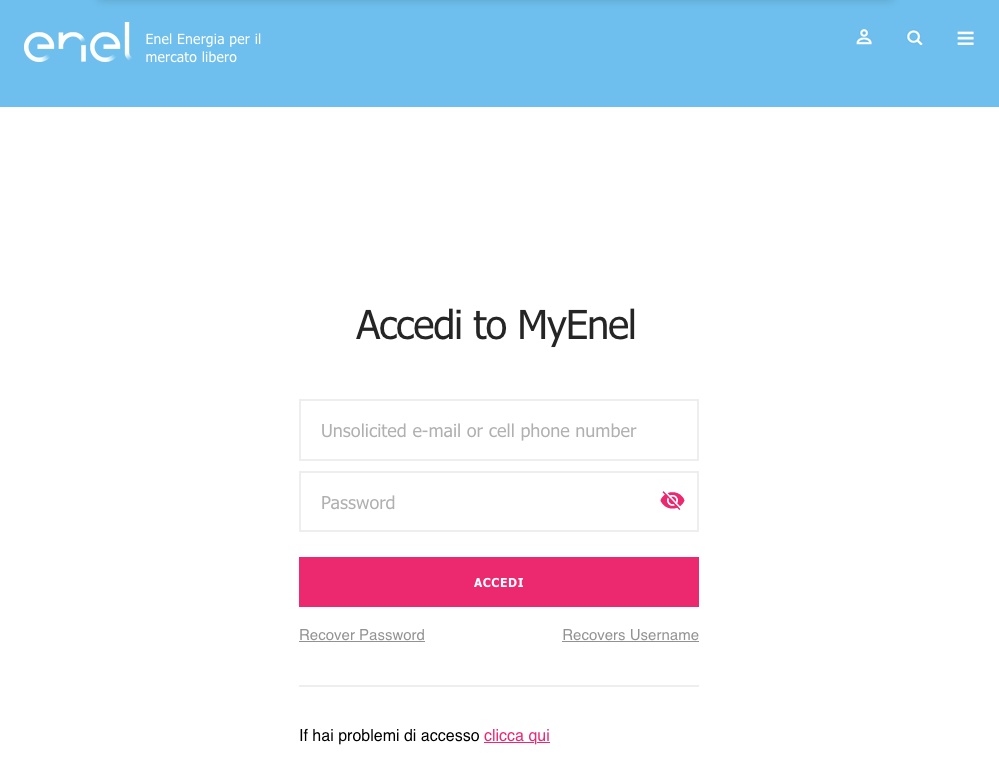
Il CSIRT ha segnalato la diffusione di una campagna di phishing che cerca di sottrarre dati personali e della carta di credito dei bersagli, attirandoli con la promessa di un finto rimborso da parte di Enel Energia. Cosa ancora più grave, il malcapitato bersaglio viene portato ad effettuare anche un trasferimento di denaro verso gli attaccanti, se segue tutti i passi presentati da un finto sito Enel.

La campagna viene diffusa come sempre via email, indirizzate a caselle di posta personali o aziendali. Si ipotizza che sia in corso anche una (nuova) campagna parallela di smishing. Ossia con SMS inviati direttamente allo smartphone della vittima e contenenti il link da seguire per raggiungere la pagina-trappola. Questa riproduce in maniera convincente il layout di MyEnel, il portale di accesso clienti di Enel Energia. L'URL, celata da almeno un redirect, è ovviamente diversa: www.enel-u[.]com/oo/

Alla vittima sono presentati alcuni form attraverso cui gli attaccanti raccolgono informazioni personali e, con la scusa del rimborso, anche quelli della carta di credito. Compreso il codice di sicurezza.
myenelLa scaltrezza di questo attacco sta nel fatto che i dati raccolti vengono subito usati, in maniera mascherata, per autorizzare un pagamento verso gli attaccanti. Per nascondere cosa sta avvenendo, vengono sempre mostrate pagine con la grafica di Enel, anche quando si richiede alla vittima di inserire il codice di autorizzazione pagamenti che l’istituto di credito ha inviato per confermare l'operazione.

L’utente crede di procedere all’autorizzazione di un rimborso, invece sta procedendo a un pagamento a beneficio dell’attaccante. Sempre per fare sembrare tutto lecito e corretto, dopo il pagamento inconsapevole, il browser della vittima vene rediretto verso il portale legittimo di Enel Energia.

Tag correlati

Esplora altri articoli su questi argomenti

Se questo articolo ti è piaciuto e vuoi rimanere sempre informato

Notizie correlate

Speciali Tutti gli speciali

Speciale

Servizi gestiti

Reportage

Cybertech Europe 2026

Speciale

L’AI nella security

Speciale

La security per le PMI

Speciale

Backup e resilienza

Calendario Tutto

Nov 23
Cisco Connect
Nov 24
WPC 2026
Nov 24
Italian Security Awards 2026

Ultime notizie Tutto

DGS: la cybersecurity diventa controllo

19-11-2026

AI, robotica e infrastrutture IT nelle PMI: l'innovazione richiede fondamenta solide

19-11-2026

Quanto costa la cybersecurity essenziale alle imprese italiane

19-11-2026

Clusit, incidenti cyber quasi raddoppiati per energia e utility

19-11-2026

Iscriviti alla nostra newsletter

Soluzioni B2B per il Mercato delle Imprese e per la Pubblica Amministrazione

Iscriviti alla newsletter

>
www.securityopenlab.it - 8.3.36 - 4.6.4