I cyber criminali approfittano sempre più di Telegram per diffondere malware. Edcco la catena di attacco e come capire se si è stati infettati.
La popolarità di Telegram è in continua ascesa. A fare la fortuna di questa app di messaggistica istantanea sono stati diversi fattori: l'acquisizione di WhatsApp da parte di
Facebook, che molti non hanno visto di buon occhio. La crittografia delle chat, che è arrivata in molti casi prima concorrenza, le chat segrete, l'anonimato, e via discorrendo. Volendo generalizzare, spesso chi ci tiene in particolar modo alla privacy e alla sensazione di essere al sicuro è cliente Telegram.
Per questo fa notizia il fatto che negli ultimi tre mesi
sono aumentati gli attacchi informatici condotti via Telegram tramite malware gestiti. Che interessano sia gli utenti Telegram sia chi non lo è. A descrivere che cosa accade è Check Point Research, che nel periodo in esame ha rintracciato oltre 130 attacchi che coinvolgono il popolare programma di chat. Gli attaccanti usano una complessa catena di attacco.
L'attaccante crea un account Telegram e un Telegram bot tipico dell’app, con cui è possibile interagire personalmente o nei gruppi. Distribuisce il token del bot insieme al malware, mediante campagne di spam con un
allegato XLS malevolo. La vittima apre l'allegato, che si connette a Telegram e infetta l'app.
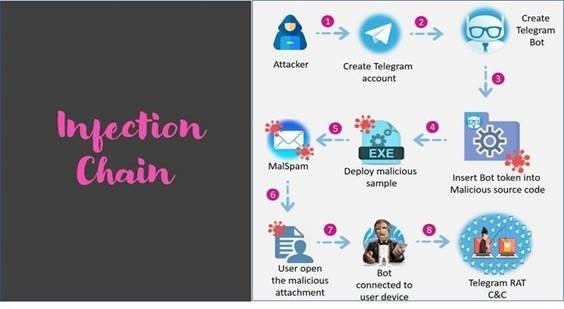
Qualsiasi vittima infettata può essere attaccata tramite il bot, che connette il dispositivo dell'utente al server di comando e controllo dell’aggressore tramite Telegram. Quello che ottiene il criminale informatico è il
pieno controllo sul dispositivo della vittima e la possibilità di eseguire una serie di attività dannose. Da notare che non è necessario che le vittime abbiano aperto Telegram. Anzi, non è nemmeno necessario che sia installato.
Gli attaccanti possono comunque controllare il file system (file e processi possono essere cancellati/eliminati), rubare dati quali appunti, audio e video e crittografare i file mediante l'installazione di un ransomware. Gli attacchi che ha intercettato CPR facevano uso del trojan ad accesso remoto (RAT) ToxicEye.
Perché Telegram
Nei repository di strumenti di hacking su GitHub c'è un numero crescente di malware Telegram-based pronti all'uso. La scelta di Telegram non è casuale: offre una serie di vantaggi operativi innanzi tutto perché
non è controllato. È facile da usare, non viene bloccato dagli antimalware aziendali, né dagli strumenti di gestione della rete.
Gli attaccanti possono
rimanere anonimi perché una delle peculiarità di Telegram è che il processo di registrazione richiede solo un numero di cellulare. Inoltre, possono continuare a operare dai propri dispositivi mobile, quindi possono accedere ai computer infetti da quasi tutte le località del mondo. Ultimo ma non meno importante, per la natura di Telegram è particolarmente
facile estrarre i dati dai PC delle vittime o trasferire nuovi file dannosi su dispositivi infetti.
La difesa contro queste minacce passa per la prudenza (diffidare delle email da mittenti sconosciuti, controllare testo e immagini per capire se sono spam e non aprire gli allegati) e per l'installazione di un
filtro anti-phishing basato su AI. In ultimo, chi ha il sospetto di essere stato infettato dovrebbe controllare la presenza di un file chiamato C: Users ToxicEye rat.exe e monitorare il traffico verso un server di comando e controllo di Telegram: se tale traffico viene rilevato e Telegram non è installato, questo è un possibile indicatore di compromissione.


 Redazione SecurityOpenLab