Manifattura, l'AI aziendale raddoppia e i criminali la imitano
 Redazione SecurityOpenLab
Nell’ultimo anno l’AI è diventata uno strumento di lavoro nelle aziende manifatturiere di tutto il mondo. I cyber criminali se ne sono accorti e usano il suo nome come esca.


L'intelligenza artificiale è entrata nel lavoro quotidiano delle aziende manifatturiere, e con lei sono arrivate le trappole costruite intorno ai suoi brand. Il Netskope Threat Labs Report: Manufacturing 2026 certifica che la quota di dipendenti del settore che usa attivamente applicazioni AI è salita in un anno dal 40% al 67%; gli utenti che hanno incontrato esche a tema AI sono passati da 25 ogni 100.000 a quasi 175 fra febbraio e giugno 2026.
I settori interessati dalla ricerca includono automotive, chimica, beni di consumo, alimentare, aerospazio e difesa e ingegneria industriale pesante. Un incidente cyber in questi comparti può fermare una linea di produzione ed esporre decenni di proprietà intellettuale. Il rischio, tuttavia, si corre perché la carenza di manodopera spinge le aziende ad adottare AI e agenti più in fretta di quanto si possa aggiornare la governance e i numeri sono altissimi: l'uso di applicazioni AI gestite dalle imprese monitorate è passato dal 35% al 70%, quello di applicazioni personali è sceso dal 75% al 55%. La quota di utenti che alterna account personali e aziendali è salita nello stesso periodo dal 9% al 25%.
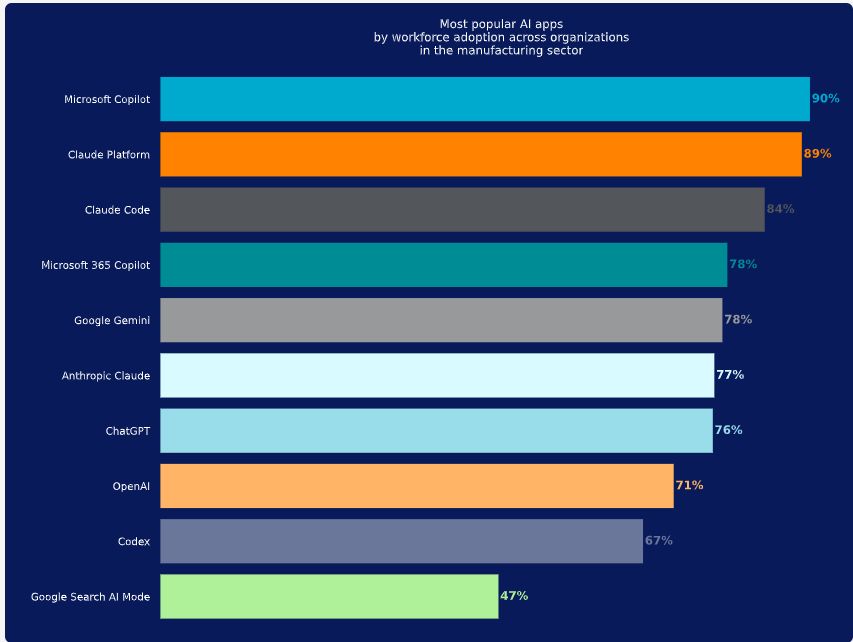
Per la prima volta Microsoft Copilot è l'applicazione AI più diffusa nel settore, usata dal 90% delle organizzazioni, con una crescita iniziata ad aprile 2026. Claude Platform segue all'89%, stabile da febbraio, mentre ChatGPT si ferma al 76%. Google AI Search è comparsa nei dati a giugno e ha raggiunto il 47%.
Il 64% dei dipendenti usa direttamente applicazioni AI, mentre il 96% usa applicazioni che integrano funzioni di AI. Il 90% interagisce con sistemi che usano i dati di clienti o utenti per addestrare i modelli, che è un aspetto di cui i team di compliance devono tenere conto secondo il report. Le funzioni AI integrate negli strumenti di tutti i giorni, alcune attive in background, rendono più difficile seguire il percorso delle informazioni sensibili.
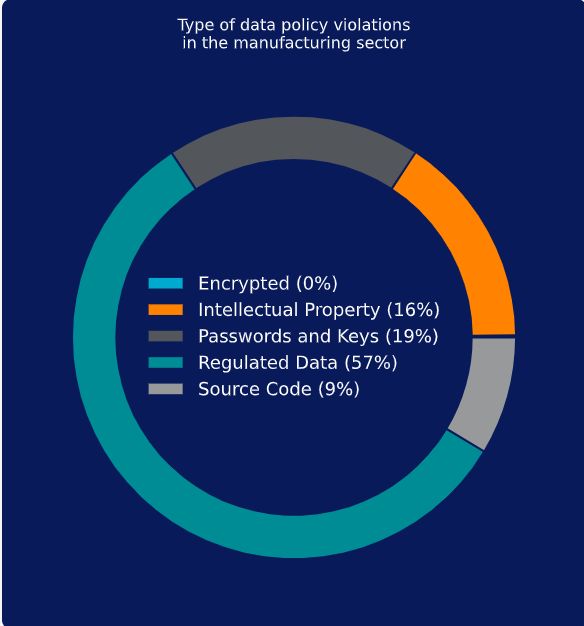
I dati regolamentati restano il tipo di informazione sensibile più presente nelle violazioni delle policy sui dati legate all'AI, con il 57% degli eventi. Password e chiavi API seguono con il 19%, la proprietà intellettuale si ferma al 16% e il codice sorgente al 9%. Il report distingue fra le violazioni che riguardano i dati inseriti negli strumenti AI e quelle legate ai contenuti generati e poi condivisi o riutilizzati altrove. Le prime rappresentano l'83% delle violazioni legate all'AI, con 8.391 casi ogni 10.000 alert, contro i 933 delle seconde. Il codice malevolo si ferma a un caso ogni 10.000 alert.
Quanto le app sono ritenute più rischio vengono bloccate, come accaduto con Particular Audience, che è bloccata dal 45% delle organizzazioni, Emergent dal 39% e DeepSeek dal 36%.
Agenti collegati a server esterni
Le entità non umane che interagiscono con server MCP remoti sono aumentate del 490% nel periodo analizzato, mentre gli eventi legati a MCP sono cresciuti del 600%, con un picco nei mesi di luglio e agosto. Netskope sottolinea che ogni connessione MCP remota apre a un agente AI una strada verso un server esterno all'organizzazione, e che alcuni di questi agenti hanno accesso anche a dati aziendali o ad altre risorse sensibili. Per questo i team di sicurezza devono sapere quali agenti stabiliscono queste connessioni e quali dati trasportano.
Le esche a tema AI si presentano come brand o strumenti AI affidabili per indurre gli utenti a scaricare malware o a visitare siti malevoli. Gli utenti del manifatturiero che le hanno incontrate sono passati in febbraio 2026 da circa 25 a circa 100 ogni 100.000, sono rimasti su quel livello fino a maggio e sono saliti a quasi 175 a giugno.
C’è poi il fronte dei link malevoli restituiti dalle applicazioni AI, che un utente clicca o che un agente AI segue. Le interazioni con questi link sono cresciute da luglio 2025 fino a 150 ogni 100.000 utenti a ottobre, poi hanno ripreso a salire da febbraio 2026 fino a 200 a marzo. I threat actor promuovono questi link con tecniche SEO, pubblicità a pagamento o infrastrutture legittime compromesse. Netskope segnala anche l'emergere dell'AIEO (Artificial Intelligence Engine Optimization), con cui gli attaccanti cercano di influenzare i contenuti che i modelli propongono agli utenti, e la comparsa della pubblicità all'interno delle applicazioni AI, che apre un nuovo canale di distribuzione. Il report raccomanda di controllare i link restituiti dall'AI con lo stesso rigore riservato a quelli che compaiono nei risultati di ricerca e nelle email.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Mettere in sicurezza gli agenti AI: una sfida che l'industria può affrontare
13-11-2026
Manifattura, l'AI aziendale raddoppia e i criminali la imitano
13-11-2026
Deepfake, in Italia solo il 36% dei dipendenti verifica sempre
13-11-2026
ESET Threat Intelligence Investigation Lab verifica le minacce
13-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
