Deepfake, in Italia solo il 36% dei dipendenti verifica sempre
 Redazione SecurityOpenLab
In Italia e nel mondo cresce la fiducia dei dipendenti nei messaggi digitali, ma più della metà non controlla sistematicamente chi chiede denaro, credenziali o dati riservati.


La familiarità di un nome, di una voce o di un volto è diventata il punto debole della sicurezza aziendale. I dati parlano chiaro: il 46% dei dipendenti si fida delle comunicazioni digitali più di quanto facesse cinque anni fa, il 55% non verifica sempre in modo autonomo il mittente prima di rispondere a richieste che riguardano denaro, credenziali, informazioni riservate o accesso agli account. Sono informazioni tratte dal Cyber Trust Index di WatchGuard, che misura atteggiamenti, abitudini ed esperienze dichiarate dai partecipanti e la prontezza aziendale come loro la percepiscono.
In Italia solo il 36% degli intervistati dichiara di verificare sempre le richieste sensibili: è una quota inferiore a quella di Regno Unito (52%) e Francia (42%), ma è meglio di quanto fanno spagnoli (31%), portoghesi (28%) e tedeschi (22%). Il 44% degli italiani esprime fiducia nei contenuti digitali e il 38% si fiderebbe di un messaggio urgente del CEO. Inoltre, il nostro Paese registra il secondo valore più basso nell'indicatore di preparazione percepita, con il 42%, davanti soltanto alla Spagna (40%).
Il fatto che il saldo fra chi si fida di più (46%) e chi si fida di meno (31%) sia migliorato rispetto a cinque anni fa è considerato un indicatore descrittivo del cambiamento, ma è da tenere in conto che il 27% ammette di verificare solo occasionalmente, raramente o mai. Certo, un controllo discontinuo è sempre meglio dall'assenza di controllo, ma un processo affidato al giudizio del singolo lascia spazio a eccezioni proprio nei momenti più delicati.
A supporto del dato citato in apertura, il 72% degli intervistati ha cliccato su un link o aperto un allegato perché sembrava provenire da una persona conosciuta. Il 38% degli intervistati indica un mittente noto come elemento che rende affidabile una richiesta digitale, il 36% la presenza di dettagli familiari sul luogo di lavoro o sulla sfera personale, il 32% un uso corretto del marchio aziendale. Il rischio nasce quando nomi, contesti e loghi riconoscibili vengono presi per prove di autenticità, mentre andrebbero trattati come semplici elementi di contesto da confermare con una procedura indipendente, anche se il report riconosce che aprire un contenuto familiare è di per sé un gesto ordinario.
Restringendo all’ambito professionale, il 76% degli intervistati si affida ai propri manager o ai dirigenti quando deve prendere decisioni importanti, ma proprio questa fiducia rende più convincente una richiesta falsa che sembra arrivare dall'alto. Il 42% dei lavoratori si fiderebbe probabilmente, senza verifiche, di un messaggio urgente che sembra provenire dal CEO o dal titolare dell'azienda e chiede un pagamento o dati sensibili. La quota scende al 40% se la stessa richiesta arriva con un messaggio vocale. Il report precisa che queste risposte misurano una fiducia implicita e non la disponibilità a eseguire consapevolmente una transazione fraudolenta, ma ricorda che il ruolo del mittente e l'urgenza non dovrebbero mai giustificare un'eccezione alle regole di verifica.
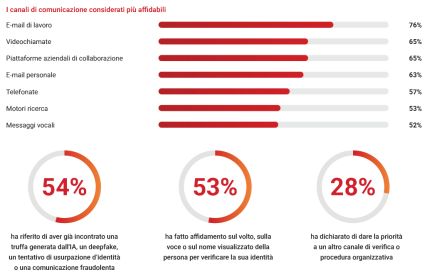
L'email di lavoro è il mezzo ritenuto più affidabile, con il 76% dei lavoratori che si fida delle informazioni ricevute per questa via. Videochiamate e piattaforme aziendali di collaborazione seguono al 65%, davanti a email personale (63%), telefonate (57%), motori di ricerca (53%) e messaggi vocali (52%). Il report osserva che la fiducia generale in un canale non indica di per sé un comportamento rischioso, ma non garantisce l'autenticità di ogni singolo messaggio.
La questione si fa più seria quando voci e volti possono essere imitati. Il 54% degli intervistati riferisce di avere già incontrato una truffa generata dall'AI, un deepfake, un tentativo di furto d'identità o una comunicazione fraudolenta. Il 53% si è affidato al volto, alla voce o al nome visualizzato dell'interlocutore per accertarne l'identità davanti a una richiesta insolita o sensibile ricevuta in video, mentre solo il 28% ha dato priorità a un altro canale o a una procedura aziendale.
Le cose si complicano quando scende in campo l'AI generativa, dato che il 47% degli intervistati si fida di questi strumenti, ma solo il 32% verifica sempre le informazioni prodotte dall'AI prima di agire, e il 34% lo fa solo occasionalmente, raramente o mai. Solo il 56% ritiene che il proprio datore di lavoro utilizzi l'AI in modo responsabile e sicuro. Il report suggerisce alle aziende di spiegare come scelgono gli strumenti approvati, come proteggono le informazioni sensibili e in quali casi è prevista la supervisione umana.
Le lacune segnalate dai dipendenti riguardano anche la preparazione complessiva. Solo il 21% considera la propria azienda pienamente pronta a prevenire o gestire un grave attacco informatico. Il 38% indica nella scarsa consapevolezza del personale o nella formazione insufficiente il principale ostacolo a una preparazione migliore.
Settori e Paesi
Fiducia e verifica non vanno di pari passo: i dipendenti dei servizi finanziari esprimono la fiducia più alta nei contenuti digitali (72%), ma solo il 43% verifica sempre le richieste sensibili. La sanità ha il tasso di verifica sistematica più elevato (63%), anche se il 57% dei suoi addetti si fiderebbe di un messaggio urgente del CEO. I dipendenti degli enti pubblici sono i più scettici sia verso i contenuti digitali (30%) sia verso i messaggi dei vertici (23%), eppure meno della metà (47%) verifica sempre. Il dato più basso è quello delle assicurazioni, dove la verifica sistematica si ferma al 22%, mentre l'ospitalità registra la preparazione percepita più debole (27%).
Gli Stati Uniti sono il Paese con la quota più alta di dipendenti disposti a fidarsi di un messaggio urgente del CEO (59%), nonostante il 65% dichiari di verificare sempre; il Regno Unito è il più diffidente verso i messaggi dei vertici (24%), ma solo il 52% verifica sempre. La Germania chiude la graduatoria della verifica con il 22%, seguita da Portogallo e Spagna. Le preoccupazioni sulla formazione emergono soprattutto in Spagna, Portogallo e Francia, quelle sulla consapevolezza negli Stati Uniti.
Le raccomandazioni di WatchGuard per contenere i problemi partono dall'obbligo di verifica per le richieste sensibili, come le modifiche ai dati di pagamento, i trasferimenti di dati riservati e le richieste di accesso insolite. La conferma deve passare da un canale prestabilito, per esempio un numero di telefono già noto o un flusso approvato, e mai dai recapiti indicati nella richiesta stessa. Le transazioni più rilevanti richiedono un'ulteriore approvazione, e le regole valgono anche per i dirigenti.
La formazione dovrebbe basarsi su esercitazioni realistiche con messaggi di tipo amministrativo, voci familiari, videochiamate e piattaforme di collaborazione, calibrate sugli scenari di ciascun ruolo. L'obiettivo è abituare i dipendenti a fermarsi, chiedere conferma e segnalare anche sotto pressione, senza far dipendere la sicurezza dalla capacità di riconoscere anomalie visive o sonore in un deepfake. Il report chiede inoltre regole chiare sull'uso dell'AI, con l'elenco degli strumenti approvati, dei dati vietati e dei casi in cui un output va controllato alla fonte o rivisto da una persona qualificata prima di agire.
Sul piano tecnico sono caldeggiati l’uso dell'autenticazione a più fattori, il filtraggio delle email, la protezione degli endpoint, l'accesso con privilegi minimi, l'aggiornamento costante dei sistemi e backup testati, in modo che un singolo errore abbia meno probabilità di trasformarsi in un incidente più ampio. Un percorso di segnalazione semplice è altrettanto importante, purché tuteli esplicitamente chi mette in dubbio una richiesta insolita, anche quando arriva da un dirigente.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Mettere in sicurezza gli agenti AI: una sfida che l'industria può affrontare
13-11-2026
Manifattura, l'AI aziendale raddoppia e i criminali la imitano
13-11-2026
Deepfake, in Italia solo il 36% dei dipendenti verifica sempre
13-11-2026
ESET Threat Intelligence Investigation Lab verifica le minacce
13-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
