 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Clusit Security Summit OT: la sicurezza in fabbrica è un requisito di business
 Redazione SecurityOpenLab
Al primo Security Summit OT, i dati Clusit sul manifatturiero e la ricerca Women for Security fotografano un settore che investe, ma non ancora abbastanza sull'OT.


Gli incidenti cyber contro il manufacturing crescono del 30% su base annua a livello mondiale; in Italia, solo nel primo semestre 2026, il settore ha già superato quota 45 attacchi noti, a un passo dai 63 dell'intero 2025. Sono alcuni dei numeri con cui Luca Bechelli, Comitato Direttivo Clusit, ha aperto la prima edizione del Security Summit OT dedicata interamente alla sicurezza degli ambienti industriali.
"I tempi sono maturi; le previsioni sono state ampiamente superate": così Anna Vaccarelli, Presidente di Clusit, ha aperto i lavori sottolineando che l'attenzione delle aziende verso l'OT security, dopo anni di marginalità rispetto all'IT, è ormai un fatto acquisito. Quanto questa attenzione sia in ritardo lo ha raccontato, più tardi, Alessio Pennasilico del Comitato Scientifico Clusit, che in apertura della seconda tavola rotonda ha citato un aneddoto personale: "mi sono tornate sottomano delle slide del 2008 preparate per un talk internazionale. Le ho rilette e mi sono reso conto che sarebbe bastato cambiare la data per attualizzarle, dato che racconto tutt’oggi gli stessi problemi". È una constatazione che, più di ogni statistica, spiega perché il Security Summit OT sia arrivato solo ora: il tema è tutt’altro che nuovo, ma per quasi vent'anni è rimasto in secondo piano rispetto alla cybersecurity IT.
I dati Clusit sull'OT security
Ricordiamo che Clusit compone i suoi report solo con i dati degli incidenti andati a buon fine e di dominio pubblico, quindi si parla unicamente di episodi che hanno causato danni effettivi. E se in ambito IT c’è una certa tendenza a nascondere gli attacchi subìti, nel manufacturing è difficile farlo, perché è la supply chain globale stessa a rendere visibili gli attacchi: "quando un incidente colpisce la manifattura la produzione si ferma, la distribuzione si blocca, la logistica va in crisi: anche in assenza di disclosure ce ne accorgiamo comunque".
Il primo dato del report ufficiale presentato da Bechelli riguarda il peso del manufacturing sul totale degli incidenti globali: è sceso dal 7% del 2025 al 5% nella proiezione del primo semestre 2026, ma questo non significa che il problema sia diminuito, anzi, "quel calo convive con un aumento assoluto degli attacchi al settore, che è pari al 30%". In altre parole, il manufacturing non è meno soggetto agli attacchi, ha semplicemente una crescita più lenta di altri settori nella ripartizione complessiva degli incidenti.
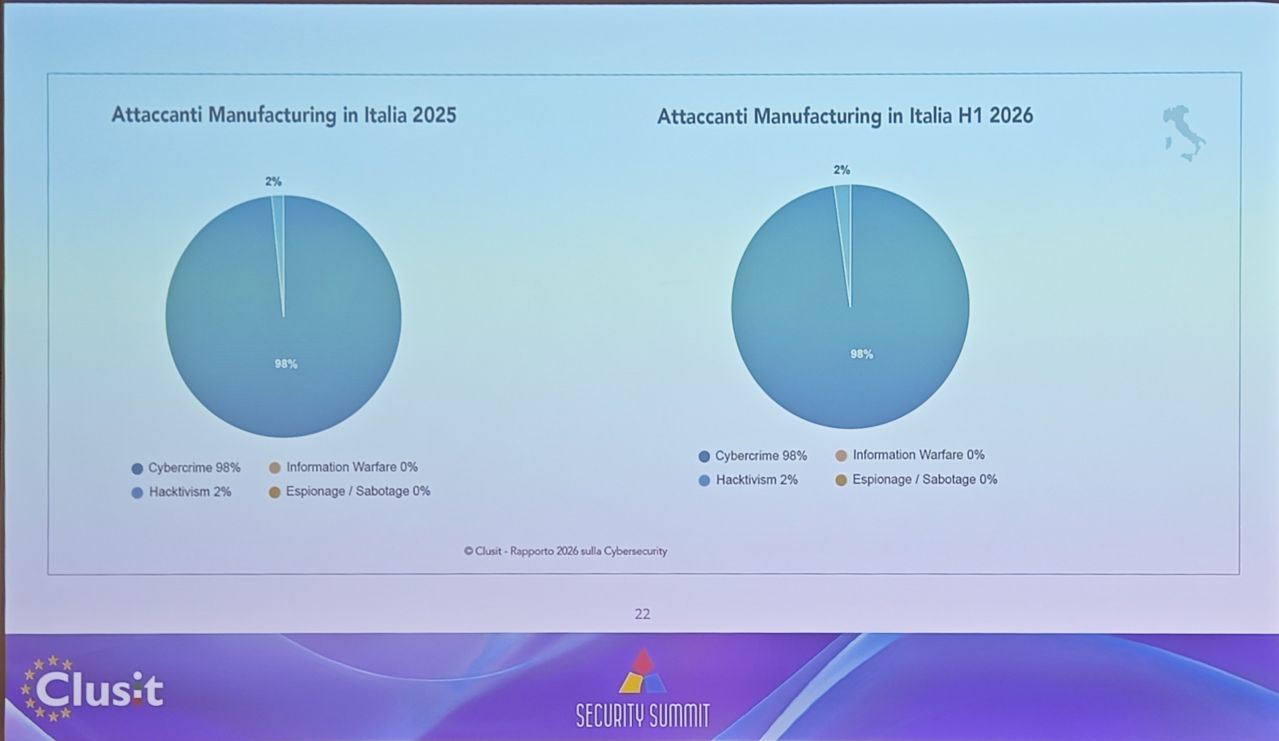
Sul fronte degli attaccanti, il cybercrime rappresenta la quasi totalità degli attacchi; hacktivism e information warfare sono fenomeni residuali di scarso interesse statistico. Questa polarizzazione ha un significato preciso: gli attacchi al manufacturing hanno "un obiettivo economico", che nulla ha a che vedere con le dinamiche di matrice geopolitica. Coerente con questa lettura è la presenza ormai prevalente della componente malware, sia a livello globale sia in Italia, che quadra con l’approccio opportunistico degli attaccanti, che mirano a ottenere il massimo risultato con il minimo sforzo possibile. In quest’ottica, sottolinea Bechelli, "l'automazione massima dell'attacco è la rappresentazione più chiara: permette di generare molti incidenti senza bisogno di tecniche sofisticate o della presenza di un attaccante umano dietro alla console."
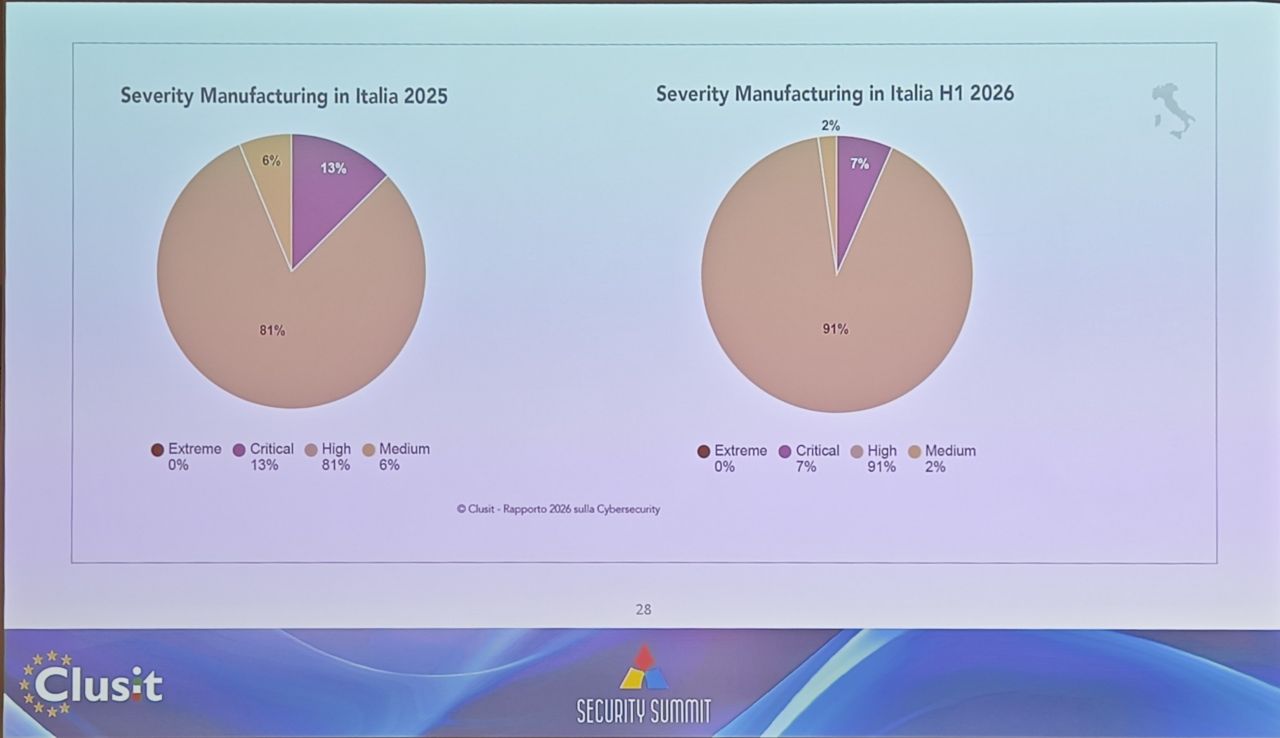
Un’altra informazione chiave per avere il quadro della situazione è la severity, ossia la gravità dei danni arrecati dall’incidente. In Italia gli attacchi di gravità critica scendono dal 13% al 7%, ma quelli di gravità "high" salgono dal 81% al 91%. Bechelli lo legge come un effetto collaterale dell'automazione: "si riducono i picchi più gravi, ma si alza la media complessiva della gravità, perché la portata degli attacchi automatizzati aumenta l'intensità della pressione sulle vittime."
A che punto sono le aziende
La Presidente Clusit Anna Vaccarelli ha anticipato alcuni dei contenuti della survey che Women for Security ha realizzato in collaborazione con il centro di competenza Start 4.0, coinvolgendo 75 organizzazioni (che hanno partecipato su base volontaria) nella risposta a 60 domande distribuite in 17 aree tematiche, dall'inventario degli asset OT alla governance. I dati completi saranno integrati nel prossimo Rapporto Clusit, ma quelli preliminari sono interessanti. Rivelano, per esempio, che le aziende italiane fanno più di quanto ci si aspettasse sul fronte dei controlli di base, però fanno molto meno di quanto servirebbe su quelli specifici per l'OT.
"La sensibilità rispetto alle contromisure standard è abbastanza alta: il minimo sindacale lo fanno quasi tutti", ha sottolineato Vaccarelli. "Le attività specifiche sull'OT restano invece pressoché sconosciute nella maggior parte dei casi". Più nel dettaglio, le pratiche più mature riguardano la sicurezza fisica, l'uso di VPN per gli accessi remoti (all'80%), le fonti di alimentazione ridondati.
Gli ambiti in cui le aziende italiane sono più arretrate riguardano il patching esteso agli asset OT/SCADA (fermo al 21%), e la presenza di un SOC con competenze specifiche per l'ambiente OT, che è presente solo nel 33% dei casi. "Si sa che esiste il rischio OT, ma non si fa ancora abbastanza - ha sintetizzato Vaccarelli - la continuità operativa esiste come concetto, ma non sempre è riferita ai temi di cui parliamo oggi. E l'investimento in OT security non è ancora entrato nel budget standard delle aziende, né mentale né economico".
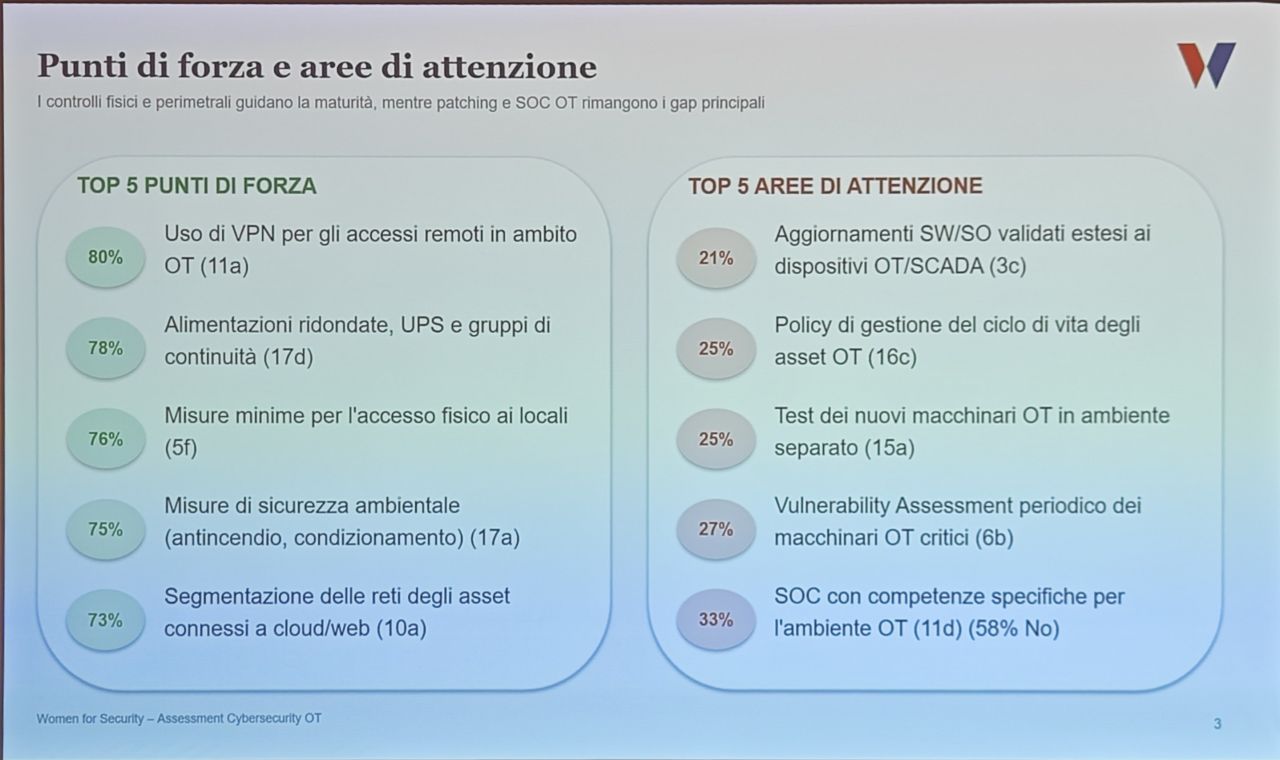
La conclusione della ricerca, tuttavia, è fiduciosa: "le aziende non partono da zero", quindi si può proporre un percorso in otto fasi, sintetizzabile in quattro passaggi operativi: sapere cosa si ha (know your OT), metterlo in sicurezza, monitorarlo e rispondere agli incidenti, costruire resilienza e governance. Vaccarelli ha chiuso ricordando che "la domanda non è più se dobbiamo proteggere l'OT, ma farlo, attivando le contromisure e inserendole in un piano strategico all'interno delle attività ordinarie dell'azienda".
Cybersecurity come requisito di business
Le due tavole rotonde della giornata hanno finito per raccontare la stessa cosa da prospettive diverse: la sicurezza OT oggi è una questione che coinvolge trasversalmente produzione, acquisti, marketing e vertici aziendali. Non è più roba per tecnici.
Il filo conduttore lo ha fissato subito Stefano Martinis, CTO di Danieli Automation, in apertura della prima tavola rotonda: "nel mondo industriale la cybersecurity è prima di tutto un requisito di business, solo dopo diventa un requisito normativo. Il suo vero obiettivo è garantire la continuità operativa dell'impianto". Cristian Sartori, Director Business Manager Automation Products di Siemens, ha raccontato la stessa evoluzione dal punto di vista di chi i sistemi di sicurezza li fornisce al mercato: "se andiamo indietro di molti anni, in ambito OT la cybersecurity veniva percepita come ‘metto un sistema di teleassistenza, c'è la crittografia, la crittografia è sicura’. Le prime istruzioni si fermavano lì." Da allora, ha sottolineato, l'offerta si è arricchita profondamente, tra firewall più avanzati e analisi dettagliata dei pacchetti di rete, e la spinta normativa ha accelerato questa maturazione: "sicuramente la NIS2 ha contribuito tantissimo anche nel toccare il cuore del software di tutti i dispositivi che fanno automazione". Il principio che ne emerge, aggiunge, è lo stesso ribadito da tutti gli altri relatori: "lo sviluppo dei prodotti non prevede di aggiungere la sicurezza alla fine del ciclo di sviluppo: è un elemento fondamentale fin dall'inizio".
Se c'è un problema tecnico che tutti hanno additato come irrisolto è quello del patching su sistemi che nascono per durare decenni. Martinis ha spiegato che "la vita operativa di un prodotto può superare ampiamente quella delle sue componenti software. La domanda non sarà più se aggiornare o meno, ma diventerà: come si può aggiornare in modo sicuro, verificabile e compatibile con la produzione?" Per Roberto Puricelli, CISO di Ariston Group, la risposta passa per la valutazione del rischio operativo: "chi è responsabile dell'impianto deve capire qual è l'effettivo rischio operativo. Il rischio può essere basso, e allora non serve una patch, oppure può essere gestito con misure compensative quali per esempio la segmentazione di rete, il monitoraggio, i controlli aggiuntivi. L'importante è garantire l'operatività dell'impianto".
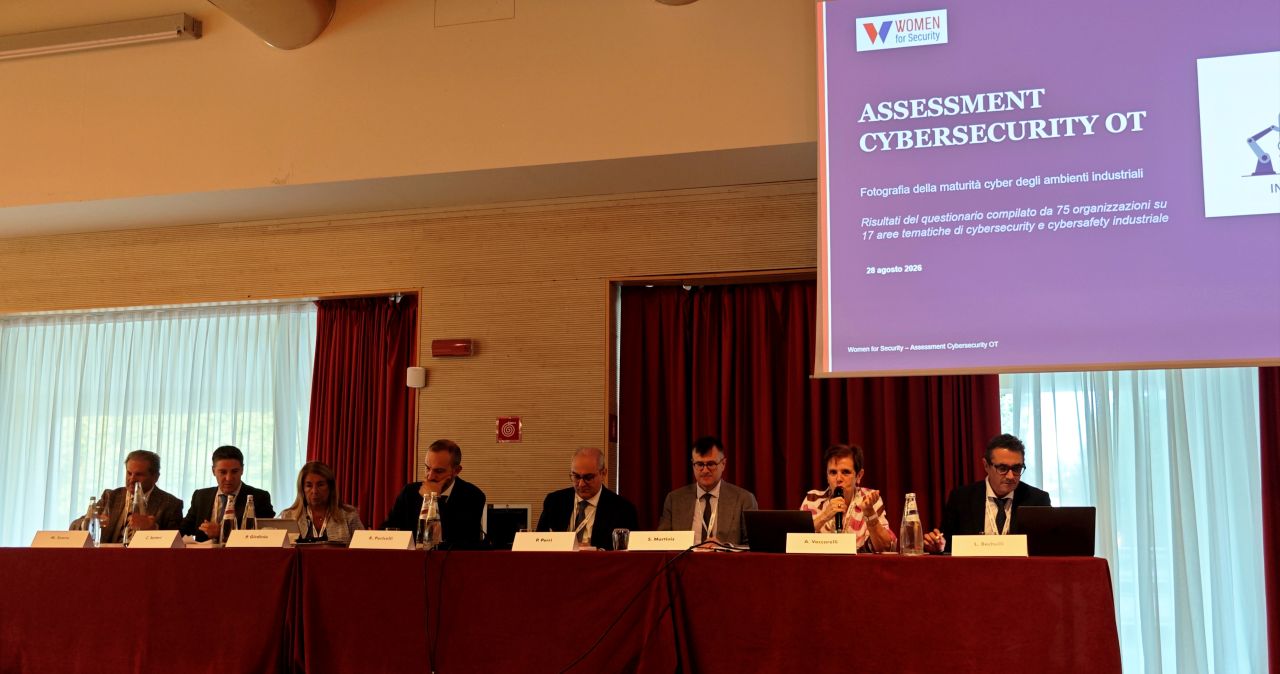 Da sinistra: Massimo Scanu, Cyber Security Lead Center Manager di ABB; Cristian Sartori, Director Business Manager, Automation Products di Siemens; Paola Girdinio del Comitato Direttivo Clusit; Roberto Puricelli, CISO di Ariston Group; Pierluigi Perri, Associate Professor of Law, Università degli Studi di Milano; Stefano Martinis, CTO di Danieli Automation; Anna Vaccarelli, Presidente di Clusit; Luca Bechelli, Comitato Direttivo Clusit
Massimo Scanu, Cyber Security Lead Center Manager di ABB, ha sottolineato le evidenze che un'organizzazione dovrebbe raccogliere quando la patch non è applicabile nell'immediato: "si parte dall'analisi del rischio e dell'impatto di un mancato intervento, che è la prima evidenza da tenere e da presentare agli enti. Poi si passa alla segregazione delle reti, alla separazione delle zone, ai sistemi di monitoraggio per l'error detection prima che l'attacco venga perpetrato, fino a un piano di disaster recovery scritto e documentato".
Serve (anche) mediazione culturale
Qui si innesta il tema, decisamente più scivoloso, delle responsabilità lungo la filiera, che è stato affrontato dal punto di vista giuridico da Pierluigi Perri, Associate Professor of Law, Università degli Studi di Milano. Il Cyber Resilience Act, ha spiegato, adotta la logica della normativa di prodotto e definisce come fabbricante non solo chi produce, ma anche chi si fa produrre elementi digitali per poi commercializzarli con il proprio marchio. È una definizione volutamente ampia che crea zone grigie, in particolare per i system integrator che assemblano sistemi di terzi sotto il proprio brand. Tra le criticità future indicate dal giurista spicca la “redazione delle clausole contrattuali che disciplinano la correzione delle vulnerabilità sui sistemi OT, dove il testing preventivo richiesto dall'industria confligge con i tempi di intervento imposti dalla norma, e il rischio di azioni rappresentative, le class action, da parte delle associazioni dei consumatori nel caso di vulnerabilità sui prodotti con elementi digitali”.
Martinis, dal punto di vista dell'integratore, ha proposto una divisione dei compiti più pragmatica: "al produttore spetta il compito di fornire un componente sicuro e di garantirne la tracciabilità. Agli integratori quello di valutare le vulnerabilità nell'intero sistema e proporre gli aggiornamenti necessari. All'utilizzatore quello di gestire l'impianto secondo le pratiche operative e governare il processo di aggiornamento". Ma l’anello più debole ha aggiunto, "è la comunicazione lungo l'intera filiera. La sicurezza dipende dalla velocità con cui le informazioni sulle vulnerabilità vengono condivise, comprese e trasformate in azioni concrete".
Non solo. Come spesso accade anche in ambito IT, un altro anello debole è la componente umana: lo ha sottolineato Paola Girdinio del Comitato Direttivo Clusit: "l'anello più debole semplicemente non è tecnologico, è umano". Ha rincarato la dose Enzo Tieghi di Clusit, che attinge alla sua esperienza sul campo per evidenziare il merito di un oggettivo problema di registro comunicativo: OT e IT parlano lingue diverse e la sicurezza inciampa proprio nel punto di attrito tra i due vocabolari. Non è solo un problema lessicale, è un problema formativo e culturale. Riccardo Pelicioli, OT Manager di SIAD, porta lo stesso attrito su un piano pratico: non basta avere ragione dal punto di vista tecnico, bisogna far accettare la sicurezza a chi gli impianti li gestisce ogni giorno, spesso vincendo resistenze che sono più culturali che tecnologiche. “La vera vittoria è portare a bordo i colleghi della produzione e della manutenzione, creare una sinergia per dare seguito agli standard che ogni giorno portiamo avanti" sottolinea.
Lorenzo Ivaldi del Comitato Direttivo Clusit dà un nome preciso a questa competenza: mediazione culturale. Il punto, spiega, è che le normative viaggiano da un contesto all'altro senza adattarsi da sole: una policy scritta da un CISO americano per la casa madre non si traduce automaticamente nella realtà normativa e industriale italiana. E senza chi sa muoversi su entrambi i piani il rischio è che resti lettera morta o, peggio, che l'azienda finisca sanzionata per non averla applicata. "È un lavoro prima umano, emotivo, relazionale, poi tecnico. Ma prima devi convincere le persone che il percorso è quello giusto". Una competenza, ha aggiunto Ivaldi, "estremamente rara, perché in Italia le skill di questo tipo sono ancora più rare della normale rarità delle competenze cyber."
La convergenza come ecosistema
Se sul piano culturale la convergenza fra IT e OT resta un problema aperto, su quello tecnico hanno raccontato due approcci complementari Pelicioli e Valerio Mezzalira, CEO di Oplon Networks. Quest’ultimo è arrivato all'OT da un percorso costruito sull'identity and access management IT e ha toccato con mano lo scarto tecnologico che lui stesso ha incontrato entrando nel mondo industriale: "ci siamo scontrati con un gap tecnologico importante: gli impianti si rifanno spesso a protocolli nati alla fine del secolo scorso, con sistemi di discovery che nell'IT sono stati aboliti vent'anni fa". Qual è la soluzione? Quella adottata da Oplon Networks mitiga il rischio sul parco legacy esistente e parallelamente apre un nuovo capitolo sull'identità delle macchine che parlano con altre macchine (i cosiddetti workload), e degli agenti AI che sempre più spesso operano all'interno delle infrastrutture, a volte senza che il datore di lavoro ne sia consapevole. "C'è un movimento internazionale, il non human identity, che sta definendo protocolli perché questi oggetti debbano avere un'identità e le azioni che compiono debbano essere controllate", ha evidenziato Mezzalira.
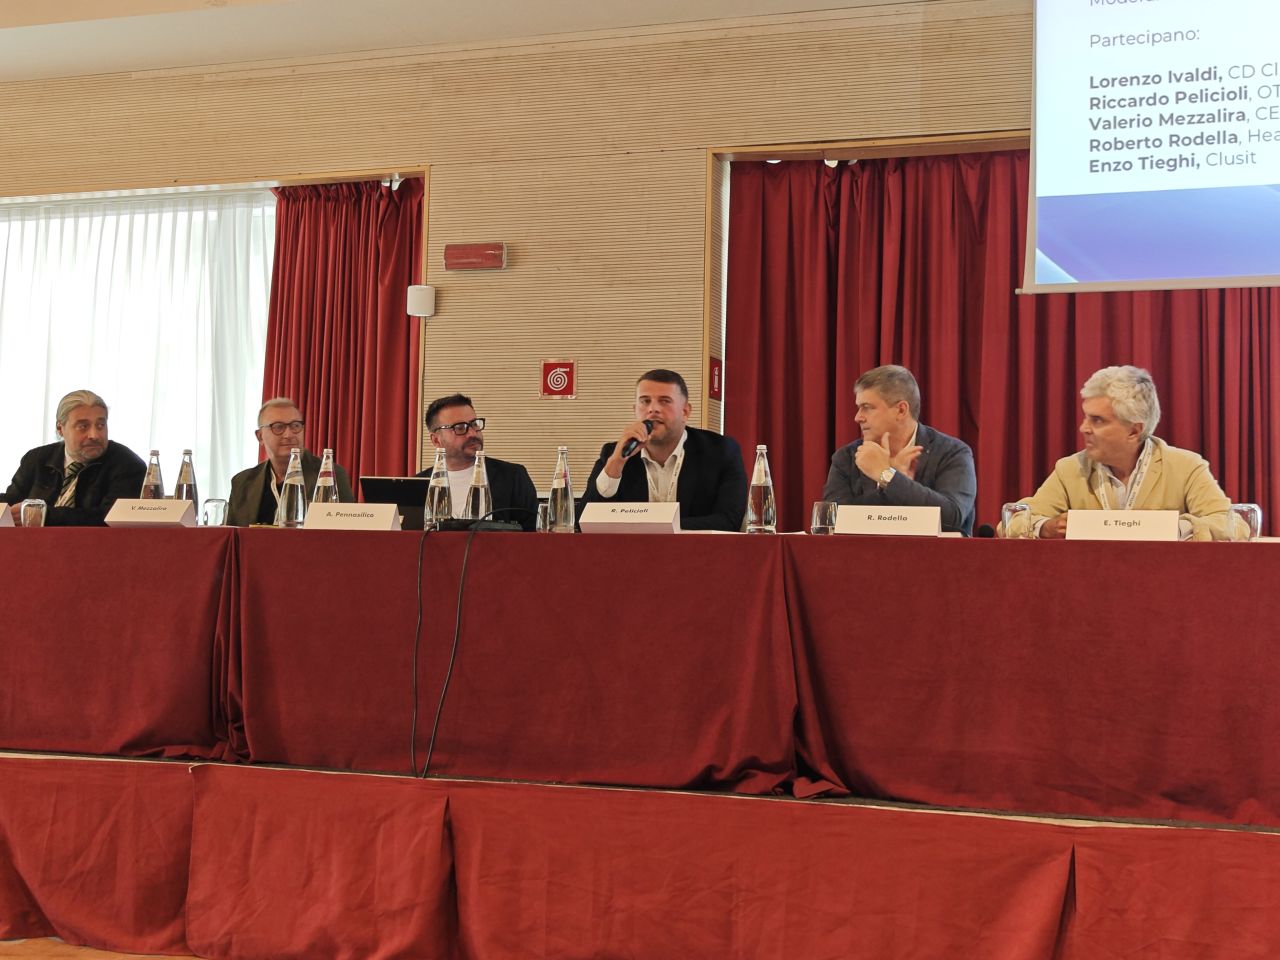 Da sinistra: Lorenzo Ivaldi, Comitato Direttivo Clusit; Valerio Mezzalira, CEO di Oplon Networks; Alessio Pennasilico, Comitato Scientifico Clusit; Riccardo Pelicioli, OT Manager di SIAD; Roberto Rodella, Head of Electronics di Antares Vision Group; Enzo Tieghi di Clusit
Roberto Rodella, Head of Electronics di Antares Vision Group, ha aggiunto che la convergenza dev’essere anche normativa, e che la sovrapposizione tra NIS2 e Cyber Resilience Act finisce per attraversare aree aziendali che con l'OT non hanno nulla a che fare, a partire dagli acquisti. "Il confine non è così netto", ha sottolineato Rodella, spiegando che nella sua azienda le stesse attività ricadono sotto normative diverse a seconda che siano erogate come servizio cloud o come installazione on-premise presso il cliente. "Il tema della gestione degli incidenti e delle vulnerabilità non può vedere duplicate tutte le strutture aziendali per gestire questioni che in alcuni casi non hanno nemmeno una linea di demarcazione netta tra IT e OT". La conseguenza più concreta, per Rodella, si vede proprio nel procurement: "l'ufficio acquisti non sempre ha la competenza per discriminare un prodotto che ha le caratteristiche di sicurezza richieste da quello che costa meno". Ha aggiunto Pelicioli che "bisogna spiegare all'ufficio acquisti che lo stesso componente oggi costa di più di ieri perché dietro c'è un contratto di servizio, una gestione delle vulnerabilità del prodotto. Stiamo passando dalla fase in cui un marchio CE era più che sufficiente alla fase in cui servono competenze più avanzate".
La posta in gioco oltre al dato
Ha chiuso il cerchio un concetto fondante: la differenza tra proteggere un dato e proteggere un impianto fisico. Girdinio ha sottolineato che "il mondo IT protegge il dato, blocca un server, blocca un'attività. Ma un danno a un'infrastruttura, un sistema di segnalamento ferroviario per esempio, mette a rischio la vita delle persone". Tieghi ha portato la questione su un terreno diverso, quello in cui, “in certe lavorazioni, il dato stesso è, letteralmente, il prodotto. Pensate a un lotto farmaceutico che deve essere sterilizzato: se non ho raccolto i dati corretti sul ciclo di sterilizzazione, quel lotto non può uscire dalla fabbrica, non può essere mandato all'ospedale, non può essere somministrato al paziente". Parliamo di un valore che si misura in milioni di euro, e che può essere minacciato nemmeno da un attacco informatico, ma banalmente da un guasto hardware, a conferma che il problema non è la minaccia in sé, ma la dipendenza totale della produzione dall'integrità del dato.
È su questo registro che Pennasilico chiude la giornata, collegando la sicurezza OT alle conseguenze reali che un incidente ha su un territorio. Quando un impianto industriale si blocca, a pagarne il prezzo oltre all'azienda sono le famiglie e le comunità che ci gravitano intorno, e che sono spesso le più esposte. È anche per questo, ha ricordato, che l'allargamento del perimetro NIS2 conta: prima della direttiva, in Italia erano poche centinaia le aziende soggette a obblighi di sicurezza, anche quando gestivano processi potenzialmente pericolosi per le persone e per l'ambiente. "La NIS2 ha portato decine di migliaia di aziende dentro a questo perimetro. Speriamo che aumentino ancora, perché credo che ne vada nel bene di tutti".
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Ransomware e frodi, Italia tra i paesi più colpiti in UE
25-09-2026
Quando l’attacco riscrive la realtà: benvenuti nella calendar warfare
25-09-2026
L'agente AI adesso ha bisogno della VPN custom
25-09-2026
Clusit Security Summit OT: la sicurezza in fabbrica è un requisito di business
24-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
