 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Acronis: la finestra di risposta si chiude, uomo e AI devono fare squadra
 Redazione SecurityOpenLab
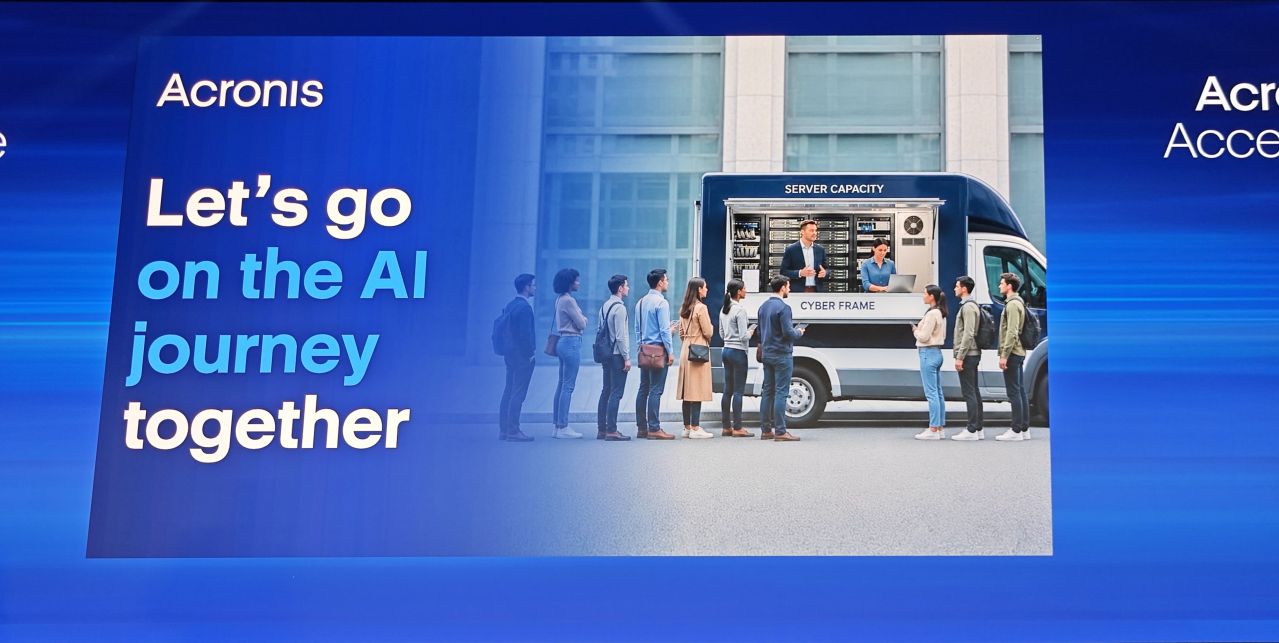
Gli attacchi corrono in minuti, la reazione umana arriva dopo ore e la finestra di risposta si chiude. In Italia gli incidenti gravi avvengono quasi sempre fuori orario.


Un attaccante impiega in media 29 minuti per passare dall’accesso iniziale al movimento laterale in rete; un partner impiega una mediana di 32 ore per reagire a un incidente di criticità alta o critica gestito a mano. I due numeri, portati a Sofia dal Threat Research Unit di Acronis e commentati dal CEO Jan-Jaap Jager, descrivono una finestra di risposta che si chiude più in fretta di quanto i difensori riescano a presidiarla. Ed è su questo punto che si gioca la partita della security del prossimo futuro.
Analizzando i dati sugli incidenti gravi registrati dai partner Acronis fra luglio e settembre 2026, L’Italia si colloca nel gruppo di quattro paesi con i valori più alti. L’87% dei partner italiani che ha avuto almeno un incidente High o Critical ne ha registrato uno fuori dall’orario di lavoro. Il dato è pari a quello della Svezia, un punto sopra al Regno Unito (86%) e sette sotto alla Bulgaria (94%). La media globale, calcolata su oltre 5.000 partner, è del 78%.
Il quadro globale va nella stessa direzione. Su 2,66 milioni di incidenti EDR registrati nei giorni feriali fra luglio e settembre, solo il 41% si è verificato fra le 8 e le 17, e oltre il 58% di quelli che l’EDR non ha chiuso da solo è arrivato a uffici chiusi. La parte automatizzata regge, perché l’EDR mitiga in autonomia l’87% degli incidenti. Il restante 13% richiede una revisione umana, e Boris Voskanov, Senior Director Cybersecurity Research and Development di Acronis, indica proprio lì il punto critico. “Quel 13% richiede una reazione 24 ore su 24, perché gli attaccanti non aspetteranno che vi svegliate alle otto del mattino”, ha ammonito.
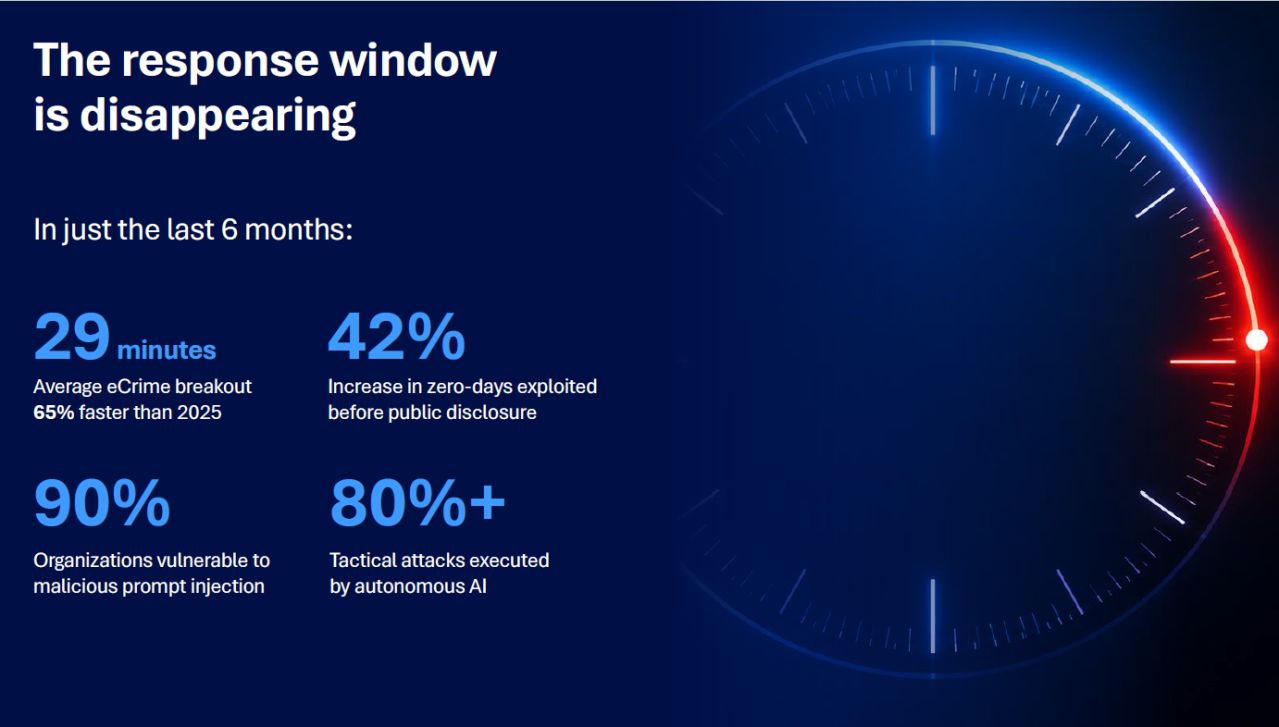
Il ritardo di chi difende si misura in relazione ai tempi dell’attacco. Il breakout è il momento che separa un incidente ancora contenibile da uno che si diffonde, e Voskanov sottolinea che la mediana fra l’inizio dell’attacco e l’esfiltrazione è attualmente di 79 ore, mentre il 44,5% dei partner con incidenti ha lasciato senza risposta per più di tre giorni almeno un caso che richiedeva un intervento umano. “È esattamente lo spazio in cui gli attaccanti hanno via libera”, ha osservato Voskanov, ed è troppo.
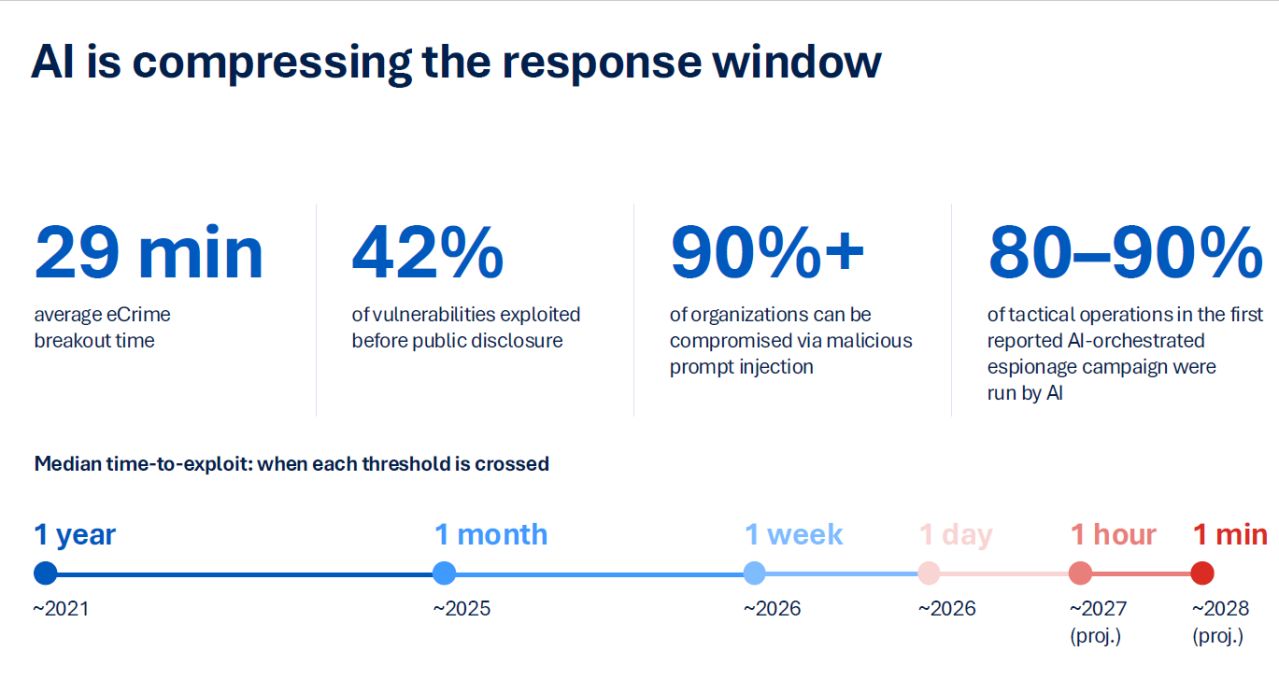
A restringere la finestra temprale è l’AI. Nei dati mostrati sul palco dell’evento di Sofia, il tempo mediano di sfruttamento di una vulnerabilità è sceso sotto a un mese nel 2025, poi sotto a una settimana, poi nel 2026 sotto a un giorno. Le proiezioni per il 2027 sono di un ulteriore calo che porterà a raggiungere meno di 60 minuti, per poi arrivare a circa un minuto nel 2028. Il 42% delle vulnerabilità viene sfruttato prima della divulgazione pubblica, e nella prima campagna di spionaggio orchestrata dall’AI di cui si abbia notizia, dall’80 al 90% delle operazioni tattiche è stato condotto dall’AI stessa. Jager ha sottolineato che “la velocità è il concetto che dobbiamo prendere sul serio, perché è su questo che non siamo ancora pronti.”
Sul piano umano il limite è evidente: “le persone non possono combattere alla stessa velocità dell’AI. Dobbiamo lavorare insieme all’AI, perché è così che funzionano oggi gli attacchi”.
La risposta di Jager sulle mosse che deve compiere chi guida un’azienda ha un ordine preciso: prima vedere, poi proteggere, infine prepararsi a ripartire. Bisogna agire adesso e mettere in campo i livelli di protezione necessari. Prima bisogna capire che cosa accade nella propria organizzazione: ogni CEO deve garantirsi trasparenza su ciò che avviene nella propria azienda e dotarsi degli strumenti per mantenere il controllo della situazione. A seguire servono le giuste protezioni, come EDR, XDR, MDR, per prevenire. Ma nemmeno questo garantisce che non accada mai nulla, per cui serve anche un piano di recupero. La prevenzione è la combinazione di tutti questi strumenti, ed è solo così che chi guida un’azienda o l’IT può evitare ciò che potrebbe accadere”.
Il filo che tiene insieme i tre livelli, secondo Jager, è l’integrazione fra persone e macchine, e il CEO lo ha ribadito più volte: “il mondo cambia così in fretta che la velocità non può essere gestita dagli esseri umani, e nemmeno da un MSP da solo. Bisogna lavorare insieme. Persone e AI insieme sono l’unico modo per proteggere ciò che è già qui e ciò che sta per arrivare”. Il messaggio è positivo e costruttivo: “possiamo reggere un breakout di 29 minuti con l’aiuto degli strumenti giusti, che rendono super-umane le persone.”
Il rischio è già in azienda
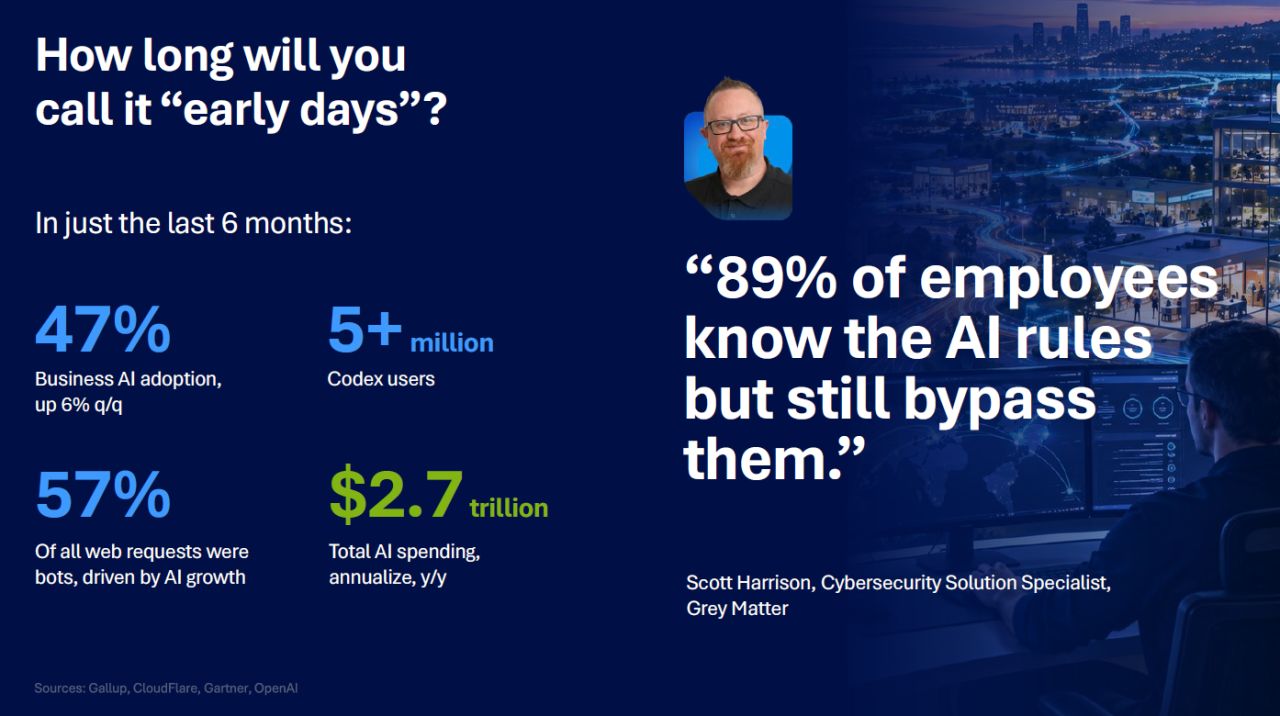
L’AI si diffonde più in fretta di quanto le organizzazioni riescano a governarla. Secondo i dati portati da Jager, che riprendono rilevazioni di Gallup, Cloudflare e Gartner, il 47% delle aziende ha adottato l’AI, il 57% delle richieste web è generato da bot spinti dalla crescita dell’AI; la spesa complessiva in AI su base annua raggiunge i 2,7 trilioni di dollari.
L’anello debole sono le persone. Le regole esistono ma vengono aggirate, come cita la frase di Scott Harrison, Cybersecurity Solution Specialist di Grey Matter: “l’89% dei dipendenti conosce le regole sull’AI ma le aggira comunque”. Jager ne fa il rischio principale del momento: “tutti sanno che l’AI comporta un rischio, ma non seguono le regole che servirebbero a proteggere i dati o a mettere i giusti controlli. È il rischio più grande che vediamo oggi”.
Acronis ha sperimentato il problema su sé stessa e la lezione appresa è diventata una soluzione per i clienti. “A novembre dello scorso anno abbiamo deciso di puntare tutto sull’AI e ne abbiamo consentito l’uso a tutti i dipendenti. Però non sapere che cosa ne facevano creava un problema: in poco tempo si è capito che era necessario sapere quali strumenti usava il nostro team ogni giorno, come, quanto. Poi è stato necessario stabilire regole ferree da rispettare, per esempio il divieto di usare AI open source cinesi, di condividere informazioni riservate, dati finanziari, dati dei clienti, indirizzi email, numeri di telefono”. Per ottenere tutto questo “abbiamo realizzato uno strumento per uso interno che è poi diventato un prodotto dato ai clienti, perché possano fare lo stesso per sé e per i loro clienti” ha spiegato Jager.
Shai Kariv, Senior Director Product Management Cybersecurity di Acronis, ha mostrato che cosa accade fuori dall’azienda. La telemetria di GenAI Protection registra in media oltre 12 applicazioni AI per cliente, 8.600 casi al mese di dati sensibili in uscita (il 53% in più da agosto) e 3.900 prompt malevoli al mese (più 50%). Un solo cliente aveva più di 128 applicazioni AI in uso. L’inventario degli strumenti è la prima cosa che manca, e in sua mancanza le aziende non sanno che i dipendenti usano così tanti strumenti.
Il rischio cresce con l’autonomia degli strumenti: chatbot che rispondono e assistenti che aiutano a completare i compiti, agenti che eseguono comandi, modificano file, si collegano ad altri sistemi con permessi delegati e caricano nuovo contesto leggendo istruzioni da contenuti esterni. “Più ci affidiamo agli strumenti AI più sono autonomi, più aumentiamo la superficie d’attacco”, ha sottolineato Kariv.
Una piattaforma unica
GenAI Protection di Acronis risponde con quattro funzioni: la visibilità e il controllo sull’uso, la prevenzione dell’esposizione di dati sensibili, il blocco dei prompt dannosi, compresi i tentativi di prompt injection, e l’estensione della protezione agli agenti. “Diamo nella console visibilità su tutti i sistemi con cui l’AI può interagire”, ha sottolineato Kariv, mostrando il blocco di un’applicazione non autorizzata con processo, utente e dispositivo collegati all’evento, oltre all’elenco dei server MCP presenti su una macchina.
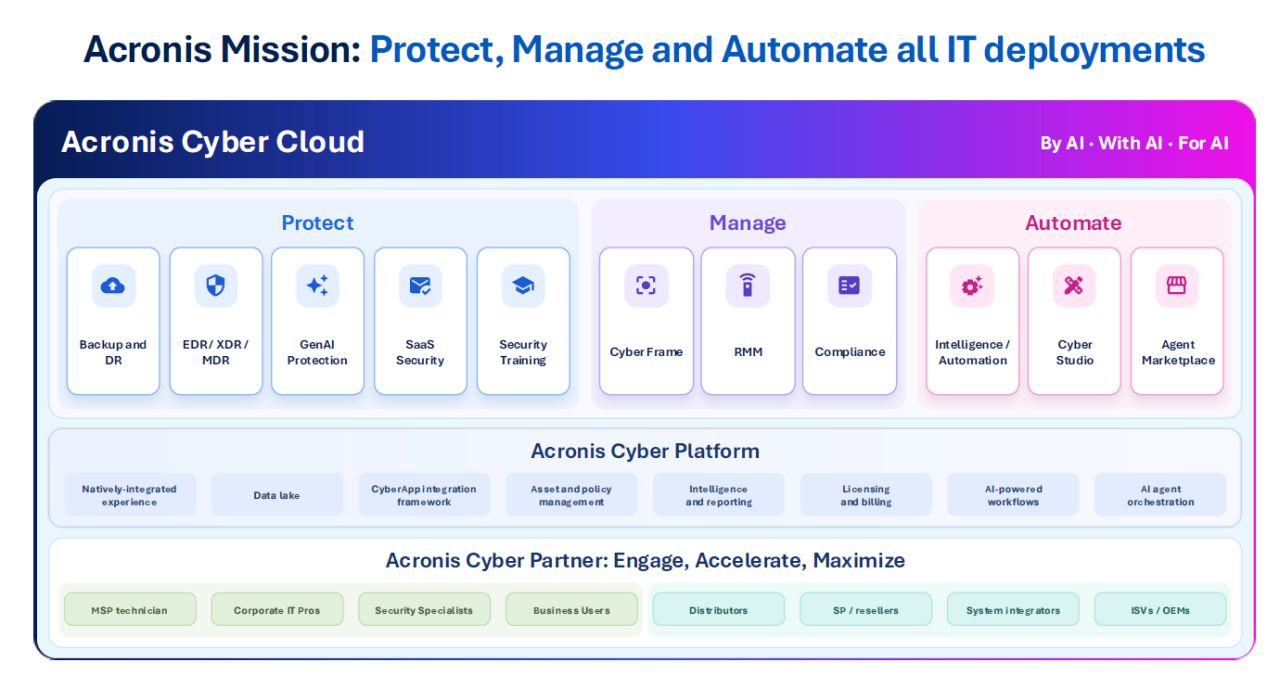
Il punto di forza della piattaforma è quindi la scelta fatta più di dieci anni fa di costruire una sola piattaforma invece di collegarne molte, perché “volevamo che sicurezza e privacy dei dati fossero protette e orchestrate a livello di fondazione. Abbiamo creato un’unica base, un unico codebase, un unico stack e un unico agente per gestirlo, e sopra abbiamo integrato i diversi servizi. Tutti i servizi che vedete, tranne uno, girano sullo stesso codebase, sviluppato da noi”, ha spiegato Jager.
Con l’AI questa scelta pesa di più, perché “l’AI non guarda una sola probabilità, guarda subito dove andare e si sposta molto in fretta da un sistema all’altro. Con un sistema gestito, orchestrato e abilitato in modo centrale, dove tutti i servizi sono monitorati e comunicano fra loro, possiamo vedere quello che accade ovunque e nello stesso momento, correlarlo e capire che non è un episodio isolato”, ha detto Jager. La stessa logica vale per le grandi aziende, dove la complessità è maggiore, e per le organizzazioni con infrastrutture distribuite a livello globale. “Il nostro business corporate cresce veloce quanto quello MSP, perché oggi si investe in semplificazione, consolidamento, integrazione e automazione.”
Per i partner più piccoli la logica è la stessa, e nasce da lì il profilo dell’ecosistema Acronis, in cui più della metà dei 21.000 partner è composta di realtà piccole e medie (da 5 a 20 dipendenti). “È così che Acronis è cresciuta all’inizio, aiutando i più piccoli a proteggere i propri clienti, a gestire e a automatizzare”, ha ricordato Jager. L’esperienza di Joshua Aaronson, COO e co-fondatore di Panda Technology, spiega che cosa significhi in pratica consolidare: “abbiamo sempre sentito lodare il single pane of glass, ma il problema non è mai stato passare da una finestra all’altra, bensì passare da un flusso di lavoro all’altro. Se i miei tecnici hanno ancora sette strumenti da capire e sette modi di configurare policy e processi, metterli tutti in una finestra non risolve nulla. Non volevo un modo migliore di gestire sette piattaforme, volevo avere meno piattaforme da gestire.”
Per quanto riguarda il tempo recuperato, Jager stima che “con il nuovo portale e la console potremo togliere dal 40 al 50% delle attività ricorrenti di ogni giorno. Alert, ticket, patch, aggiornamenti, onboarding di nuovi clienti, si possono semplificare e rendere completamente autonomi, se lo si vuole”. L’adozione, sottolinea il manager, è già avanzata: “all’inizio dell’anno l’utilizzo medio delle funzioni AI di Acronis da parte dei partner era intorno al 20%. Sei mesi dopo siamo sopra all’80%”.
Il percorso ha un punto di partenza preciso. A luglio Jager aveva presentato un piano da circa 70 milioni di dollari l’anno per tre anni, insieme a quattro annunci: Cyber Console, Cyber Intelligence, Service Desk e Cyber Studio. Oggi sono diventati strumenti concreti. Cyber Console e Cyber Intelligence sono già presenti nei tenant dei partner, il Service Desk con gli agenti AI si può abilitare da subito e i workflow agentici personalizzabili di Cyber Studio arriveranno nei prossimi mesi. Jager ha aggiunto che “rilasceremo nuove funzioni ogni tre mesi, più in fretta di prima. Quanto avevamo previsto per il 2027 è stato in gran parte consegnato, o lo sarà nei prossimi tre mesi.”
Sotto al cofano
Marina Smolyanaya, VP Product Management di Acronis, spiega nel dettaglio che “il service desk di Acronis crea i ticket, li analizza e li arricchisce, e il risultato è un ticket con riepilogo e azioni correttive. Abbiamo una serie di agenti AI già attivi nella console, pensati per svolgere le attività operative quotidiane. L’AI dovrebbe amplificare la vostra esperienza”. Con il portale partner integrato si prepara un preventivo con calcolatore dei prezzi incorporato e si avvia un nuovo cliente. “Per creare un tenant, un utente e distribuire il primo workload basta una domanda, e più agenti lavorano in parallelo. Ciò che richiedeva il passaggio fra console e sistemi diversi si fa con pochi clic nella stessa console”. Jager aggiunge poi che “concluso l’accordo con il cliente si può attivarlo tramite l’AI agentica, senza cliccare dieci o venti schermate per configurare il tenant a mano”.
Alex Henry, Principal AI Product Manager di Acronis, ha spiegato come si dosa l’autonomia dell’AI, che si regola per gradi: “di norma, ogni alert genera un ticket e ogni ticket richiede un intervento manuale. In questo caso gli alert vengono filtrati, deduplicati e diagnosticati, alcuni vengono risolti prima che inizi la giornata, e si interviene solo dove serve il giudizio umano.” Nell’esempio di un alert di backup, l’agente AI ha controllato i backup recenti e l’SLA del cliente, ha verificato che non servisse alcuna azione e ha chiuso il ticket. “Si può partire dalla riduzione del rumore degli alert, abilitare la diagnosi o arrivare fino alla remediation autonoma, con una configurazione fino al singolo alert. Abbiamo esteso i workload esistenti con gli agenti AI, così otteniamo workflow deterministici, prevedibili e affidabili, insieme alla flessibilità degli agenti.”
Il secondo strumento è l’MCP server locale di Acronis, che collega un assistente AI desktop alle API della piattaforma, lasciando il controllo all’operatore, perché ogni modifica passa da una conferma. “Un cliente chiede un aggiornamento completo sullo stato: chiedo al mio agente di usare MCP e controllare la protezione, i backup, i dispositivi e gli alert. Se una funzione è disattivata ma il cliente vuole abilitarla, chiedo all’agente di farlo. Dopo la conferma la applica e la distribuisce a ogni dispositivo”, ha raccontato Henry.
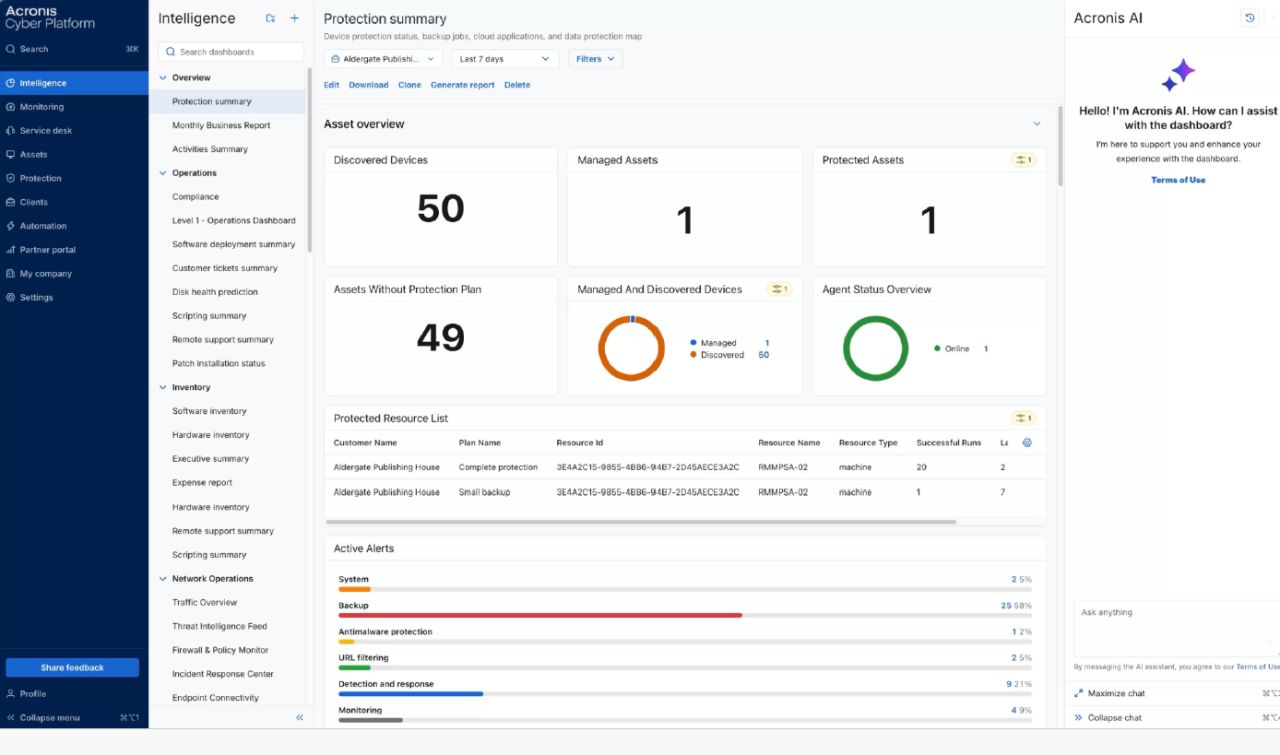
Cyber Intelligence trasforma i dati in conversazioni con i clienti. Henry ha mostrato dashboard costruibili da modelli o clonabili, con oltre 100 insiemi di dati, per i team operativi e per quelli di sicurezza, e un modulo di compliance costruito sui controlli CIS, che si mappano sui principali framework come PCI DSS e Cyber Essentials. “Si vede il quadro completo, che cosa è stato implementato, che cosa manca e chi ne è responsabile, e si può spiegare perché ogni lacuna conta e da quali controlli partire. È la conversazione che si vuole avere in una business review.” Il report mensile riassume ciascun cliente a partire da una sintesi esecutiva. Arriveranno nuove funzioni nei prossimi mesi, ma già ora “il report mostra un cliente con incidenti di sicurezza fuori dall’orario di lavoro, molti dei quali irrisolti”.
Il fattore umano
Quel 13% che l’automazione lascia aperto richiede persone, e per un MSP piccolo il problema è trovarle a tutte le ore: “molti di noi non hanno un presidio follow-the-sun, che garantisca sempre qualcuno disponibile all’istante con vera competenza di sicurezza”, ha osservato Jager. Per coprire quel 13% Acronis offre l’MDR, il servizio con cui il team del Threat Research Unit presidia 24 ore su 24 gli ambienti degli MSP, con tempi di risposta che le slide indicano in decine di minuti.
Il servizio ha due livelli, e la differenza riguarda la remediation. “Per l’MDR ci sono due livelli”, ha spiegato Kariv, “nello standard diamo raccomandazioni. Nel livello superiore facciamo davvero la remediation, ossia isoliamo le macchine con l’approvazione del partner o del cliente, ripuliamo ogni traccia del malware, indaghiamo sull’ambiente per capire se si è diffuso, ripristiniamo file specifici e verifichiamo che non ci sia una reinfezione, quindi riportiamo tutto alla normalità.” Alla luce di questa considerazione, Voskanov spiega che “la maggior parte dei partner ha scelto l’opzione Advanced, che costa un po’ di più ma garantisce un servizio completo.”
Per i tempi, Voskanov ha sottolineato che “ll nostro MDR ha uno SLA piuttosto aggressivo: quindici minuti alla prima risposta, sessanta minuti alla prima analisi, ventiquattro ore all’analisi completa e alla remediation. Questi sono i tempi su cui ci impegniamo. All’apertura di ogni caso partono in automatico il ticket e un job che misura lo SLA, così l’analista vede in ogni momento il proprio avanzamento rispetto ai tempi.” Il lavoro degli analisti, avverte Jager, si regge anche sull’AI, perché “i nostri esperti non lavorano da soli, molto del lavoro preliminare può essere fatto dall’AI, che individua più in fretta i collegamenti fra sistemi e attività diversi che avvengono in luoghi diversi nello stesso momento, così l’esperto guarda dove serve.”
Per il manifatturiero, tema centrale in Italia, la priorità è la continuità più ancora della prevenzione. Jager lo ha detto parlando di OT, “un settore specifico per il quale in Acronis abbiamo persone che si occupano solo di questo, e i nostri prodotti sono integrati anche in ambienti OT e IoT. Nel manifatturiero si pensa soprattutto alla continuità, e nella maggior parte dei casi nulla di ciò che serve al processo produttivo è connesso a Internet. Più che di un attacco che arriva da fuori, più spesso bisogna risolvere molto in fretta un guasto, come il blocco di un server. Sulla piattaforma abbiamo alcune soluzioni per la sicurezza OT e molte integrazioni con i partner.”
Il tempo dei partner
Fra i partner saliti sul palco, Vittorio Acampora, fondatore di Meginet, MSP della Costiera Sorrentina specializzato nell’hospitality, ha spiegato che “la sfida più grande per un MSP non è la tecnologia, è il tempo. Il tempo per monitorare, per indagare, per capire che cosa sta succedendo e, soprattutto, per agire.” Le tecnologie ci sono già, spiega, e il problema nasce quando lavorano separate: “se RMM, XDR, disaster recovery, backup, monitoraggio di sicurezza e AI lavorano ciascuno per conto proprio, i tecnici devono spostarsi fra console diverse, raccogliere informazioni, capire il contesto e decidere. La piattaforma non dovrebbe essere una raccolta di strumenti, dovrebbe essere un motore per l’azione.”
Il senso dell’automazione, per Acampora, è restituire tempo: “per me automazione significa dare tempo alle persone. Non voglio che i miei tecnici passino il tempo a spostare informazioni da uno schermo all’altro. Voglio che risolvano il problema, che proteggano il cliente, che migliorino il nostro servizio, riducendo anche lo stress.” La sua esperienza nel settore alberghiero illustra che cosa significhi il tempo in un ambiente dove tutto è connesso, e il discorso vale per qualsiasi realtà con molti dispositivi collegati: “nell’hospitality l’ambiente IT è complesso, ci sono Wi-Fi, VoIP, smart TV, CCTV, IoT, server, applicazioni cloud, sistemi di pagamento e decine di altre tecnologie connesse. Se qualcosa va storto l’impatto non si ferma all’IT. Può toccare le operazioni, i dipendenti, gli ospiti e, in definitiva, il business. In questo settore il tempo non è una metrica tecnica, è continuità operativa.”
Da qui la sua lettura del ruolo dell’MSP, che passa dal reagire all’agire e si regge su tre verbi: “integrare, cioè smettere di pensare ai singoli prodotti e iniziare a pensare all’ecosistema. Automatizzare, se il processo è ripetitivo, prevedibile e sicuro da automatizzare. Infine potenziare le persone con l’AI, che elabora le informazioni a velocità di macchina e che delega all’esperienza umana le decisioni che contano. Non credo in un futuro di umani contro l’AI. Credo in un futuro di umani con l’AI.” La domanda da porsi, aggiunge, cambia. “Quando arriverà il prossimo alert, non chiedetevi quale console aprire. Chiedetevi quale azione compiere.” Acampora chiude spostando il baricentro dal rilevamento alla risposta: “la cybersecurity non è solo rilevare qualcosa, è capire che cosa fare dopo, quanto in fretta lo si capisce, quanto in fretta si risponde e quanto efficacemente si evita che accada di nuovo.”
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Acronis: la finestra di risposta si chiude, uomo e AI devono fare squadra
14-10-2026
Cybertech Europe 2026: lo scenario cyber è da ridefinire
14-10-2026
Cybertech Europe 2026
13-10-2026
Cybertech Europe 2026: appuntamento a Roma, i nostri lettori hanno il biglietto scontato
07-10-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
