Citrus, ransomware esordiente che sfrutta la supply chain
 Redazione SecurityOpenLab
In Russia un nuovo gruppo ransomware usa le credenziali rubate ai fornitori per entrare nelle aziende, camuffa il traffico da navigazione web e scrive script con l'AI


I ricercatori di Kaspersky hanno scoperto Citrus, un gruppo ransomware finora non documentato, che per ora ha colpito solo aziende russe passando per le reti dei loro fornitori. Utilizza un mix ben assortito di strumenti molto diffusi e meno consueti, come per esempio il tunneling per mascherare il traffico illecito come normale traffico HTTPS e script preparati con l'aiuto di LLM. Per cifrare i dati delle vittime usa un ransomware della famiglia Sn00py, che con ogni probabilità viene distribuito con il modello Ransomware-as-a-Service. A parte queste novità, il gruppo ricorre per lo più a tecniche note, il che facilita il rilevamento nelle prime fasi dell'attacco.
L’informazione più interessante è che in tutti i casi noti a Kaspersky, l'accesso iniziale è passato per i fornitori: gli attaccanti usano credenziali rubate ai dipendenti di aziende appaltatrici per collegarsi alle VPN aziendali della vittima oppure per raggiungere via RDP i terminal server esposti su Internet.
Una volta in rete, il gruppo esegue comandi tramite l’interprete dei comandi di Windows e PowerShell per creare script PowerShell e file batch. Secondo i ricercatori alcuni di questi sono stati generati con un LLM: comandi per disattivare l’account di un amministratore sono commentati con indicazioni “# Disable account” e “# Verify result”, e uno script che elenca le sessioni utente attive sui sistemi del dominio, ha commenti del tipo “# Concurrent task limit control”.
Per scaricare i propri strumenti Citrus sfrutta utility già presenti in Windows che esfiltrano i dati tramite la porta 443, la stessa del traffico HTTPS, per confondersi con le connessioni legittime. In parallelo, gli attaccanti scaricano AnyDesk con PowerShell, lo installano in modalità silenziosa, impostano una password di connessione e leggono dal file di configurazione l’identificativo AnyDesk della macchina, così da potersi collegare da remoto.
Gli account dei fornitori usati per l’accesso iniziale avevano privilegi molto limitati, perciò Citrus ha attuato l’escalation dei privilegi tentando di sfruttare la vulnerabilità CVE-2026-54121, nota come Certighost, per il bypass dell’autenticazione. I tentativi hanno lasciato traccia sotto forma di account macchina con nomi riconoscibili, composti dalla parola GHOST seguita da otto lettere casuali. Se l’operazione riesce, gli attaccanti possono autenticarsi come se fossero il domain controller, ma fortunatamente i ricercatori hanno individuato i tentativi ma non hanno documentato lo sfruttamento riuscito.
Per il furto di credenziali, Citrus usa una versione modificata di un keylogger open source che raccoglie i dati e li invia agli attaccanti, Mimikatz per estrarre credenziali dalla memoria, Snaffler per cercare password e chiavi nelle condivisioni di rete accessibili. Inoltre, cercano di forzare i password manager sulle postazioni degli amministratori.
Anche la ricognizione segue schemi consolidati. Sul singolo computer compromesso gli attaccanti usano comandi di base per risalire all’utente corrente, ai processi in esecuzione e alla configurazione di rete. Gli spostamenti all’interno della rete avvengono con i protocolli di amministrazione remota SSH, WinRM e RDP, attraverso i tunnel già attivi oppure direttamente da un sistema compromesso.
Citrus usa inoltre il modulo atexec di Impacket per creare attività pianificate con nomi casuali, che avviano cmd.exe: dopo la loro esecuzione le policy di gruppo risultano aggiornate. Per la persistenza il gruppo crea manualmente, tramite PowerShell, attività pianificate che avviano i suoi strumenti e, sui server che vengono riavviati di rado, a volte rinuncia del tutto a garantirsi la persistenza.
Per non dare nell’occhio, mentre usano gli strumenti gli attaccanti danno ai propri file nomi in apparenza legittimi che richiamano Kaspersky, poi quando non servono più cancellano strumenti, file di output e cronologia dei comandi. Seguono lo stesso schema l’oggetto Criteri di gruppo (chiamato Kaspersky GPO) e le attività pianificate. Il vendor conferma comunque che il tentativo non evita il rilevamento, perché la protezione Kaspersky individua e blocca questi file.
Sul fronte delle difese, il gruppo svuota i registri eventi e, quando dispone di privilegi sufficienti, disattiva l’antivirus e accede alle console di gestione centralizzata della security per disattivare la protezione su molti computer contemporaneamente. Gli attaccanti aggiungono poi i propri strumenti alle esclusioni dell’antivirus, mentre nella fase finale dell’attacco un oggetto Criteri di gruppo modifica le chiavi di registro di Windows Defender per spegnerlo.
Poco prima della cifratura gli attaccanti si collegano a un domain controller ed eseguono uno script che crea una cartella e prepara archivi intitolati con il nome del sistema, la data e il nome dell’utente. Secondo i ricercatori, il contenuto corrisponde con ogni probabilità ai dati di sessione di Telegram Desktop. Gli archivi vengono poi caricati su un servizio web esterno tramite Google Chrome.
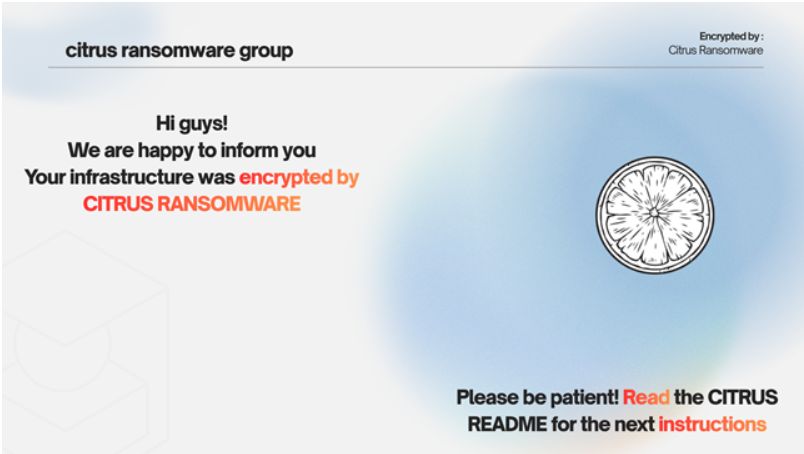
A questo punto entra in scena il ransomware Sn00py, un malware scritto in linguaggio Go che cifra i file degli utenti (quelli di sistema restano intatti) con una combinazione di RSA-2048 e ChaCha20. Ai file cifrati aggiunge l’estensione .citrus. La nota di riscatto, salvata come CITRUS_README.txt, minaccia la pubblicazione dei dati, concede 72 ore per mettersi in contatto e indica un indirizzo Proton Mail e un account Telegram.
Per diffondere il ransomware nella rete il gruppo usa Criteri di gruppo malevoli creati a partire da archivi autoestraenti. Ciascuno di essi copia l’archivio del ransomware sui sistemi bersaglio, crea un’attività pianificata, disattiva il servizio Copia Shadow del volume e Windows Defender e imposta come sfondo del desktop un’immagine con la nota di riscatto.
Infine, Kaspersky rileva diverse somiglianze fra Citrus e Toy Ghouls, un altro gruppo che cifra i sistemi delle vittime: le infrastrutture dei due gruppi non si sovrappongono direttamente, però le tattiche, le tecniche e le procedure sono simili, così come gli strumenti e le cartelle in cui vengono salvati. Entrambi i gruppi sono di lingua russa e colpiscono solo aziende russe, e in diversi incidenti hanno compromesso la stessa infrastruttura nello stesso periodo.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
CrowdStrike Agentic SOC contro gli AI agent fuori controllo
17-11-2026
Citrus, ransomware esordiente che sfrutta la supply chain
17-11-2026
Treni olandesi, video e accessi gestiti da una sola piattaforma
16-11-2026
ServiceNow Autonomous CRM Engine accelera la migrazione del CRM
16-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
