Ransomware The Gentlemen supera le 800 vittime
 Redazione SecurityOpenLab
A livello globale, con Stati Uniti ed Europa in testa, il gruppo ransomware The Gentleman nato nel 2025 ha già colpito oltre 800 organizzazioni. Sfrutta driver legittimi per disattivare le difese.


In poco più di un anno The Gentlemen è diventato uno dei gruppi ransomware con il maggior numero di rivendicazioni. Si tratta di una operazione di Ransomware-as-a-Service di lingua russa, comparsa a metà del 2025, che ha già rivendicato oltre 800 vittime e a metà 2026 viaggiava al ritmo di più di 100 nuove rivendicazioni al mese. Il quadro emerge da un'analisi della Threat Research Unit di Acronis, che ha esaminato il codice del ransomware e un nuovo EDR killer usato dal gruppo in un incidente recente.
Prima di lanciare un proprio marchio, il gruppo noto in passato come ArmCorp o Phantom Mantis operava come affiliato di LockBit e Qilin. Fra luglio e agosto del 2025 ha iniziato a distribuire un ransomware proprio, riconoscibile dallo sfondo del desktop con il nome Gentlemen che compariva sui sistemi compromessi. Il gruppo riconosce agli affiliati fino al 90% dei proventi dei riscatti e adotta la doppia estorsione: cifra i file e al tempo stesso ruba i dati, così da aumentare la pressione sulla vittima, che è spinta a pagare per recuperare i file e/o per evitarne la pubblicazione.
A maggio 2026 l'infrastruttura del gruppo ha subìto una violazione che ha esposto chat interne, trattative con le vittime, informazioni sugli affiliati e discussioni sullo sviluppo degli strumenti. Grazie a quel materiale i ricercatori hanno ricostruito la struttura del gruppo, il modo in cui le vittime vengono selezionate e assegnate agli affiliati, l'infrastruttura e i rapporti con il resto dell'ecosistema criminale, oltre a rafforzare il legame fra i vertici di The Gentlemen e la galassia di Qilin.
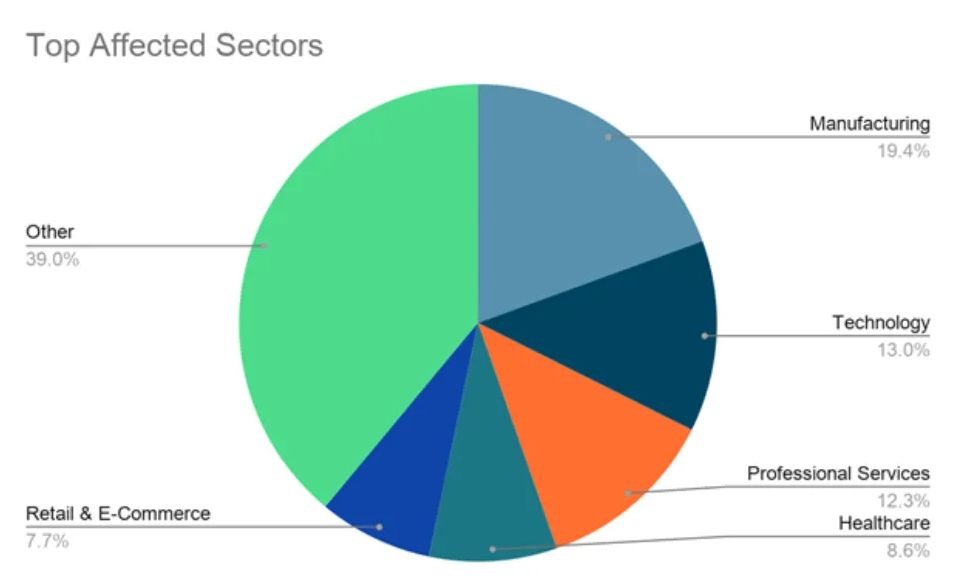
Le regole interne vietano agli affiliati di colpire i Paesi della Comunità degli Stati Indipendenti, mentre tutte le altre aree sono considerate bersagli. Stati Uniti ed Europa sono le regioni con più vittime dichiarate; i settori più colpiti sono manifattura, tecnologia, sanità, servizi professionali e retail, seguiti da istruzione, servizi finanziari, pubblica amministrazione, energia e trasporti.
Il ransomware è scritto in linguaggio Go ed esiste in versioni per Windows, Linux, NAS e BSD. Il campione Windows analizzato da Acronis è un eseguibile a 64 bit di grandi dimensioni, effetto del runtime di Go incluso nel file. Per avviarlo serve una password scritta nel codice, da passare con un parametro obbligatorio. In caso di password errata il programma stampa un messaggio di errore e si chiude. Le altre opzioni sono facoltative e attivano la cifratura delle condivisioni di rete, la propagazione nella rete aziendale, la cancellazione dello spazio libero su disco e le diverse modalità di cifratura. All'avvio il malware alza la propria priorità di esecuzione e ricorre a una funzione poco documentata di Windows che, secondo i ricercatori, potrebbe aiutarlo a non interrompersi quando incontra file protetti o di sistema.
La prima fase operativa serve a rendere inefficaci le difese e a cancellare le proprie tracce: tramite PowerShell il ransomware disattiva il monitoraggio in tempo reale di Windows Defender e aggiunge alle esclusioni dell'antivirus l'intero disco C e il proprio processo. Elimina poi i file di Prefetch, quelli di supporto di Defender, i log delle connessioni RDP e il contenuto del cestino. Ancora, svuota i registri eventi di sistema, applicazioni e sicurezza e cancella la cronologia dei comandi PowerShell di ogni utente.
Segue la terminazione di processi e servizi che potrebbero bloccare la cifratura o consentire il ripristino. Mediante taskkill il malware chiude un elenco predefinito di programmi che comprende database, applicazioni Office, piattaforme di virtualizzazione, prodotti EDR, client di posta come Outlook e Thunderbird, strumenti di gestione remota come TeamViewer e software di backup di Veeam, Veritas, Macrium e della stessa Acronis. Con net stop arresta invece i servizi, dopo averne disattivato l'avvio automatico: database, virtualizzazione, Exchange, soluzioni EDR come quelle di Sophos e servizi di backup e ripristino come Veeam, Backup Exec, Acronis e NetBackup, a cui si aggiunge un filtro generico per tutti i servizi legati a SQL.
Per sopravvivere ai riavvii il ransomware crea un'attività pianificata chiamata UpdateSystem se dispone di privilegi elevati, altrimenti una a livello utente chiamata UpdateUser, dopo aver eliminato eventuali attività con lo stesso nome. Aggiunge inoltre due voci di avvio automatico nel registro di sistema per tutto il computer e per l'utente corrente, che riportano il percorso dell'eseguibile e tutti i parametri usati. Prima di passare alla cifratura elimina le copie shadow dei volumi, abilita le regole del firewall per l'individuazione dei dispositivi in rete e disattiva il firewall di Windows Defender per tutti i profili, anche quando non sono state richieste funzioni di rete.
L'individuazione dei file parte dall'elenco delle unità logiche, ottenuto con uno script PowerShell incorporato e con WMIC. Se l'operatore lo richiede, il malware scorre anche le lettere di unità associate a cartelle condivise in rete. Restano esclusi le cartelle di sistema, quelle dei programmi, il browser Tor e i profili dei browser più diffusi, oltre a file di sistema come pagefile.sys e hiberfil.sys e alla stessa nota di riscatto. Secondo Acronis l'obiettivo è lasciare il sistema funzionante e i browser utilizzabili, perché la vittima deve poter contattare gli attaccanti. Vengono saltati anche eseguibili, librerie, driver, font e altri formati non utili ai fini dell'estorsione, insieme ai file già cifrati.
Prima di cifrare un file il ransomware se ne attribuisce la proprietà, concede il controllo completo a tutti gli utenti e rimuove l'attributo di sola lettura. L'operatore può scegliere fra tre modalità: fast, superfast e ultrafast, che cifrano rispettivamente il 3%, l'1% e lo 0,3% di ogni file, mentre l'impostazione predefinita per i file di grandi dimensioni è il 9%. I file sotto 1 MB vengono cifrati per intero, quelli più grandi sono divisi in tre blocchi, uno all'inizio, uno a circa metà file e uno in coda, di cui viene cifrata solo la porzione stabilita. L'algoritmo usato è ChaCha20 con una chiave casuale da 32 byte e un nonce da 12 byte generati per ogni file. La chiave viene protetta e accodata al file insieme ai dati crittografici e, se specificata, al nome della modalità usata. Al nome del file si aggiunge l'estensione .cyvzca, che cambia da una build all'altra. In ogni cartella che contiene file cifrati il malware lascia la nota di riscatto README-GENTLEMEN.txt, con la spiegazione dell'accaduto, le conseguenze del mancato pagamento e le istruzioni per contattare il gruppo.
Conclusa la cifratura, il ransomware salva nella cartella temporanea l'immagine gentlemen.bmp e la imposta come sfondo del desktop. Se l'operatore ha attivato la propagazione, uno script PowerShell individua il domain controller, installa se necessario il modulo di Active Directory e modifica tramite Group Policy le impostazioni di Windows Defender. Il malware scarica poi PsExec e lo usa per copiarsi ed eseguirsi su tutte le postazioni raggiungibili, un automatismo che secondo i ricercatori lo rende particolarmente pericoloso per le reti aziendali. Con l'opzione di cancellazione riempie lo spazio libero su disco scrivendo ripetutamente zeri in un file temporaneo, così da impedire il recupero dei dati cancellati. Per ultimo crea ed esegue un file batch che elimina l'eseguibile.
Il nuovo EDR killer
In un incidente recente attribuito a The Gentlemen, Acronis ha individuato due campioni di un nuovo EDR killer, pensato per disattivare i software di sicurezza prima dell'attacco. Entrambi installano come servizio un driver legittimo ma vulnerabile, elencano i processi in esecuzione e chiudono quelli presenti in una lista predefinita.
Il primo driver è ProcessMonitorDriver 11.26.18 di Safetica e consente di terminare processi attraverso un'interfaccia di controllo protetta in modo insufficiente, sfruttando la vulnerabilità tracciata come CVE-2025-70795. Il secondo è BootRepair.sys 2.5.30.11281 di Lenovo, un driver legittimo che accetta comandi senza autenticazione e può chiudere qualsiasi processo dal kernel. Il nome del driver e il percorso in cui viene salvato sono offuscati con una semplice cifratura XOR, che secondo i ricercatori fa sembrare il codice più complesso di quanto sia. Per ogni processo da eliminare lo strumento invia al driver l'identificativo corrispondente e il driver ne forza la chiusura con privilegi di kernel, fuori dalla portata delle protezioni dei prodotti EDR.
Il sito di leak del gruppo, raggiungibile su Tor, riporta per ogni vittima una descrizione e uno stato che indica se i dati sono già stati pubblicati per mancato pagamento oppure quante ore mancano alla diffusione. I file pubblicati non sono cifrati e chiunque visiti il sito può scaricarli.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Cisco AI Defense integra Claude Mythos per testare gli agenti AI
12-11-2026
AI e dati sensibili: innovare senza compromettere la sicurezza
12-11-2026
Furto d'identità, in Italia le frodi sul credito crescono del 23,8%
12-11-2026
Cybersecurity strategica per tre aziende italiane su quattro
12-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
