Phishing nascosto dietro alle pagine vuote, nel mirino anche l'Italia
 Redazione SecurityOpenLab
Dall'Italia al Sud-est asiatico, migliaia di siti truffa mostrano un finto errore e svelano la pagina di phishing solo a chi arriva con il link giusto, spesso via SMS.


Dietro a una pagina bianca con la scritta “Not Found” può esserci un sito di phishing pienamente operativo, come documenta la ricerca del Check Point Exposure Management Research Team, che ha ricondotto campagne attive su più continenti a una piattaforma condivisa a cui erano collegati 10.187 domini, di cui 9.280 ritenuti ad alto rischio. Uno dei fili che ha portato alla scoperta parte dall'Italia.
Fra i casi esaminati c'era un sito di phishing che imitava un ente governativo italiano, già osservato in precedenza dai ricercatori. I domini usati combinavano in varie forme le sigle it e gov e avevano sottodomini che richiamavano pagamenti, rimborsi e servizi analoghi. La pagina truffa non compariva all'indirizzo principale del sito (che restituiva un errore generico), era servita solo dalla directory /it. Lo stesso schema si ripeteva in altri paesi. Le campagne europee individuate nel cluster ruotano attorno a trasporti, gestione dei parcheggi, fisco e pubblica amministrazione, logistica e consegna pacchi, oltre a temi legati a multe e sanzioni.
La ricostruzione della rete malevola
L'indagine, pubblicata a settembre 2026, è nata da un piccolo gruppo di URL associati a una campagna di phishing attiva che aveva lo stesso comportamento osservato internamente presso diversi clienti di Check Point, con siti che riproducevano l'aspetto del marchio preso di mira e l'esca vera e propria nascosta in una sottodirectory. La prima pista, quella dei domini, si è rivelata troppo larga: molti seguivano convenzioni di nomenclatura simili e condividevano le stesse coppie di nameserver, che però appartenevano a un provider CDN al servizio di circa 5 milioni di domini. Analizzando i domini ospitati su quella rete, i ricercatori hanno comunque notato una ricorrenza di nomi simili e di domini di typosquatting.
Per scoprire il percorso nascosto la tecnica più diffusa è intercettato l'URL completo nel punto di distribuzione, però la visibilità si riduceva quando i link circolano via SMS, email private, WhatsApp o altri canali chiusi. In questi casi la scoperta dipende da un destinatario che segnala l'indirizzo completo o dall'osservazione del traffico collegato.
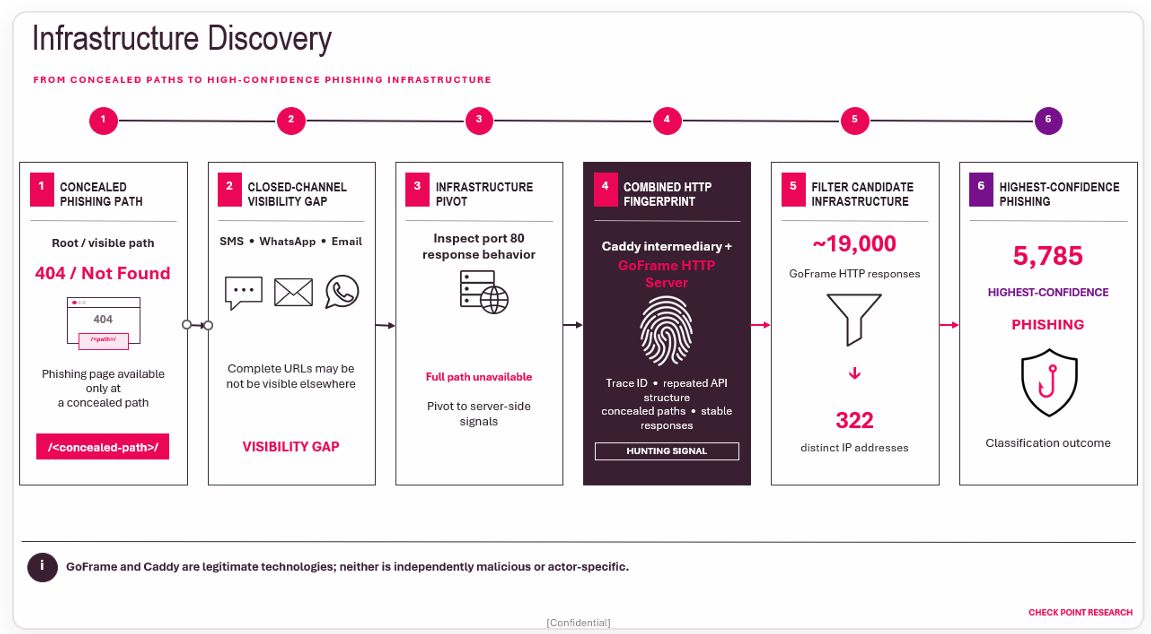
I ricercatori hanno quindi spostato l'attenzione sulla tecnologia dei server, e i dati di Shodan hanno mostrato sulla porta 80 una combinazione poco comune di intestazioni HTTP. Il server si presentava come GoFrame, un framework web open source scritto nel linguaggio Go, e operava dietro al web server Caddy usato come intermediario. Nessuno dei due è malevolo o legato a uno specifico gruppo criminale, ma combinandoli con il comportamento stabile delle risposte, i cookie di sessione, i percorsi nascosti e la struttura ricorrente delle API usate dalle pagine di phishing emerge un’impronta tecnica coerente, che permette di ricondurre i siti a una stessa piattaforma.
Su Shodan, i server che si presentavano come GoFrame erano circa 19.000; cercando solo quelli che usavano anche Caddy e avevano le stesse intestazioni, i ricercatori sono scesi a 322 indirizzi IP, di cui 229 ospitavano 5.785 domini, quasi tutti malevoli. Per i ricercatori è il segnale di un’infrastruttura che cambia di continuo domini e indirizzi, con numeri insoliti per un normale servizio di hosting, dove siti legittimi e malevoli convivono in proporzioni molto più equilibrate.
Con analisi approfondite i ricercatori hanno compreso che la piattaforma viene adattata ai diversi mercati: nel Sud-est asiatico prevalgono le esche a tema bancario, finanziario e dei programmi fedeltà e premi; in America Latina le campagne imitano istituzioni finanziarie, servizi di pagamento municipali e pubblici, agenzie governative, servizi postali, programmi di assistenza sociale e iniziative di riscatto punti. Trasversali a tutte le aree sono le parole chiave legate a parcheggi, multe, pagamenti, banche, premi, raccolta dei dati della carta, spese di spedizione e a temi fiscali come rimborsi e violazioni.
Dal link alla raccolta dei dati
Il caso di studio principale del report mostra la catena d'attacco passo dopo passo. Il dominio, scelto a caso nel cluster, conteneva la parola spagnola canjes, comunemente associata al riscatto di punti e premi, e suggeriva l'imitazione di un grande gruppo finanziario dell'America Centrale, con attività rilevanti in Costa Rica, Panama e in altri paesi. Analogamente al caso italiano, il percorso /cr (Costa Rica), ha restituito “Not Found”, mentre il percorso /pa (Panama), ha attivato un'interfaccia di verifica personalizzata, che secondo il report serve a bloccare i crawler di sicurezza.
Solo dopo quel passaggio compariva l'esca vera e propria: una pagina a tema premi, seguita da una schermata sovrapposta per la sottrazione dei dati. L'applicazione riceveva la propria configurazione da un'API protetta da token, che restituiva un oggetto con le impostazioni dei premi, i parametri regionali e i flussi di verifica in più passaggi per i dati della carta e i codici OTP. Lo stesso schema è emerso in un’operazione nelle Filippine e in quelle in Finlandia, Svezia, Danimarca, Norvegia e Germania, dove venivano adattate le combinazioni di lingua e paese.
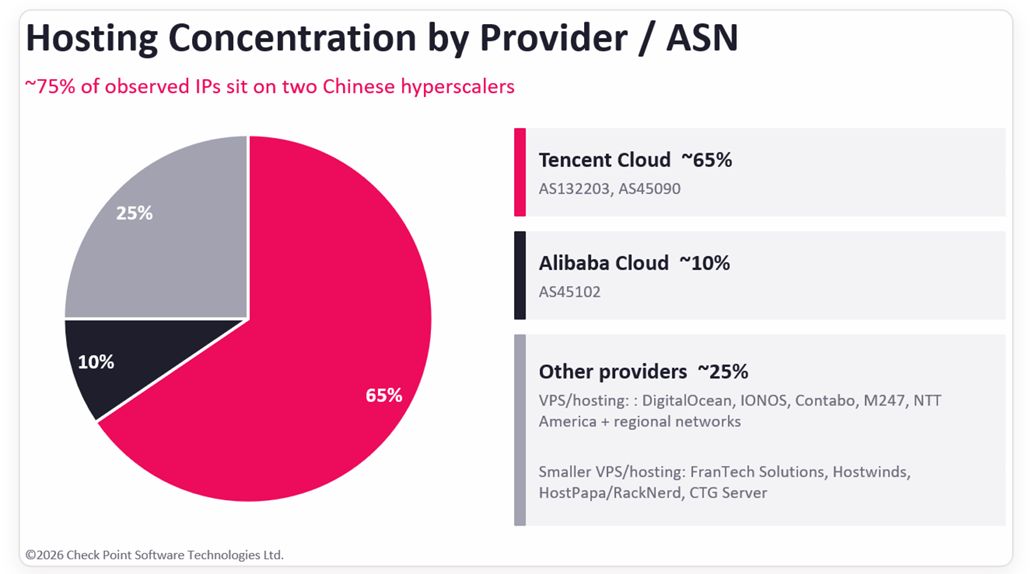
Sul piano dell'hosting, la maggioranza degli indirizzi IP osservati si trova in due ecosistemi cloud cinesi, con le reti di Tencent che ospitano quasi due terzi degli indirizzi e quella di Alibaba che ne aggiunge un ulteriore 9-10%. Secondo il report, l'affidamento a grandi fornitori cloud offre agli operatori l’attivazione rapida delle risorse, la copertura di rete globale e un margine di negabilità garantito dalla reputazione dei marchi.
Attorno a questo nucleo si muove una lunga coda di fornitori VPS e di hosting più piccoli, servizi economici e a bassa frizione storicamente apprezzati dai criminali per infrastrutture di appoggio, redirector e campagne di breve durata. Per Check Point il quadro suggerisce un modello a strati, con i contenuti di phishing e i servizi rivolti ai clienti della piattaforma ospitati sui grandi cloud e i nodi VPS ausiliari usati per reindirizzamento, offuscamento e resilienza operativa.
Come difendersi
L'indicazione principale per chi ha il compito di difendere è trattare con cautela un dominio che risponde con un generico errore 404 o “Not Found”, combinando più segnali: il comportamento del server, la tecnologia usata, le directory regionali, i parametri di paese e lingua, gli endpoint che generano i token, i percorsi API casuali e i nomi ricorrenti nei file di configurazione. L'impronta del server serve a individuare i candidati, gli elementi a livello applicativo ad aumentare la confidenza e ad assegnare le implementazioni correlate a una stessa famiglia tecnica. I singoli domini cambiano rapidamente e perdono valore come indicatori, mentre i comportamenti ripetuti della piattaforma restano riconoscibili anche quando l'infrastruttura visibile si rinnova.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Phishing nascosto dietro alle pagine vuote, nel mirino anche l'Italia
05-11-2026
CrowdStrike Falcon Guardian, un kill switch per gli AI agent
05-11-2026
Un solo attaccante con 12 agenti AI contro i soccorsi di Taiwan
04-11-2026
Proteggere l’AI non evita gli incidenti in azienda
04-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
