Proteggere l’AI non evita gli incidenti in azienda
 Redazione SecurityOpenLab
Metà delle aziende che proteggono l’AI ha già avuto incidenti che hanno interessato email, chat o app cloud, e due aziende su tre non sono del tutto pronte a indagare su quanto accaduto.


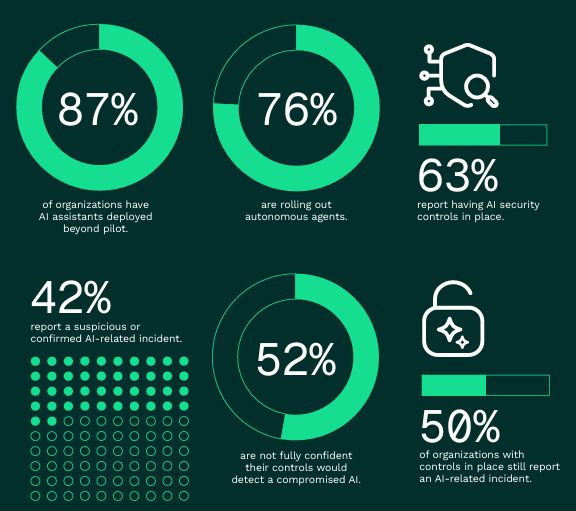
Dotarsi di controlli di sicurezza dedicati all'AI non mette necessariamente al riparo dagli incidenti, almeno secondo quanto emerge dal 2026 AI and Human Risk Landscape di Proofpoint. I dati parlano chiaro: metà delle organizzazioni che hanno già adottato i controlli ha comunque registrato un incidente probabilmente o certamente legato all'AI; il 52% degli intervistati non è pienamente sicuro che le proprie difese riconoscerebbero un sistema di AI compromesso.
La ricerca si basa su un sondaggio condotto a gennaio 2026 intervistando 1.453 professionisti della sicurezza fra CISO, CTO, responsabili della sicurezza IT, del rischio e della compliance, in 20 settori e 12 Paesi, fra cui l'Italia. Il dato più forte è quello riportato in apertura: chi si è protetto denuncia più incidenti della media, e la chiave di lettura più logica è che l’altra metà non si stia rendendo conto di quello che accade. Indirettamente sono le risposte stesse a confermarlo: molte organizzazioni affermano di non essere in grado di dire con sicurezza se i controlli abbiano bloccato la minaccia o se l'abbiano mancata, ossia hanno lacune di visibilità.
La velocità dell'adozione spiega buona parte del problema: l'87% delle organizzazioni ha portato gli assistenti AI oltre la fase pilota, il 76% sta sperimentando o distribuendo agenti autonomi, cioè sistemi capaci di pianificare ed eseguire compiti in più passaggi senza un intervento umano a ogni step. Tuttavia, solo il 48% degli intervistati afferma che la sicurezza sia stata coinvolta fin dall'inizio della strategia AI. Il 37% descrive un team di sicurezza che supporta i progetti ma rincorre, il 9% una consultazione discontinua, il 5% un ruolo puramente reattivo. La carenza di fondi non c'entra, visto che oltre il 90% delle aziende dispone di un budget, dedicato o già esistente, per la sicurezza dell'AI. Il nodo, secondo Proofpoint, è che molti strumenti sono stati progettati per un modello di minaccia precedente all'AI e il paradosso che ne deriva è che il rischio di sicurezza è il primo freno all'espansione dell'AI (51% del campione), ma in metà delle organizzazioni la sicurezza è arrivata a progetti già avviati.
L'AI lavora negli stessi canali in cui arrivano gli attacchi
Gli assistenti sono già in produzione nei flussi in cui circolano ogni giorno informazioni sensibili. Il 69% delle organizzazioni li usa per il supporto ai clienti o tecnico, il 67% per riassumere le conversazioni su Slack o Teams, il 63% per scrivere o sintetizzare email, il 56% per collaborare con fornitori e partner, il 55% per chatbot rivolti all'esterno. Sono gli stessi ambienti che compaiono nei dati sulle minacce.
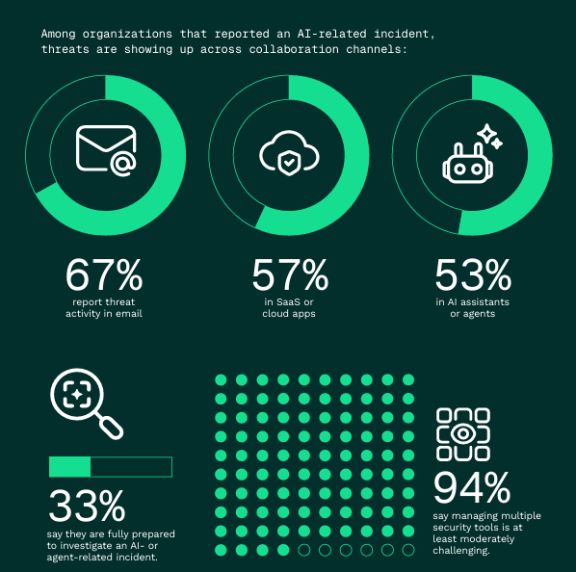
Il confronto più eloquente riguarda le organizzazioni che hanno già subìto un incidente legato all'AI. Nel campione in esame l'email resta il canale più colpito, gli assistenti e gli agenti AI passano dal 36,3% al 53%, gli strumenti di collaborazione dal 35,5% al 49%, le app SaaS o cloud dal 46,9% al 57%. Il phishing via email riguarda più o meno tutti; a distinguere chi è stato colpito sono i canali nuovi, quelli in cui l'AI opera per conto degli utenti. Gli attacchi, osserva il report, seguono il modello operativo delle aziende.
Proofpoint individua due rischi legati alla presenza dell'AI in questi canali: il primo è la manipolazione, con contenuti malevoli recapitati via email o piattaforme condivise per condizionare i sistemi di AI, per esempio tramite prompt injection. Il secondo è l'amplificazione, quando un account interno viene compromesso con il furto di credenziali o con un'azione dell'utente e l'AI accelera l'attività dell'attaccante lungo i canali fidati e i flussi di lavoro collegati.
Oltre a questa casistica, c’è anche il problema che si verifica quando un agente sta semplicemente facendo il suo lavoro, ma involontariamente agisce come porta d'ingresso per una compromissione più ampia (49,3%), l'esposizione di dati sensibili (48,8%) e la manipolazione dei modelli (45,1%). Le lacune operative sono diverse: il 46,9% lamenta la mancanza di formazione, il 42,5% una visibilità limitata sulle azioni dell'AI e degli agenti, il 40,8% un disallineamento nella governance fra IT, sicurezza e business, il 35,6% un monitoraggio insufficiente. Il 31,4% non ha alcun modello per riconoscere un'AI o un agente compromesso e solo il 40,2% pratica un monitoraggio continuo.
A tutto questo si aggiunge il dato di fatto che gli utenti si stanno abituando a concedere permessi ampi agli strumenti che sembrano utili. I ricercatori di Proofpoint hanno contato le applicazioni di terze parti con funzionalità AI a cui gli utenti hanno dato accesso tramite consenso: erano 11.290 a dicembre 2024, 72.537 a giugno 2025 e 258.033 a novembre 2025, con una crescita di 22 volte in meno di un anno. Il dato in sé descrive la diffusione degli strumenti AI nel lavoro quotidiano, ma evidenzia anche un altro fattore: più l'autorizzazione diventa un gesto di routine, meno l'utente verifica a cosa sta dando accesso, e un consenso concesso a un'app malevola può trasformarsi in un punto di persistenza dopo la compromissione e in una via per la sottrazione di dati.
Il quadro si aggrava se si guarda alla compromissione degli account, che una volta riuscita apre all'attaccante le app cloud, gli strumenti di collaborazione, i flussi con i partner e gli eventuali processi gestiti dall'AI. Secondo un'analisi di Proofpoint citata nel report, il 99% delle organizzazioni affronta regolarmente tentativi di account takeover, l'80% subisce ogni mese attacchi che partono da fornitori compromessi e nell'83% dei casi di account takeover confermati gli aggressori hanno poi operato nella casella di posta, sfruttando gli account violati per condurre frodi BEC su larga scala.
Indagini complicate
Come ormai noto, l'AI abbassa anche la soglia d'ingresso per chi attacca. Proofpoint dedica ampia parte a questo aspetto, il dato che di più incuriosisce e che non è consueto è che solo il 19% degli intervistati considera prioritaria l'erosione della fiducia nelle comunicazioni digitali. Eppure, quando l'AI fa da intermediario fra dipendenti, partner e clienti, un sistema violato mette a rischio anche le relazioni d'affari che su quella fiducia si reggono. Il report conferma poi un dato di fatto assodato: è difficile ricostruire un incidente condotto con l’AI. Appena il 32,6% si dichiara pienamente pronto a indagare su un incidente che coinvolge l'AI o un agente, il 46,5% si definisce “per lo più preparato”, il 17% solo in parte e il 3% per nulla. Le carenze di visibilità, monitoraggio e governance già citate pesano soprattutto in questa fase, perché un attacco che parte da un'email, prosegue in uno strumento di collaborazione e sottrae dati attraverso le integrazioni di un assistente AI lascia tracce sparse in sistemi che non si parlano.
La causa strutturale, per Proofpoint, è la proliferazione degli strumenti. Il 95% degli intervistati giudica moderatamente complicato gestire più soluzioni di sicurezza e il 53% lo considera molto o estremamente difficile. Le conseguenze indicate sono costi operativi elevati (45%), problemi di integrazione e di flusso di lavoro (42,3%), difficoltà a correlare le minacce fra i canali (41,2%), lacune di visibilità (34,7%), strumenti ridondanti (33,3%) e alert fatigue (25,4%). Con minacce che si muovono alla velocità delle macchine, ogni passaggio manuale fra una console e l'altra allunga il tempo di permanenza dell'attaccante.
Le aziende ne sono consapevoli e solo il 3,9% intende mantenere lo status quo nei prossimi dodici mesi. Il 61% prevede di estendere le protezioni per l'AI, il 56% di ampliare la copertura degli strumenti di collaborazione, il 55% sta già consolidando i propri strumenti e il 53% pianifica il passaggio a una piattaforma unificata. Fra le organizzazioni meno sicure delle proprie difese, le richieste più frequenti riguardano controlli multicanale (56%) e protezioni specifiche per gli strumenti e gli agenti AI (52%).
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Proteggere l’AI non evita gli incidenti in azienda
04-11-2026
SentinelOne Wayfinder integra Claude Mythos 5.1 di Anthropic
04-11-2026
Agenti AI, il 90% delle aziende ha subìto un incidente in un anno
04-11-2026
Attacchi alla catena del freddo: la sicurezza OT fa acqua
03-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
