 Fase Nomination: lascia il tuo voto agli Italian Security Awards 2026
Ransomware e frodi, Italia tra i paesi più colpiti in UE
 Redazione SecurityOpenLab
Terza nell'UE per ransomware, prima per frodi digitali, l'Italia emerge come bersaglio ricorrente nell'ultimo report di ENISA. C’è molto lavoro da fare.


Terza nazione dell'Unione Europea per rivendicazioni ransomware con il 13,6% dei casi; prima in assoluto per episodi di frode e impersonificazione con il 7,5% del totale registrato nel Vecchio Continente. Sono due dei dati che spiccano sull’Italia nel report ENISA Threat Landscape 2026, da cui esce il profilo di un'Italia esposta su più fronti in contemporanea, tra criminalità informatica, hacktivismo e spionaggio digitale.
Sul fronte ransomware, la capolista è la Germania con il 26,5% degli attacchi. Segue la Francia (14,7%), quindi il belpaese davanti a Spagna (12,2%) e Paesi Bassi (4,7%). Tra Francia, Spagna e Italia, il gruppo ransomware che ha rivendicato il maggior numero degli attacchi è Qilin , mentre la Germania è stata maggiormente bersagliata da Safepay. Il secondo gruppo più attivo in Italia è stato Akira. La classifica riflette, secondo l'analisi del Centro belga per la cybersicurezza citata da ENISA, il peso economico dei paesi più industrializzati dell'Unione, percepiti come bersagli a maggior valore.
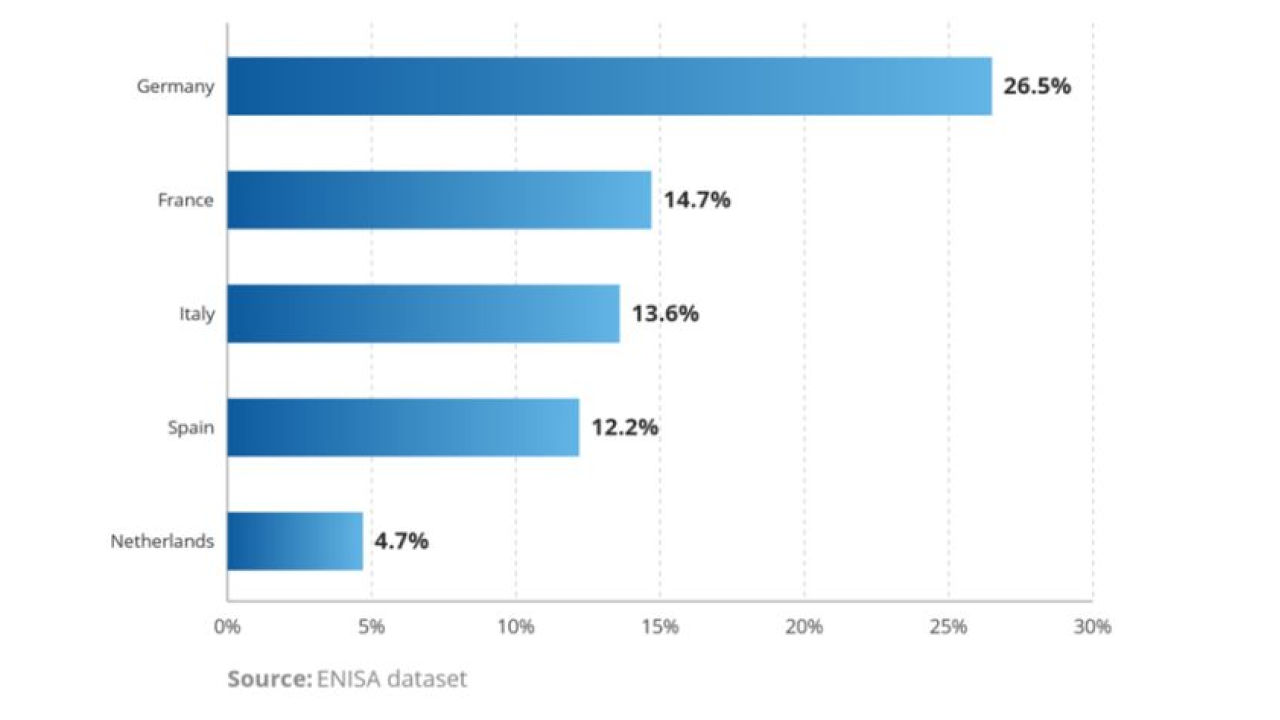 I Paesi che hanno subìto il maggior numero di ransowmare
Il capitolo più critico per il nostro paese resta quello di frodi e l'impersonificazione online. Nel 2025 l'Italia ha registrato il 7,5% delle attività di questo tipo rilevate nell'Unione Europea, davanti a Spagna (6,3%) e Francia (4,7%). Mydocs, uno degli operatori più attivi in questo ambito, è emerso proprio da una campagna contro catene alberghiere di lusso in Italia, per poi specializzarsi nella vendita di dati personali su forum del darkweb. Anche Hazy Hawk, che dirotta sottodomini abbandonati e risorse cloud di enti pubblici e università per veicolare truffe, ha preso di mira l'Italia insieme a Francia, Cechia e Svezia.
Sul fronte del phishing più tradizionale, il report segnala campagne italiane di impersonificazione del Ministero della Difesa per la sottrazione di credenziali, oltre a esche a marchio PayPal e false comunicazioni su presunte violazioni del codice della strada; a livello europeo, ENISA nota che nove stati membri (Italia inclusa) hanno subìto ondate stagionali di phishing e smishing con finte comunicazioni di agenzie fiscali e rimborsi non dovuti.
Per quanto concerne gli eventi a matrice economica registrati nel 2025 nel Vecchio Continente, l'Italia si posiziona al quarto posto con il 12,6%, alle spalle di Germania, Spagna e Francia. Tra le campagne più rilevanti figura un'operazione di malspam contro il settore pensionistico italiano, che reindirizzava le vittime verso un falso portale webmail per distribuire il malware FormBook.
Il nostro paese compare inoltre tra i più colpiti da rivendicazioni di data breach, insieme a Spagna, Francia, Germania e Paesi Bassi, con gruppi come ShinyHunters, Lapsus$, R0m4nce e CLOBELSECTEAM tra i più attivi nella pubblicazione di dati sottratti; su forum underground circolano anche lotti di IBAN italiani venduti insieme a quelli di Germania, Francia e Spagna.
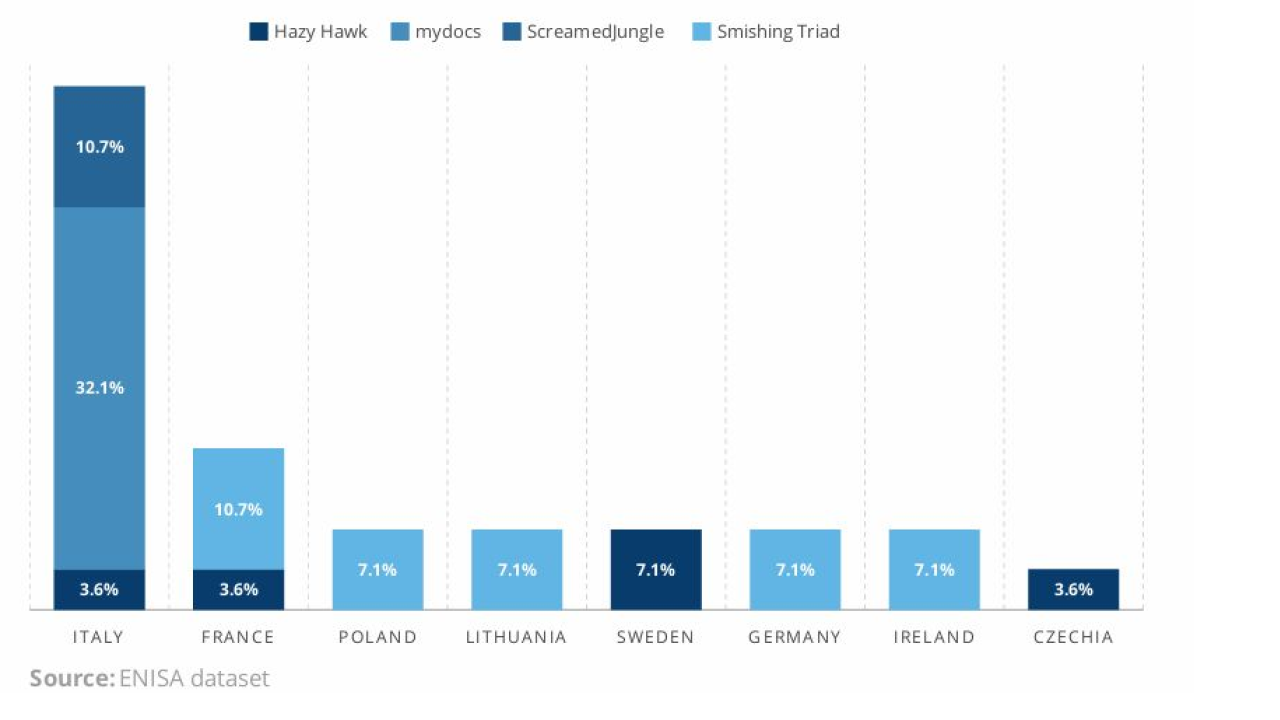 I Paesi che hanno subìto il maggior numero di frodi
Hacktivismo e cyber spionaggio
La componente geopolitica continua a influenzare pesantemente il quadro delle minacce in Europa. Le operazioni a matrice ideologica rappresentano il 57,3% dell'attività osservata, trainate soprattutto da campagne DDoS legate alla guerra in Ucraina e all'escalation in Medio Oriente. Gli attori statuali, che pesano per il 5,9% degli incidenti censiti, restano guidati da gruppi legati alla Russia concentrati su enti governativi e diplomatici, mentre i gruppi cinesi mantengono un interesse costante per il settore dei trasporti, marittimo incluso.
Anche l'hacktivismo ha avuto un peso significativo. Con il 10,5% delle rivendicazioni ideologicamente motivate registrate nell'Unione nel 2025, l'Italia si colloca al terzo posto dopo Germania (16%) e Francia (14,8%), davanti a Spagna (10,1%) e Polonia (8,9%). Il Paese è stato il bersaglio più colpito nel secondo trimestre dell'anno, in un periodo che ENISA collega alla discussione parlamentare del nuovo disegno di legge sulla sicurezza. Il report cita inoltre un attacco DDoS rivendicato da hacker filorussi contro istituti bancari italiani, coerente con la tendenza più ampia di NoName057(16) e gruppi affini a colpire il settore finanziario dei paesi europei allineati a Kiev.
Il capitolo dedicato allo spionaggio digitale è quello che coinvolge più direttamente la società civile italiana. Lo spyware Graphite di Paragon Solutions, distribuito attraverso vulnerabilità zero-day, ha colpito giornalisti, attivisti e, in un caso, un dirigente bancario di alto profilo in Italia. Sul fronte delle infrastrutture, il gruppo cinese Salt Typhoon è stato osservato sfruttare una vulnerabilità nei dispositivi Cisco per colpire, tra gli altri obiettivi, infrastrutture di provider italiani di connettività, utilizzando in una fase successiva credenziali rubate e la tecnica JumbledPath per muoversi lateralmente nelle reti compromesse.
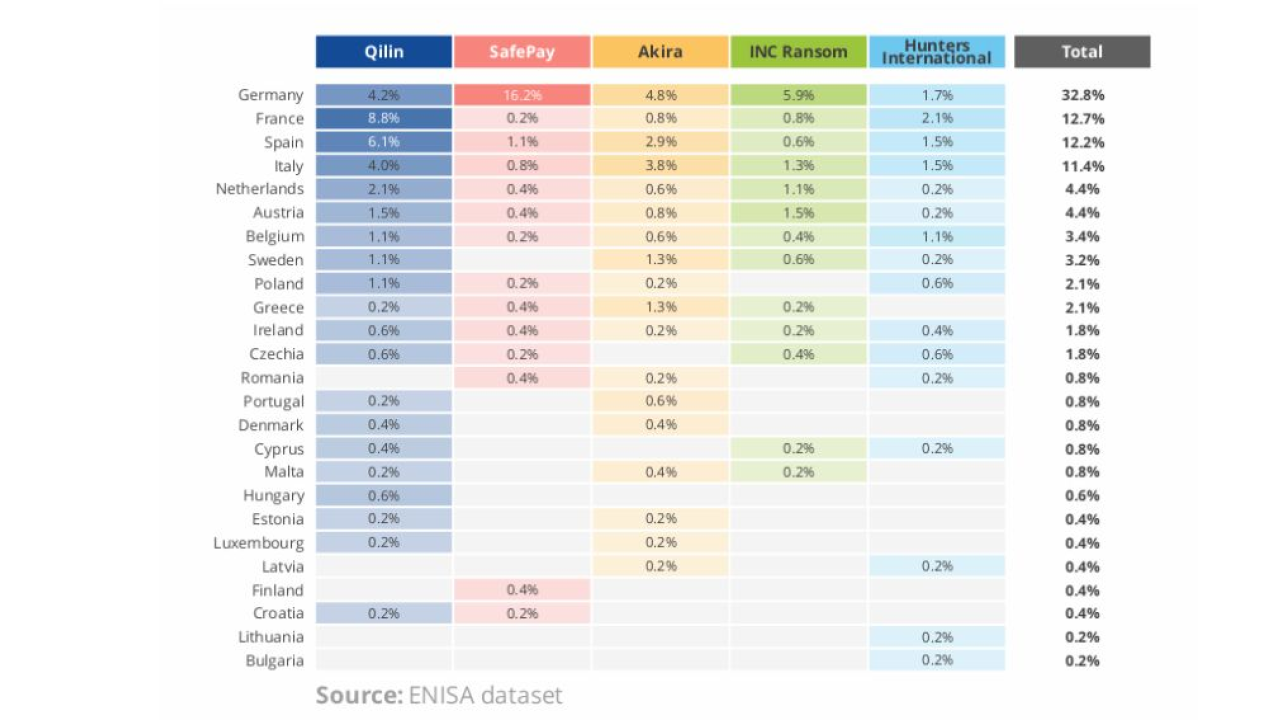 I gruppi ransowmare più attivi per Paese
Il quadro tracciato da ENISA sull’intera UE conferma la centralità di alcune dinamiche già emerse negli anni precedenti: gli attacchi DDoS restano il tipo di incidente più diffuso, con il 51,3% delle segnalazioni, seguiti dagli accessi non autorizzati al 39,5%. Il phishing, presente nel 77,8% dei casi di social engineering, si conferma la tecnica abilitante più diffusa, sempre più supportata da kit venduti come servizio come Tycoon 2FA, capace di aggirare l'autenticazione a più fattori con tecniche adversary-in-the-middle.
Le attività a scopo di lucro pesano per il 29,3% degli incidenti complessivi, con il ransomware che resta la minaccia più impattante nel breve periodo; la pubblica amministrazione si conferma il settore più colpito in assoluto con il 31,8% dei casi, davanti a servizi alle imprese (8,5%), trasporti (8%), manifatturiero (6,9%) e finanza (5,6%).
ENISA segnala infine un'integrazione crescente dell'AI nelle operazioni malevole, trasversale a tutte le attività cyber. L'agenzia prevede che questa tendenza si rafforzerà nel 2026, con un numero maggiore di fasi della kill chain gestite direttamente da strumenti di AI e le prime sperimentazioni di operazioni condotte senza supervisione umana diretta, in un contesto in cui la crescente disponibilità di modelli AI avanzati rischia di abbassare ulteriormente la soglia di accesso al cybercrime.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Ransomware e frodi, Italia tra i paesi più colpiti in UE
25-09-2026
Quando l’attacco riscrive la realtà: benvenuti nella calendar warfare
25-09-2026
L'agente AI adesso ha bisogno della VPN custom
25-09-2026
Clusit Security Summit OT: la sicurezza in fabbrica è un requisito di business
24-09-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
