Sicurezza in outsourcing, si cerca chi sa spiegare il rischio
 Redazione SecurityOpenLab
In Europa, Stati Uniti e Asia-Pacifico due aziende su tre affidano la sicurezza a un fornitore esterno.


Le aziende si rivolgono a fornitori esterni per la cybersecurity perché temono di non riuscire a individuare, capire e fermare un attacco in tempo. Lo documenta il report What MSP customers need next di Barracuda Research, da cui emerge anche che solo il 29% delle organizzazioni in cerca di un MSP è in grado di mettere in sicurezza gli account compromessi e di ripristinare l'operatività entro poche ore da un incidente; il 9% impiega più di una settimana oppure non ci riesce in modo costante.
Il 66% delle organizzazioni coinvolte affida già la security a un MSP. A valutare dei fornitori è complessivamente il 29%, mentre se si isolano solo le aziende più piccole del campione (fra 100 e 500 dipendenti), la quota di chi cerca un partner esterno sale al 36%.
Un dato importante è che la ricerca di un MSP non è necessariamente un approccio reattivo, dato che la frequenza degli attacchi pesa poco sulla scelta di cercare aiuto all'esterno. L’81% dei potenziali clienti degli MSP ha subìto incidenti di sicurezza, una quota inferiore all’86% registrato fra le aziende che hanno già un fornitore. La differenza sta proprio nella fiducia nei propri mezzi, che fra i potenziali clienti è più bassa su tutti i fronti.
Gli autori hanno espressamente chiesto agli intervistati quanto si fidano della capacità dei propri strumenti di email security nel rilevamento in tempo reale delle minacce. Sul phishing il 71% dei potenziali clienti si dice fiducioso, contro l'80% dei clienti degli MSP. Il divario si allarga sulle minacce che puntano all'identità: per lo spoofing e l'impersonificazione la fiducia fra i potenziali clienti scende al 67%, mentre resta all'80% fra i clienti. Sull'account takeover i valori sono rispettivamente 68% e 79%. Il phishing veicolato tramite codici QR raccoglie la fiducia più bassa in assoluto, con il 65% dei potenziali clienti contro il 77% dei clienti, e uno scarto simile riguarda le minacce interne che passano dalla posta elettronica, con il 67% contro il 78%. Sulla business email compromise esprimono fiducia nella detection il 71% dei potenziali clienti e l'80% dei clienti.
 QUI_METTI_LA_DIDASCALIA
La minore fiducia si traduce in tempi più lunghi in ogni fase della gestione di un incidente. Il report misura la quota di organizzazioni che riesce a completare ciascuna attività entro un giorno: il 64% dei potenziali clienti individua un’attività sospetta nella posta elettronica, contro il 71% dei clienti degli MSP. Il 61% riesce a indagarla (contro il 68% degli utenti di MSP), e il 62% riesce sempre nell’arco dello stesso giorno a contenere l’attacco o a rispondere (70% per i clienti MSP). La fase più delicata è quella in cui si mettono in sicurezza gli account compromessi e si ripristina l’operatività: qui la quota di chi riesce a farlo si ferma al 58% fra i potenziali clienti e al 66% fra i clienti MSP.
L'AI in cima alle preoccupazioni
Il 59% dei potenziali clienti degli MSP si dice preoccupato per le minacce legate all'AI. Fra i timori per i prossimi 12-18 mesi, al primo posto c'è proprio il phishing generato con l'AI insieme al social engineering; seguono i ransomware e i malware che arrivano tramite email (32%), gli attacchi all'identità e agli accessi (31%) e gli attacchi condotti attraverso account di dipendenti compromessi (30%). A pari merito al 29%, chiudono la lista la shadow AI e i rischi interni abilitati dall'AI, per i quali si ha il timore che le misure di sicurezza non riescano a tenere il passo.
Le lacune di competenze ricalcano le stesse preoccupazioni. Il 42% dei potenziali clienti ammette carenze nella difesa dal phishing generato con l'AI e altamente mirato, il 36% negli attacchi basati sull'identità, come la BEC, l'abuso dei protocolli di autorizzazione OAuth e le tecniche per aggirare l'autenticazione a più fattori. Un altro 36% indica la messa in sicurezza e la governance degli strumenti di AI, mentre il 32% segnala lacune nella velocità di risposta agli incidenti e nelle decisioni da prendere sotto pressione e un altro 32% nella capacità di tradurre il rischio tecnico in impatto sul business.
Alla domanda su che cosa migliorerebbe davvero la sicurezza, solo il 23% indica un aumento dell'organico. Le aziende in cerca di un MSP chiedono piuttosto visibilità, strumenti di rilevamento e indagine assistiti dall'AI, competenze specialistiche, più tempo da dedicare alla prevenzione e una supervisione sull'automazione. Per gli autori le organizzazioni vogliono integrare le competenze che mancano, più che aggiungere persone.
Una resilienza ancora acerba
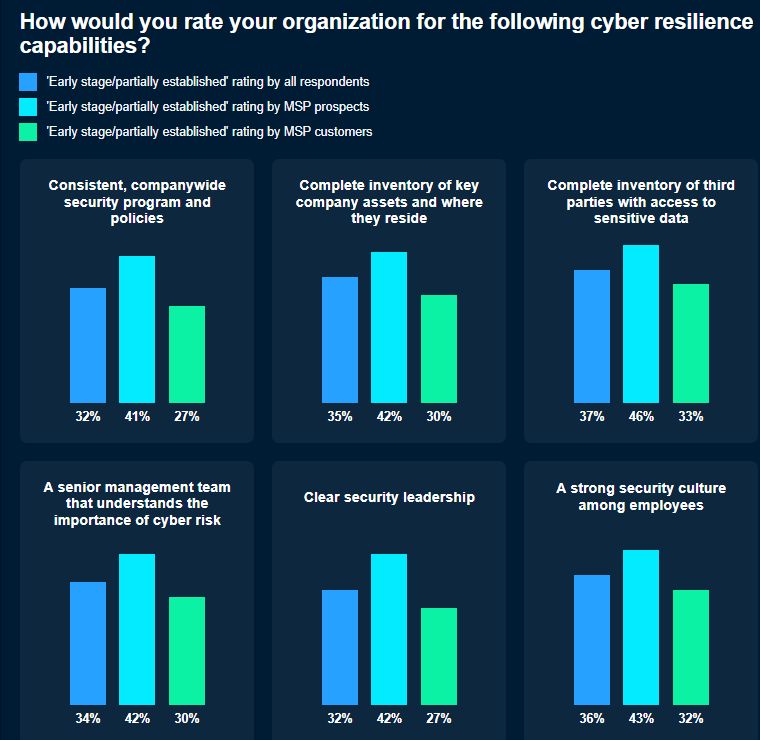
Il terzo elemento che spinge verso l'outsourcing riguarda la cyber resilienza, intesa come la capacità dell'organizzazione di prevenire, assorbire e superare un attacco. Su quasi tutti gli indicatori considerati dal report, poco meno della metà dei potenziali clienti degli MSP descrive le proprie capacità come in fase iniziale o solo parzialmente sviluppate.
Il punto più debole è la gestione delle terze parti: il 46% dei potenziali clienti non dispone ancora di un inventario completo dei fornitori e dei partner che hanno accesso ai dati sensibili, contro il 33% dei clienti degli MSP. Il 43% riconosce che la cultura della sicurezza fra i dipendenti è ancora debole (32% fra i clienti) e il 42% ammette lacune nell'inventario completo degli asset chiave e della loro collocazione (30%). Un altro 42% indica una leadership della sicurezza poco definita (27% fra i clienti) e un vertice aziendale che non comprende appieno il rischio cyber (30%). Il 41% dei potenziali clienti, infine, non ha ancora un programma di sicurezza e delle policy coerenti a livello di intera azienda, una carenza che fra i clienti degli MSP scende al 27%.
Le pressioni sulle risorse non risparmiano chi un fornitore lo ha già. Il 53% dei clienti degli MSP riferisce di dover sostenere operazioni digitali nuove o in espansione senza risorse aggiuntive, e il 41% indica la scarsità di risorse come uno dei fattori che hanno contribuito al successo di minacce e attacchi via email.
Che cosa conta nella scelta dell’MSP
Fra le organizzazioni che già esternalizzano la sicurezza, la competenza tecnica resta il requisito di base, con il 95% che la considera importante e l'84% che cerca capacità solide di rilevamento, protezione e risposta alle minacce. Le aziende si aspettano un monitoraggio attivo 24 ore su 24, ma in più chiedono aiuto per comprendere il rischio, riprendersi da un incidente, adottare l'AI in modo sicuro e ricevere comunicazioni chiare.
Il fattore di scelta più citato è proprio la chiarezza. Il 40% dei clienti degli MSP indica come decisive spiegazioni semplici e prive di tecnicismi su rischi, incidenti e azioni da intraprendere. Seguono l'esperienza dimostrata con aziende dello stesso settore (39%) e la comprensione delle pressioni quotidiane del business (37%). Con il 33% ciascuno compaiono poi la possibilità di instaurare un rapporto con le persone del fornitore, la capacità di conquistare la fiducia dei vertici aziendali oltre che dei team tecnici, prezzi chiari con un buon rapporto qualità-prezzo e l'esperienza con aziende di dimensioni simili.
Per gli autori la conseguenza è un cambio di ruolo per i fornitori di servizi gestiti. Oltre al rilevamento e alla risposta continui, i clienti si aspettano competenze su identità, email e cloud, indicazioni sull'adozione e sulla governance dell'AI, piani di resilienza e ripristino, report pensati per il vertice aziendale e consulenza strategica. Il mercato, secondo il report, si sta spostando dall'esternalizzazione della tecnologia verso una partnership strategica sulla sicurezza.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Treni olandesi, video e accessi gestiti da una sola piattaforma
16-11-2026
ServiceNow Autonomous CRM Engine accelera la migrazione del CRM
16-11-2026
Gli attacchi con gli agenti AI ora costano poco
16-11-2026
Ma quale colpa?
15-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
