Industria OT: solo il 12% ha mappato i rischi fisici dell'AI
 Redazione SecurityOpenLab
Il 63,9% delle organizzazioni industriali a livello globale teme attacchi all'AI con effetti fisici, ma solo il 15,6% applica una policy dedicata e il 7,6% ha testato i controlli


Nelle fabbriche e nelle infrastrutture critiche l'AI per la cybersecurity si diffonde più in fretta delle tutele che dovrebbero renderla sicura. Per il 63,9% delle organizzazioni un attacco informatico ai sistemi AI potrebbe portare a decisioni sbagliate e quindi a incidenti, danni ai macchinari o fermi degli impianti, ed è un rischio già prioritario o che si sta iniziando ad affrontare; appena l'11,9% ha mappato in modo formale quali decisioni prese con l'aiuto dell'AI possono incidere sui processi fisici. Lo rileva lo studio State of AI in OT Cybersecurity 2026 condotto da Takepoint Research su richiesta di Nozomi Networks, tramite interviste a professionisti che lavorano in ambito OT, ICS, automazione e gestione delle infrastrutture critiche a livello globale.
Un dato interessante che emerge è che l'87,7% del campione usa già, valuta, sperimenta o prevede di adottare l'AI per la cybersecurity OT, e solo il 12,3% non ha piani in merito. Il gruppo più numeroso, il 37,1%, è in fase di test o valutazione e il 19,9% prevede di introdurla entro dodici mesi. Le organizzazioni che l'hanno messa in produzione per almeno una funzione di sicurezza sono il 30,8%, ma quelle che la impiegano su più funzioni si fermano al 7,9%. In pratica, l'AI è ancora uno strumento puntuale nelle mani di un gruppo ristretto di aziende mature.
Gli impieghi si concentrano dove l'AI rende meglio, cioè nell'analisi di grandi volumi di dati. Il rilevamento delle minacce e la generazione di alert sono citati dal 33,8% degli intervistati, il monitoraggio di rete e il rilevamento delle anomalie dal 31,5%, il supporto agli analisti del SOC dal 24,5% e la risposta agli incidenti dal 22,2%. Le percentuali scendono per la gestione delle vulnerabilità (19,5%), la valutazione del rischio (17,5%) e la manutenzione predittiva (12,9%), attività che richiedono un inventario degli asset accurato e dati operativi di qualità. Chi usa l'AI la applica in media a 2,55 funzioni.
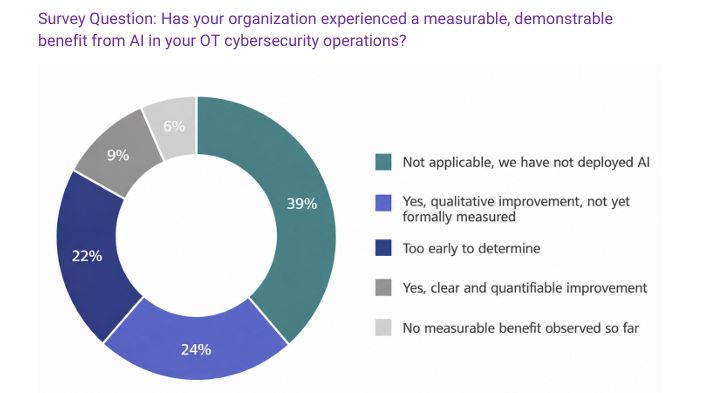
I benefici ci sono, però vengono poco misurati. Il 32,4% del campione dichiara un miglioramento delle operazioni di sicurezza, ma solo l'8,6% lo ha quantificato con metriche formali, mentre il 23,8% lo ha osservato senza tradurlo in un indicatore. Fra le 93 organizzazioni che hanno l'AI in produzione per almeno una funzione, l'82,8% riporta un miglioramento e il 28% un risultato quantificabile. La fiducia nel complesso è condizionata. Il 69,9% ritiene che i benefici dell'AI nella sicurezza industriale superino i rischi, però soltanto il 20,9% lo pensa senza riserve; il 49% vede vantaggi maggiori dei rischi pur riconoscendo problemi concreti di affidabilità, integrità dei dati, manipolazione dei modelli e necessità di supervisione umana.
Gli impianti datati frenano più delle norme
Gli ostacoli principali sono di genere pratico. Il 45,4% degli intervistati indica la qualità, la disponibilità e la classificazione dei dati, il 42,4% l'integrazione con sistemi e infrastrutture OT datati. Seguono i dubbi sull'affidabilità dell'AI in ambienti dove un errore può causare un incidente (38,7%), la carenza di personale qualificato (34,1%), i vincoli di budget (27,2%) e la scarsa maturità delle soluzioni sul mercato (24,2%). L'incertezza normativa è citata solo dal 18,5% del campione. Per un tessuto industriale come quello italiano, ricco di impianti in servizio da decenni e di macchinari che non possono essere aggiornati, il secondo ostacolo pesa in modo particolare.
Il capitolo più delicato riguarda l'AI agentica: il 42,7% delle organizzazioni l'ha valutata, sperimentata o adottata per una funzione di sicurezza OT, ma solo il 21,2% è arrivato a un progetto pilota o alla produzione: il 16,2% è in fase di test e appena il 5% la usa in produzione. Secondo gli analisti la distanza fra valutazione e adozione riflette requisiti ancora irrisolti su contesto operativo, qualità dei dati, integrazione e attribuzione delle responsabilità.
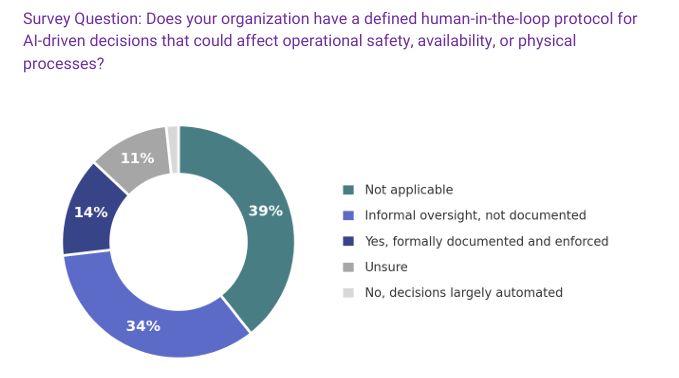
Quando le decisioni dell'AI possono toccare la sicurezza fisica o la continuità del servizio, la supervisione umana è diffusa ma raramente codificata. Fra i 183 rispondenti per cui la domanda è pertinente, il 78,7% prevede una qualche forma di controllo umano, però nel 55,7% dei casi è informale e solo il 23% (42 organizzazioni) ha un protocollo human-in-the-loop documentato e applicato, cioè una procedura che impone l'approvazione di una persona prima che un'azione suggerita dall'AI venga eseguita. Il 18,6% non ha alcun protocollo definito e il 2,7% dichiara che le decisioni sono in gran parte automatizzate. Il tema della sorveglianza sugli agenti AI negli ambienti industriali ha un peso specifico maggiore che in ufficio, perché un'azione sbagliata può fermare una linea o compromettere la sicurezza delle persone.
Il rischio fisico è riconosciuto, le difese restano indietro
Il 20,5% degli intervistati considera già oggi un attacco ai sistemi AI o ai dati operativi un rischio operativo di primo piano, qualora portasse a decisioni corrotte. Nel complesso l'87,7% riconosce almeno in parte che un attacco di questo tipo potrebbe contribuire a fermi impianto, danni alle apparecchiature o incidenti di sicurezza. La preoccupazione cresce con l'uso: fra chi usa già l'AI per almeno una funzione, il 79,2% colloca il problema nelle due fasce di rischio più alte, contro il 37,3% di chi non la usa. Il pericolo non riguarda solo gli agenti autonomi, perché anche un semplice strumento di analisi compromesso potrebbe sopprimere un alert, classificare male un incidente o suggerire una risposta sbagliata a chi deve decidere.
Sul fronte delle contromisure, solo il 35,1% delle organizzazioni ha introdotto controlli per proteggere strumenti e modelli AI da manipolazioni, input malevoli costruiti per ingannarli e compromissioni della supply chain, e appena il 7,6% li ha testati al punto da dirsi molto fiducioso; il 27,5% dispone di controlli che non sono ancora stati validati. Si tratta di una superficie d'attacco nuova, che si aggiunge a quella tradizionale e che i cyber criminali hanno già iniziato a sfruttare.
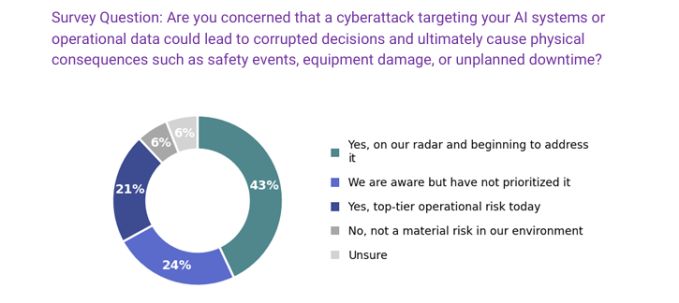
Parte governance, il 15,6% degli intervistati ha una policy specifica per gli ambienti OT sull'uso dell'AI e la applica; il 34,8% la sta scrivendo e il 30,8% si affida alle regole generali di IT e cybersecurity, che difficilmente tengono conto delle conseguenze fisiche tipiche degli impianti. Sulle 47 organizzazioni intervistate che dichiarano di avere una policy attiva, solo 17 hanno testato i controlli a protezione dei propri strumenti AI. Sul fronte normativo, il 54,3% monitora o si prepara a requisiti come l'AI Act europeo o il framework AI RMF del NIST, ma solo il 17,9% ha avviato un'iniziativa strutturata, mentre il 36,4% osserva senza agire.
L'11,9% dell'intero campione, pari a 36 organizzazioni, ha individuato e verificato formalmente quali decisioni basate sull'AI possono influire su processi fisici, sistemi di sicurezza o continuità operativa, e un altro 25,2% lo ha fatto solo per alcuni sistemi. Fra i 176 rispondenti per cui la domanda è pertinente, il 63,6% ha avviato almeno una mappatura parziale, ma solo uno su cinque dispone di un processo formale e verificato. Tutte le 36 organizzazioni con una mappatura completa hanno anche una policy OT attiva, segno che le due cose procedono insieme. Si tratta di collegare ogni output dell'AI alla decisione che orienta, all'azione che ne può derivare sull'impianto e al controllo in grado di bloccare un esito pericoloso.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Industria OT: solo il 12% ha mappato i rischi fisici dell'AI
02-11-2026
Check Point MHO 200 protegge app AI, LLM, agenti e server MCP
02-11-2026
L’UE ha prorogato alcune parti dell’AI Act ma non ha prorogato la responsabilità
02-11-2026
Proofpoint Flex rende riallocabile la spesa in sicurezza
02-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
