L’allarme di Cisco Talos sui rischi legati ai codici QR
 Redazione SecurityOpenLab
Si moltiplicano i contenuti dannosi che sfruttano i codice QR per rubare credenziali e altre informazioni sensibili. Ecco i suggerimenti di Cisco Talos.
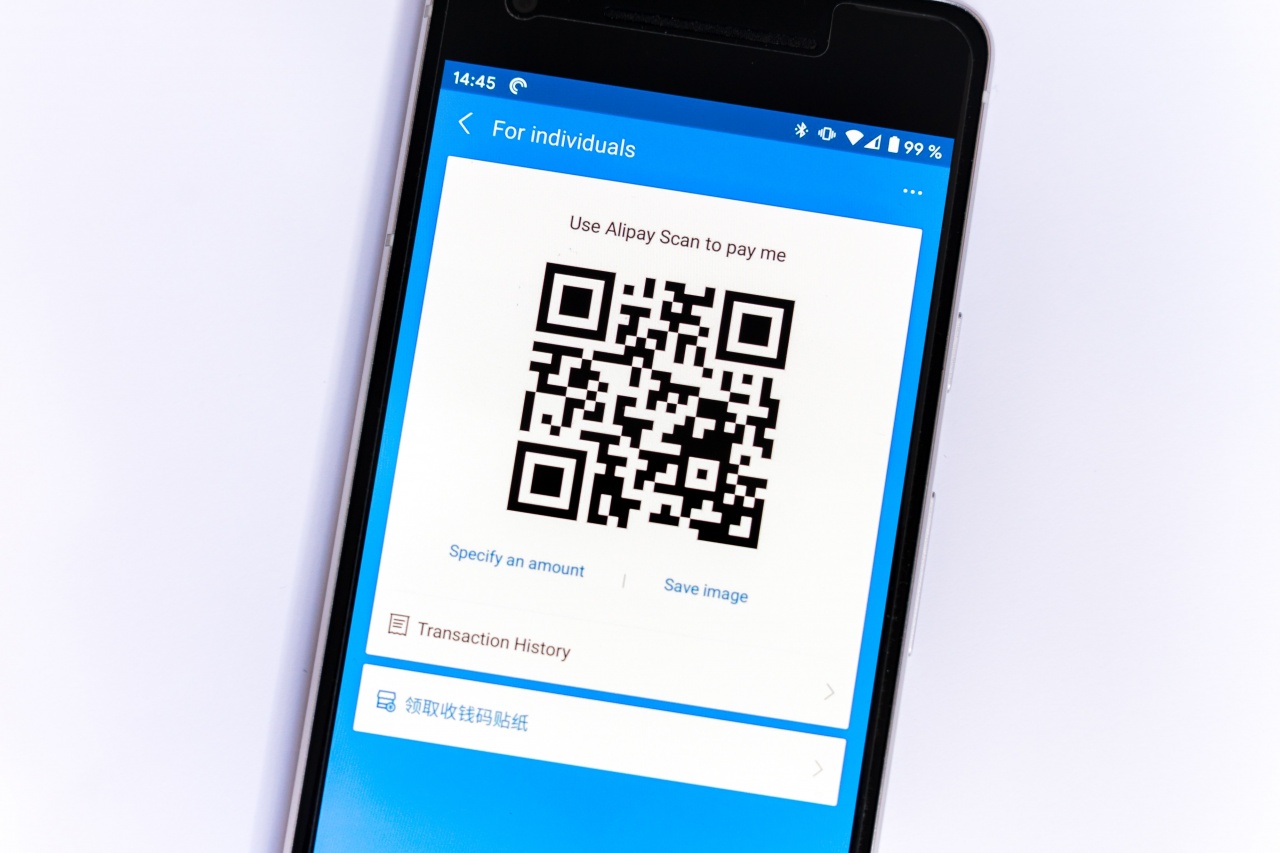


Non si placa l’allarme sui rischi che si celano dietro ai codici QR, particolarmente diffusi a partire dalla pandemia e ormai entrati di fatto nella quotidianità di tutti gli utenti. I QR Code sono diffusi per consultare menu culinari, per accedere alle mappe di quartieri, mostre e fiere, per scaricare app e molto altro. L’abitudine a scansionarli con lo smartphone li ha resi innocui agli occhi degli utenti, ed è per questo che i criminali informatici da tempo ne abusano, oltre al fatto che approfittano della difficoltà oggettiva a riconoscere a occhio nudo un codice QR fraudolento.
L’ultimo allarme in ordine di tempo è firmato da Cisco Talos, secondo cui i codici QR sono ormai un vettore di attacco sempre più sfruttato, tanto che circa una email su 500 contiene un codice QR, e di queste il 60% è classificato come spam. Questi messaggi vengono spesso utilizzati per indirizzare le vittime a siti di phishing o per ingannarle con richieste fraudolente di autenticazione a più fattori, con l’obiettivo di rubare credenziali e altre informazioni sensibili.
Il fenomeno evidenziato da Cisco Talos pone l’attenzione sulla vulnerabilità dei dispositivi mobili. Gli smartphone, spesso utilizzati per scansionare codici QR, sono generalmente meno protetti rispetto ad altri dispositivi e, nella maggior parte dei casi, non sono connessi alle reti aziendali, riducendo ulteriormente il livello di sicurezza. C’è poi da considerare la buona dose di creatività che gli attaccanti adoperano per orchestrare gli attacchi, come per esempio la tecnica conosciuta come "QR code art" in cui i dati codificati sono nascosti in immagini visivamente diverse dai classici schemi bianchi e neri e più difficili da analizzare sia per gli utenti sia per i sistemi di sicurezza.

Identificare la minaccia
Identificare i codici QR dannosi rappresenta una sfida per molte soluzioni di sicurezza informatica. Non tutte le tecnologie sono in grado di individuare, decodificare e analizzare automaticamente il contenuto dei codici QR contenuti in immagini, lasciando così ampio spazio di manovra ai criminali informatici, che possono aggirare i sistemi di filtraggio tradizionali.
Recentemente è stato segnalato un caso che coinvolge adesivi con codici QR fraudolenti apposti sui parchimetri, che costituisce un esempio della dimensione fisica della minaccia digitale. Per mitigare i rischi legati ai codici QR la prima arma è senza dubbio la consapevolezza dei rischi da parte degli utenti.
Cisco Talos suggerisce poi di sfruttare decodificatori di codici QR accessibili online per analizzare il contenuto in sicurezza prima di interagire con un URL. Un’altra opzione è quella di utilizzare strumenti specializzati, capaci di esaminare i link senza compromettere il dispositivo, come una sorta di sandbox.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Furto d'identità, in Italia le frodi sul credito crescono del 23,8%
12-11-2026
Cybersecurity strategica per tre aziende italiane su quattro
12-11-2026
Sophos: l’AI spinge verso una nuova cybersecurity
11-11-2026
Ransomware The Gentlemen super le 800 vittime
11-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
