Autore: Redazione SecurityOpenLab - Tempo di lettura 7 minuti.
I contenuti presenti in questa pagina sono attualmente in fase di revisione. Testi, titoli ,immagini e video potrebbero essere soggetti a modifiche nel corso del processo di approvazione. La versione definitiva sarà disponibile a breve


È più facile fare approvare a un board un investimento in cybersecurity quando si mette per iscritto quanto costerebbe non farlo. È su questa premessa che Secure Future Group, startup italiana di cyber risk quantification nata a metà del 2024, ha sviluppato la piattaforma Aegis che converte vulnerabilità, minacce, dati di compliance e informazioni di business in una stima della perdita economica attesa, redatta appositamente per essere letta dal Consiglio di Amministrazione prima ancora che dai CISO. A spiegarci l'impostazione di questo approccio è stato Lorenzo Mazzei, CEO di Secure Future Group, che nell’intervista al Cybertech Europe 2026 è partito dalla domanda con cui ogni responsabile della sicurezza prima o poi si scontra: come chiedere un investimento al board? In genere è difficile ottenerlo perché il CISO ha argomentazioni tecniche, il Consiglio vuole valutare un confronto tra importi che mostri come, a fronte di un investimento per un certo ammontare, si evitano perdite per un ammontare di N volte superiore. La soluzione di Secure Future Group è costruita per produrre quest’ultimo.
L’azienda è giovane ma, come la definisce lo stesso Mazzei, è atipica perché ha alle spalle quattro soci, di cui due con un lungo percorso nella cybersecurity tra consulenza e vendita di soluzioni, e due con un profilo finanziario e imprenditoriale. La particolarità è proprio il focus sulla piattaforma proprietaria, sviluppata in Italia da un gruppo di lavoro proveniente da DFLabs (società italiana di soluzioni SOAR acquisita da Sumo Logic nel 2021). Mazzei narra che a seguito dell'acquisizione Sumo Logic ha spostato la produzione in India, e il team ha trovato spazio in Secure Future, di conseguenza quello che è confluito in Secure Future “è un gruppo di lavoro che si conosce bene, con persone che lavorano insieme da dieci anni, e che per procedono velocemente nella produzione della nostra piattaforma”.
Come accennato, il focus dell'azienda è la quantificazione del rischio cyber: “quantifichiamo l'impatto economico del rischio cyber e digitale all'interno dell'azienda, sia sul fronte compliance, sia nelle parti IT e OT” spiega Mazzei. La differenza rispetto a un tradizionale esercizio di risk assessment sta nel perimetro: l’azienda del cliente viene scomposta in unit, holding, processi e procedure, e i dati che confluiscono nella piattaforma provengono sia dal mondo IT sia da quello OT, con una trasversalità che non è comune nell’offerta corrente.
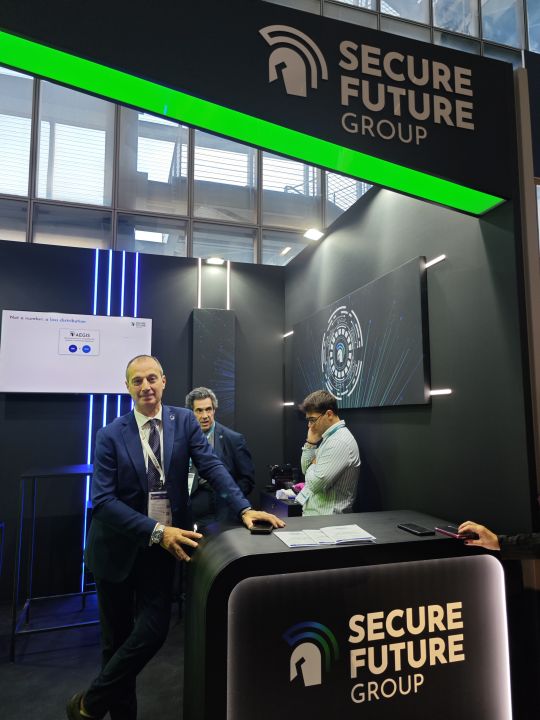 Lorenzo Mazzei, CEO di Secure Future Group
Il fatto che sia il board il destinatario dell’analisi è un’idea che nasce da uno dei soci, un merchant banker che siede in diversi Consigli di Amministrazione, che ha messo in evidenza un fatto importante: “nei Consigli di Amministrazione non si parla di CVE, si parla di soldi”, ecco perché “noi trasformiamo tutti i dati in denaro”. E dato che l’interlocutore non è un tecnico, il cruscotto presentato al board è volutamente essenziale: mostra la perdita media ponderata, quella massima possibile e il loro andamento nei mesi, mediante un “tool molto semplice, utile, visibile e volutamente semplificato” con l’obiettivo che un amministratore possa leggere il livello di esposizione al rischio senza passare per il linguaggio dei tecnici, e che chi si occupa di sicurezza possa a sua volta usare la cifra come argomento in sede di pianificazione dei budget.
Il nodo che la piattaforma intende sciogliere è pertanto la distanza tra due scale di misura che in azienda raramente si incontrano. Per esempio, nelle imprese che gestiscono infrastrutture fisiche il rischio operativo si esprime da sempre in milioni di euro, mentre l'analisi del rischio IT resta confinata in metriche tecniche. Finché i due valori non vengono messi sullo stesso piano, il Consiglio non è in grado di confrontarli e il rischio cyber finisce in coda alle priorità.
Non è un caso che la riflessione di partenza provenga dal settore bancario, dove questa logica è consolidata: Mazzei spiega che “le banche sono molto brave su questo. Secondo le regole del settore, abbassando i rischi operativi (soprattutto nelle frodi) si può accantonare meno denaro, e questo lascia maggiori disponibilità per gli investimenti”. Applicare lo stesso schema all’IT significa dimostrare che ogni euro speso per ridurre il rischio ne libera altri, o ne protegge altri, sottolinea Mazzei.
“Abbiamo sviluppato un algoritmo e fatto alcuni studi partendo dall’alto”, spiega Mazzei. Con poche domande la piattaforma individua il settore di appartenenza del cliente e, grazie alle ricerche condotte e ai feed su assicurazioni e incidenti di cui dispone l’azienda, lo colloca in un range di perdita minima e massima. “Più informazioni ci dà il cliente, più affiniamo il rischio, cioè la probabilità di accadimento di quella perdita” conclude Mazzei.
Il vantaggio pratico è che la prima stima richiede pochissimo: “con il solo nome del cliente e qualche piccola intervista si ottiene un self assessment con una stima del rischio approssimativa” afferma Mazzei. Da lì CISO e CRO dispongono di un terreno comune per dialogare con il board, e il board per dialogare con loro, aumentando l'accuratezza della stima man mano che vengono integrate le informazioni.
Il secondo pilastro è l'integrazione con gli strumenti già presenti in azienda: “ci integriamo con le soluzioni esistenti, senza sovrapporci”, chiarisce Mazzei. La formula su cui si basano le stime è quella classica: “il rischio è uguale a probabilità per impatto. L'impatto lo decide l'azienda (oppure chi fa analisi a fini assicurativi) e in molti casi si può considerare fisso. La probabilità è data da vulnerabilità e minacce, con le vulnerabilità tecnologiche che vengono prese direttamente dagli strumenti di vulnerability assessment” argomenta Mazzei. La stessa logica vale per i dati degli strumenti di attack surface management, che la piattaforma acquisisce e converte in valore economico.
Un campo di applicazione già attivo riguarda i fornitori, nell’ambito normativo della NIS2: “guardiamo la perdita connessa al fornitore. Oltre al rischio che venga violato, la sua è una funzione legata a un'applicazione, a un servizio, a un aspetto del business, e noi indichiamo quale potrebbe essere la perdita”. Il rischio della supply chain viene così espresso in termini di danno al processo aziendale che il fornitore sostiene, anziché come semplice probabilità di compromissione.
Le normative europee oggi offrono un contesto favorevole al successo di questa soluzione, perché come ricorda Mazzei “il risk management esiste da sempre. Oggi c'è un'opportunità legata alla gestione del rischio delle terze parti e del proprio rischio”. Oltre a NIS2 e Dora, Mazzei ricorda poi che adesso c'è anche il Cyber Resilience Act che introduce il concetto di resilienza, ossia della “misura di quanto un'organizzazione regge al rischio, che è un parametro reso confrontabile dalla quantificazione economica”.
E dalla quantificazione al calcolo del ritorno degli interventi il passo è breve; è qui che entra in gioco la parte di simulazione. “Nel nostro tool abbiamo creato delle simulazioni che permettono di comprendere, per ogni nuovo progetto, il risparmio sul rischio. Il costo del progetto è definito dal cliente, la piattaforma permette di confrontare suddetto costo con la perdita evitata”.
Un altro canale che sta dando riscontri riguarda i system integrator specializzati in managed security: per un fornitore di servizi gestiti, sapere quanto rischia l'infrastruttura del cliente prima di assumerne la gestione è un'informazione preziosa.
Quanto al mercato, Secure Future guarda oggi alle grandi organizzazioni: “l'enterprise è la fascia di mercato che stiamo aggredendo oggi perché è un comparto che conosciamo molto bene”, chiarisce Mazzei. Il passo successivo è l'apertura al canale, per il quale è già stato definito un listino destinato alla fascia di aziende small e medium. Per le imprese più piccole il modello è stato alleggerito, con “questionari e fonti semplificati, oltre agli assessment. Parliamo di società che fatturano 10 o 20 milioni e che possono avere un problema di resilienza, quindi di perdita e di fermo”. Per loro cambia anche la frequenza della valutazione, che non ha più senso essere in real time, quindi viene portata a cadenza trimestrale.
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.