Autore: Redazione SecurityOpenLab - Tempo di lettura 4 minuti.
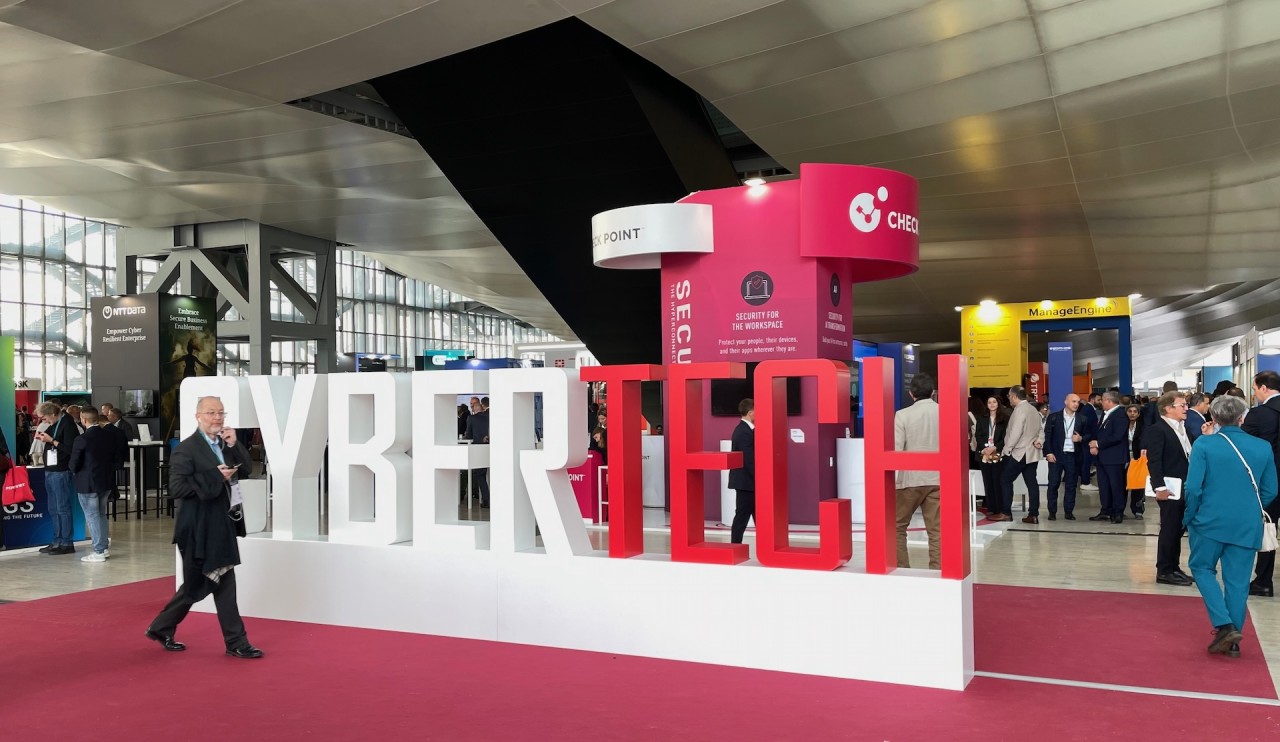


Migliaia di partecipanti e un record di presenze hanno segnato, secondo gli organizzatori di Cybertech, la nona edizione dell’evento nella cornice romana. Nella due giorni di plenarie sono intervenuti speaker da oltre 19 Paesi; l’AI è stato il filo conduttore del dibattito, sia per le strategie di difesa sia per la natura delle minacce. SecurityOpenLab è stato presente all’evento come media partner e i contenuti che abbiamo raccolto sono inclusi nello Speciale che trovate online.
Roberto Viola, Director-General della DG CONNECT della Commissione europea, ha indicato nell’AI l’acceleratore della trasformazione dello scenario di sicurezza europeo e ha chiesto una collaborazione strutturata tra industria, ricerca, startup, investitori e autorità pubbliche.
Nunzia Ciardi, Vice Direttore Generale dell’Agenzia per la Cybersicurezza Nazionale, ha sostenuto la necessità di superare la concezione tradizionale di infrastruttura critica in favore di una maggiore interconnessione, perché anche le organizzazioni fuori dal perimetro formale possono incidere sulla sicurezza del Paese. Edvinas Grikšas, ministro dell’Economia e dell’Innovazione della Lituania, ha ribadito l’importanza di un coordinamento costante tra pubblico e privato per gestire la trasformazione digitale e le opportunità offerte da innovazione e AI.
Teodoro Lio, CEO di Accenture, Innovation Partner dell’edizione, ha collegato la cybersecurity alla capacità di innovare, alla competitività e alla crescita economica. Ivano Gabrielli, direttore del Servizio Polizia postale e delle comunicazioni, ha indicato nella convergenza tra cybercrime, disinformazione e attacchi geopolitici la ragione per cui servono, oltre a tecnologie avanzate, un coordinamento capillare e costante.
Il confronto ha coinvolto anche CEO e senior business leader, oltre a CISO e responsabili della sicurezza. Il CISO mantiene un ruolo centrale, ma le decisioni su rischio cyber, AI, investimenti, resilienza e continuità operativa sono prese sempre più ai massimi livelli aziendali.
Tra i vendor presenti, Marco Molinaro, responsabile Cybersecurity di Accenture Italia, ha messo la persona al centro della strategia. “Solo così sarà possibile governare il cambiamento anziché subirlo”, ha detto. Walter Ruffinoni, Chairman di DGS, ha portato in plenaria una visione che unisce sovranità digitale, Secure AI e cybersecurity. “Più l’AI acquisisce autonomia, più sicurezza, governance e controllo devono diventare elementi fondanti dell’innovazione”, ha spiegato. Edoardo Accenti, Enterprise Networking Director di HPE Italia, ha definito la governance dell’AI un pilastro della cybersecurity.
La sovranità è stata il tema anche di Gianluca Meomartini, Regional Vice President of Sales Southern EMEA di Bitdefender. “Sapere dove vengono archiviati ed elaborati i propri dati, chi li controlla e in quale quadro giuridico rientrano è diventato un elemento strategico”, ha affermato, collegandolo ai requisiti normativi più stringenti. Paolo Frizzi, CEO di LibraCyber, ha segnalato phishing potenziato dall’AI e Business Email Compromise tra le sfide ricorrenti, da affrontare preservando privacy e sovranità dei dati.
Sul fronte degli attacchi, Francesco Seminaroti, Country Manager Italy di Palo Alto Networks, ha riferito che gli attaccanti usano la Frontier AI per comprimere i cicli di attacco fino al 97%, eseguendo violazioni complesse in pochi minuti anziché in settimane. Luca Nilo Livrieri, Senior Director Sales Engineering Southern Europe di CrowdStrike, ha osservato che gli agenti AI “leggono file, usano credenziali, installano software e agiscono sui sistemi aziendali alla velocità delle macchine”, per cui visibilità e governance sono indispensabili ma insufficienti, perché serve vedere cosa fa ogni agente e poterlo fermare mentre agisce. Elena Accardi, Country Manager di Zscaler per Italia, Grecia, Malta e Cipro, ha sostenuto che l’AI cambia sia il modo di condurre gli attacchi sia il modo di organizzare la difesa, e ha indicato in Zscaler Agentic SOC l’approccio AI-first alle security operations. Cristiano Voschion, Country Manager Italy di Check Point Software Technologies, a un anno dalla legge italiana sull’AI ha richiamato la necessità di inserire la cybersecurity tra gli elementi fondanti delle strategie di innovazione e resilienza delle imprese, con un approccio prevention-first.
Dolman Aradori, Head of Cybersecurity di NTT DATA Italia, ha descritto un’AI che modifica la velocità del confronto tra attacco e difesa, con il rischio di un divario tra ciò che la tecnologia può fare e ciò che le organizzazioni riescono a governare. Renzo Ghizzoni, Country Leader Sales Security di Cisco Italia, ha indicato l’esigenza di un approccio integrato e proattivo, e Michael Tremante, CTO di Cloudflare, quella di progettare la sicurezza direttamente nell’infrastruttura digitale. Sujoy Banerjee, Regional Business Director di ManageEngine, ha portato il tema di automazione e visibilità nelle attività IT e di sicurezza. Marcel Bornhoefft, Field CISO Associate di Sophos, ha indicato la riduzione della complessità come via per migliorare la resilienza. Salvatore Marcis, Country Manager di TrendAI Italy, business unit di Trend Micro, ha segnalato che a Roma l’azienda si è presentata per la prima volta con il nuovo brand TrendAI.
Cybertech Europe tornerà a Roma il 26 e 27 ottobre 2027.
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.