Autore: f.p. - Tempo di lettura 5 minuti.


Il messaggio che Cybertech ha sempre lanciato negli anni, man mano rafforzandolo, è che è rischioso vedere la cybersecurity come un ambito a sé stante: la difesa cyber è una tessera di un mosaico fatto anche di geopolitica, sicurezza nazionale, resilienza delle infrastrutture globali. Oggi a maggior ragione, sottolinea Amir Rapaport - il Founder di Cybertech Global - aprendo l'edizione 2026 della manifestazione romana, perché l'impatto delle nuove tecnologie dual-use (in primis ovviamente l'AI) su come ci difendiamo e su come veniamo attaccati è sempre più rilevante.
Tutto si muove tecnologicamente ad alta velocità e per questo le nazioni, le organizzazioni e le aziende europee devono essere forzatamente più dinamiche se vogliono proteggersi come si deve, spiega Edvinas Griksas, Ministro lituano dell'Economia. La Lituania da questo punto di vista diventa una sorta di caso-studio perché sulla dinamicità ha puntato strategicamente, per volontà di innovazione ma anche per necessità di sicurezza, dato il vicino "ingombrante" con cui le nazioni baltiche convivono da decenni. Una esperienza a cui in qualche modo tutta l'Unione Europea dovrebbe ispirarsi: "resilienza, resilienza, resilienza: è su questo che dobbiamo lavorare, sia come settore pubblico sia come organizzazioni private", sintetizza Griksas.
Il che, ovviamente, non è semplice, perché mentre discutiamo dei fattori economici, normativi e strategici delle nuove tecnologie, chi attacca si pone molti meno problemi e sa come sfruttarle bene e velocemente, rimarca Roi Karo, Chief Strategy Officer, Check Point. Qui il tema portante è prima di tutto quello della velocizzazione e di una vera e propria industrializzazione degli attacchi, grazie all'AI.
Con la quale, peraltro, gli attaccanti non devono inventarsi cose particolarmente nuove: come dimostrano il caso Fideuram e il caso di Revolut di solamente un mese fa, ricordati da Paolo Frizzi, CEO di LibraCyber, l'AI sfruttata dagli attaccanti permette attacchi concettualmente non nuovi - sono anni che parliamo di BEC - ma li porta a livelli di efficacia mai visti sinora. Così la buona vecchia BEC costa alle imprese 80 volte più del ransomware, senza fare notizia (o quasi) e con perdite finanziarie che nessuno, se proprio non è obbligato dalla legge, riporta pubblicamente.
In questo scenario l'AI è un duplice problema: bisogna pensare a proteggersi da essa ma anche a proteggerla, man mano che la usiamo sempre più intensamente nelle imprese. Il lato positivo, per Roi Karo, è che c'è anche una sicurezza cyber "con" l'AI (delegare all'intelligenza artificiale alcune funzioni di sicurezza). Un'idea di cui non tutti sono convinti ma, sintetizza in questo senso il manager di Check Point, in realtà siamo già oltre questa fase: "il punto oggi non è se avere fiducia o no nell'AI, ma in che modo possiamo creare questa fiducia".
Certo con l'intelligenza artificiale tutto sembra andare troppo in fretta ma bloccare gli sviluppi dell'AI non ha molto senso, ricorda anche Alessandro Colucci, Presidente del Gruppo interparlamentare per l'IT security: "non ci deve essere la scelta tra innovazione e sicurezza: si deve puntare a una innovazione nativamente sicura". Qui le norme europee e nazionali aiutano, per Gabrielli, e servono anche gli investimenti che la UE ha deciso di fare: quel 1,5% del PIL che le nazioni si sono impegnate a dedicare alla resilienza cyber, anche "ufficialmente" legata ai temi europei della Difesa.
Nel complesso, stiamo entrando in nuovi territori in cui la sicurezza dell'AI non è più semplicemente controllare l'efficacia o la solidità di un LLM ma avere a che fare con sistemi che prendono decisioni e agiscono in autonomia - con l'AI agentica - e arrivano nel mondo fisico con la Physical AI. E qui - racconta Marco Molinaro, Accenture Security Leader for ITG, Italy - la "attack surface" non è più solo digitale ma diventa anch'essa fisica.
Se il prompt a cui tutti pensiamo è ancora legato alla missione, al task che il dispositivo fisico - di norma il robot, oggi, ma non solo - deve svolgere, nella pratica qualsiasi input fisico che viene all'AI dalla machine vision e dagli altri sensori diventa parte, o arricchimento, del prompt e del contesto. Il tema che tutti esplorano è quella della autonomia della Physical AI: "rendere i sistemi completamente autonomi o mantenere un controllo o una supervisione dell'uomo è una scelta", ricorda Molinaro. Più autonomia significa più potenzialità anche più rischi, che dobbiamo imparare a limitare.
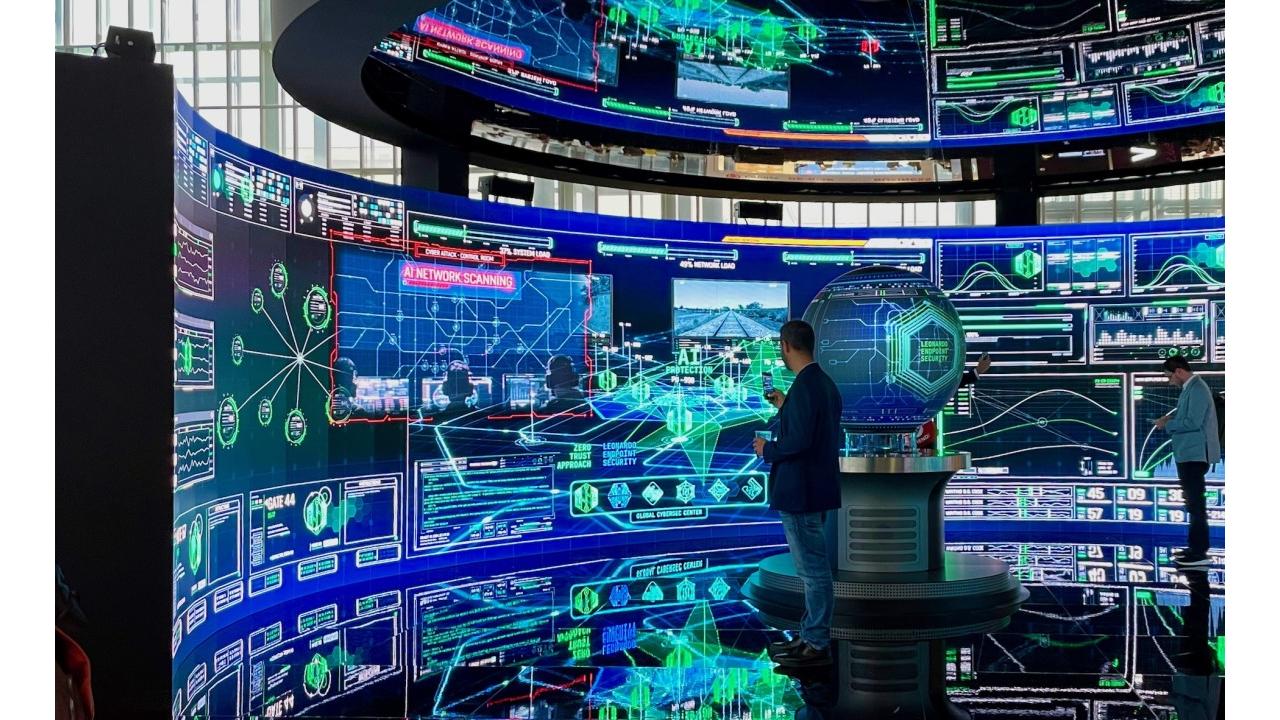
Più nella realtà del quotidiano, il tema chiave segnalato dalle principali aziende utenti che hanno raccontato la propria esperienza al Cybertech Europe 2026 è ancora la necessità di mantenere un continuo equilibrio tra velocità di innovazione e sicurezza. Si deve (ad esempio per difendersi dagli attacchi cyber sempre più frequenti) o si vuole (pensiamo alle promesse di efficienza dell'AI agentica) andare più veloci ma senza perdere il controllo: se dell'AI non si può fare a meno, servono anche sistemi di governance che proteggano le organizzazioni.
Meno ovvio, magari, è che serve anche una strategia IT infrastrutturale che tenga conto dei rischi portati dall'AI e che contempli, soprattutto per le grandi aziende, la possibilità di gestire direttamente la propria AI, in una sorta di (re)migrazione verso l'IT "locale" che si contrappone ad almeno un decennio di mantra "going global" legato al cloud. È una questione di sicurezza, di controllo, di quella libertà di scelta tecnologica che è la forma probabilmente più concreta di sovranità digitale che le organizzazione europee oggi possono avere.
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.