Autore: Redazione SecurityOpenLab - Tempo di lettura 7 minuti.


Luca Nilo Livrieri, Senior Director Sales Engineering Southern Europe di CrowdStrike, porta a Cybertech 2026 tre novità per le aziende. La prima è SafeMind, il modello di frontiera sviluppato con Nvidia che lavora su un gemello digitale dell'infrastruttura del cliente con le importanti funzioni di red team (che testa le vulnerabilità) e blue team (che chiude le falle). La seconda è la protezione degli agenti Falcon Guardian, che dà visibilità sugli agenti AI, shadow AI compresa, e ne controlla il comportamento in tempo reale. La terza è la real-time supply chain protection, il controllo in tempo reale dei pacchetti software che sviluppatori e agenti AI scaricano sull’endpoint. Nel corso dell'intervista il manager aggiunge due ulteriori novità recenti: l'agent identity provider e l'investigazione all'interno dei SOC tramite agenti coordinati.
Il contesto in cui si inseriscono le novità è la velocità, e per far capire che cosa ci aspetta, Livrieri riporta quanto anticipato in un passaggio del keynote di George Kurtz, CEO e fondatore di CrowdStrike, a Fal.Con 2026: "nei report non si parlerà più di breakout time, ma di inference time, perché la velocità macchina ha ormai superato il breakout time".
Livrieri descrive SafeMind come una famiglia di modelli composta da Red Tempest (il lato offensivo), e da Blue Solano (il lato difensivo): "per la prima volta CrowdStrike lancia un proprio modello di frontiera per i clienti, e riesce a fornire una protezione immediata, calata sulle peculiarità di ogni azienda". Il funzionamento parte da un digital twin: "si carica il modello dell'infrastruttura dell'azienda; il sistema individua le vulnerabilità e propone le remediation, sia per le singole falle sia per gli eventuali percorsi di attacco", descrive il manager. "Viene clonata la topologia degli host, del sistema operativo e delle applicazioni; per chi ha già CrowdStrike parte del lavoro è già fatto dai sensori, quindi c'è un vantaggio. La scoperta delle falle è continuativa e il tutto è personalizzato sull'azienda cliente". Il blue team, aggiunge Livrieri, "utilizza anche gli strumenti già presenti per fermare l'attacco", in una logica di offense e defense che Livrieri paragona a un po' WarGames, con le due squadre che si sfidano.
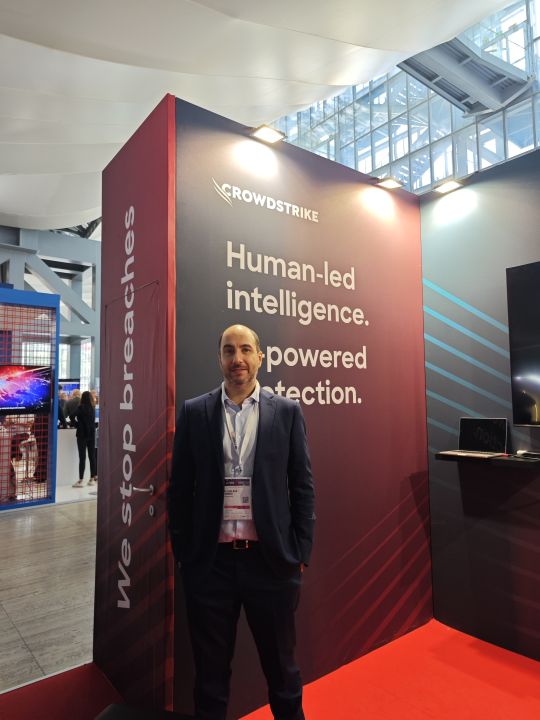 Luca Nilo Livrieri, Senior Director Sales Engineering Southern Europe di CrowdStrike
Livrieri precisa che “SafeMind non si limita a elencare le falle trovate, svolge anche un’azione di prioritizzazione delle vulnerabilità basata sull'attaccante e sull'avversario che era già propria della piattaforma Falcon, capace di proporre un patching basato su priorità ed exploitability, cioè sull'effettivo sfruttamento delle vulnerabilità”. La novità è che ora, “in parallelo, la piattaforma ricostruisce tutti i percorsi di attacco possibili, trova le falle e suggerisce come correggerle e come riprendere il controllo". Proprio sul tema dei percorsi di attacco pesa anche un'operazione recente, ossia l’acquisizione annunciata a metà luglio della proprietà intellettuale di XM Cyber, realtà specializzata nella visualizzazione dei percorsi di attacco e nella simulazione offensiva.
Stando ai numeri diffusi da CrowdStrike, rispetto ai principali modelli di frontier AI e alle baseline open source, SafeMind ha un tasso di rilevamento del 29% superiore, una remediation end-to-end 6 volte più rapida e un risparmio del 99% sui costi di detection e remediation. Livrieri commenta i risultati dei test interni sottolineando che "il sistema è molto forte nel trovare vulnerabilità, anche rispetto a quelle pubblicate a livello mondiale, e ne abbiamo trovata un'ottima quantità. Funziona molto molto bene, lo usiamo già internamente e adesso l'abbiamo lanciato". È un servizio che verrà venduto ai clienti, ma se "ci vorrà un po' di tempo per metterlo a terra". Il lavoro si intreccia con l'esperienza accumulata sulle minacce: "testiamo attacchi sia per settore verticale (seguendo le indicazioni frutto della threat intelligence), sia in base alle vulnerabilità tipiche dei vari software presenti in azienda".
La seconda novità è Falcon Guardian, che si occupa degli agenti già al lavoro in azienda. Livrieri spiega che la sua logica discende dalla storia del vendor: "CrowdStrike parte dall'endpoint, quindi per noi è importante avere prima di tutto la visibilità sugli agenti - shadow AI compresa - e poi governarli in modo completo dal punto di vista del comportamento. Con Falcon Guardian ricostruiamo tutto il percorso dell'agente, e la parola chiave è il runtime. L'agente compie mille azioni mentre lo monitoriamo, a noi interessa il pezzettino in cui diventa pericoloso" sottolinea Livrieri.
Sfruttando lo storico accumulato dalla piattaforma, "censiamo le azioni malevole, e questo ci permette di sapere che se un agente apre una shell o comincia a scrivere file quella è un'azione pericolosa", prosegue il manager. "L'agente di per sé è goal seeking, ossia persegue un obiettivo, ma a noi interessa che mentre lo fa non abbia comportamenti malevoli. Falcon Guardian controlla e identifica tutta la filiera del comportamento di un agente."
Il terzo punto è la protezione in tempo reale della supply chain, che nasce da una tendenza osservata sul campo. "Quando uno sviluppatore usa un AI come per esempio Claude Code, o comunque lavora all'interno dell'endpoint, deve poter contare su una protezione in tempo reale sui pacchetti che utilizza", spiega Livrieri. "La tendenza che abbiamo visto è che, per fare una compromissione, si attacca il framework di sviluppo o il pacchetto". Il servizio messo a punto da CrowdStrike intercetta sulla riga di comando i comandi NPM install e pip install, che scaricano pacchetti dai registry NPM e PyPI, e li blocca prima che gli script vengano eseguiti. Funziona su Windows, macOS e Linux e vale su ogni endpoint in cui girano applicazioni agentiche, non solo sulle postazioni degli sviluppatori.
Livrieri chiarisce che i parametri di controllo sono più d'uno: "può accadere che, quando l’AI scarica dei pacchetti, qualcuno sia compromesso; Falcon riesce a controllare in tempo reale le dipendenze osservando una serie di caratteristichek, fra cui la data di creazione del pacchetto. Una modifica di recente è un parametro sospetto, perché un attaccante potrebbe aver modificato un pacchetto legittimo e averlo messo in circolazione compromesso".
La funzione si presta anche alla conformità. Per esempio, in relazione alla NIS2 opera " con un’attenzione crescente alle postazioni degli sviluppatori, da considerare sempre più critiche. Ormai chiunque può essere uno sviluppatore, quindi ogni postazione da cui si scrive del codice è da proteggere come tale".
Alle tre novità iniziali si aggiungono due innovazioni recenti della piattaforma Falcon. La prima è l'agent identity provider: "all'agente si dà un token con una durata limitata, ossia utenze con privilegi molto brevi e minimi. Ciascun agente viene gestito in modo separato e attento, con una catena di accountability definita, ed è tracciato" sottolinea Livrieri.
La seconda innovazione riguarda il SOC, con l'investigazione coordinata mediante agenti. "Gli agenti vengono chiamati in maniera simultanea, condividono il contesto di lavoro su un context layer comune. Ognuno svolge il proprio lavoro all’interno dello stesso contesto, e così si arriva alle fasi di investigation, detection e remediation" sottolinea Livrieri, che vede in questo approccio un salto rispetto a due o tre anni fa, perché allora "il primo agente SOC offriva un triage automatico, adesso c'è l'automazione dell'intero processo". Sulla protezione degli agenti Livrieri è esplicito: "la protezione degli agenti l’avranno annunciata tutti. Noi la facciamo partendo dall’identità, per arrivare a una protezione totale”.
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.