Mozilla Firefox: patch per due vulnerabilità zero day
 Redazione SecurityOpenLab
Firefox: disponibili le patch di sicurezza che chiudono due insidiose vulnerabilità zero day. Sono da installare immediatamente.


Mozilla ha diffuso un importante aggiornamento che corregge due vulnerabilità critiche in Firefox 74.0.1 e Firefox ESR 68.6.1 (Extended Support Release). Gli utenti che usano una delle due versioni del browser sono caldamente invitati a installare gli upgrade. Il sollecito arriva anche dalla US Cybersecurity and Infrastructure Security Agency (CISA).
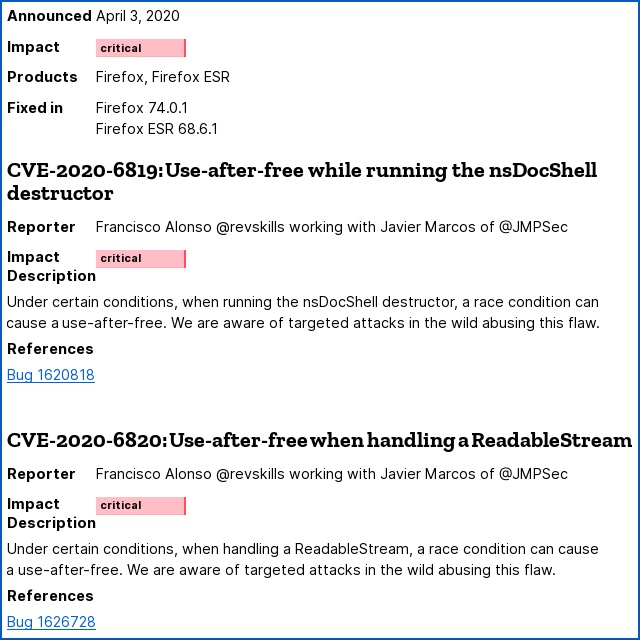
Le falle in questione sono rispettivamente CVE-2020-6819 e CVE-2020-6820. Entrambe sono state sfruttate in attacchi mirati. Causano una corruzione nella memoria tecnicamente nota come use-after-free. La dicitura identifica una classe di bug causata da un uso errato dei blocchi di memoria da parte di un programma. In genere, quanto un programma finisce di impiegare dei blocchi di memoria, li "restituisce" al sistema operativo così da permettere di impiegare quella stessa porzione di memoria per altri compiti.
Nel caso di un bug use-after-free, un cyber criminale può modificare il flusso di controllo all'interno del programma, per esempio dirottando l'impiego della CPU all'esecuzione di codice non attendibile che ha appena inserito nella memoria dall'esterno. Così facendo evita qualsiasi controllo di sicurezza del browser e la visualizzazione di finestre di dialogo in cui si chiede conferma all'utente di voler eseguire un'operazione.
 Si tratta di una grave vulnerabilità, che può essere sfruttata dai cyber criminali per eseguire codice arbitrario sul computer della vittima o per abilitare l'esecuzione di codice in remoto.
Stando alle informazioni finora diffuse, CVE-2020-6819 si verifica in concomitanza con l'esecuzione di nsDocShell. CVE-2020-6820 espone invece il fianco quando si attiva ReadableStream. Mozilla non ha fornito dettagli sulle modalità sfruttate dai criminali informatici per approfittare di queste falle.
Vulnerabilità use-after-free hanno afflitto in passato anche Google Chrome, quindi non sono inedite. Sono però insidiose, da qui la necessità di installare immediatamente le patch.
Le falle in questione sono rispettivamente CVE-2020-6819 e CVE-2020-6820. Entrambe sono state sfruttate in attacchi mirati. Causano una corruzione nella memoria tecnicamente nota come use-after-free. La dicitura identifica una classe di bug causata da un uso errato dei blocchi di memoria da parte di un programma. In genere, quanto un programma finisce di impiegare dei blocchi di memoria, li "restituisce" al sistema operativo così da permettere di impiegare quella stessa porzione di memoria per altri compiti.
Nel caso di un bug use-after-free, un cyber criminale può modificare il flusso di controllo all'interno del programma, per esempio dirottando l'impiego della CPU all'esecuzione di codice non attendibile che ha appena inserito nella memoria dall'esterno. Così facendo evita qualsiasi controllo di sicurezza del browser e la visualizzazione di finestre di dialogo in cui si chiede conferma all'utente di voler eseguire un'operazione.
Si tratta di una grave vulnerabilità, che può essere sfruttata dai cyber criminali per eseguire codice arbitrario sul computer della vittima o per abilitare l'esecuzione di codice in remoto.Stando alle informazioni finora diffuse, CVE-2020-6819 si verifica in concomitanza con l'esecuzione di nsDocShell. CVE-2020-6820 espone invece il fianco quando si attiva ReadableStream. Mozilla non ha fornito dettagli sulle modalità sfruttate dai criminali informatici per approfittare di queste falle.
Vulnerabilità use-after-free hanno afflitto in passato anche Google Chrome, quindi non sono inedite. Sono però insidiose, da qui la necessità di installare immediatamente le patch.
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Nov 23
Cisco Connect
Nov 24
WPC 2026
Ultime notizie Tutto
Ma quale colpa?
15-11-2026
Mettere in sicurezza gli agenti AI: una sfida che l'industria può affrontare
13-11-2026
Manifattura, l'AI aziendale raddoppia e i criminali la imitano
13-11-2026
Deepfake, in Italia solo il 36% dei dipendenti verifica sempre
13-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
