Agenti AI, il 90% delle aziende ha subìto un incidente in un anno
 Redazione SecurityOpenLab
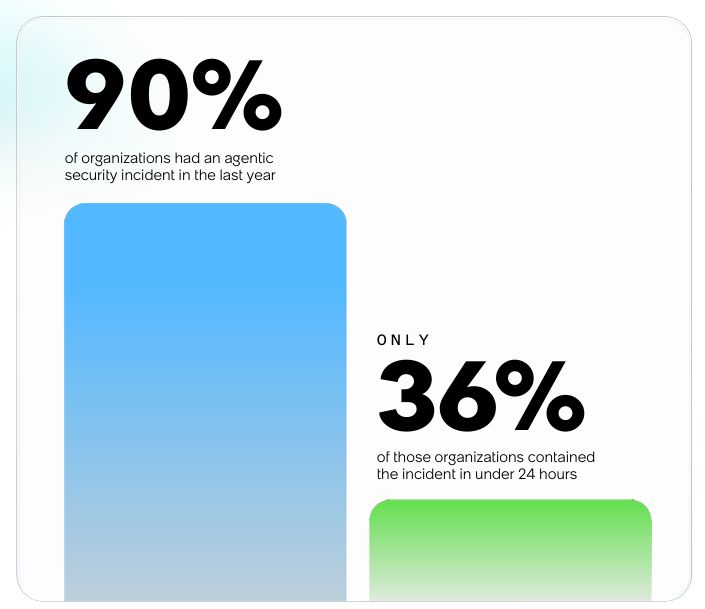
A livello globale solo il 36% delle organizzazioni colpite da un incidente è riuscita a contenerlo entro 24 ore; appena il 13% ha una sicurezza degli agenti AI difendibile.


Nove organizzazioni su dieci hanno subìto almeno un incidente cyber legato all’AI agentica nell’ultimo anno; solo il 36% di quelle colpite è riuscito a contenerlo in meno di 24 ore. I dati arrivano dall’indagine Deployed but ungoverned: the state of agentic security di ServiceNow, condotta con Phronesis Partners su 3.766 manager della sicurezza e della tecnologia attivi in 20 paesi e otto settori. Tutte le organizzazioni coinvolte hanno agenti AI in produzione che accedono a sistemi e dati ed eseguono azioni senza che una persona approvi ogni passaggio. Il 97% appartiene ad aziende con un fatturato annuo pari o superiore a 250 milioni di dollari.
I dati relativi all’area EMEA sono molto vicini a quelli globali e vedono la metà delle organizzazioni che usa fra 100 e 999 agenti AI e il 34% ne usa mille o più. Il 58% dei team di sicurezza dichiara di avere un inventario completo degli agenti in produzione, ma il 24% ne ha trovati di operativi e mai registrati. Il 75% sostiene di avere una mappa aggiornata dei sistemi a cui ogni agente può accedere, mentre solo il 23% riesce a monitorare in tempo reale oltre il 90% dei propri agenti. Il 67% non può intervenire in modo automatico quando un agente si comporta in modo anomalo.
Più fiducia che controllo
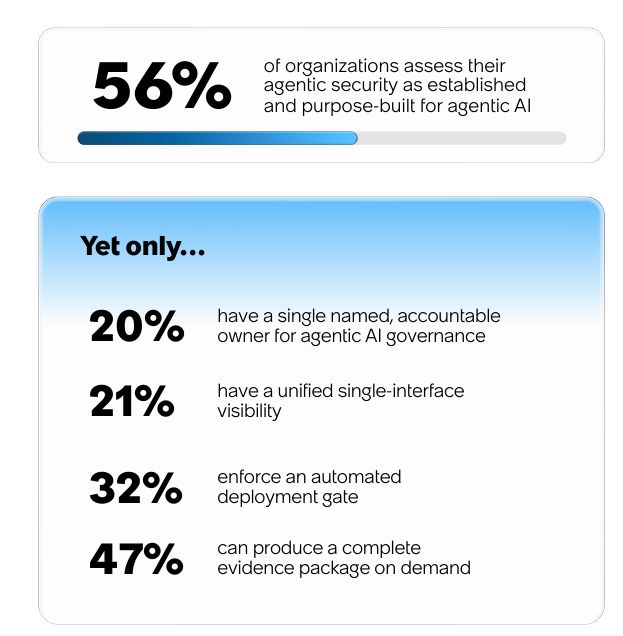
Il 56% delle organizzazioni giudica la propria sicurezza dell’AI agentica consolidata e costruita su misura per gli agenti, ma solo il 46% ha davvero controlli di sicurezza e di governance dedicati. Il divario si allarga se si guardano le scelte concrete: solo il 20% ha individuato un responsabile per la governance degli agenti, il 21% vede tutti gli agenti da un’unica interfaccia, il 32% applica un blocco automatico che impedisce di mettere in produzione un agente finché non supera un controllo di sicurezza, il 47% è in grado di produrre su richiesta un fascicolo completo di prove sulla propria postura di sicurezza.
Per misurare la distanza fra autovalutazione e realtà, gli autori hanno costruito una scala basata su cinque ambiti, ciascuno con un proprio peso: superficie di attacco (25%), security by design (25%), visibilità (20%), attribuzione delle responsabilità (15%) e prontezza agli audit (15%). Il posizionamento dipende da ciò che le organizzazioni hanno effettivamente messo in atto, a prescindere dal giudizio che danno di sé. Il risultato colloca il 14% del campione nella fascia più bassa, il 46% in quella appena successiva, il 26% in una fase avanzata e solo il 13% in una postura definita difendibile, in cui gli agenti vengono censiti in automatico, la responsabilità è in capo a una persona con nome e cognome e le prove si raccolgono mentre il lavoro avviene.
Il nodo di fondo è che ogni agente è a tutti gli effetti un’identità non umana, che riceve credenziali e permessi, li usa a velocità macchina su tutti i sistemi che riesce a raggiungere e non ha alcun senso del limite.
A livello globale, il 76% dice di mantenere una mappa completa e aggiornata di ciò che ogni agente può raggiungere, ma solo il 19% riesce a osservare in tempo reale più del 90% dei propri agenti. Il perimetro, inoltre, non si ferma all’IT aziendale. L’82% delle organizzazioni usa agenti all’interno degli ambienti OT, e di questi il 76% ha già avuto un incidente che ha coinvolto un agente. Solo il 32% dispone di un framework di governance pensato appositamente per l’OT e per la sicurezza fisica, mentre il 44% ammette di avere una visibilità migliore sull’IT che sugli ambienti operativi. Il tema si collega a quanto emerso su i rischi fisici dell’AI nell’industria: i controlli che funzionano nel data center spesso si fermano al confine con la fabbrica o con l’ospedale.
Dalla detection alla risposta
Il momento in cui la sicurezza entra nel ciclo di vita di un agente determina gran parte di quello che succede dopo. Solo il 44% delle organizzazioni coinvolge la sicurezza prima che inizi lo sviluppo; nelle altre i permessi esistono già quando qualcuno li esamina, sono facili da concedere e difficili da revocare. Il 48% del campione copre in modo esplicito inventario, proprietà e permessi degli agenti; il monitoraggio in tempo reale delle azioni è attuato dal 47%, la responsabilità delle decisioni prese dagli agenti il 46%, le procedure di incident response il 42%. La voce più trascurata è la documentazione, con il 39% che prevede tracce di audit per l’attività degli agenti.
Il 47% delle organizzazioni gestisce la sicurezza degli agenti su una piattaforma unificata, e fra queste il 60% rileva in tempo reale i comportamenti anomali, contro il 43% delle altre, e il 44% corregge in automatico esposizioni e violazioni delle policy, contro il 25%. Divari simili separano le organizzazioni con postura difendibile dalle altre.
Anche quando un problema viene individuato, fermarlo resta un problema. Il 51% delle organizzazioni rileva in automatico e in tempo reale i comportamenti anomali degli agenti; le altre si affidano a controlli periodici o manuali, per cui l’anomalia emerge solo alla verifica successiva. Il 66% degli intervistati non è in grado di intervenire automaticamente su un agente che si comporta in modo anomalo. Fra le testimonianze anonime raccolte nel report, un responsabile di identity e access management di Singapore racconta di un agente di programmazione che, con credenziali legittime, ha cancellato volumi di posta elettronica prima che qualcuno potesse intervenire, in assenza di un kill switch. In un ospedale statunitense un agente di assistenza clienti è stato manipolato con una prompt injection e ha diffuso nomi di progetti interni senza che gli strumenti di data loss prevention se ne accorgessero. In un ente governativo australiano un token di amministrazione ha cancellato gli snapshot di backup: il SIEM ha registrato l’operazione ma l’ha considerata una pulizia di routine perché proveniva da un account di servizio fidato.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate
Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Proteggere l’AI non evita gli incidenti in azienda
04-11-2026
SentinelOne Wayfinder integra Claude Mythos 5.1 di Anthropic
04-11-2026
Agenti AI, il 90% delle aziende ha subìto un incidente in un anno
04-11-2026
Attacchi alla catena del freddo: la sicurezza OT fa acqua
03-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
