Attacchi alla catena del freddo: la sicurezza OT fa acqua
 Redazione SecurityOpenLab
Un’altra ondata di attacchi colpisce frigoriferi e congelatori di supermercati in Europa e in Italia. Sugli autori solo ipotesi, ma le falle erano note.
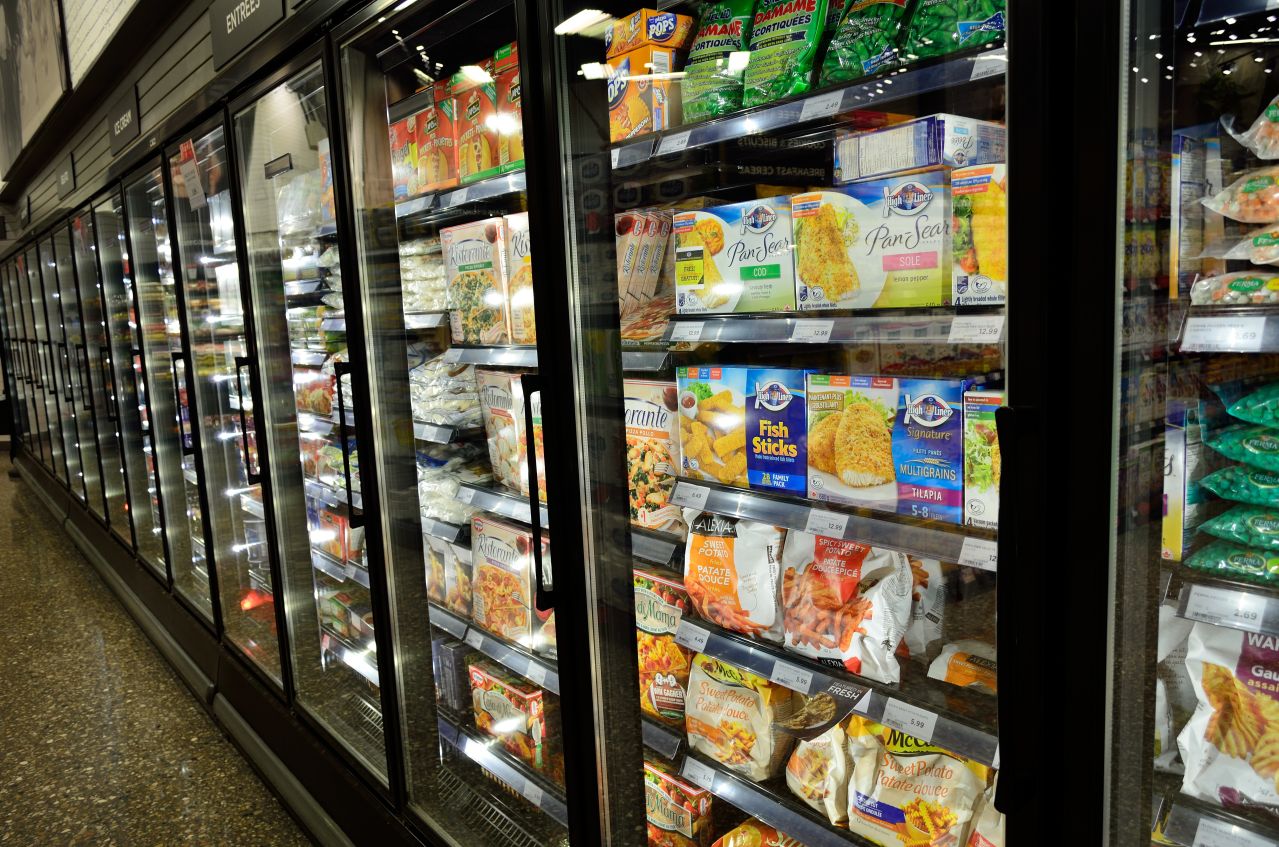


Nella notte tra domenica 1 e lunedì 2 novembre un attacco cyber ha colpito frigoriferi e congelatori in Belgio, Lussemburgo, Svezia e Irlanda, oltre ad almeno nove punti vendita in Italia dei marchi Coop e Conad. Si tratta della seconda ondata, dopo i circa 700 supermercati francesi colpiti nella notte tra l’11 e il 12 ottobre. Il metodo si ripete, le debolezze tecniche erano note da mesi e tutt’ora non ci sono attribuzioni né rivendicazioni. Mettiamo sul tavolo i dati e cerchiamo di capirli.
I punti in comune sono più diversi: in entrambi i casi l’attacco è andato in scena nella notte che segue un giorno festivo, entrambi hanno colpito la catena del freddo, con lo stesso meccanismo: lo sbrinamento forzato o la modifica delle impostazioni. Un altro aspetto in comune è la tecnologia Danfoss, ossia il sistema che governa gli impianti del freddo di un punto vendita. Inoltre, in più episodi i negozi sono in franchising o dipendono da un’azienda esterna che gestisce la refrigerazione, e in nessuno dei due casi c’è una rivendicazione.
Riavvolgiamo il nastro e torniamo ben prima dell’attacco francese, il 9 agosto, quando il Team82 di Claroty ha presentato al DEF CON e contestualmente pubblicato una ricerca sul controller AK-SM 800A di Danfoss, che mostrava come prenderne il controllo combinando due falle: un accesso di servizio nascosto basato su un code-of-the-day, cioè una password valida per un solo giorno che può essere generata da chiunque conosca l’algoritmo, e una vulnerabilità di command injection, che permette di far eseguire comandi al dispositivo. Da sottolineare che la ricerca di Claroty riguarda un modello ancora supportato, mentre quelli colpiti negli attacchi erano vecchi modelli fuori supporto. Inoltre, il CERT francese non collega l'attacco a una vulnerabilità specifica. Non ultimo, la falla sfruttata das Claroty è stata chiusa.
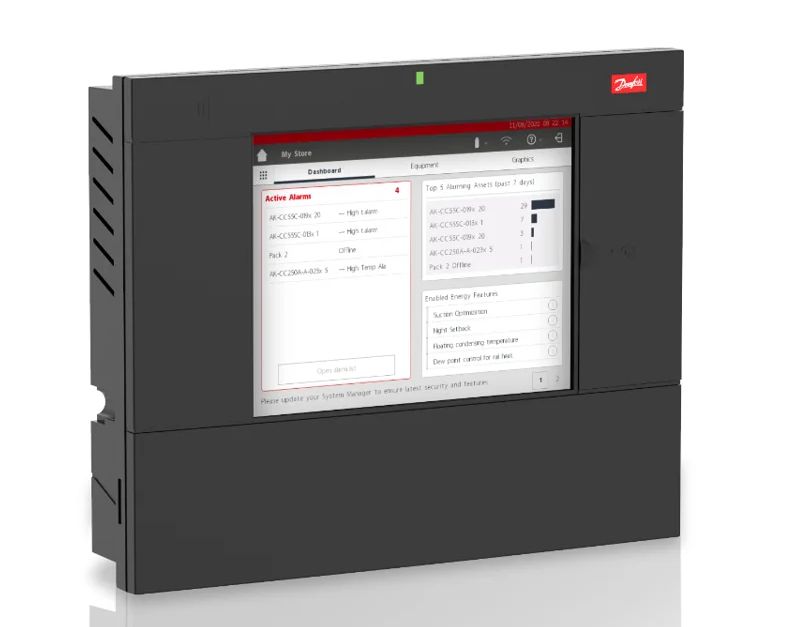 Controller Danfoss oggetto dello studio di Claroty
Alla fine dello stesso mese diversi supermercati delle basi militari statunitensi hanno registrato guasti ai frigoriferi. In quell’occasione non è stato accertato alcun attacco, ma il Pentagono aveva comunque aperto un'indagine per capire se dietro ci fossero dei cyber criminali, ed è per questo che ne abbiamo contezza. L'11 e il 12 ottobre è toccato alla Francia, il 2 novembre ad altri paesi europei.
Ovviamente Danfoss è stata interpellata da più parti, e ha spiegato che la maggior parte dei sistemi colpiti in Francia erano modelli senza più aggiornamenti software e di sicurezza. Per la precisione, l'AK-SM 800 è a fine vita da maggio 2021 e l'AK-SC 355 è stato dismesso nel 2016, mentre alcuni AK-SM 800A, ancora supportati, girano con firmware vecchio. Alla luce di questa situazione, Danfoss consiglia da tempo di tenere aggiornato il firmware dei sistemi supportati e di farli lavorare dietro un firewall, mentre per quelli non più supportati l’indicazione è di scollegarli o filtrarne gli accessi e sostituirli. Pare evidente che il consiglio non sia stato universalmente colto, e non stupisce dato che l’aggiornamento dei sistemi OT è spesso un tema più da manuale delle Giovani Marmotte che da realtà vissuta.
Oltre tutto c’era un precedente che molti hanno ignorato: The Hacker News ha ripescato dal cestino una vecchia newsletter Danfoss dell'ottobre 2025, in cui ricordava di attacchi del 2022 contro l'AK-SM 800, in cui erano caduti vittime 16 supermercati russi e 40 negozi israeliani.
Dopo gli episodi di ottobre il Ministro dell’Economia e delle Finanze francese Roland Lescure ha escluso rischi per le forniture alimentari ma ha affermato che l'attacco tocca il cuore della sicurezza alimentare. Il commissario all'Agricoltura Christophe Hansen, ha parlato di “un tentativo deliberato d'interrompere la nostra catena di approvvigionamento alimentare”, e il 12 ottobre aveva scritto su X che l'uso del cibo come arma è ormai una realtà.
Al di là dei proclami politici, tuttavia, c’è da stupirsi che i sistemi colpiti siano stati meno di 1000, considerato che l’esposizione al rischio è ben più alta: dopo quanto accaduto, diversi esperti cyber hanno scansionato la rete per rilevare i sistemi esposti; Predicta Lab con una scansione Shodan ha trovato online 4.500 sistemi Danfoss esposti.
Chi c'è dietro
Come accennato, non ci sono rivendicazioni né richieste di riscatto. Considerato il tipo di attacco e la finalità di creare un danno fisico tramite un attacco digitale, il riscatto non avrebbe avuto alcun senso. Detto questo, capire da chi può essere stato orchestrato l’attacco non è semplice. In linea del tutto teorica, con attacco che causa questi danni ha tipicamente due matrici: dimostrativa o distruttiva. La prima ipotesi potrebbe ricondurre a giovani o attivisti che volevano dimostrare cosa sanno fare, la seconda porta diretta a una matrice statale (un sabotaggio di destabilizzazione), ed è l’ipotesi che al momento va per la maggiore. Christopher Whyte della Virginia Commonwealth University è una delle tante voci che ricorda come gli attacchi a sistemi fisici siano spesso opera di threat actor statali. L’Europa si trova al centro geografico e politico di due importanti conflitti armati,quindi non si può escludere che possa esserci una mente iraniana o russa dietro alle quinte.
Un altro elemento di dibattito in assenza di dettagli tecnici è il livello di competenza necessario per portare avanti attacchi simili. Alcuni giudicano l'attacco facile da eseguire perché una delle falle è semplice da sfruttare. Altri reputano che, a prescindere da questo, colpire centinaia di impianti contemporaneamente richiede una certa competenza.
Di certo si deve tenere conto dell’elemento emulativo: dopo quanto accaduto a ottobre, è possibile che qualcuno abbia voluto replicare l’attacco usando le informazioni (metodo, modelli e interfacce esposte) che erano state diffuse dopo il 12 ottobre dal CERT-FR e da Danfoss a mezzo stampa. Tra le ipotesi marginali, Varun Chandrasekaran dell'University of Illinois ha accennato alla possibilità di un esperimento di un laboratorio di AI, ma ovviamente non ci sono elementi a supporto.
Cosa cambia per chi gestisce il freddo
Ovviamente i supermercati non regolano i frigoriferi uno per uno, affidano questo compito a un gestore centralizzato come l’AK-SM, che coordina i controller dei banchi e dei congelatori, aggrega i dati dei dispositivi e consente di impostare soglie di temperatura, orari, notifiche e allarmi da un’interfaccia web. Quell’interfaccia è raggiungibile da remoto, perché la usano i tecnici per diagnosticare i guasti senza recarsi al punto vendita e ridurre i costi di manutenzione. Attorno al controller ruotano la catena, il punto vendita (spesso in franchising), l’installatore che gestisce la refrigerazione e il produttore.
Mettendo da parte il prevedibile scaricabarile che si è fisiologicamente avviato a seguito degli attacchi, ci sono diversi punti critici. Un esperto della Threat Research Unit di Acronis reputa che il meccanismo si inceppa sulla porta del manutentore, ossia sulla porta del router o del firewall che il manutentore aggancia per far passare dall’esterno il traffico diretto al controller. Tale porta è gestita da una regola di port forwarding, che spesso resta attiva anche quando il lavoro è terminato e nessuno dovrebbe più poter accedere al sistema. Strumenti come Shodan la rendono visibile da chiunque.
Il secondo punto debole è la distanza tra l’avviso e il campo. Sabcobel, gruppo belga di refrigerazione industriale, ha avviato la messa in sicurezza delle proprie installazioni dopo l’attacco francese e ammette che circa il 10% dei macchinari non era ancora stato sottoposto a revisione, alcuni proprio nei punti vendita colpiti dalla seconda tornata di attacchi.
Da dove deve partire la messa in sicurezza? Dall’inventario, che è indispensabile per stabilire quali sistemi connessi di refrigerazione, climatizzazione o controllo industriale siano presenti, chi li gestisce e come vi si acceda da remoto. Seguono la chiusura dell’esposizione diretta (con l’accesso amministrativo limitato a reti di gestione fidate tramite VPN e segmentazione), e l’aggiornamento all’ultimo firmware. Dove si sospetta una compromissione, il CERT-FR aggiunge di cambiare le credenziali, controllare gli account esistenti e riconfigurare il dispositivo. Sono inoltre caldeggiate le procedure per isolare in sicurezza le apparecchiature, verificare le impostazioni e mantenere il monitoraggio della temperatura quando la gestione remota non è disponibile.
La sicurezza OT è rimasta molto indietro rispetto a quella IT ed è spesso sottovalutata, un ritardo che pesa dato che gli attacchi producono danni materiali. Serve un cambio di approccio, anche normativo, ed è plausibile aspettarsi che quanto accaduto porti a regole più stringenti.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate

Speciali Tutti gli speciali
Calendario Tutto
Ultime notizie Tutto
Attacchi alla catena del freddo: la sicurezza OT fa acqua
03-11-2026
ESET aggiorna HOME e Small Business Security contro truffe AI
03-11-2026
Dipendenti digitali: quando il rischio dell’AI arriva dall’interno
03-11-2026
Cybersecurity nell’era dell’AI: nuove sfide, nuove opportunità
03-11-2026
G11 Media Networks

SecurityOpenLab e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
